





1. Introduzione à i Malware Open Source
Chì ghjè un Malware Open Source?
Malware di fonte aperta hè un codice maliziosu piattu in i pacchetti di software open source (OSS), cuncipitu per infiltrà e vostre applicazioni è infrastrutture. Si sparghje rapidamente perchè OSS si basa nantu à a cullaburazione è a fiducia guidate da a cumunità. A listessa fiducia pò esse abusata, soprattuttu quandu i cuntrolli di sicurezza sò debuli. Hè per quessa prutezzione da malware open source ùn hè più facultativu - hè essenziale. Un affidabile scanner di malware open source aiuta à rilevà e minacce nascoste in anticipu, mantenendu u vostru CI/CD pipelines, IaC mudelli è sistemi di pruduzzione sicuri.
Dati recenti cunfirmanu questu. In u 2024, i circadori di Sonatype anu trovu più di 778 000 pacchetti OSS maliziosi, un aumentu massivu di 156% da l'annu precedente. Intantu, u "Goblin osservatore di stelle" A campagna hà utilizatu migliaia di falsi conti GitHub per fà chì u malware pare prughjetti open source legittimi. È in unu di i casi più alarmanti, u Porta posteriore di XZ Utils hà dimustratu cumu ancu i strumenti Linux populari ponu esse trasformati in armi per cuncede à l'attaccanti l'accessu remotu.
Oltre à i risichi di a catena di furnimentu, l'attaccanti anu avà cum'è mira a custruzzione pipelines è cunfigurazioni di l'infrastruttura. Integranu cumandamenti maliziosi in CI/CD e IaC, aspittendu di dirottà i vostri sistemi in u mumentu chì implementàte.
Hè per quessa chì e squadre AppSec muderne devenu spustassi à manca, automatizà a rilevazione di e minacce è monitorà tuttu continuamente. L'unicu modu per stà avanti hè cù una prutezzione à spettru cumpletu chì copre tuttu u vostru ecosistema open source.
Leghjite più nantu à u prublema in u nostru articulu di blog detallatu nantu à Open Source Pacchetti maliziosi.
L'impurtanza è a crescita di l'OSS è di a prutezzione da i malware Open Source
U software open source hè veramente diventatu a petra angulare di u sviluppu di software mudernu, cambiendu u modu in cui a tecnulugia hè cuncepita è applicata in ogni settore imaginabile. Di cunsiguenza, sta crescita esponenziale è l'adozione creanu naturalmente spaziu per misure di sicurezza solide contr'à e nuove minacce. À questu scopu, cunsideremu uni pochi d'aspetti chjave di a so impurtanza è di a so crescita:
Adopzione aumentata:
- Più di trè quarti di l'urganisazioni anu aumentatu u so usu di software open-source in l'ultimu annu.
- A pupularità di l'arnesi DevOps, di e tecnulugie di dati è di l'arnesi AI/ML hà cuntribuitu à sta crescita.
Diverse tecnulugia:
- L'adopzione di OSS ùn si cuncentra più nantu à tecnulugie specifiche cum'è i linguaggi di prugrammazione o i sistemi operativi Linux.
- L'urganisazioni utilizanu avà basi di dati open-source, tecnulugie di dati, sistemi operativi, repositori Git, framework AI/ML è CI/CD arnesi.
Richiesta di cumpetenze:
- E cumpetenze open-source sò assai richieste.
- A mancanza di talenti ferma un ostaculu à l'adopzione più larga di OSS.
Sfida:
- Mentre a crescita di l'OSS hè pusitiva, e sfide persistenu.
- I prublemi includenu a cunfigurazione, l'installazione, l'interoperabilità è l'aghjurnamenti.
- L'urganisazioni anu ancu limiti in cumpetenze interne per a prova, l'integrazione è u supportu.
2. L'attrazione di u malware Open Source per i cibercriminali
U Software Open Source (OSS) hè una spada à doppia lama. Mentre prumove l'innuvazione è a cullaburazione, a so natura aperta attrae ancu i cibercriminali (pruvate à implementà un scanner di malware open source). Eccu perchè l'OSS hè particularmente attraente per elli:
Facilità di Accessu è Distribuzione
- Accessibilità apertaU codice surghjente di OSS hè dispunibule publicamente, ciò chì facilita à i cibercriminali l'ispezione, a mudificazione è u riutilizazione per attività maliziose. In particulare, questu li hà datu l'uppurtunità di aghjunghje malware in prughjetti cumunimenti usati senza troppu prublemi.
- Ampia Distribuzione: InoltreUna volta iniettatu in un prughjettu OSS, u codice maliziosu pò esse distribuitu assai largamente in pocu tempu per via di a pupularità di i repositori di pacchetti cum'è npm, PyPI è Maven Central. Cusì, sta larga distribuzione amplifica l'impattu putenziale di u malware.
Sfruttamentu di a fiducia
- Ecosistema basatu nantu à a fiduciaL'ecosistema OSS funziona cù un altu gradu di fiducia. I cuntributori è i mantenitori travaglianu spessu in cullaburazione, cù cuntrolli di sicurezza menu rigorosi paragunati à u software pruprietariu. Criminalizazione sfruttà sta fiducia cuntribuendu cù codice maliziosu o cumprumettendu i conti di i mantenitori per injectà malware.
- Attacchi à a catena di fornitura: In stu cuntestu, una grande parte di l'applicazioni è di i servizii à valle saranu per quessa esse affettatu da attacchi contr'à a catena di furnimentu, chì si basanu tutti nantu à quellu cumpunente OSS. Per esempiu, l'incidentu di u flussu di eventi hà utilizatu sta tecnica famosamente, induve un pacchettu npm pupulare hè statu cumprumessu per u furtu di criptovaluta.
Barriere à l'entrata bassa
- Verificazione Minima: D 'altronde, assai pochi repositori di pacchetti verificanu i so cuntributori. Cusì, l'attori di minacce caricanu facilmente pacchetti maliziosi, postu chì A barriera à l'entrata hè bassa, utilizendu email dispunibuli è altre credenziali false per realizà attacchi diffusi.
- Automatica: In listessu modu, i cibercriminali utilizanu strumenti automatizati per fà un gran numeru di pacchetti maliziosi è distribuisceli, ciò chì riduce ulteriormente u sforzu necessariu per eseguisce un attaccu. Di cunsiguenza, ponu creà assai variazioni di malware per evità a scuperta.
Potenziale d'impattu elevatu
- Usu diffusu: Datu questu, parechji prughjetti OSS servenu cum'è cumpunenti di basa di un gran numeru di applicazioni è servizii critichi. Dunque, un compromessu in un OSS cusì largamente aduttatu pò purtà à un effettu ripple o cascata, chì hà un impattu nant'à parechje urganisazioni è utilizatori in u mondu sanu.
- Rilevazione ritardata: In più, u codice maliziosu in un OSS puderia stà inosservatu per un bellu pezzu, particularmente s'ellu hè offuscatu o attivatu sottu cundizioni specifiche. In cunseguenza, stu ritardu permette à l'attaccanti di sfruttà e vulnerabilità prima di a rilevazione è di l'applicazione di patch.
3. Tipi cumuni di malware open source
U malware open source pò piglià diverse forme, ognuna cù caratteristiche è impatti unichi. Cum'è vo vede, a prutezzione contr'à u malware open source hè essenziale. Eccu una panoramica di i tipi più cumuni:
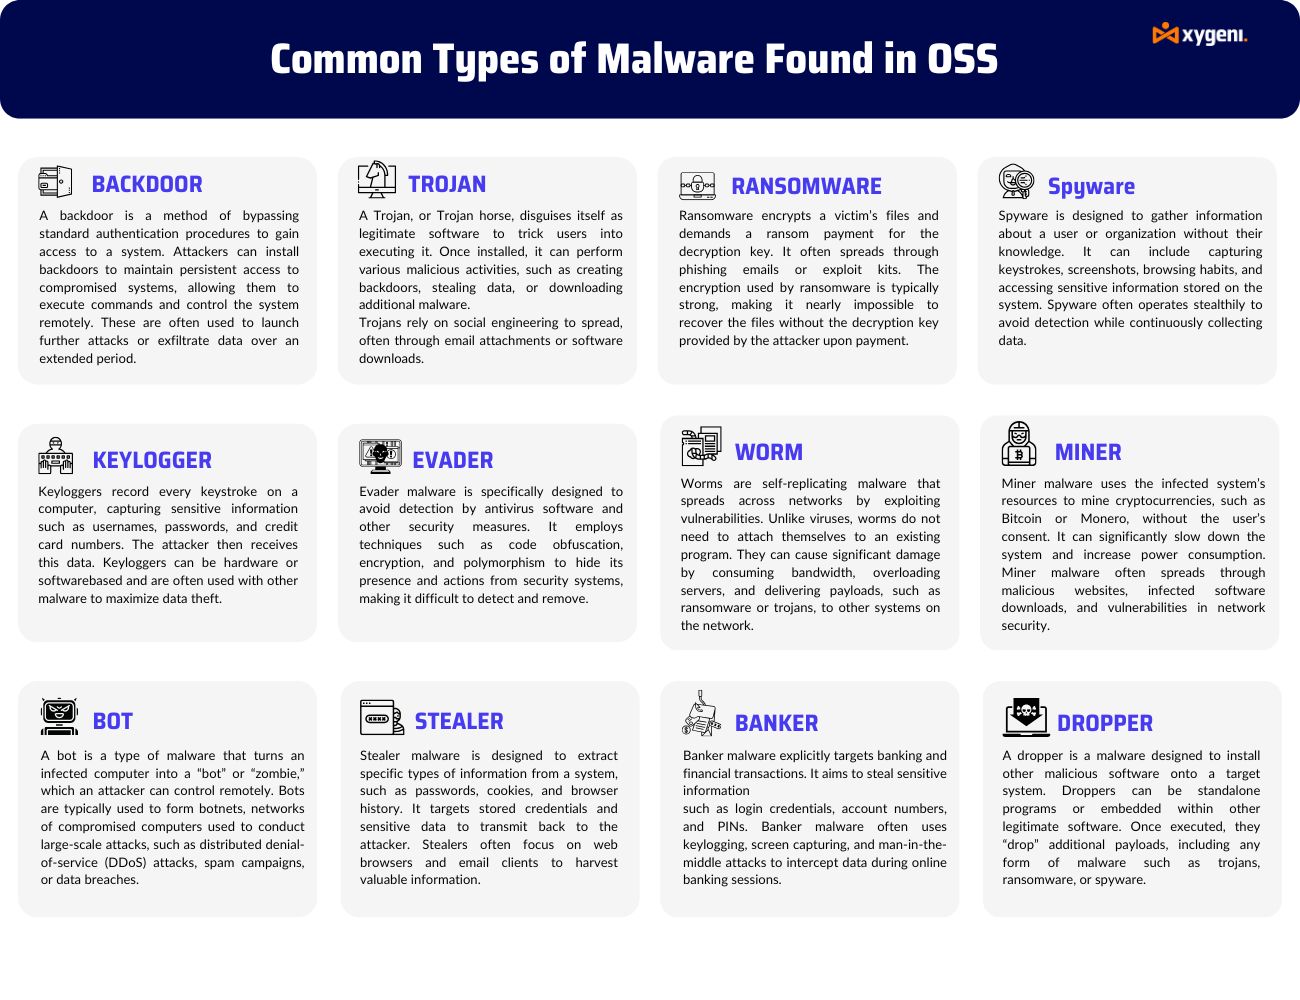
Panoramica di e categurie di malware
porta di daretu:
Hè una classa di malware chì permette l'accessu remotu à un dispositivu senza rilevazione è bypassa l'autentificazione regulare. L'attaccanti ponu piglià u cuntrollu à distanza di u dispusitivu infettatu per via di backdoors.
Contagocce:
I droppers installanu malware nant'à u sistema. Spessu servenu cum'è u payload iniziale o di prima tappa è implementanu malware più sofisticatu è avanzatu.
Evasore:
Malware sviluppatu per bypassà u software di sicurezza, chì pò implicà offuscazione, polimorfismu è crittografia.
Malware Genericu:
Una larga categuria chì abbraccerà una quantità di forme di software maliziosu cum'è virus, vermi è troiani.
Phishing:
E diverse tecniche per ingannà l'utilizatori per ottene informazioni sensibili da elli. A maiò parte di u tempu, tali email o siti web sò fraudulenti.
Spyware:
U software di spionaggio pò raccoglie informazioni nantu à una persona o urganizazione senza a so cunniscenza è mandalle à un'altra entità.
Banca:
Una gamma di Trojani impostati specificamente per arrubà dati bancari, cum'è login credenziali è numeri di contu.
Trojan:
Un tipu di malware chì inganna l'utente finale nantu à a so intenzione. Più spessu chè micca, hè mascheratu da software genuinu.
Keylogger:
Software chì mantene un registru di e sequenze di tasti fatte da un utilizatore. Hè generalmente adupratu per arrubà password è altre informazioni sensibili.
Ladru:
U malware hè cuncipitu per arrubà dati sensibili, cum'è password, informazioni persunali è dati relativi à a finanza.
bot:
Un'applicazione software chì automatizeghja certe attività in Internet. A maiò parte di e botnet l'utilizanu per diversi attacchi, cumpresi DDoS.
Ransomware:
Una classa di malware chì cripta i dati di un utilizatore è dopu esige un riscattu in cambiu di a chjave di decifrazione.
Verme:
Un tipu di malware chì si autoreplica in diverse manere nantu à una rete. Di solitu hà intenzioni distruttive. Miner: malware chì dirotta e risorse di u sistema per minà criptovaluta senza u cunsensu di l'utilizatori.
Questi tipi di malware open source illustranu i diversi metudi è l'impatti severi di l'attività maliziose in OSS. Per un sguardu approfonditu à l'incidenti significativi di malware, esplorate i nostri studii di casu dettagliati nantu à Nove minacce in u bloccu: Malware in pacchetti Open Source.
4. Rischi è Impatti di i Malware Open Source
Rischi di sicurezza per l'urganisazioni
U malware open source prisenta sfide di sicurezza significative per l'urganisazioni, cumprese:
- Accessu micca autorizatu è furtu di dati: In particulare, l'attori maliziosi sfruttanu e vulnerabilità in i cumpunenti open-source per ottene accessu micca autorizatu à i sistemi. Una volta dentru, ponu arrubà dati sensibili, compromettere i conti di l'utilizatori è interrompe l'operazioni.
- Cumprumissu di u sistema: D 'altronde, u malware open source pò purtà à compromissione di u sistema, chì permette à l'attaccanti di piglià u cuntrollu di l'infrastrutture critiche, di i servitori o di i punti finali. Di cunsiguenza, questu compromette l'integrità, a dispunibilità è a cunfidenzialità di i dati.
Danni finanziarii è di reputazione
- Impattu Finanziariu: In effetti, l'implicazioni finanziarie di u malware open-source sò enormi. Per esempiu, solu in u 2020, u costu di A cibercriminalità hè diventata guasi 1 trilione di dollari americani per l'ecunumia mundiale, aumentendu di 50% da quellu registratu in u 2018. D 'altronde, hè ancu più stupente chì a richiesta media di risarcimentu di cibersigurtà sia righjunta un massimu di 359 000 USD in u 2020 da 145 000 USD in u 2019.
- Dannu à a reputazione: Inoltre, l'urganisazioni chì sò state vittime di malware OSS subiscenu danni à a reputazione. Di cunsiguenza, sta perdita di fiducia di i clienti è a publicità negativa assuciata ponu avè un effettu durevule nantu à a so maghjina publica.
Cunformità cù i Regolamenti
- Dora e Regolamenti NIST2: Sia u quadru di ricerca è valutazione DevOps sia a Direttiva di e reti è di i sistemi d'infurmazione includenu pratiche di sicurezza robuste; a mancanza di cunfurmità darà locu à sanzioni legali, in più di ulteriori danni à a reputazione.
In riassuntu, a gestione open source security I risichi cù un scanner di malware open source affidabile sò cruciali. Dunque, l'urganisazioni devenu dà priorità à e misure di sicurezza. Inoltre, devenu stà infurmati nantu à e minacce emergenti. À questu scopu, l'adopzione di e migliori pratiche di prutezzione di malware open source aiuta à salvaguardà a catena di furnimentu di u software. Per esempiu, pudete leghje u nostru blog nantu à Capisce u Paesaghju di a Sicurezza di u Software Open Source.
5. Strategie di rilevazione è di prutezzione contr'à i malware Open Source
E migliori pratiche per identificà i malware open source
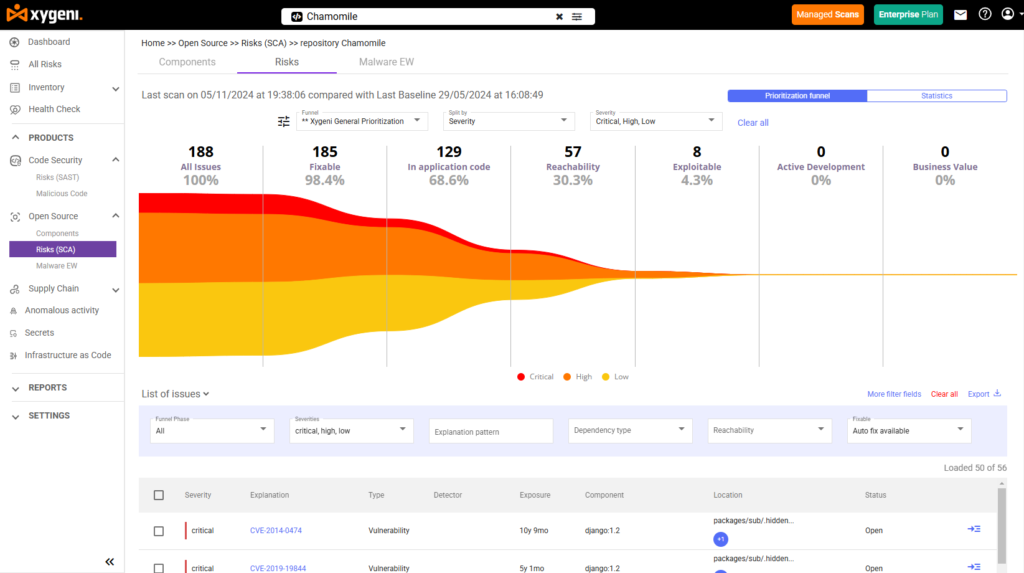
I prugrammi muderni anu bisognu di più cà simplici scansioni. Anu bisognu di visibilità, rilevazione intelligente è risposta rapida. Xygeni's A prutezzione di malware open source offre tutti i trè. Prutegemu u vostru codice, CI/CD flussi di travagliu, è IaC i fugliali cù un approcciu di difesa automatizatu à tuttu u stack.
Fermate i cumandamenti maliziosi in CI/CD e IaC
L'attaccanti spessu nascondenu i cumandamenti in CI/CD pipelinee IaC scripts. Quessi cumandamenti - cum'è curl or wget— sò difficiuli à individuà. U scanner di malware open source di Xygeni rileva è blocca l'esecuzione micca autorizata prima chì si verifichinu danni.
Traccia ancu cumpurtamenti inusuali cum'è salti di privilegi o attività di rete improvvisa.
I fugliali Terraform, Kubernetes è Helm sò scansionati per truvà sicreti, cunfigurazioni sbagliate è malware integratu.
Hè cusì chì assicuremu a vostra catena di furnimentu di software da a fonte à a pruduzzione.
Scansione cuntinua è cuntrollu di u risicu di dipendenza
U scanner di malware open source di Xygeni verifica i pacchetti utilizendu fonti affidabili cum'è NVD è avvisi di i venditori. Questa scansione in tempu reale individua vulnerabilità è codice maliziosu prima di a liberazione.
I nostri strumenti di Gestione di Dipendenze mappanu tutte e biblioteche open source, cumprese quelle transitive.
Catturemu risichi cum'è typosquatting è cunfusione di dipendenza è suggerisce soluzioni simplici.
Pudete appuntà e versioni, aduprà pacchetti di fiducia o bluccà script periculosi.
Queste funzionalità supportanu una forte prutezzione contr'à i malware open source in ogni tappa di sviluppu.
Priorizazione più intelligente cù ASPM
Troppu alerti ponu rallentà a vostra squadra. Xygeni usa ASPM per cuncintrà si solu nantu à i risichi i più periculosi. Scuprimu l'assi, tracciamu e dipendenze è verificemu se e vulnerabilità sò sfruttabili.
U nostru analisi di raggiungibilità mostra percorsi d'attaccu reali è minacce di alta priorità. Stu metudu miratu hè chjave per una prutezzione efficace contr'à i malware open source.
Rilevazione di minacce è avvisi in tempu reale
U scanner di malware open source di Xygeni monitorizza i registri publichi cum'è npm, PyPI è Maven 24 ore su 24, 7 ghjorni su 7.
Scansiona u cumpurtamentu per rilevà u malware prima ch'ellu infetti u vostru pipeline.
- Avvisi istantaneiRicevi notifiche per email, webhooks, o strumenti di chat.
- Quarantena AutomaticaI pacchetti suspetti sò isolati subitu.
- Revista EspertaA nostra squadra verifica è cunfirma e minacce.
- Divulgazione ApertaSpartemu minacce verificate per impedisce u riutilizazione.
U scanner di malware open source di Xygeni vi dà cuntrollu, velocità è visibilità, cusì pudete codificà cun fiducia.
6. Tendenze future in u malware open source
Minacce Emergenti è Analisi Predittiva
Mentre u malware open source cuntinueghja à evoluzione, i so metudi d'attaccu diventanu sempre più sofisticati. Di cunsiguenza, l'analisi predittiva, chì sfrutta l'apprendimentu automaticu è l'IA, anticipa e minacce emergenti identificendu mudelli indicativi di malware potenziali. Questu approcciu proattivu migliora a prutezzione contr'à i malware open source preparendu difese contr'à attacchi futuri.
Innuvazioni in e tecnulugie di rilevazione è prevenzione
Per stà à l'avanguardia di i malware sofisticati, i progressi cuntinui in e tecnulugie di rilevazione è prevenzione sò essenziali. Dunque, l'innuvazioni in a rilevazione basata nantu à u cumpurtamentu, e piattaforme avanzate di intelligenza di minacce è l'analisi di sicurezza basate nantu à l'IA sò cruciali. In risposta, Xygeni incorpora tecnulugie d'avanguardia per assicurà chì l'urganisazioni possinu rilevà è neutralizà rapidamente e minacce in tempu reale attraversu risposte automatizate.
Cumu stà davanti à a curva
L'urganisazioni devenu cunsiderà e seguenti strategie per rimanere resilienti contr'à e minacce emergenti:
Mantene infurmatu: Aghjurnà regularmente e cunniscenze nantu à e tendenze di sicurezza è l'intelligenza di minacce per mezu di fori di l'industria, webinars è furmazione.
Abbracciate e tecnulugie innovative: Aduprate strumenti è pratiche d'avanguardia in sistemi di rilevazione di minacce è di risposta automatizata basati nantu à l'IA. Xygeni offre suluzioni per prutegevi contr'à l'ultime minacce.
Migliurà a Cullaburazione: Prumove a cuuperazione in l'urganizazione è cù i partenarii esterni. A spartera di l'intelligenza di minacce è di e migliori pratiche rinfurzeghja e difese cullettive.
Cunclusione: Rafurzà a Sicurezza cù a Prutezzione da Malware Open Source
U malware open source presenta risichi significativi in l'ambienti di sviluppu muderni. Tuttavia, cù a cuscenza, i strumenti è i prucessi adatti, sti risichi sò gestibili. U scanner di malware open source di Xygeni aiuta à identificà è bluccà i pacchetti maliziosi prima ch'elli ghjunghjenu in ambienti di pruduzzione.
Integrandu a prutezzione contr'à i malware open source in i flussi di travagliu, da CI/CD pipelines à l'Infrastruttura cum'è Codice (IaC) cunfigurazioni - l'urganisazioni ponu riduce l'esposizione è rilevà e minacce in anticipu.
Mantene una cultura di sicurezza prima
A sicurità deve esse un aspettu fundamentale di u sviluppu, micca un pensamentu dopu. E squadre chì utilizanu l'open source anu bisognu di monitoraghju cuntinuu è di strumenti efficaci per identificà e vulnerabilità prima ch'elle s'aggravinu. Un scanner di malware open source cum'è quellu di Xygeni sustene questu sforzu cù automatizazione, cuntestu è visibilità.
Ùn vecu l'ora
À longu andà, à misura chì l'ecosistemi software diventanu più interconnessi, e minacce continueranu à evoluzione. Dunque, stà à ghjornu cù e strategie di prutezzione contr'à i malware open source è ancu impiegà strumenti pratichi aiuta e squadre à stà à l'avanguardia senza interrompe u sviluppu.
Scanner di Malware Open Source Xygeni
Sicurezza in tempu reale per e dipendenze open-source
Identificà tuttu dipendenze associate dirette è transitive è prufittà di rilevazione, bloccu è notificazione di malware in tempu reale cù alerti precoci è verificazione da esperti.
- Analisi di malware basata nantu à u cumpurtamentu per i cumpunenti open source
- Validazione di i metadati è di a pruvenienza per verificà l'autenticità di u pacchettu
- Alerti in tempu reale nantu à attività suspettosa o mudelli maliziosi
- CI/CD integrazione per una prutezzione precoce è automatizata
- Assicurà ogni dipendenza, perchè micca tutte e minacce sò vulnerabilità cunnisciute