





U software open-source (OSS) hè diventatu a spina dorsale di l'ecosistemi digitali muderni, alimentendu l'innuvazione, l'efficienza di i costi è u sviluppu rapidu. Tuttavia, sta apertura introduce diverse sfide di sicurezza chì l'urganisazioni devenu affruntà per prutege e so applicazioni è mantene un ambiente di sviluppu sicuru.
Chì ghjè a Sicurezza di u Software Open-Source
A sicurezza di u software open-source hè a pratica è l'arnesi per assicurà chì u cumpunente OSS sia sicuru; sta pratica puderia include a gestione di a sicurezza, a cunfurmità di e licenze è a qualità di u codice.
L'impurtanza di a sicurità di u software open-source
A sicurità in u software open-source si riferisce à e pratiche è à l'arnesi chì pruteggenu i cumpunenti OSS. Queste pratiche includenu spessu a gestione di e vulnerabilità, a conformità à e licenze è a garanzia di a qualità generale di u codice. Utilizendu arnesi automatizati cum'è Open-Source Software Security di Xygeni, l'urganisazioni ponu simplificà a scansione di e vulnerabilità, seguità a conformità è gestisce l'aghjurnamenti. Questu permette à i sviluppatori di fucalizza si nantu à a furnitura di software di alta qualità sapendu chì i so prughjetti sò sicuri.
Tuttavia, l'apertura stessa chì definisce l'OSS crea preoccupazioni di sicurezza. A cullaburazione favurisce l'innuvazione, ma pò ancu rende u software suscettibile à e minacce. U Rapportu di Sicurezza di a Fundazione di Software Apache U 2023 hà documentatu 660 nuove vulnerabilità in un solu annu, ciò chì rinforza chì a sicurezza OSS hè una battaglia custante.
Equilibrà l'innovazione cù a sicurezza
Mentre chì u software open source cuntinueghja à furmà l'avvene di a tecnulugia, l'equilibriu trà l'innuvazione è a sicurità hè cruciale. Questu equilibriu richiede una vigilanza cuntinua è suluzioni di sicurità avanzate. Equilibriate l'innuvazione cù a sicurità in a vostra strategia open-source? A sicurità OSS ùn hè micca solu un compitu tecnicu, hè una custante. commitmentu per prutege a vostra attività è i beni cumuni digitali.
L'impattu nant'à l'imprese: Un effettu domino
Queste vulnerabilità in i cumpunenti OSS ponu avè un impattu devastante nantu à l'imprese:
- Violazioni di dati: e vulnerabilità aduprate ponu sfruttalle facilmente per permette à l'attaccanti un modu per arrubà dati sensibili, causendu cusì perdite finanziarie è enormi danni à a reputazione.
- Disrupzioni operativiPorta à l'esposizione di i sistemi è di l'applicazioni critiche chì l'urganizazione usa, postu chì questi si basanu nantu à cumpunenti OSS chì sò vulnerabili à l'interruzioni.
- Dannu à a reputazioneE nutizie nantu à una violazione di a sicurezza per via di una vulnerabilità OSS puderanu dannà a reputazione di l'impresa, deteriorendu seriamente a fiducia di i so clienti è ancu purtendu à cause ghjudiziarie.
Rischi è vulnerabilità chjave in u software open-source
Mentre chì u software open source (OSS) offre grandi vantaghji - cum'è a prumuzione di l'innuvazione, a riduzione di i costi è l'accelerazione di u sviluppu - questi benefici venenu cun serii risichi di sicurezza. Hè cruciale capisce a sicurezza di u software open source per prutege i vostri sistemi da potenziali minacce.
Cumponenti obsoleti
Unu di i più grandi risichi cù OSS hè l'usu di cumpunenti obsoleti o senza mantenimentu. Spessu, i prughjetti si basanu nantu à versioni più vechje chì ùn ricevenu più aghjurnamenti, lascendu vulnerabilità cunnisciute esposte. Sicondu u 2020 Open Source Security e Rapportu d'analisi di u risicu (OSSRA), 70% di e basi di codice riviste avianu cumpunenti chì avianu più di quattru anni. Questu lascia u vostru software apertu à attacchi chì sfruttanu queste vulnerabilità senza patch.
Sfide di licenza
Un'altra sfida cù l'OSS hè a gestione di e licenze. I prughjetti OSS venenu cù diverse licenze, ognuna cù regule è obblighi specifichi. Se l'urganisazioni ùn stanu micca attenti, puderanu viulà accidentalmente sti termini, purtendu à disputi legali o ancu à a divulgazione furzata di codice pruprietariu. Un'inchiesta di Synopsys Black Duck hà trovu chì u 68% di e basi di codice avianu cunflitti di licenza, ciò chì mette in risaltu quantu cumunu pò esse stu prublema.
Iniezione di codice maliziosu
A natura aperta di l'OSS hè ottima per a cullaburazione, ma pò ancu apre a porta à i malfattori per injectà codice maliziosu. Senza un prucessu di revisione cumpletu in piazza, u codice dannusu puderia passà inosservatu, in particulare in i prughjetti chì ùn anu micca cuntrolli di sicurezza rigorosi. Ci sò stati casi induve e backdoor è altre funzionalità maliziose sò passate inosservate, enfatizendu a necessità di revisioni di codice vigilanti è di verificazione di i cuntributi.
Un esempiu nutèvule hè accadutu in u 2018 quandu l'attori maliziosi anu aghjustatu una backdoor à u pupulare flussu d'eventi affairs, affettendu migliaia di prughjetti. Sta violazione hè passata inosservata per mesi, mustrendu quantu sò critiche a revisione vigilante di u codice è u cuntrollu di i cuntributi per a sicurezza OSS.
Affruntà questi risichi
A vostra urganizazione hè pronta à gestisce sti risichi ? Stà proattivu hè essenziale. A manutenzione regulare di i cumpunenti, a verificazione accurata di i cuntributi è u rispettu di i requisiti di licenza devenu esse... standard pratiche L'urganisazioni chì beneficianu di l'OSS devenu investisce in l'arnesi è l'infrastruttura adatti. Quessi arnesi aiutanu à seguità e versioni, identificà e vulnerabilità cunnisciute è assicurà a conformità cù i termini di licenza. Quandu queste pratiche sò in piazza, l'OSS pò cuntinuà à prumove l'innuvazione senza sacrificà a sicurezza o a conformità legale.
Strategie efficaci per a sicurezza di u software open-source
Analizemu alcune strategie efficaci per assicurà u software open-source (OSS) è esploremu cumu l'arnesi di sicurezza di u software open-source di Xygeni ponu rinfurzà a vostra postura di sicurezza.
Sviluppu di Pulitica
A basa di ogni strategia di sicurezza di software open source forte principia cù una pulitica chjara. Sta pulitica deve definisce esattamente quali cumpunenti sò sicuri da aduprà è delineà e regule per i cuntributi, a cunfurmità di e licenze è a gestione di e vulnerabilità. Assicura ancu chì tutti quelli chì sò implicati in u prugettu capiscenu i so roli è responsabilità in a sicurezza di u software.
Monitoriu cuntinuu
A sicurità ùn hè micca un compitu unicu; richiede un monitoraghju cuntinuu. L'urganisazioni devenu scansà regularmente e so basi di codice per vulnerabilità cunnisciute, assicurassi chì i so cumpunenti OSS sianu aggiornati è stà à u corrente di i novi avvisi di sicurità. Questu approcciu proattivu permette à e squadre di rilevà è affruntà e minacce in anticipu, impedendu à i prublemi di sicurità di aggravassi.
Integrazione di strumenti di sicurezza
Automatizà i prucessi di sicurezza in u vostru sviluppu di software pipeline hè criticu. Utilizendu strumenti di sicurezza di software open-source cum'è Xygeni, pudete integrà a scansione di vulnerabilità, u seguimentu di e dipendenze è i cuntrolli di cunfurmità di licenza direttamente in u vostru CI/CD pipelineQuesti strumenti ùn solu riducenu i sforzi manuali, ma aiutanu ancu e squadre à equilibrà a sicurezza cù u ritmu rapidu di sviluppu è innovazione.
Strumentu di Sicurezza di Software Open-Source Cumpletu di Xygeni
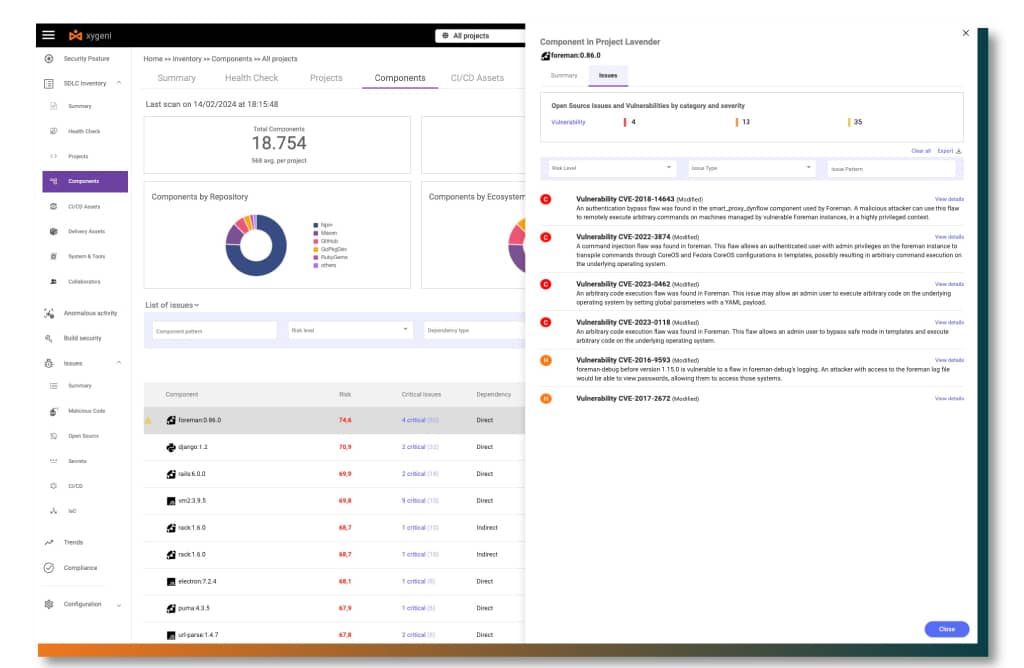
Xygeni offre un approcciu cumpletu è automatizatu per a gestione di e sfide di sicurezza OSS:
- Scansione di vulnerabilità automatizataIntegrandosi cù a Base di Dati Naziunale di Vulnerabilità (NVD), Xygeni esegue una scansione di vulnerabilità in tempu reale. A so Gestione Automatizzata di a Postura di Sicurezza (ASPM) u sistema valuta e vulnerabilità in basa à u so risicu, aiutendu l'urganisazioni à dà priorità à e correzioni in modu più efficace.
- Monitoraghju di i cumpunenti obsoletiXygeni traccia continuamente e versioni di i cumpunenti è avvisa e squadre quandu l'elementi obsoleti puderanu minaccià a sicurezza è a funziunalità di i so prughjetti, incitendu à aghjurnamenti o rimpiazzamenti puntuali.
- Cunsigliu di LicenzaNavigà in u duminiu di e licenze Open Source pò esse cumplessu, ma Xygeni simplifica u prucessu. Scansiona è identifica e licenze di ogni cumpunente, aiutendu a vostra squadra à evità prublemi legali mentre garantisce a conformità cù e pulitiche urganizative.
- SBOM GenerationXygeni genera una distinta dettagliata di i materiali di u software (SBOM) per migliurà a trasparenza, risponde à i requisiti regulatori è mantene un inventariu cumpletu di tutti i software open-source utilizati in u vostru prughjettu.
- Serviziu d'Alerta PrecoceU Serviziu d'Avvisu Precoce di Xygeni cambia u vostru approcciu di sicurezza da reattivu à proattivu. Analiza i novi pacchetti open-source appena sò publicati, identificendu vulnerabilità o malware prima ch'elli possinu infiltrà u vostru sistema.
Investendu in l'arnesi di sicurezza di software open-source di Xygeni, l'urganisazioni ponu prutege efficacemente u so software, permettendu l'innuvazione mentre mantenenu l'assi digitali sicuri.
U Futuru di a Sicurezza di u Software Open-Source
Guardendu avanti, u software open source continuerà à esse una petra angulare di u sviluppu tecnologicu. Ma cum'è u Rapportu di Sicurezza ASF 2023 cum'è mostra, e vulnerabilità ùn aumenteranu chè à misura chì l'OSS diventa più diffusu. Truvà u ghjustu equilibriu trà l'innuvazione è a sicurezza hè cruciale. Soluzioni cum'è Xygeni saranu essenziali per navigà in questu paisaghju cumplessu, assicurendu chì l'urganisazioni possinu sfruttà a putenza di l'OSS pur mantenendu forti salvaguardie di sicurezza.
Automatizendu a gestione di e vulnerabilità, applicendu a cunfurmità di e licenze è furnendu una rilevazione precoce di e minacce, Xygeni hè à l'avanguardia per assicurà u futuru di u software open-source.
Pigliate u cuntrollu di u vostru OSicurezza di u Software di Fonte Penna oghji
Prontu à vede cumu Xygeni pò aiutà à prutege i vostri prughjetti? Fighjate a nostra dimostrazione video or Pruvate Xygeni gratuitamente!