
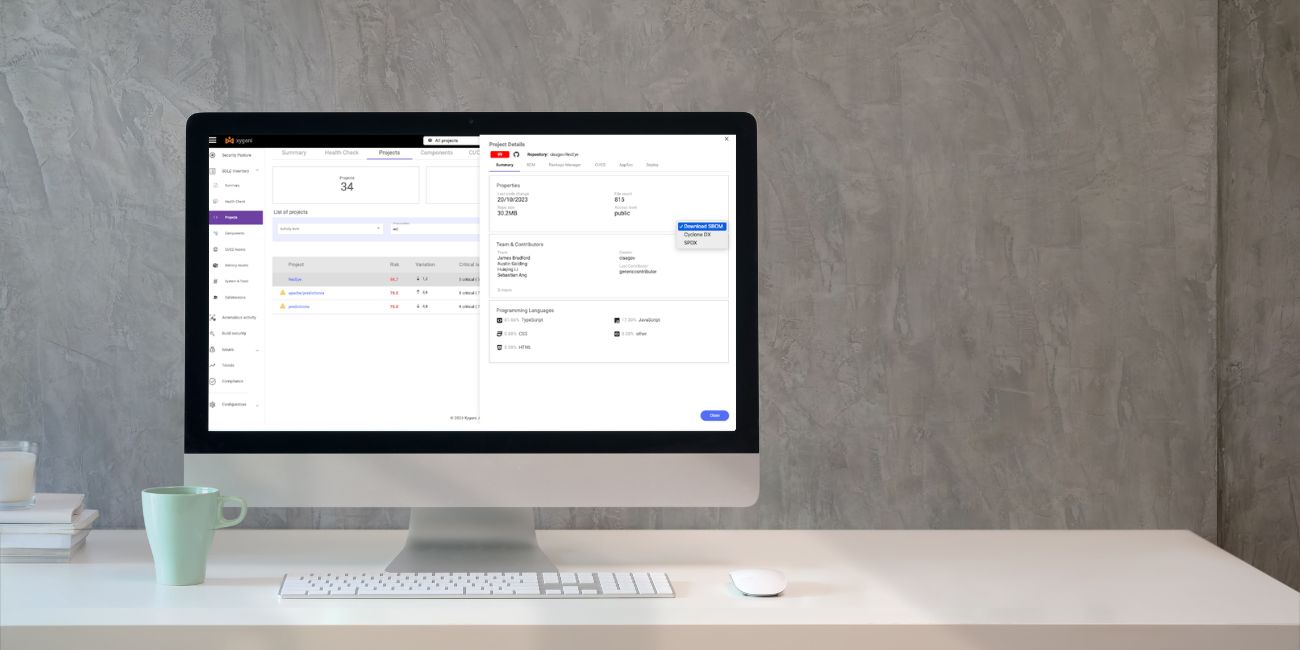






An SBOM hè un inventariu leggibile da a macchina di ogni cumpunente in un pezzu di software, cumprese dipendenze transitive, versioni è licenze. Avete bisognu di unu per trè ragioni: per risponde "Semu affettati?" in minuti invece di ghjorni, per suddisfà u Attu di a Cyber Resilience di l'UE, è per dà à i clienti prove piuttostu chè garanzie.
I dui furmati chì importanu sò SPDX e CycloneDXXygeni genera tramindui, cù un Rapportu di Divulgazione di Vulnerabilità allegatu, da l'interfaccia web, l'interfaccia CLI, o automaticamente in ogni compilazione in u vostru pipeline.
A regula pratica: an SBOM pruduttu una volta per un audit hè digià vechju. Generatelu per custruzzione o ùn vi preoccupate micca.
Capisce cumu creà SBOMs hè cruciale per chiunque in u sviluppu è a sicurezza di u software. Un SBOM furnisce un inventariu chjaru di ogni cumpunente di u vostru software, cumprese versioni, dipendenze è patch. Cù sta infurmazione, pudete aumentà SBOM sicurezza identificendu e vulnerabilità in anticipu, gestendu i risichi in a vostra catena di furnimentu di software è stendu in cunfurmità cù e regulazioni. Usendu u dirittu SBOM L'arnesi di generazione rendenu stu prucessu più veloce è più faciule, mantenendu u vostru software sicuru è prontu per ogni sfida.
Unpacking u SBOM: Crea SBOM Effettivamente
À u core, un SBOM offre una vista cumpleta di l'ecosistema di u software. Rivela a versione di ogni cumpunente, u statu di i patch è e dipendenze. Questa trasparenza hè chjave per a sicurezza. Per esempiu, individuà un cumpunente obsoletu o vulnerabile attraversu u SBOM vi aiuta à decide rapidamente nantu à l'aghjurnamenti o i rimpiazzamenti. Questu rinfurzeghja a postura di sicurezza di u vostru software.
L'impurtanza di SBOMs per Risicu, Catena di Fornitura è Conformità
Valutazione è Gestione di Rischi: SBOMs descrivenu ogni cumpunente di u software. Un SBOM aiuta i stakeholder à identificà i risichi è à creà strategie efficaci per mitigà li.
Supply Chain Management: SBOMI sò essenziali per u monitoraghju di a catena di furnimentu di u software. Migliuranu ancu a cullaburazione trà e squadre interne è i venditori esterni.
Cumpletu RegulatoriuÀ misura chì e regulazioni diventanu più severe, SBOMassicuratevi chì u vostru software risponde à l'industria standards è esigenze legali.
Navigazione SBOM Sfida: StandardPrublemi di izzazione è automatizazione
Malgradu i so benefici, SBOMs affrontanu sfide. A mancanza di standardA izzazione in tuttu u settore hè un ostaculu maiò. Rende difficiule a paragunazione è l'interpretazione SBOM dati in modu coerente. A raccolta di informazioni precise da fornitori di terze parti pò ancu esse difficiule. I prublemi cù l'automatizazione è l'interoperabilità complicanu ulteriormente l'integrazione senza soluzione di continuità di SBOMs in i flussi di travagliu attuali.
Tuttavia, u futuru di SBOMs pare promettente. I progressi tecnologichi aiutanu à risolve sti sfidi. Sia l'industria sia u guvernu mostranu un interessu più grande in SBOMs. À misura chì a so impurtanza in a sicurezza è a cunfurmità di u software cresce, e suluzioni à prublemi cum'è standardL'interoperabilità è l'interoperabilità stanu diventendu una priorità. SBOMsò pronti à diventà una petra angulare di e strategie di sicurezza digitale.
Elevazione di a sicurezza di u software cù SBOMUna necessità
In u mondu di u sviluppu di software d'oghje, a Lista di Materiali di Software (SBOM) hè essenziale per a sicurità, a trasparenza è a cunfurmità. U software avà gestisce l'infrastrutture critiche è l'operazioni cummerciale. Di cunsiguenza, SBOMghjocanu un rollu fundamentale per assicurà a sicurità è l'integrità di l'applicazioni software. Questu post esplora l'essenza di SBOMs è u so rolu vitale in u ciclu di sviluppu di u software. Copremu ancu i so principali vantaghji.
Svelazione di a Lista di Materiali di u Software (SBOM)
An SBOM hè più cà una semplice lista. Hè un registru cumpletu di ogni cumpunente di u sistema software, cumprese e biblioteche open-source, u codice pruprietariu è u software cummerciale. Un SBOM furnisce una vista chjara di l'anatomia di u software. Rivela a versione di ogni cumpunente, e dipendenze è a cunfurmità di sicurezza. À u cuntrariu di e semplici liste d'inventariu, SBOMOffrenu un sguardu dettagliatu à a catena di furnimentu di u software. Permettenu à e parti interessate di seguità e dipendenze è e so relazioni cù i precision.
U bisognu imperativu di SBOM in Sicurezza
À misura chì l'ecosistema digitale cresce, e vulnerabilità di i software aumentanu. E violazioni di a sicurezza sò diventate più cumuni, cù attacchi cibernetici chì miranu i punti debuli di u software. Incidenti cum'è a vulnerabilità Log4j mettenu in risaltu i risichi di ignurà software supply chain security.
I regulatori sò passati da l'incuragimentu à l'obbligazione. In l'UE, a Legge di Resilienza Cibernetica (Regolamentu 2024/2847) hè u decisunu. Dapoi l'11 di settembre di u 2026, i pruduttori di prudutti cù elementi digitali devenu signalà e vulnerabilità sfruttate attivamente è l'incidenti gravi, presentendu un avvisu precoce in 24 ore è una notificazione cumpleta in 72 ore. I requisiti essenziali, cumpresi SBOM obbligazione, seguitate l'11 di dicembre di u 2027.
A sequenza hè più impurtante chè e date. Ùn pudete micca signalà quale di i vostri prudutti cuntene un cumpunente sfruttatu attivamente in 24 ore, à menu chì ùn abbiate digià un schedariu attuale, leggibile da a macchina. SBOM per ogni versione spedita. SBOM a preparazione hè effettivamente ubligatoria assai prima di l'ufficiale SBOM scadenza. In i Stati Uniti, CISA è NTIA cuntinueghjanu à prumove l'adopzione per mezu di l'appalti federali.
I multiplici benefici di SBOM Sistemi
Equipà u vostru software cù un SBOM hè cum'è avè un pianu per un edifiziu. Vi permette di capisce a struttura è l'integrità di u vostru software. Eccu i principali vantaghji di l'implementazione SBOMs:
1. Sicurezza di a catena di furnimentu migliorata
An SBOM Offre una vista cumpleta di a catena di furnimentu di u software. Permette à l'urganisazioni d'identificà e vulnerabilità in i cumpunenti di terze parti è di rinfurzà i so ecosistemi digitali contr'à e minacce potenziali.
2. Gestione simplificata di e vulnerabilità
SBOMI difetti sò cruciali per a gestione di e vulnerabilità. Furniscenu dettagli specifichi di i cumpunenti, cumprese e vulnerabilità cunnisciute. Questu aiuta l'urganisazioni à identificà è risolve rapidamente i prublemi di sicurezza, riducendu u risicu di sfruttamentu.
3. Gestione efficiente di l'attività software
Al di là di a sicurità, SBOMMigliuranu a gestione di l'assi software. Aiutanu à seguità e licenze, l'usu di u software è a conformità cù l'accordi. Questu porta à una migliore gestione di l'approvvigionamentu.cisioni è gestione di i costi.
4. Risposta migliorata à l'incidenti
Dopu à un incidente di sicurezza, un SBOM furnisce esattamente l'infurmazioni chì avete bisognu nantu à i cumpunenti affettati. Questu permette à l'urganisazioni di valutà l'impattu, identificà i sistemi vulnerabili è accelerà i sforzi di riparazione.
5. Fiducia è vantaghju cumpetitivu rinfurzati per mezu di SBOM Sistemi
Trasparenza offerta da SBOMs custruisce fiducia cù i clienti, i partenarii è i regulatori. Mostra una urganizazione commitmentu à a sicurità, aiutendu à differenzialla in un mercatu cumpetitivu.
Abbracciati SBOM Sicurezza: Una strada per u sviluppu sicuru di software
À misura chì l'industria di u software evolve, l'integrazione misure di sicurezza robuste hè essenziale. SBOMI sistemi sò un strumentu chjave in questu sforzu. Migliuranu a sicurezza di a catena di furnimentu, simplificanu a gestione di e vulnerabilità è assicuranu a conformità regulatoria. Aduttendu SBOM strumenti di generazione signali a commitmentu à a sicurità, a trasparenza è a resilienza. In un ecosistema digitale altamente interconnessu, SBOMaiutanu à assicurà u software è à custruisce una basa più forte per u futuru.
| Group | Pruprietariu tipicu | Quale verifica |
|---|---|---|
| Ciò chì entra in u vostru software (da 1 à 5) | Responsabile di AppSec | Sicurezza, à a rivista di liberazione |
| Ciò chì custruisce u vostru software (da 6 à 9) | Responsabile di piattaforma o DevOps | Sicurezza, cuntinuamente |
| Ciò chì prova u statu (10 à 12) | CISO ufficiu | Auditore esternu o cliente |
Corsica Nazione SBOM Formats
SBOM L'arnesi di generazione sò diventati indispensabili per una sicurezza di l'applicazione migliorata è a conformità regulatoria. Offrendu chiarezza nantu à a miriade di cumpunenti chì custituiscenu u software, SBOManu rivoluzionatu u modu in cui l'imprese affrontanu a trasparenza di u software. Crucialmente, anu standardhà izatu u prucessu di documentazione attraversu furmati specifici, riducendu significativamente l'inconsistenze in a tenuta manuale di registri. SPDX e CycloneDX si distinguenu trà i furmati dispunibili, ognunu cù punti di forza unichi adattati à diverse esigenze urganizative.
SPDX: A scelta cumpleta per i grandi Enterprises
U Scambiu di Dati di Pacchetti Software (SPDX) hè un sistema robustu apertu standard sviluppatu sottu a guida di a Fundazione Linux. Eccelle in catalogincumpunenti di software g, licenze, riferimenti di sicurezza è altri metadati critichi per migliurà a conformità di e licenze. Tuttavia, a so utilità si estende assai oltre, facilitendu una maggiore trasparenza è sicurezza in tutta a catena di furnimentu di u software.
U furmatu leggibile da a macchina di SPDX vanta a cunsistenza in tutti i settori, eliminendu a necessità di rifurmattà i dati è simplificendu a spartera. Sta funzione hè particularmente benefica per a cunfurmità è l'efficienza di a sicurezza. Cù l'accreditazione ISO, SPDX hè un pesu massimu in u duminiu di SBOM furmati, favuriti da e grande imprese cum'è Intel è Microsoft. Si adatta à entità prufundamente integrate cù Linux, prughjetti open source è sviluppu di software cummerciale.
- ForzeL'approcciu dettagliatu di SPDX offre una vista cumpleta di a catena di furnimentu di u software, da i dati à livellu di pacchettu à i dati à livellu di schedariu. A so ampia capacità d'annotazioni assicura un prucessu di documentazione cumpletu, ciò chì ne face una scelta cumpleta.
- DebbulizzioniA natura dettagliata è espansiva di u furmatu puderia esse eccessiva per l'urganisazioni o i prughjetti più chjuchi induve a simplicità è l'agilità sò prioritizate.
CycloneDX: Una alternativa ligera per e squadre Agile
CycloneDX, natu da l'Open Worldwide Application Security Project (OWASP), presenta una alternativa più ligera à SPDX. Malgradu e so similitudini, CycloneDX si distingue riducendu u risicu ciberneticu in tuttu u stack, supportendu diversi tipi di BOM, cumpresi SBOM, SaaSBOM, HBOM, OBOM, VDR, è VEX. Offre standards in XML, JSON, è buffer di protocolu, sustinuti da parechji strumenti per a creazione è l'interoperabilità, sottu a direzzione di u Gruppu di travagliu principale CycloneDX.
- ForzeA so agilità è u so livellu di dettagliu simplificatu rendenu CycloneDX faciule d'utilizà è assai adattabile, ideale per ambienti à ritmu rapidu.
- DebbulizzioniU compromessu per u so pesu più ligeru hè menu inclusività, chì puderia omette dettagli chì puderianu esse cruciali per alcune urganisazioni.
Sceglite u dirittu SBOM Formatu per a vostra urganizazione
A decisione trà SPDX è CycloneDX dipende da a valutazione di a dimensione, a cumplessità è i bisogni specifichi di a vostra urganizazione. Per e grande enterpriseS'è vo circate un prucessu di documentazione cumpletu, SPDX offre una prufundità di dettagliu senza paragone. À u cuntrariu, CycloneDX furnisce una suluzione efficiente è agile per l'urganisazioni chì apprezzanu a velocità è a simplicità.
Rapporti di divulgazione di vulnerabilità (VDR) in a sicurezza di u software
Implementazione Rapporti di divulgazione di vulnerabilità (VDR) hè una pratica fundamentale per migliurà a trasparenza di u software è prutege contr'à e minacce potenziali in u sviluppu di software è a cibersigurtà. Cù a crescente cumplessità di e catene di furnimentu di software è a sofisticazione crescente di e minacce cibernetiche, i VDR offrenu un approcciu sistematicu per identificà, documentà è affrontà e vulnerabilità in i prudutti software.
Capiscendu i Rapporti di Divulgazione di Vulnerabilità (VDR)
Un Rapportu di Divulgazione di Vulnerabilità (VDR) hè una ducumentazione approfondita chì furnisce una panoramica cumpleta di tutte e vulnerabilità cunnisciute chì affettanu un pruduttu o e so dipendenze. Si estende oltre a semplice lista per include un'analisi di l'impattu di queste vulnerabilità nantu à u pruduttu è a delineazione di piani per affrontà e vulnerabilità identificate. L'essenza di un VDR stà in a so capacità di offre una visione chjara è cunvinta.cise, è un rapportu azzionabile chì aiuta à gestisce proattivamente e vulnerabilità di u software.
L'impurtanza di VDR in a sicurezza di u software
- Trasparenza MigliurataI VDR servenu cum'è una prova di a reputazione di un venditore di software. committrasparenza, furnendu à l'utilizatori finali è à e parti interessate una chiara comprensione di a postura di sicurezza di i so prudutti software.
- Gestione Proattiva di e VulnerabilitàDettendu e vulnerabilità è i so impatti potenziali, i VDR permettenu à l'urganisazioni di piglià azzioni preventive per mitigà i risichi prima chì l'attori maliziosi possinu sfruttalli.
- Conformità è fiduciaI VDR cuntribuiscenu à i sforzi di cunfurmità documentendu sistematicamente e vulnerabilità è i passi di riparazione in l'industrie regulate da una cibersigurtà rigorosa. standards. Questu, à u so tornu, favurisce a fiducia trà i clienti è i partenarii.
- Prucessu di Rimediazione RazionalizatuCù i VDR, i venditori di software ponu offre insights nantu à i sforzi di rimediazione pianificati o cumpletati, facilitendu u prucessu di gestione di e vulnerabilità è assicurendu risposte puntuali à e minacce potenziali.
Operazionalizazione di VDR: Migliori Pratiche
Per massimizà l'efficacità di i Rapporti di Divulgazione di Vulnerabilità, i venditori di software è l'urganisazioni devenu cunsiderà e seguenti migliori pratiche:
- Aghjurnamenti puntuali è regulariI VDR devenu esse aghjurnati regularmente è in risposta à a scuperta di nuove vulnerabilità per assicurà chì riflettinu accuratamente u paisaghju di sicurezza attuale di u pruduttu software.
- Copertura CompletaUn VDR deve abbraccià tutte e vulnerabilità cunnisciute, indipendentemente da a so fonte, i risultati interni, e divulgazioni di terze parti o e basi di dati di vulnerabilità publiche.
- Cumunicazione ChjaraL'infurmazione in un VDR deve esse presentata in modu chjaru è capiscitoghju, rendendula accessibile à tutte l'attori pertinenti, cumpresi i publici micca tecnichi.
- Distribuzione sicura è accessibileAssicuratevi chì i VDR sianu distribuiti in modu sicuru à e parti interessate mantenendu l'accessibilità. Aduprate portali sicuri o cumunicazioni criptate per sparte sti rapporti cù u publicu previstu.
U futuru di VDR in a sicurezza di u software
Cù l'evoluzione cuntinua di l'ecosistemi software, u rolu di i Rapporti di Divulgazione di Vulnerabilità si svilupperà senza dubbitu. L'integrazione di i VDR in u sviluppu di software è in e pratiche di cibersigurtà ùn hè micca solu una tendenza, ma una necessità di fronte à e crescenti minacce digitali. Aduttendu i VDR, l'urganisazioni ponu mitigà i risichi è dimustrà una solida commitmentu à a sicurità di u software, custruendu a fiducia cù l'utilizatori è e parti interessate.
creà SBOMIn modu sicuru cù Xygeni WebUI
Xygeni si distingue in u paisaghju di u sviluppu di software è di a cibersigurtà per a so robusta SBOM strumenti di generazione, offrendu SBOM sicurezza in i furmati CycloneDX è SPDX accantu à i Rapporti di Divulgazione di Vulnerabilità (VDR) integrati.
Xygeni furnisce una interfaccia d'utilizatore Web (WebUI) faciule d'utilizà per creà SBOMs senza sforzu, risponde à l'utilizatori chì preferiscenu una interfaccia grafica à i strumenti di linea di cummanda. Stu capitulu vi guiderà à traversu a generazione di un SBOM aduprendu l'interfaccia Web di Xygeni, da login à scaricà.
Passu 1. Logging in Xygeni WebUI:
Accede à l'interfaccia Web di Xygeni per mezu di u vostru navigatore. Pudete cunnettassi cù u vostru standard credenziali d'utilizatore (nome d'utilizatore è password) o sceglite un validatore di terze parti per una maggiore comodità. Duvete ancu autenticàvi se avete cunfiguratu l'autenticazione à dui fattori (2FA) per u vostru contu. Stu passu iniziale assicura chì u vostru accessu sia sicuru è persunalizatu secondu i vostri prughjetti è preferenze specifichi.
Passu 2. Selezzione di u vostru prughjettu
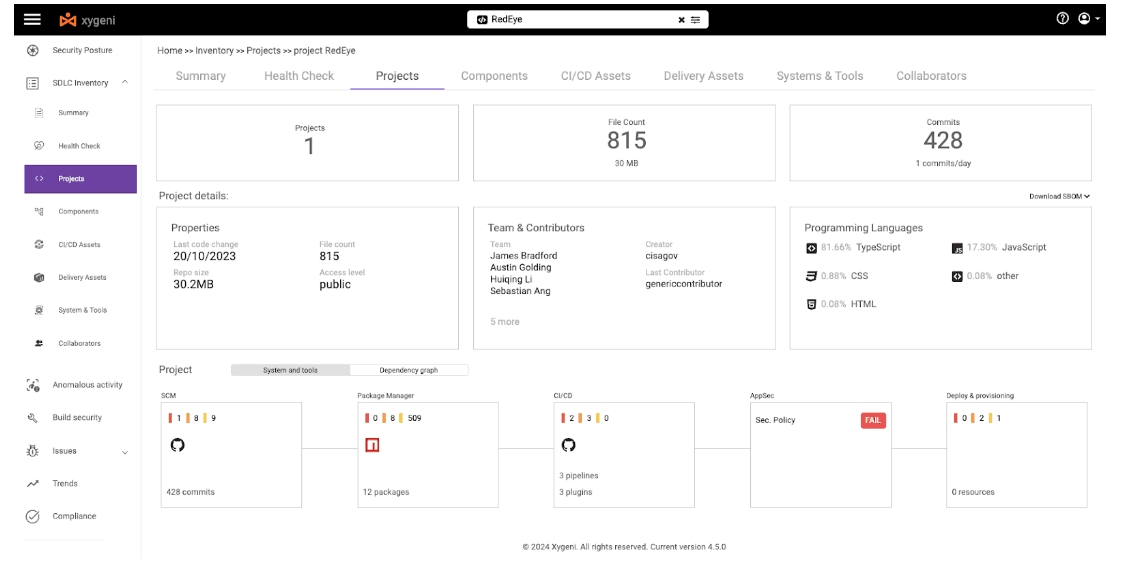
Una volta cunnessu, vi sarà presentatu u dashboard cù un selezziunatore di prughjetti o una lista di i vostri prughjetti. Navigate in questa lista è cliccate nantu à u nome di u prughjettu per u quale vulete generà un SBOMQuesta azzione vi darà una vista dettagliata di quellu prughjettu, induve pudete gestisce è ispezionà diversi aspetti di i cumpunenti è di e dipendenze di u vostru software.
Passu 3. Scaricamentu di u SBOM
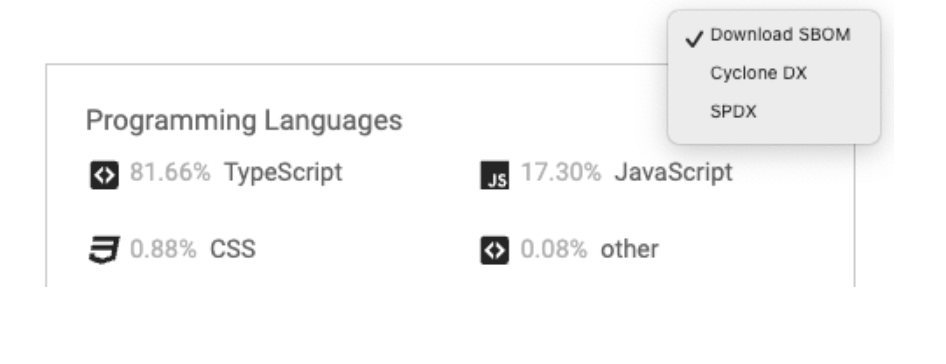
In a pagina di dettagli di u prugettu, cercate una opzione chjamata "Scaricate" SBOM"chì indica a generazione è u scaricamentu di un SBOMQuandu l'avete trovu, cliccate per selezziunà u furmatu desideratu per u vostru SBOMXygeni supporta parechji furmati per SBOMs, cumpresi quelli largamente ricunnisciuti standardcum'è CycloneDX è SPDX. Dopu avè sceltu u furmatu, a piattaforma genererà u SBOM schedariu. Una volta chì u prucessu di generazione hè cumpletu, vi sarà dumandatu di scaricà u schedariu nant'à u vostru sistema lucale. Stu schedariu cuntene tutte l'infurmazioni necessarie nantu à i cumpunenti di u vostru software in u furmatu sceltu, prontu per i bisogni di cunfurmità, sicurezza o audit.
Passu 4. Accessu SBOM da a Sezione di l'Inventariu
In alternativa, pudete accede à u SBOM funzione di generazione direttamente da a sezione d'inventariu di u vostru prughjettu. Sta sezione furnisce una vista cumpleta di tutti i cumpunenti di u software assuciati à u vostru prughjettu. Cercate un slide-out assuciatu à ogni prughjettu in a lista d'inventariu chì offre azzioni supplementari. Pudete generà è scaricà u SBOM per u rispettivu prughjettu trà queste opzioni. Stu metudu furnisce un modu rapidu è efficiente per navigà direttamente à u SBOM funzione di generazione senza passà per a pagina di dettagli di u prugettu.
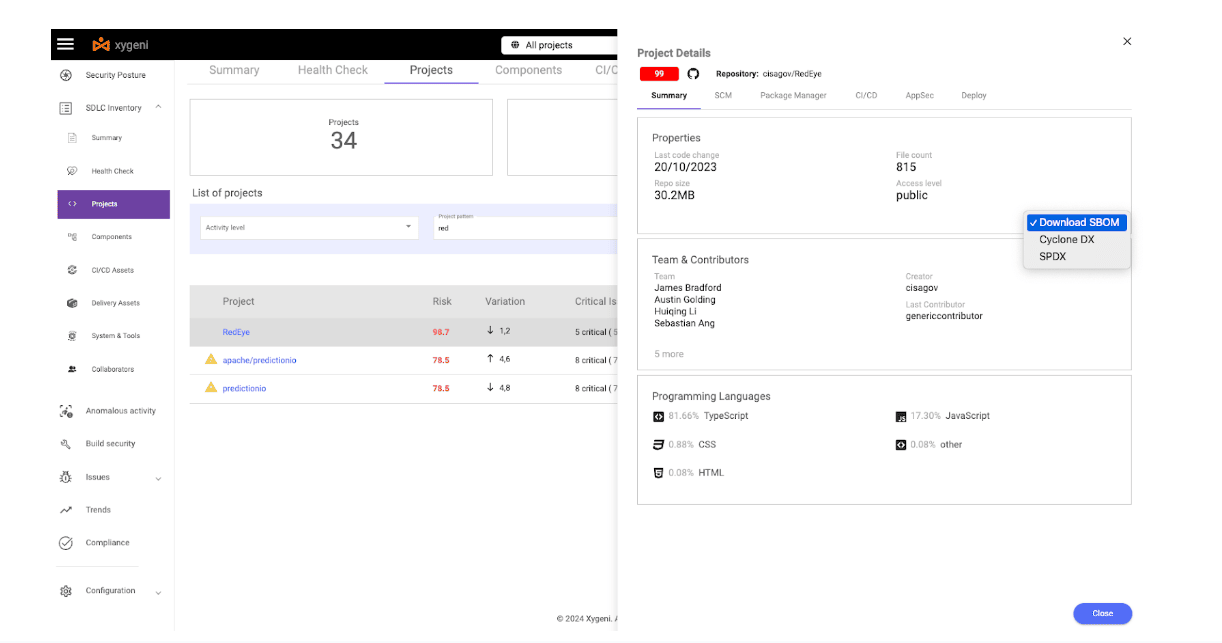
Seguendu questi passi simplici, pudete pruduce rapidamente una lista dettagliata di i materiali chì risponde à i vostri requisiti di cunfurmità è di sicurezza. Sia chì gestiate un unicu prughjettu sia chì supervisiate parechji sforzi software, WebUI di Xygeni furnisce una interfaccia fluida è intuitiva per supportà u vostru SBOM bisogni di generazione.
creà SBOM cù Xygeni
Stu capitulu vi guiderà à traversu u prucessu d'installazione di u Scanner Xygeni, cunfigurà lu, è aduprà lu cum'è unu di i vostri SBOM strumenti di generazioneAmparerete cumu fà criari SBOMs è generà SBOM sicurità e Rapporti VDR, assicurendu chì i vostri prughjetti sianu sicuri, conformi è trasparenti.
Installazione di u scanner Xygeni
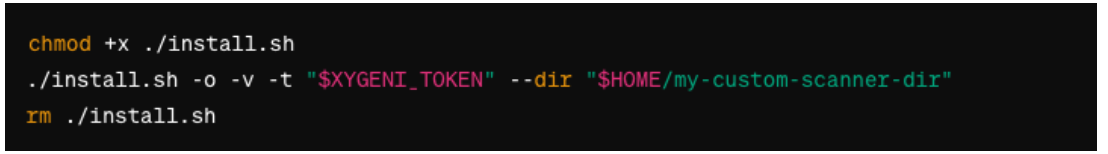
Prima di tuffà in u SBOM generazione, assicuratevi di avè rispettatu tutti i prerequisiti per u scanner Xygeni. Averete bisognu di un token API, chì deve esse almacenatu in a variabile d'ambiente XYGENI_TOKEN per u prucessu d'installazione.
Passu 1. Scaricate è verificate u script d'installazione
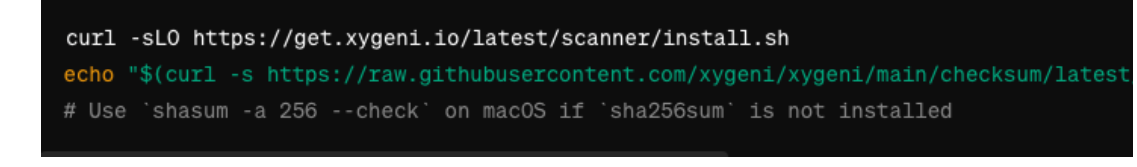
Passu 2. Eseguite u script d'installazione
Configurazione di l'accessu rapidu à u scanner Xygeni
Per facilità un accessu faciule à u scanner Xygeni, cunsiderate l'aghjunghjelu à u vostru PATH o l'impostazione di un alias. Questu vi permette di eseguisce u scanner solu cù u oxygeni cumannu.
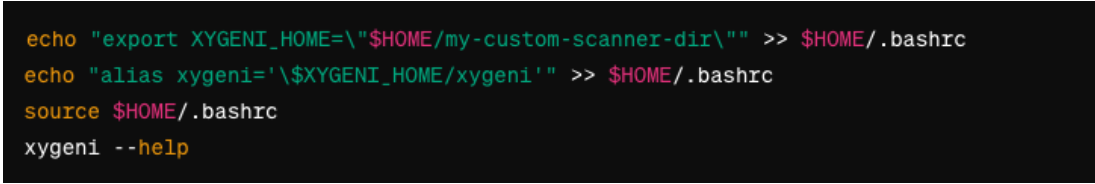
chì dani un SBOMs cù rapporti VDR
Cù Xygeni CLI installatu è accessibile, pudete avà creà SBOMchì includenu rapporti VDR. Xygeni supporta a generazione SBOMs in furmati CycloneDX è SPDX, assicurendu chì pudete sceglie u furmatu chì megliu si adatta à i bisogni di u vostru prughjettu è à i requisiti di cunfurmità.
Passu 3. Navigate à u vostru cartulare di prughjettu:
Assicuratevi di esse in u cartulare principale di u vostru prugettu, induve i vostri cumpunenti di software sò definiti.
Passu 4. Crea SBOM:
Per generà un SBOM, utilizate a oxygeni cumanda seguita da l'opzioni per specificà u SBOM furmatu è schedariu di output. Xygeni integra automaticamente i rapporti VDR in u generatu SBOM.

Sustituitu ciclonedx cù spdx sè preferite u furmatu SPDX.
Generà un SBOM Cù rapporti VDR integrati chì utilizanu Xygeni CLI hè un prucessu simplice chì migliora significativamente a sicurezza è a trasparenza di i vostri prughjetti software. Seguità questi passi assicura chì u vostru prughjettu rispetta i migliori standard. software supply chain security pratiche, furnendu insights dettagliati nantu à i cumpunenti è e so vulnerabilità.

Integrà SBOM Generazione in CI/CD PipelineUtilizendu Xygeni
A capacità di generà automaticamente distinte di materiali di software (SBOMs) durante u CI/CD U prucessu hè cruciale per migliurà a trasparenza è a sicurezza di u software. Xygeni, una cumpagnia cumpleta SBOM strumentu di generazione, s'integra perfettamente in CI/CD pipelines, furnendu insights dettagliati nantu à i cumpunenti di u software à ogni custruzzione. Questa guida descrive u prucessu di automatizazione SBOM generazione cù Xygeni dentru CI/CD pipelines, assicurendu chì e vostre compilazioni di software sianu efficienti è sicure.
creà SBOM Automaticamente
L'automatizazione SBOM a generazione hè vitale per l'operazionalizazione SBOMs in u vostru CI/CD pipeline, assicurendu chì ogni compilazione di software crea automaticamente un SBOMXygeni supporta sta funziunalità, permettendu l'inserimentu di SBOM compiti di generazione in u CI/CD prucessu. Assicura chì qualsiasi cambiamentu in u software pò esse analizatu è chì i prublemi di sicurezza ponu esse identificati è rimediati u più prestu pussibule.
Induve eseguisce Xygeni per creà SBOM:
- CI/CD PipelinesU puntu d'integrazione u più cumunu, induve e scansioni Xygeni sò aghjunte cum'è parte di i passi di test di sicurezza.
- Strumenti di Automatizazione di CustruzzioneEseguite scansioni Xygeni via l'interfaccia di linea di cummanda in i fugliali di compilazione eseguiti da strumenti di automatizazione di compilazione.
Qualessu Pipelines per monitorà:
Riparia scansioni cumplette durante e custruzzioni prugrammate notturne o settimanali, cumprese scansioni di inventariu è di cunfurmità.
- Per quelli chì sò spessu attivati pipelines, cum'è quelli nantu à l'eventi di dumanda push o merge, eseguiscenu un sottoinsieme di scansioni cuncentrandosi nantu à i sicreti, a manomissione di u codice, o i cumpunenti open source, secondu l'ecosistema di u prugettu.
- In CD pipelines o qualsiasi pipeline, cumprese a pruvisione di risorse o IaC mudelli, eseguite u IaC scanning per trattà a sicurità in Dockerfiles, manifesti Kubernetes, grafici Helm è cunfigurazioni simili.
Cunfigurazione di e scansioni
Per un cumpletu SBOM, u cumandamentu di scansione hè cunsigliatu, cù a capacità di escludiri scansioni specifiche aduprendu u –saltà opzione. Per esempiu, aduprate –-saltà iac sè u vostru prugettu ùn cuntene micca IaC mudelli.

SBOM Generazione: Per generà un SBOM per u software downstream, include SBOMopzioni relative cum'è -sbom e -sbom-furmatu in u vostru cumandamentu di scansione. Questu SBOM pò tandu esse distribuitu à terze parti secondu i bisogni.
Installà Xygeni in Target Pipelines
Per integrà Xygeni in u vostru CI/CD pipelines
- Identificate i punti adatti in u vostru CI/CD sistema per SBOM generazione.
- Edite a pipeline/Fugliali di flussu di travagliu per include i cumandamenti di scansione Xygeni in e tappe desiderate.
- Assicurà cambiamenti à pipeline E cunfigurazioni seguitanu u prucessu di a vostra urganizazione per a mudificazione di i fugliali critichi.
Integrandu Xygeni in CI/CD pipelines, l'urganisazioni ponu automatizà a generazione di SBOMs, assicurendu chì un inventariu dettagliatu di i so cumpunenti accumpagna ogni custruzzione. Ùn solu aiuta à risponde à i requisiti di cunfurmità, ma migliora ancu significativamente a postura di sicurezza di i prudutti software.
Punti chjave: Maestria SBOM Sicurezza è generazione cù Xygeni
U viaghju à traversu SBOM sicurezza è SBOM A generazione cù Xygeni palesa una strada versu una sicurezza, una trasparenza è una cunfurmità di u software migliorate. Da a capiscitura di l'impurtanza di SBOMs à l'implementazione automatizata SBOM strumenti di generazione in CI/CD pipelines, stu prucessu riflette u paisaghju in evoluzione di u sviluppu di software. Eccu alcuni punti chjave:
U rolu vitale di a creazione SBOMs
- Inventariu cumpletu: SBOMI s sò più cà simplici liste. Furniscenu inventarii dettagliati di ogni cumpunente di software, cumprese biblioteche open-source, codice pruprietariu è software cummerciale. Stu dettagliu hè cruciale per a valutazione di i risichi, a gestione di a catena di furnimentu è a cunfurmità regulatoria.
- Postura di Sicurezza Enhanced: SBOMOffrenu una visione chjara di l'ecosistema di u software, chì permette à e parti interessate d'identificà rapidamente i cumpunenti obsoleti o vulnerabili. Questu rinfurza significativamente a postura di sicurezza di u vostru software.
Sfide è Soluzioni
- StandardizazioneUna sfida hè a mancanza di standardizazione in SBOM furmati è dati, rendendu difficiule u paragone è l'interpretazione SBOMs. SBOM Strumenti di generazione cum'è Xygeni supportanu furmati largamente accettati cum'è CycloneDX è SPDX, furnendu flessibilità è interoperabilità.
- Operationalizing SBOMsXygeni aiuta à automatizà SBOM generazione in l'internu CI/CD pipelines, affrontendu e sfide di l'automatizazione è di l'interoperabilità. Questu assicura chì SBOMI schedari sò generati automaticamente cù ogni versione di u software, rinfurzendu a sicurezza è a trasparenza in u vostru CI/CD pratichi.
Xygeni: Una Soluzione SSC è SBOM Strumentu di generazione
- Facilità di usuCh'ella sia per via di a so CLI o di a so WebUI, Xygeni offre una piattaforma faciule d'utilizà per creà SBOMs. Questu u rende accessibile sia à i sviluppatori sia à i prufessiunali di a sicurezza.
- Integrazione in CI/CD PipelinesXygeni s'integra senza intoppi in CI/CD pipelines, automatizà SBOM generazione è permette a valutazione di i risichi in tempu reale è a gestione di e vulnerabilità.
Implementazione strategica
- Sceglie i punti d'integrazione adattiIdentificà induve eseguisce scansioni Xygeni in CI/CD pipelines hè cruciale. Ch'ellu sia in Git hooks, CI/CD pipelines direttamente, o custruisce fugliali, Xygeni s'adatta à i bisogni di u vostru prughjettu.
- Scans cumpletaXygeni offre flessibilità per eseguisce scansioni cumplette o parziali, cumprese scansioni di porte di sicurezza. Questu assicura un'analisi approfondita di i vostri cumpunenti software per e compilazioni pianificate è attivate da eventi. pipelines.
À misura chì l'ecosistema digitale evolve, u rolu di SBOMs in u sviluppu di software diventa ancu più criticu. SBOM Strumenti di generazione cum'è Xygeni guidanu sta evoluzione furnendu suluzioni chì rispondenu à e crescenti richieste di SBOM sicurità è cunfurmità. Sè vo create SBOM generazione cù Xygeni riflette una commitmentu per custruisce prudutti software sicuri, trasparenti è conformi, una petra angulare per guadagnà a fiducia in l'era digitale.

FAQ
Cumu possu creà un SBOM?
Trè percorsi cù Xygeni: scaricate unu da a vista di u prugettu in l'interfaccia web, eseguite l'interfaccia CLI in u vostru cartulare di prugettu specificendu u furmatu, o aghjunghje u passu di scansione à u vostru pipeline cusì un SBOM hè pruduttu in ogni custruzzione. U terzu hè l'unicu chì ferma attuale.SPDX o CycloneDX, quale devu aduprà ?
CycloneDX s'è u vostru driver hè di sicurità è vulete dati VEX, VDR è di raggiungibilità accantu à a lista di cumpunenti. SPDX s'è u vostru driver hè cunforme à a licenza o s'è un cliente u specifica. Generate tramindui s'è vo spedite à parechji clienti, postu chì u costu di pruduce un secondu furmatu hè vicinu à zeru una volta chì i dati esistenu.A Legge di Resilienza Cibernetica richiede un SBOM?
Iè. I requisiti essenziali s'applicanu da l'11 di dicembre di u 2027 è includenu a documentazione di i cumpunenti in un furmatu leggibile da a macchina cumunamente utilizatu, chì copre almenu e dipendenze di livellu superiore. L'obbligazioni di segnalazione sò ghjunte prima, l'11 di settembre di u 2026, è in pratica ùn pudete micca rispettalli senza un SBOM dighjà in piazza.Quantu spessu deve esse un SBOM esse rigeneratu?
À ogni compilazione. Una dipendenza cambia, una versione aumenta, un pacchettu transitivu hè aghjuntu, è u SBOM Chì avete pruduttu in l'ultimu trimestre ùn descrive più ciò chì avete speditu.Chì ghjè un VDR è perchè hè attaccatu à u SBOM?
Un Rapportu di Divulgazione di Vulnerabilità elenca e vulnerabilità cunnisciute chì affettanu i cumpunenti di u SBOM, cù l'impattu è u statu di riparazione. U SBOM dice ciò chì hè in u pruduttu. U VDR dice ciò chì ùn va micca.Possu generà un SBOM per i cumpunenti di l'IA?
Iè. A listessa logica si stende à i mudelli, i datasets, i frameworks è l'agenti per mezu di un AI-BOM.
