







TL; DR
Shai-Hulud 3.0 hè l'ultima evoluzione di u malware npm shai-hulud, un verme di a catena di furnimentu autopropagante abusendu di pacchetti npm per arrubà credenziali, sparghje automaticamente è cumprumette CI/CD ambienti. À u cuntrariu di l'onde precedenti, Shai-Hulud 3.0 affina a so logica di propagazione, mira à e biblioteche frontend populari è accelera l'infezzione per via di l'abusu di token di u mantenitore.
In cunsequenza, stu malware shai-hulud prova una volta di più chì l'attacchi muderni à a catena di furnimentu npm ùn si basanu più nantu à i zero-day, ma nantu à l'automatizazione, l'abusu di fiducia è i flussi di travagliu di i sviluppatori.
Chì ghjè Shai-Hulud 3.0?
Shai-Hulud 3.0 hè a terza onda cunfirmata di a campagna di malware shai-hulud npm, dopu à u verme Shai-Hulud originale è l'epidemia à grande scala di Shai-Hulud 2.0.
Tuttavia, sta versione ùn introduce micca un exploit radicalmente novu. Invece, migliora l'efficienza, a furtività è u targeting. In altre parole, Shai-Hulud 3.0 ottimizza u mudellu d'attaccu di a catena di furnimentu invece di reinventallu.
Soprattuttu, u malware cuntinueghja à funziunà cum'è un verme, micca cum'è un pacchettu maliziosu unicu.
Perchè Shai-Hulud 3.0 hè impurtante per a sicurezza npm
À prima vista, Shai-Hulud 3.0 pò sembrà "solu un altru pacchettu npm maliziosu". Tuttavia, sta supposizione hè esattamente a ragione per a quale sta campagna hà successu.
Perchè l'ecosistemi npm si basanu assai nantu à:
- fiducia implicita
- installazioni automatizate
- credenziali di mantenimentu
- CI/CD pipelines
Un unicu token cumprumessu pò rapidamente diventà un focu di malware di catena di furnimentu npm cumpleta.
Cusì, u malware shai-hulud ùn hà micca bisognu di exploit. Trasforma i flussi di travagliu nurmali in armi.
Vettore d'attaccu Shai-Hulud 3.0: Cumu si sparghje u malware npm
Infezzione iniziale via un pacchettu npm maliziosu
U malware shai-hulud npm entra in l'ecosistema per mezu di pacchetti troiani publicati sottu conti di mantenitori legittimi o compromessi.
In l'onda Shai-Hulud 3.0, i circadori anu osservatu l'infezzione per via di dipendenze populari, cumpresi pacchetti orientati à u frontend cum'è:
@vietmoney/react-big-calendar
Siccomu sti pacchetti sò situati in cima à i grafichi di dipendenza, una sola installazione si sparghje rapidamente trà i prughjetti.
Raccolta di credenziali è propagazione di vermi
Una volta installatu, Shai-Hulud 3.0 esegue script di u ciclu di vita maliziosu durante install or postinstall.
À questu stadiu, u malware:
- scansiona i fugliali lucali è e variabili d'ambiente
- estrae i token npm è e credenziali GitHub
- identifica i repositori è i pacchetti accessibili
Dunque, l'infezzione passa subitu da compromisu lucale à propagazione à livellu di l'ecosistema.
Ripubblicazione automatizata in tutti i portafogli di mantenimentu
Dopu avè raccoltu credenziali, u malware npm shai-hulud enumera programmaticamente tutti i pacchetti pusseduti da u mantenitore cumprumessu.
Dopu, questu:
- inietta codice maliziosu in e nuove versioni
- ripubblica automaticamente quelle versioni
- trasforma ogni vittima in un novu puntu di distribuzione
Di cunsiguenza, Un token arrubatu pò infettà decine o centinaie di pacchetti npm in poche ore.
Shai-Hulud 3.0 vs Onde Precedenti
Chì hè cambiatu in Shai-Hulud 3.0 ?
Ancu s'è a meccanica principale ferma familiare, Shai-Hulud 3.0 introduce parechje migliurazioni impurtanti.
In particulare:
- logica di propagazione più rapida
- struttura di carica utile più pulita
- megliu mischjà cù l'aghjurnamenti di pacchetti legittimi
- rumore riduttu paragunatu à Shai-Hulud 2.0
Di cunsiguenza, a rilevazione basata solu nantu à a reputazione o l'eventi CVE diventa inefficace.
| aspettu | Shai-Hulud 2.0 | Shai-Hulud 3.0 |
|---|---|---|
| Vettore d'infezzione iniziale | Pacchetti npm maliziosi cù script di ciclu di vita di preinstallazione | Pacchetti npm maliziosi chì abusanu di biblioteche è percorsi d'aghjurnamentu d'alta visibilità di fiducia |
| scopu primariu | ecosistema npm è CI/CD pipelines | ecosistema npm cù focus nantu à e macchine di sviluppatori è i cunsumatori à valle |
| Meccanismu di propagazione | Furtu di credenziali seguitu da ripublicazione automatica di pacchetti | Riutilizazione di credenziali più abusu di fiducia in e dipendenze per allargà a portata più rapidamente |
| Abusu in tempu d'esecuzione | Installazione à tempu di u runtime Bun | Riutilizazione di u runtime Node.js esistente è di i percorsi d'esecuzione affidabili |
| CI/CD un abus | Flussi di travagliu di l'azzioni GitHub nascoste è corridori autoospitati | Reduced CI/CD rumore, più enfasi nantu à l'esecuzione furtiva à livellu di pacchettu |
| Cumportamentu di a carica utile | Grandi carichi JavaScript offuscati è scansione di l'ambiente | Carichi utili più chjuchi è più mirati, focalizati nantu à a persistenza è a diffusione |
| Targeting di credenziali | Gettoni GitHub, gettoni npm, credenziali cloud, sicreti CI | I stessi obiettivi di credenziali, cù un riutilizazione più rapida è una esfiltrazione menu visibile |
| U rumore operativu | Assai rumurosu: creazione di repositori in massa, iniezione di flussu di travagliu, caricamenti in massa | Rumore più bassu: menu artefatti visibili, più difficiuli da individuà via a revisione manuale |
| Radiu di Impattu | Grande ma rilevabile per via di a scala è di l'artefatti | Potenzialmente più grande per via di a furtività è di l'abusu di pacchetti affidabili |
| Sfida Difensiva | Stopping CI/CD abusu è fuga di credenziali | Detezione di cumpurtamenti maliziosi in pacchetti altrimenti legittimi |
Perchè questu hè sempre u listessu verme
Malgradu questi cambiamenti, Shai-Hulud 3.0 hè sempre a listessa classa di verme di a catena di furnimentu npm.
Si basa nantu à:
- riutilizazione di credenziali
- ripublicazione automatizata
- fiducia di dipendenza
- CI/CD esecutà
Dunque, qualsiasi ambiente chì installa pacchetti npm senza cuntrolli di cumpurtamentu ferma espostu.
Indicatori di compromessi
E squadre di sicurezza chì investiganu u malware shai-hulud devenu circà i seguenti segnali:
- bumps di versione di pacchettu inaspettati
- Script di u ciclu di vita aghjuntu senza ghjustificazione
- blob JavaScript offuscati
- richieste di rete in uscita durante l'installazione
- npm o GitHub gettoni accessibili à u mumentu di l'installazione
- CI/CD i travagli si cumportanu in modu inaspettatu dopu l'aghjurnamenti di e dipendenze
Impurtantemente, nisunu di questi ùn richiede l'esistenza di un CVE.
Perchè i strumenti di sicurezza tradiziunali npm mancanu Shai-Hulud 3.0
A rilevazione basata nantu à CVE fiasca
Siccomu Shai-Hulud 3.0 abusa di i flussi di travagliu legittimi, i scanner chì si focalizanu solu nantu à e vulnerabilità cunnisciute ùn vedenu nunda di male.
Ci hè:
- nisuna funzione vulnerabile
- nisuna API periculosa
- nisuna curruzzione di memoria
Invece, ci hè un'intenzione maliziosa integrata in JavaScript nurmale.
SBOM A visibilità ùn hè micca abbastanza
grafia simile, SBOMs ti pò dì Ce dipende da, ma micca ciò chì face à u mumentu di l'installazione.
In cunsequenza, a visibilità senza applicazione di e regule ùn ferma micca un verme di a catena di furnimentu.
Cumu Xygeni impedisce l'attacchi di a catena di furnimentu Shai-Hulud 3.0 npm
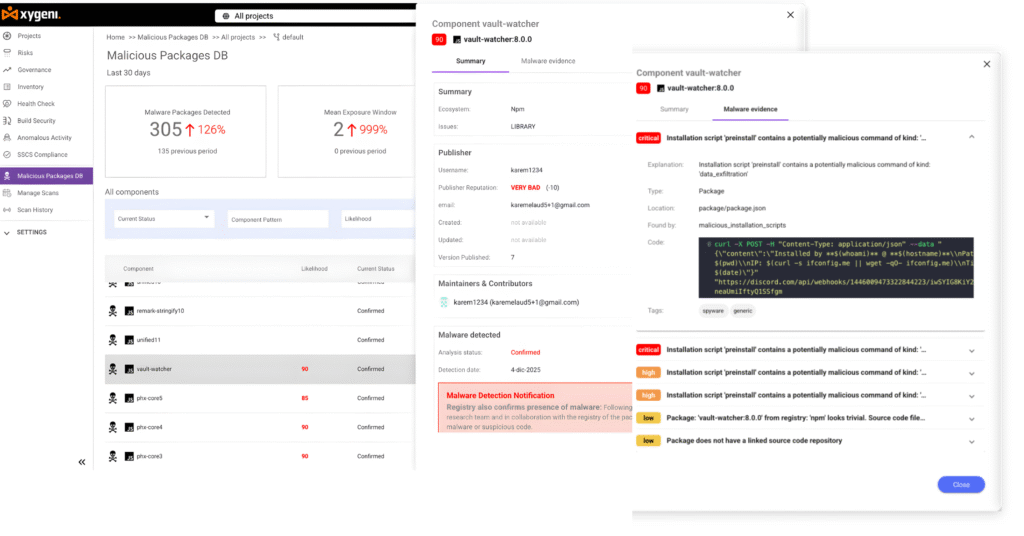
Hè esattamente quì chì l'architettura di Xygeni importa.
Avvisu Precoce di Malware (MEW): Fermate u Malware npm à u mumentu di a publicazione
L'avvisu precoce di malware (MEW) di Xygeni scansiona continuamente i pacchetti npm publicati di recente in tempu reale.
MEW rileva:
- carichi utili offuscati
- script di u ciclu di vita suspettosu
- cumpurtamentu di raccolta di credenziali
- scritture anormali di u sistema di fugliali
- attività di rete inaspettata
Soprattuttu, MEW pò bluccà automaticamente e custruzzioni, impedendu à u malware shai-hulud npm di entre mai. CI/CD.
GuardrailsApplicà un cumpurtamentu di dipendenza sicura
Xygeni Guardrails applicà pulitiche strette in l'internu pipelines.
Iddi:
- bluccà i pacchetti npm maliziosi o suspetti
- impedisce l'esecuzione di script d'installazione nascosti
- Ferma i scaricamenti di runtime durante e custruzzioni
- impone l'integrità di u schedariu di serratura
In cunziguenza, u pipeline si ferma prima di l'esecuzione di u verme.
CI/CD Sicurezza: Prutegge Pipelines da Abusu
Perchè Shai-Hulud 3.0 spessu pivota in CI/CD, Monitori Xygeni pipelines per:
- cambiamenti di flussu di travagliu micca autorizati
- mudelli d'esecuzione anormali
- usu impropriu di permessu
- iniezione di flussu di travagliu attivata da dipendenze
Sè appare un cumpurtamentu risicatu, Xygeni blocca u pipeline subitu, interrompendu u muvimentu laterale.
Prutezzione di i Sicreti: Riduce u Raggiu di l'Esplosione
Siccomu u malware shai-hulud arrubba aggressivamente l'infurmazioni d'accessu, Xygeni si cuncentra ancu nantu à i sicreti.
Xigeni:
- rileva i sicreti esposti in tuttu u SDLC
- rota automaticamente e credenziali à altu risicu
- impone pratiche di token più sicure
Dunque, ancu s'ellu si funziona un malware, i sicreti arrubati perdenu valore rapidamente.
Perchè Shai-Hulud 3.0 cunfirma una tendenza à longu andà
In fine, Shai-Hulud 3.0 cunfirma una realità più larga.
Attacchi muderni à a catena di furnimentu npm:
- sparghje automaticamente
- move più veloce chè a rivista umana
- sfruttà a fiducia, micca e vulnerabilità
- mira pipelines, micca solu codice
Di cunsiguenza, a difesa contr'à u malware shai-hulud npm richiede a rilevazione è l'applicazione cumportamentale, micca solu a scansione.
Note finali: Perchè Shai-Hulud 3.0 hè sempre impurtante
Ancu s'è Shai-Hulud 3.0 ùn introduce micca un novu exploit appariscente, rapprisenta un mudellu d'attaccu maturu, ripetibile è scalabile.
In altre parolle, sta ùn serà micca l'ultima onda.
E squadre chì si basanu nantu à a sicurezza reattiva continueranu à caccià l'infezioni. E squadre chì bloccanu u cumpurtamentu maliziosu prestu fermeranu cumpletamente u verme.
Hè a diffarenza.

