






Cum'è avemu discuttu in u nostru cuntenutu precedente software supply chain security, avemu esploratu u cuncettu di l'attacchi à a catena di furnimentu è u so impattu putenziale nantu à l'urganisazioni. Quessi attacchi sfruttanu spessu e vulnerabilità in tuttu u ciclu di vita di u sviluppu di u software (SDLC), chì presentanu risichi significativi in ogni tappa. Oghje, ci immergeremu in i più prevalenti software supply chain security minacce chì si presentanu durante a fase di fonte.
Prima di tuttu, hè cruciale di definisce un attaccu à a catena di furnimentu è u specificu Software Supply Chain Security Minacce chì si presentanu durante a fase di a fonte.
Definizione di l'attaccu à a catena di furnimentu di software
L'Istitutu Naziunale di i Stati Uniti di Standards è Tecnulugia (NIST) definisce un attaccu à a catena di furnimentu di software "Quandu si verifica un attaccu quandu un attore di minaccia cibernetica s'infiltra in a rete di un venditore di software è impiega codice maliziosu per compromettere u software prima chì u venditore u mandi à i so clienti. U software compromessu compromette tandu i dati o u sistema di u cliente. U software acquistatu di recente pò esse compromessu da u principiu, o una compromissione pò accade per altri mezi cum'è una patch o un hotfix. In questi casi, a compromissione si verifica sempre prima chì a patch o l'hotfix entri in a rete di u cliente. Questi tipi d'attacchi affettanu tutti l'utilizatori di u software compromessu è ponu avè cunsequenze diffuse per u guvernu, l'infrastrutture critiche è i clienti di software di u settore privatu.""
Fase di Fonte Software Supply Chain Security Minacce
A tappa di a surghjente di u ciclu di vita di a catena di furnimentu di u software abbraccia e fasi iniziali di u sviluppu di u software, da l'ideazione à a creazione di u codice surghjente. Sta tappa implica a selezzione di strumenti, biblioteche è cumpunenti, è ancu u sviluppu è l'implementazione di e funziunalità principali di u software.
Software supply chain security E minacce in a Fase di a Fonte si riferiscenu à e vulnerabilità di sicurezza chì ponu esse sfruttate per introduce cambiamenti micca autorizati o maliziosi à u codice surghjente. Questu include a minaccia sia di individui micca autorizati sia di individui autorizati chì introducenu cambiamenti micca autorizati.
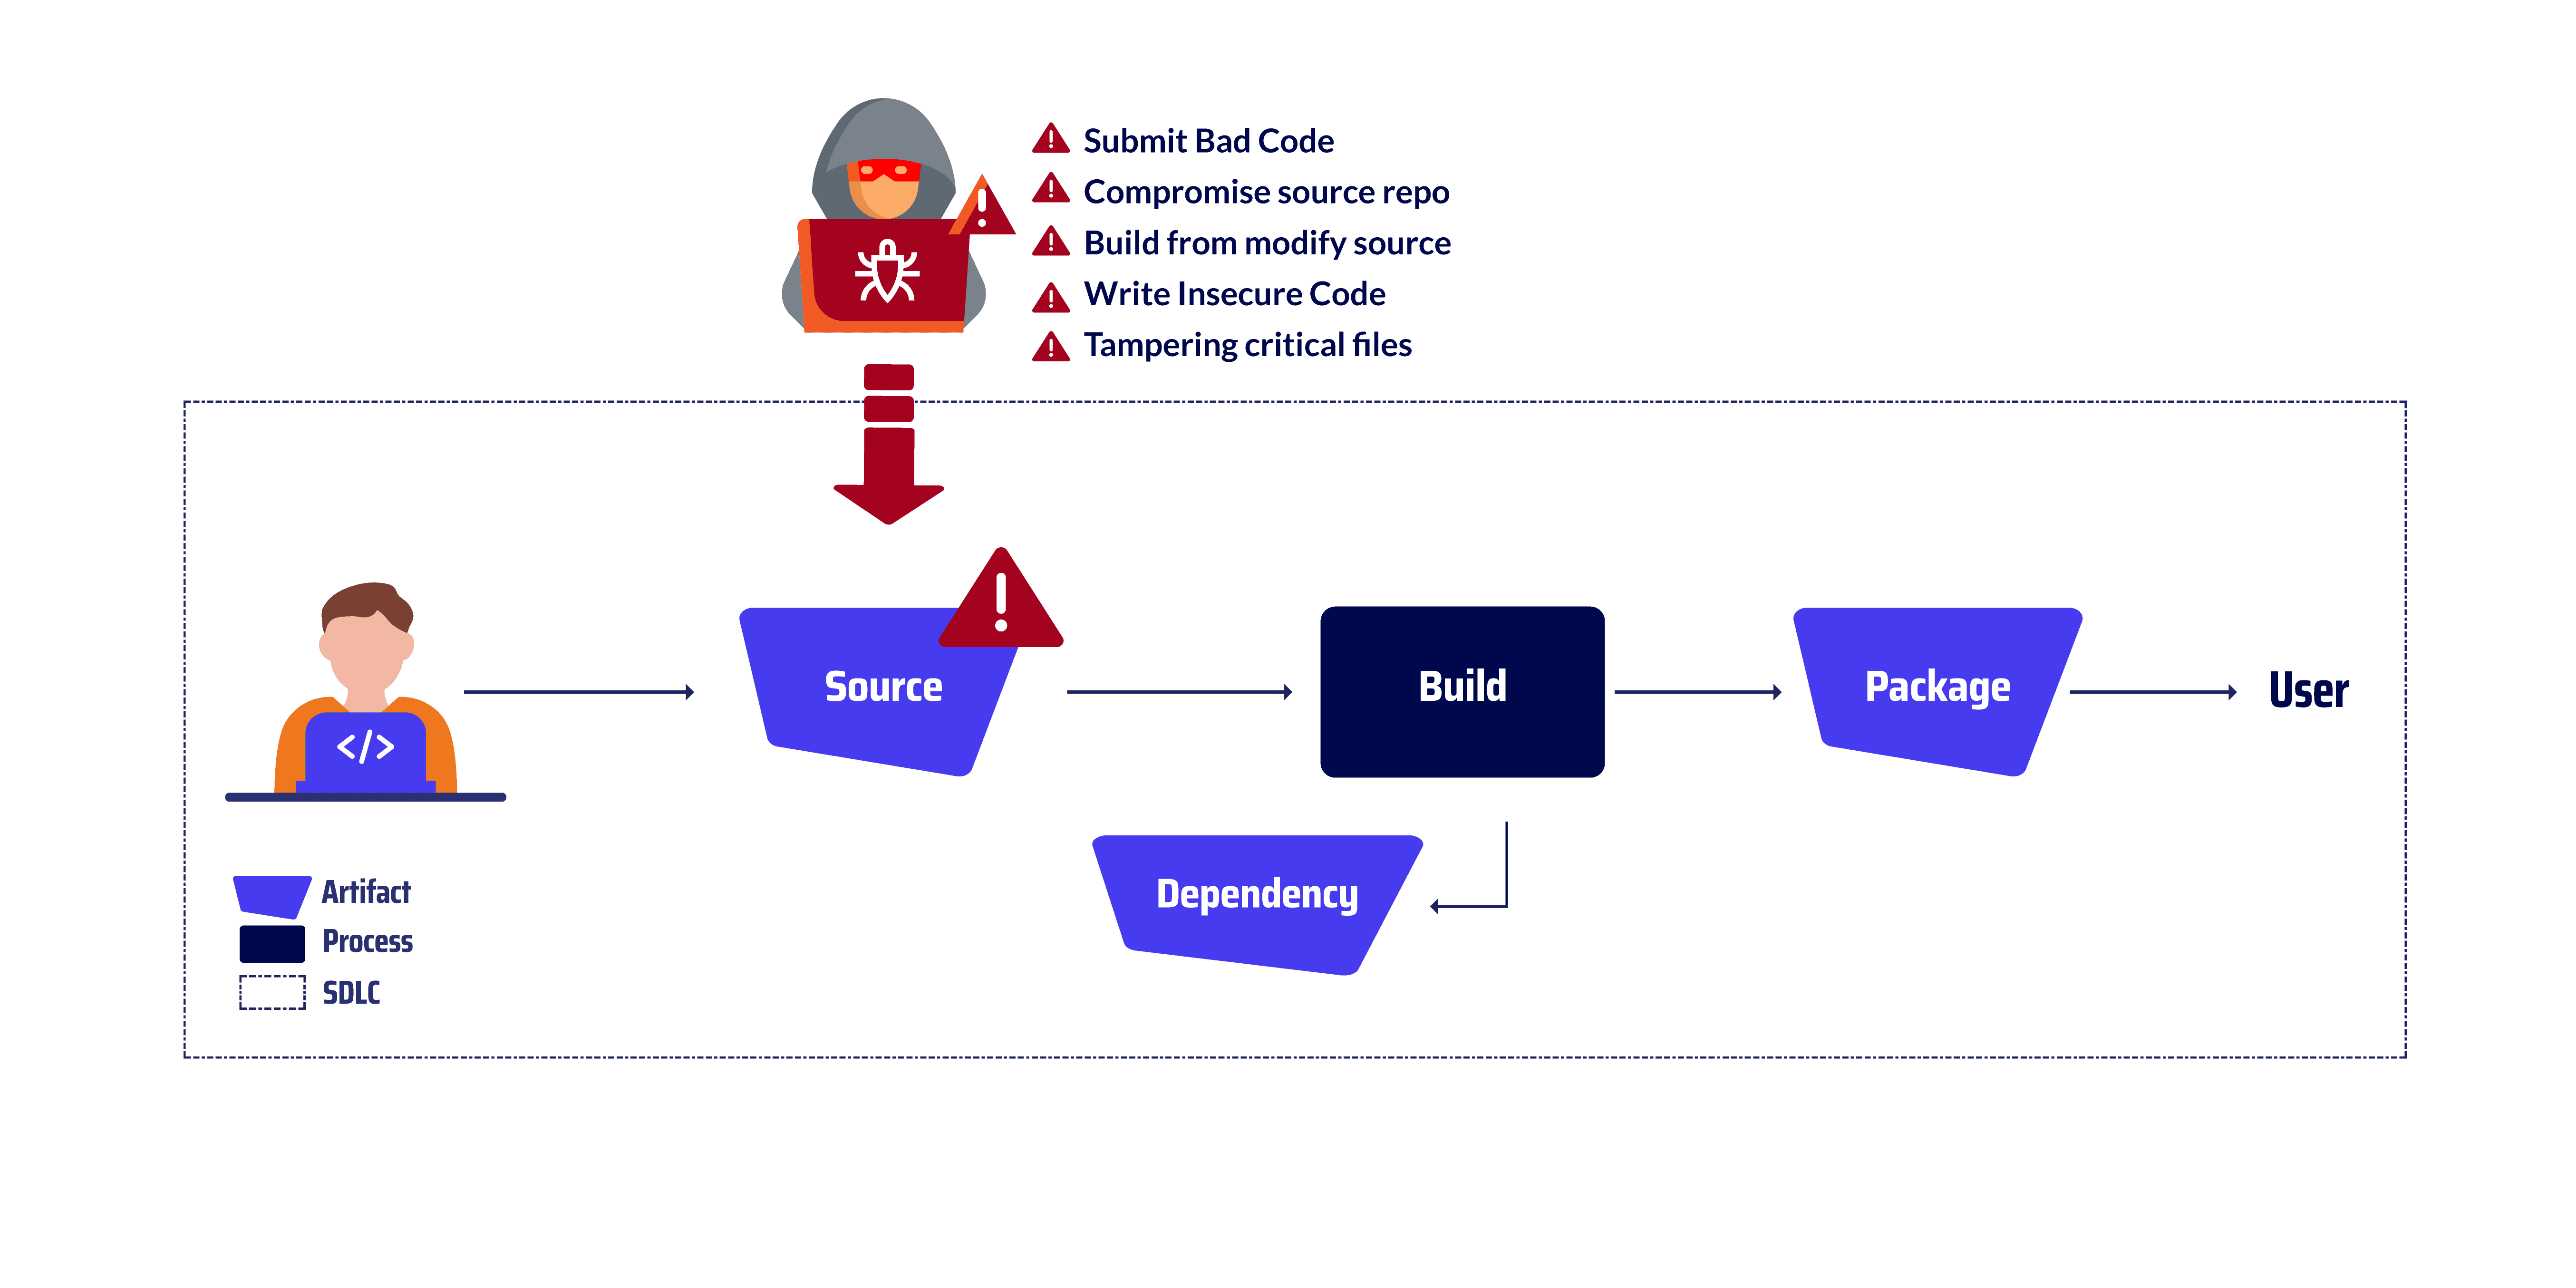
Esempi di minacce à a fonte
Mandate un codice sbagliatu
L'inviu di codice cattivu si riferisce à a pratica di commitInserisce u codice in un repositoriu surghjente chì cuntene difetti, errori o vulnerabilità. Questu pò varià da codice maliziosu introduttu intenzionalmente per compromettere l'integrità o a sicurezza di u software, à codice involuntariu chì introduce bug o vulnerabilità per via di pratiche di codificazione scadenti o mancanza di test. Un esempiu di questu attaccu vettoriale hè statu u Attaccu NPM. In u 2022, un pirate informaticu hà infiltratu u repositoriu di codice surghjente di una biblioteca di software open-source pupulare chjamata npm. U pirate informaticu hà inseritu codice maliziosu in u codice di a biblioteca chì li hà permessu di ottene accessu micca autorizatu à i sistemi di l'urganisazioni chì anu installatu a biblioteca. U codice maliziosu hà permessu à u pirate informaticu di arrubà dati da i sistemi affettati, installà malware è interrompe l'operazioni. L'attaccu hà affettatu una vasta gamma di urganisazioni, cumprese agenzie guvernamentali, imprese è individui.
Repositoriu di fonti di cumprumissione
Un avversariu ottiene accessu micca autorizatu à un repositoriu di codice surghjente (SCM) è introduce cambiamenti maliziosi o elimina codice legittimu. Questu pò esse ottenutu per mezu di diversi metudi, cum'è sfruttà e vulnerabilità in u SCM, cumprumettendu l'infurmazioni d'accessu di un sviluppatore cù accessu à u repositoriu, o ottenendu accessu à l'infrastruttura sottostante chì ospita u SCMUn esempiu di questu attaccu vettoriale hè statu u Attaccu PHP. Un attaccante hà cumprumessu u servitore Git autoospitatu di PHP, chì hè un repositoriu sicuru per almacenà è gestisce u codice surghjente per u linguaghju di prugrammazione PHP. L'attaccante hè statu capace di injectà dui maliziosi commits in a basa di codice principale di PHP. Quessi commits hà aghjustatu backdoor chì permettenu à l'attaccante d'ottene accessu micca autorizatu à l'installazioni PHP. I backdoor permettenu à l'attaccante d'eseguisce codice arbitrariu nantu à qualsiasi installazione PHP, chì puderia esse adupratu per arrubà dati, installà malware o interrompe l'operazioni. L'attaccu hà ancu causatu assai danni à a reputazione di PHP, postu chì hà suscitatu preoccupazioni nantu à a sicurezza di u linguaghju di prugrammazione.
Custruisce da una fonte mudificata
Un avversariu ottiene una copia di u codice surghjente da una fonte diversa da u repositoriu ufficiale di codice surghjente è l'utiliza per custruisce è implementà u software. Stu codice surghjente mudificatu pò cuntene codice maliziosu, backdoor, o altre alterazioni dannose chì ponu compromettere l'integrità, a funzionalità o a sicurezza di u software. Un esempiu di questu attaccu vettoriale hè statu u Webmin Attack. Un attaccante hà ottenutu accessu micca autorizatu à l'infrastruttura di compilazione di Webmin, chì hè rispunsevule di a compilazione è di l'imballaggio di u software Webmin. L'attaccante hà mudificatu l'infrastruttura di compilazione per aduprà i fugliali surghjenti chì ùn eranu micca presenti in u repositoriu ufficiale di surghjenti Webmin.
Scrivite codice micca sicuru
E pratiche di codificazione insicure, intenzionali o micca intenzionali, ponu introduce vulnerabilità in u software. Queste vulnerabilità ponu esse sfruttate da l'attaccanti per ottene accessu micca autorizatu, mudificà o arrubà dati, o interrompe l'operazioni. Un esempiu di questu attaccu vettoriale hè statu u Attaccu Apache StrutsIn u 2003, un pirate informaticu hà infiltratu u repositoriu di codice surghjente di a biblioteca di software open-source chjamata Apache Struts. U pirate informaticu hà introduttu una vulnerabilità in a biblioteca chì li hà permessu di ottene accessu micca autorizatu à i sistemi di l'urganisazioni chì anu installatu a biblioteca. A vulnerabilità hà permessu à u pirate informaticu d'eseguisce codice arbitrariu nantu à i sistemi affettati, chì puderia esse adupratu per arrubà dati, installà malware è interrompe l'operazioni. L'attaccu hà affettatu una vasta gamma d'urganisazioni, cumprese agenzie guvernamentali, imprese è individui.
Manomissione di i fugliali critichi
Alterà o mudificà i fugliali critichi in u ciclu di vita di u sviluppu di u software pò avè cunsequenze gravi, cumprese l'introduzione di codice maliziosu, a compromissione di dati sensibili è l'interruzzione di l'operazioni di u software. Un esempiu di questu attaccu vettoriale di manomissione hè statu u Attaccu Maven. In u 2020, i pirati infiltrati in u repositoriu di codice surghjente di una biblioteca di software open-source pupulare chjamata Maven. I pirati infiltrati anu inseritu codice maliziosu in u schedariu pom.xml di a biblioteca, chì hè adupratu per cunfigurà u prucessu di compilazione. U codice maliziosu hà permessu à i pirati injectà e so dipendenze in u prucessu di compilazione, chì sò state poi incluse in u software compilatu. Queste dipendenze cuntenenu backdoor chì permettenu à i pirati infiltrati di ottene accessu micca autorizatu à i sistemi di l'urganisazioni chì anu installatu u software.
Sbloccà a strada: Razionalizà l'operazioni cù una visione chjara
Andate oltre u regnu di a sicurezza, è vi renderete contu chì visualizà a vostra catena di furnimentu face più chè prutege - hè cum'è accende una luce in una stanza scura, rivelendu i percorsi più veloci è efficienti attraversu e vostre operazioni. Dà à e squadre una vista panoramica di l'ecosistema di sviluppu, permettendu li di identificà l'assi ridondanti è l'elementi senza manutenzione. Questa chiarezza hè particularmente benefica in i prughjetti à grande scala induve parechje unità è cumpunenti s'intreccianu.
Osservazioni Finali
Capiscendu i sfarenti tippi di tappa di fonte software supply chain security minacce è implementendu misure di sicurezza adatte, l'urganisazioni ponu aiutà à prutege si da questi attacchi devastanti.
- L'attacchi à a catena di furnimentu di u software ponu introduce codice maliziosu in u software in ogni tappa di u ciclu di sviluppu, cumpresa a tappa di a fonte.
- E minacce di a fase surghjente includenu l'inviu di codice sbagliatu, a compromissione di i repositori surghjenti, a custruzzione da surghjenti mudificate, a scrittura di codice micca sicuru è a manomissione di i fugliali critichi.
- L'urganisazioni anu bisognu di implementà misure di sicurezza cumplete in tuttu u ciclu di sviluppu di u software per mitigà i risichi di l'attacchi à a catena di furnimentu.
Vulete stà davanti à a curva in software supply chain security?
State sintonizzati per i nostri prossima seria di blog, induve approfondiremu l'attacchi più prevalenti chì si verificanu in tuttu u ciclu di sviluppu di u software. Da u fase di custruzzione à u spiegamentu è oltre, vi daremu e cunniscenze è e strategie per prutege a vostra urganizazione da queste minacce insidiose.
Ùn mancate micca! Abbunatevi à u nostru blog oghje è siate i primi à sapè di e nostre ultime nutizie nantu à software supply chain security.
Inseme, pudemu custruisce un ecosistema di software più resistente è sicuru per tutti.
Fighjate a nostra Dimostrazione Video
