






Cù u sviluppu di software chì diventa più veloce è più dipendente da l'open source, a gestione di l'esposizione per mezu di software di gestione di risichi di terze parti hè avà una priorità. Tuttavia, prutege a vostra basa di codice significa andà oltre l'audit basi. Un mudernu piattaforma di gestione di risichi di terze parti deve andà in fondu in u vostru pipelines, e vostre dipendenze è i vostri beni di runtime. Dunque, e squadre stanu rimpiazzendu quelli obsoleti software di gestione di risichi di fornitori di terze parti cù strumenti chì funzionanu à a velocità di u sviluppatore. In questu cuntestu, software di gestione di risichi di terze parti è fornitori deve aiutà à rilevà malware, pacchetti obsoleti, cunflitti di licenza è cunfigurazione micca sicura, automaticamente è continuamente.
Introduzione: U risicu di terze parti ùn hè più solu una questione di venditori
A maiò parte di l'arnesi di risicu di i venditori si cuncentrenu nantu à l'approvvigionamentu, micca pipelines. Vi dicenu quale hà vindutu u software, micca ciò chì funziona veramente in a vostra applicazione. Intantu, i sviluppatori cuntinueghjanu à impurtà, riutilizà è implementà cumpunenti di terze parti ogni ghjornu.
Tirate dipendenze da registri publichi, vi affidate à pacchetti cù mantenitori mancanti è implementate immagini Docker chì nimu hà mai scansionatu. I gruppi legali è di cunfurmità ùn rivedenu micca queste terze parti. I sviluppatori li fusionanu direttamente in pruduzzione.
Dunque, avete bisognu di una nova strategia. Per gestisce u risicu di terze parti in DevOps, duvete scansà u codice reale, traccià cumu si cumportanu i cumpunenti è applicà e pulitiche di fiducia in tuttu u vostru stack. U risicu stà in u vostru repositoriu, micca in un cuntrattu di u venditore.
2. Perchè u Software di Gestione di Rischi di Fornitori Terzi ùn pò micca vede ciò chì hè in u vostru Codice
Tradizionalmente, u risicu di terze parti significava u risicu di u venditore. Mandavate un quistionariu, verificate e certificazioni, forse fate una rapida verifica è andate avanti. Tuttavia, u software ùn funziona più cusì.
Oghje, a vostra basa di codice tira i pacchetti da npm, PyPI, Maven, Hub Docker, è di più. Quessi ùn sò micca venditori chì cuntrattate, sò cuntributori chì ùn cunniscite micca. Certi di elli mantenenu dipendenze critiche, altri ùn anu micca aggiornatu u so codice dapoi anni. È à volte, qualchissia carica malware travestitu da modulu utile.
Cusì, sti "fornitori invisibili" rapprisentanu una superficia d'attaccu crescente. Puderanu intruduce:
- Vulnerabilità critiche
- Licenze incompatibili o risicate (GPL, AGPL, SSPL…)
- Pacchetti abbandunati senza aggiornamenti futuri
- Dipendenze trojanizzate o payload offuscati
Cusì, fidà si solu di u software tradiziunale di gestione di risichi di i venditori terzi ùn vi pruteggerà micca da e minacce digià presenti in u vostru urdinatore. pipelineSè a vostra strategia di risicu di terze parti ùn include micca a scansione à livellu di cumpunenti, lasciate un puntu cecu spalancatu.
Inoltre, quadri di conformità Cum'è DORA è NIS2, avà aspettanu chì gestiate u codice di terze parti in u listessu modu chì gestite i servizii di terze parti. Ciò include a guvernanza di e licenze, a pruvenienza di u software è a mitigazione attiva di e vulnerabilità.
Ciò chì e capacità di a piattaforma di gestione di u risicu di terze parti sò veramente impurtanti
Sè u vostru strumentu di gestione di risichi di terzu parte traccia solu i venditori, ùn trova micca u veru prublema. I sviluppatori importanu avà più codice micca verificatu chè mai, da pacchetti, container, script è CI/CD plugins. Dunque, u software chì spedite cuntene spessu centinaie d'elementi di terze parti chì ùn avete micca custruitu, rivisu o verificatu.
Per gestisce stu risicu currettamente, u software mudernu di gestione di risichi di terze parti deve risponde à un novu standard. standard è, hà bisognu di travaglià à u livellu induve i risichi attuali si trovanu: in a vostra basa di codice è pipelines.
In particulare, eccu ciò chì a suluzione ghjusta deve furnisce:
SBOMs è Visibilità in una Piattaforma di Gestione di Rischi di Terze Parti
Ùn pudete micca assicurà ciò chì ùn pudete micca vede. A vostra piattaforma deve identificà tutti i cumpunenti di terze parti, cumprese e dipendenze transitive è i pacchetti à livellu di sistema. Un cumpletu è continuamente aggiornatu Lista di Materiali di u Software (SBOM) ùn hè più facultativu, hè ubligatoriu da quadri cum'è DORA, NIS2, è l'Ordine Esecutivu 14028.
Rilevazione è Guvernanza di i Rischi di Licenza
E violazioni di licenza ponu scatenà cause legali o furzà à apre u vostru stack interu. I vostri strumenti devenu rilevà licenze à altu risicu (cum'è AGPL o SSPL), applicà pulitiche persunalizate è truvà tipi di licenza scunnisciuti o cunflittuali prima ch'elli ghjunghjenu in pruduzzione.
Avvisi di mantenimentu è obsolescenza
E biblioteche obsolete sò spessu vulnerabili, senza patch è senza manutenzione. A vostra piattaforma deve avvisà vi quandu un cumpunente ùn hè statu aggiornatu dapoi anni, o quandu u so mantenitore hè sparitu. Questu aiuta à impedisce chì u debitu tecnicu si trasformi in debitu di sicurezza.
Rilevazione di malware in tempu reale è minacce di a catena di furnimentu
I pacchetti maliziosi ùn aspettanu micca revisioni di audit. Sò cuncipiti per mischjà si è attivà si tranquillamente. Hè per quessa chì a vostra piattaforma di gestione di u risicu deve include a scansione in tempu reale per trojan, backdoor, typosquatting è script suspettosi, prima chì qualcosa di questu tocchi u vostru ambiente.
Raggiungibilità è Priorizazione Integrate
Inundà i sviluppatori cù 500 vulnerabilità insfruttabili ùn migliora micca a sicurezza. Invece, crea rumore, ritarda l'azione è perde tempu. Dunque, una piattaforma utile deve andà più in là. Deve mustrà ciò chì hè veramente raggiungibile è sfruttabile in a vostra applicazione. Inoltre, deve dà priorità à i prublemi basati nantu à l'impattu cummerciale è riduce a fatigue di l'allerta senza ammuccià i risichi reali.
Cumu Xygeni agisce cum'è Software di Gestione di Rischi di Terze Parti è Fornitori per Sviluppatori
L'arnesi tradiziunali di i venditori ùn pruteghjenu micca u vostru software da e minacce di u mondu reale. Invece, avete bisognu di una piattaforma di gestione di risichi di terze parti chì esamina u vostru codice, scansiona e vostre dipendenze è blocca ciò chì hè periculosu, prima ch'ellu sia fusionatu o implementatu.
Eccu cumu Xygeni offre una vera prutezzione attraversu un approcciu di sviluppatore prima:
4.1 Custruisce SBOMs cù visibilità cumpleta di dipendenza
Ogni software solidu di gestione di risichi di terze parti deve furnisce un inventariu cumpletu in tempu reale di e vostre dipendenze. Xygeni genera automaticamente SBOMs in i furmati SPDX è CycloneDX.
- Avete una visibilità cumpleta di e dipendenze dirette, transitive è micca dichjarate.
- SBOMs'aghjurna cù ogni custruzzione o scansione, assicurendu a cunfurmità cuntinua
- Espurtateli o integrateli in attestazioni per dimustrà a fiducia in a vostra catena di furnimentu
Cusì, eliminate i punti cechi è riducete u costu di l'audit.
4.2 Rilevazione di i Rischi di Mantenimentu in Software di Gestione di Rischi di Terze Parti è Fornitori
Ancu s'è parechji strumenti elencanu e vulnerabilità, pochi vi mostranu quali cumpunenti sò obsoleti o ùn sò più mantenuti. Xygeni a face.
Segnala:
- Biblioteche senza aghjurnamenti dapoi più di un annu
- Prughjetti senza mantenitori attivi
- Cumponenti senza patch cù risichi cunnisciuti
Quessi sò risichi silenziosi. Senza visibilità, persistenu. Tuttavia, Xygeni li mette in risaltu prestu per chì a vostra squadra possi agisce prima ch'elli diventinu passività.
4.3 Applicà automaticamente a conformità di licenza
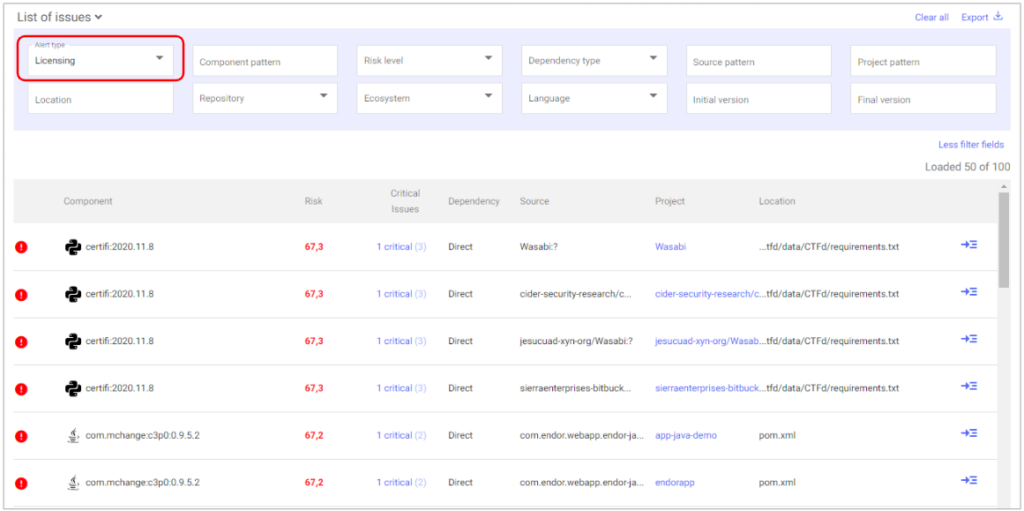
Una parte critica di qualsiasi software di gestione di risichi di terze parti è fornitori hè visibilità di u risicu di licenza.
Xygeni analizeghja a licenza di ogni pacchettu è mostra alerti quandu:
- Un cumpunente include licenze di tipu Copyleft o AGPL
- Avete termini cunflittuali o scunnisciuti
- Una dipendenza viola a vostra pulitica OSS interna
Viderete alerti marcati cù una icona 🚫. Cliccà si palesa a licenza esatta, u livellu d'impattu è l'azione suggerita. In questu modu, impedite e violazioni di licenza prima ch'elle diventinu legali.
4.4 Detecta è blucca i malware in tempu reale
Standard U software di gestione di risichi di i venditori di terze parti ùn capisce micca questu cumpletamente: malware in e vostre dipendenze.
Xygeni scansiona i malware cunnisciuti aduprendu l'infurmazioni nantu à e minacce da GitHub, OSV è NVD. Inoltre, esegue scansioni cumportamentali per catturà malware zero-day è polimorficu prima chì si sparghje.
I pacchetti maliziosi sò segnalati cù un'icona ☣️. Cusì, pudete rivedere tutti i metadati, vede l'origine è mette in quarantena u cumpunente istantaneamente. Stu livellu di prutezzione hè essenziale per i muderni. pipelines.
4.5 Priurità ciò chì affetta veramente a vostra applicazione
Micca tutte e vulnerabilità sò listesse. Cù l'arnesi tradiziunali, si perde tempu à riparà i CVE chì ùn affettanu micca u vostru codice.
A piattaforma di gestione di risichi di terze parti di Xygeni dà priorità à i risichi reali utilizendu:
- Analisi di Raggiungibilità: verifica se u codice vulnerabile hè veramente adupratu
- Puntuazione EPSS: prevede a probabilità di sfruttamentu in u mondu reale
Sta cumbinazione filtra u rumore è assicura chì a vostra squadra ripari ciò chì importa veramente - rapidamente.
4.6 Rimedià i risichi automaticamente da i vostri PR
A maiò parte di i prugrammi di gestione di risichi di terze parti lascianu a riparazione à voi. Ma Xygeni va più in là.
Quandu rileva un prublema, vi aiuta à risolve lu automaticamente:
- Correzione automatica suggerisce a megliu versione sicura
- Si apre a pull request cù u cuntestu è u changelog
- Pudete applicà parechje rimedie in massa
Questu risparmia ore di travagliu manuale è elimina l'incertezza da e patch.
Inseme, ste capacità trasformanu Xygeni in un veru software di gestione di risichi di terze parti è fornitori per i sviluppatori, micca solu per a conformità. Impedirete malware, violazioni di licenza è deriva di dipendenze prima ch'elli causinu danni.
Software di Gestione di Rischi di Fornitori Terzi vs. Controlli à Livello di Codice
| Caratteristica / Zona di Risicu | Software di Risicu di Venditori Legacy | Piattaforma di Gestione di Rischi di Terze Parti Xygeni |
|---|---|---|
| Traccia i dati legali è di l'approvvigionamentu | ✅ Iè | ✅ Iè (via SBOM + metadati di licenza) |
| Analiza e dipendenze di u codice | ❌ Innò | ✅ Iè (in tempu reale) SCA cù SBOM generazioni) |
| Rileva i pacchetti abbandunati o senza manutenzione | ❌ Innò | ✅ Iè (via metadati + analisi di mantenimentu) |
| Identifica licenze risicate o Copyleft | ⚠️ Parziale (revisione manuale) | ✅ Iè (rilevazione automatizata di u risicu di licenza) |
| Blocca i malware cunnisciuti è scunnisciuti | ❌ Innò | ✅ Iè (via Avvisu Precoce + scansione di u cumpurtamentu) |
| Dà priorità à e vulnerabilità sfruttabili | ❌ Innò | ✅ Iè (Raggiungibilità + puntuazione EPSS) |
| Genera automaticamente a riparazione pull requests | ❌ Innò | ✅ Iè (AutoFix + PR in massa) |
| S'integra in CI/CD pipelines | ❌ Innò | ✅ Iè (pre-fusione, pre-implementazione, porte d'attestazione) |
| Risponde à i requisiti di terze parti DORA / NIS2 | ⚠️ Limitatu | ✅ Iè (codice, licenza è cupertura di pruvenienza) |
5. Utilizendu un Software di Gestione di Rischi di Terze Parti per Mantene a Conformità cù DORA è NIS2
A sicurità ùn hè micca solu di prutege u vostru pipelines, si tratta ancu di dimustrà chì u fate. Mentre e nuove regulazioni alzanu u livellu, l'imprese anu bisognu di una piattaforma di gestione di risichi di terze parti chì aiuta à risponde à a cunfurmità senza bluccà a consegna.
Analizemu cumu Xygeni rende questu pussibule.
DORA è NIS2: Da i venditori di terze parti à l'Open Source
lu Attu di Resilienza Operativa Digitale (DORA) e lu Direttiva NIS2 Tramindui spinghjenu per una supervisione più stretta da parte di terze parti. Tuttavia, ùn si fermanu micca à i venditori. Queste leggi includenu esplicitamente i cumpunenti di software chì aduprate in u vostru stack, in particulare l'open source.
Cusì, u vostru software di gestione di risichi di terze parti deve:
- Monitorà i cumpunenti OSS in tempu reale
- Detecta minacce cunnisciute è scunnisciute (cumpresi malware)
- Applicà a cunfurmità di e licenze
- Traccia a pruvenienza è l'integrità di u software
- Mantene un aggiornamentu SBOM per liberazione
Xygeni face tuttu què fora di a scatula, integrandulu in u vostru esistente CI/CD è strumenti di cuntrollu di versione. Nisun passu supplementu.
Ordine Esecutivu 14028 è SBOM Bisognu
In i Stati Uniti, EO 14028 renni SBOMUn requisitu legale per i fornitori di software federali. Ma ancu fora di u guvernu, i venditori devenu avà mustrà piena trasparenza nantu à ciò chì hè in e so custruzzioni.
Xygeni vi aiuta à stà avanti:
- Si genera automaticamente SBOMs per ogni custruzzione in SPDX o CycloneDX
- Firma è conserva questi SBOMs accantu à custruisce artefatti
- Include metadati di licenza è vulnerabilità
- Supporta sia u registru publicu sia u almacenamentu di artefatti privati
Cù questu livellu di tracciabilità, pudete passà verifiche, risponde à e dumande di i clienti è mantene una trasparenza cumpleta di u software à grande scala.
Attestazione cuntinua è applicazione di e pulitiche
Xygeni ùn hè micca solu un scanner. Impone a fiducia automaticamente aduprendu:
- Firmatu attestazioni in-toto
- Gate di pulitica in tempu reale basate nantu à i risultati di scansione
- Centralizatu dashboards per l'audit è a revisione di a cunfurmità
Questu aiuta a vostra squadra à dimustrà chì tutti i risichi di terze parti, basati nantu à u venditore o basati nantu à u codice, sò identificati, verificati è cuntrullati.
Conformità di u sviluppatore prima
À u cuntrariu di u software di gestione di risichi di i venditori di terze parti, Xygeni ùn richiede micca novi flussi di travagliu. I sviluppatori cuntinueghjanu à travaglià cum'è di solitu mentre a piattaforma gestisce e licenze, i malware è SBOM validazione daretu à e quinte.
Questu equilibriu trà automatizazione è visibilità garantisce chì:
- I sviluppatori ùn rallentanu micca
- E squadre di sicurezza stanu in cuntrollu
- L'auditori ottenenu una tracciabilità completa
È infine, a vostra urganizazione ferma cunforme senza attritu.
6. Perchè a cupertura di a piattaforma di gestione di u risicu di terze parti deve cumincià cù u codice
U risicu di terze parti ùn hè più solu un prublema d'approvvigionamentu. Invece, hè un prublema di software chì i sviluppatori affrontanu ogni ghjornu. A vostra esposizione vene da dipendenze micca affidabili, biblioteche obsolete, pacchetti maliziosi è violazioni di licenza nascoste in u vostru stack.
Ancu s'è parechje squadre si basanu sempre nantu à strumenti tradiziunali, software di gestione di risichi di fornitori di terze parti legacy ùn hè mai statu cuncipitu per trattà stu livellu di cumplessità. Si cuncentra nantu à i venditori, micca u codice. Di cunsiguenza, lascia punti cechi chì l'attaccanti ponu sfruttà. In DevOps mudernu, avete bisognu di più cà liste di cuntrollu. Avete bisognu di un piattaforma di gestione di risichi di terze parti chì scansiona in realtà ciò chì custruite è prutege ciò chì spedite.
Hè esattamente ciò chì Xygeni offre. Va oltre l'analisi superficiale è dà à a vostra squadra una vera prutezzione. Da a rilevazione di malware è SBOM automatizazione per u seguimentu di e licenze è a prioritizazione basata nantu à a raggiungibilità, vi aiuta à:
- Cuntrullà ciò chì entra in a vostra catena di furnimentu di software prima ch'ellu ghjunghje à a pruduzzione
- Cunfurmà si cù frameworks cum'è DORA, NIS2, è EO 14028 senza sforzu
- Risolve i prublemi automaticamente cù pull request correzioni in cuntestu
- Pruvate a fiducia in ogni compilazione, repositoriu è pipeline cunzistenti

