






Gestione di Rischi di Terze Parti (TPRM): A Violazione chì ùn Vedete Micca Venisce
Avete bluccatu u vostru codice. State scanendu ogni spinta. Ma chì ne hè di quella biblioteca open-source di trè mesi fà ? O u plugin di u venditore chì tutti anu scurdatu chì era quì ? Quessi punti cechi sò esattamente a ragione per a quale a gestione di u risicu di terze parti (TPRM) hè diventata essenziale - è perchè affidà si à strumenti obsoleti ùn funziona più. In fattu, 61% di l'imprese hà signalatu una violazione di dati o un incidente di sicurezza di terze parti in l'ultimi 12 mesi, marcandu un Aumentu di 49% paragunatu à l'annu precedente. E squadre anu bisognu di un software di gestione di risichi di terze parti chì va oltre e liste di cuntrollu, offrendu informazioni in tempu reale nantu à ogni integrazione, dipendenza è risicu di terze parti chì si piatta in piena vista.
Ciò chì hè veramente in ghjocu cù TPRM
A velocità è a cunfurmità ùn sò micca mutualmente esclusive, ma in pratica, spessu si scontranu. E squadre di sicurezza sò sepolte sottu à alerti irrilevanti. I sviluppatori sò spinti à spedisce rapidamente. L'auditori volenu una tracciabilità cumpleta. È nimu vole esse quellu chì hà mancatu u pacchettu chì hà causatu a violazione.
Dunque, chì hè trascuratu?
- Dipendenze micca verificate da open-source è venditori
- Cunflitti di licenza silenziosi chì ritardanu e versioni
- Integrazioni mal cunfigurate cù accessu privilegiatu
- Codice manomessu o pipeline cambiamenti chì nimu ùn hà signalatu
- Pacchetti maliziosi introdutti via ecosistemi open source, cum'è Malware di pacchettu NPM e Pacchetti maliziosi PyPI
Quessi ùn sò micca casi limite - sò risichi di ogni ghjornu. In breve, si tratta di fallimenti pratichi chì aspettanu di accade, soprattuttu in pipelinechì priorizanu a velocità piuttostu chè a visibilità.
Perchè u Software di Gestione di Rischi di Terze Parti deve Funzionà per Voi
A maiò parte di l'arnesi di risicu di terze parti fiascanu induve hè impurtante: inundanu e squadre cù avvisi di bassa priorità, emergenu i prublemi troppu tardi, o ùn si allineanu micca cù u modu in cui i sviluppatori travaglianu veramente. Parechji si focalizanu solu nantu à i CVE cunnisciuti, ignurendu e violazioni di licenza, l'anomalie di cumpurtamentu o e minacce di malware emergenti.
Un software robustu di gestione di risichi di terze parti duveria fà più chè scansà - duveria dà putere. Sicondu OWASP, deve:
- Cartografia di u vostru ambiente cumpletu, da OSS à i servizii cloud è CI/CD
- Priurità ciò chì hè sfruttabile, micca solu ciò chì hè listatu
- Automatizà l'applicazione di e pulitiche, cumprese e violazioni di licenza è SLA
- Detecta malware in tempu reale, micca dopu à a violazione
- Prublemi di superficia induve i sviluppatori travaglianu, micca solu dopu à u spiegamentu dashboards
Cusì, hè quì chì Xygeni si distingue - offre insights cuntestuali, automatizazione di a sicurezza è integrazione prufonda da commit per liberà.
Gestione di TPRM senza rallentà u vostru CI/CD
Un scalabile Strategia TPRM ùn deve micca aghjunghje porte - deve custruisce in modu intelligente guardrailsEccu cumu prutege u vostru pipeline senza interrompe a consegna:
- Scuperta cumpleta di l'assi: cumprese e dipendenze transitive
- Puntuazione di risicu basata annantu à EPSS è a raggiungibilità, micca solu CVSS
- Monitoraghju cumportamentale per a deriva, l'esposizione secreta, è CI/CD anurmalità
- Remediazione automatizata, cumpresi i PR generati automaticamente
- Guvernanza di licenza integrata per signalà GPL, AGPL, o termini cunflittuali
- Prontu per l'esportazione SBOMe dashboards allinatu cù DORA, NIS2, GDPR
Cusì, Xygeni aiuta Squadre DevSecOps allineà l'ubbiettivi di sicurezza è di cunfurmità cù a velocità di u sviluppu mudernu.
Risicu di licenza: A bomba à orologeria legale di a quale nimu parla
Ùn avete bisognu di più strumenti. Avete bisognu di unu chì ùn lasciarà micca scappà una licenza è fà saltà in aria una versione.
Xygeni integratu gestione di licenze rileva:
- Tipi di licenza à risicu altu o micca appruvati in tuttu u vostru SDLC
- Obblighi cunflittuali chì violanu a vostra pulitica di cunfurmità
- Cumponenti obsoleti cù novi bagaglii legali
Inoltre, furnisce rapporti di audit esportabili, compatibilità SPDX è avvisi basati nantu à e pulitiche, cusì pudete spedisce cun fiducia, senza mine terrestri legali.
Pigliate u cuntrollu di e vostre licenze open-source oghje!
Scuprite cumu e squadre muderne simplificanu a gestione di e licenze.
Ciò chì distingue Xygeni in a gestione di u risicu di terze parti
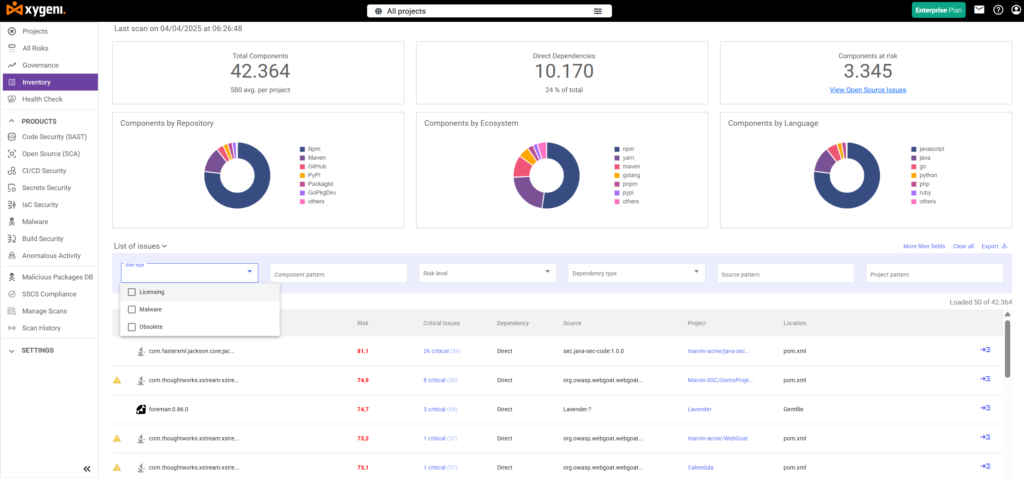
A maiò parte di i prugrammi di gestione di risichi di terze parti ùn facenu chè scalfà a superficia. In cuntrastu, Xygeni TPRM hè custruitu per andà più in fondu, furnendu insights in tempu reale, automatizazione è prutezzione sensibile à u cuntestu in tutta a vostra catena di furnimentu di software.
Eccu cumu Xygeni aiuta e squadre à gestisce u risicu di terze parti senza rallentà a consegna:
Seamless CI/CD Pipeline integrazione
Per principià, Xygeni si cunnetta direttamente cù a vostra consegna pipelines. Hè scansiona tuttu da u codice surghjente à l'artefatti di implementazione - in modu continuu è senza bisognu di passi manuali o strumenti supplementari. Questu significa chì a sicurità hè sempre sincronizata cù u sviluppu.
Verifiche di sicurezza à Pull Request tempu
Inoltre, Xygeni TPRM mette in risaltu i risichi di terze parti - cum'è pacchetti vulnerabili, cunflitti di licenza, o sicreti filtrati - direttamente dentru. pull requestsQuestu permette à i sviluppatori di risolve i prublemi in anticipu, senza abbandunà u so flussu di travagliu o cambià strumenti.
Priorizazione intelligente cù EPSS è Reachability
Piuttostu chè inundà e squadre cù alerti, Xygeni aiuta à dà priorità à ciò chì importa veramenteCumbinendu u puntuatu EPSS, l'analisi di raggiungibilità è l'impattu cummerciale, mostra quali vulnerabilità sò sfruttabili è necessitanu attenzione immediata.
Rilevazione di malware in tempu reale
Mentre chì parechji strumenti software di gestione di risichi di terze parti si focalizanu solu nantu à i CVE cunnisciuti, Xygeni và più in là. U nostru sistema di Malware Early Warning (MEW) esegue analisi di u cumpurtamentu in tempu reale per rilevà i pacchetti suspetti prima ch'elli sianu largamente cunnisciuti. Questu include pacchetti typo-squatted, scripts d'installazione inusuali è altri indicatori precoci di compromissione.
Monitoraghju cuntinuu di i sicreti è di l'anomalie
Un'altra zona critica hè a rilevazione di l'accessu micca autorizatu è di l'usu impropriu di credenziali. Xygeni monitorizza i cumpurtamenti suspettosi in tuttu u vostru CI/CD ambiente, aiutendu à prevene e perdite, privilegià l'abusu, o a deriva prima ch'elli diventinu incidenti.
Conformità di licenza integrata
Xygeni automatizza ancu a gestione di i risichi di licenza. Utilizza tag SPDX, applicazione di pulitiche è avvisi precoci per assicurà chì i cunflitti GPL o AGPL sianu rilevati prima chì una compilazione sia bluccata. Tuttu hè prontu per l'audit da u primu ghjornu.
SBOMs è Conformità Dashboards
Infine, Xygeni crea in tempu reale SBOMs e dashboardchì si allineanu cù e regulazioni cum'è DORA è NIS2. Quessi sò sempre aggiornati è esportabili, rendendu a conformità simplice è tracciabile in tutti i vostri prughjetti.
Prontu à vede Xygeni in azzione ?
Pruvate gratuitamente per scopre cumu Xygeni porta chiarezza à gestione di risicu di terzu, assicura a vostra catena di furnimentu è mantene a vostra consegna in traccia.

