
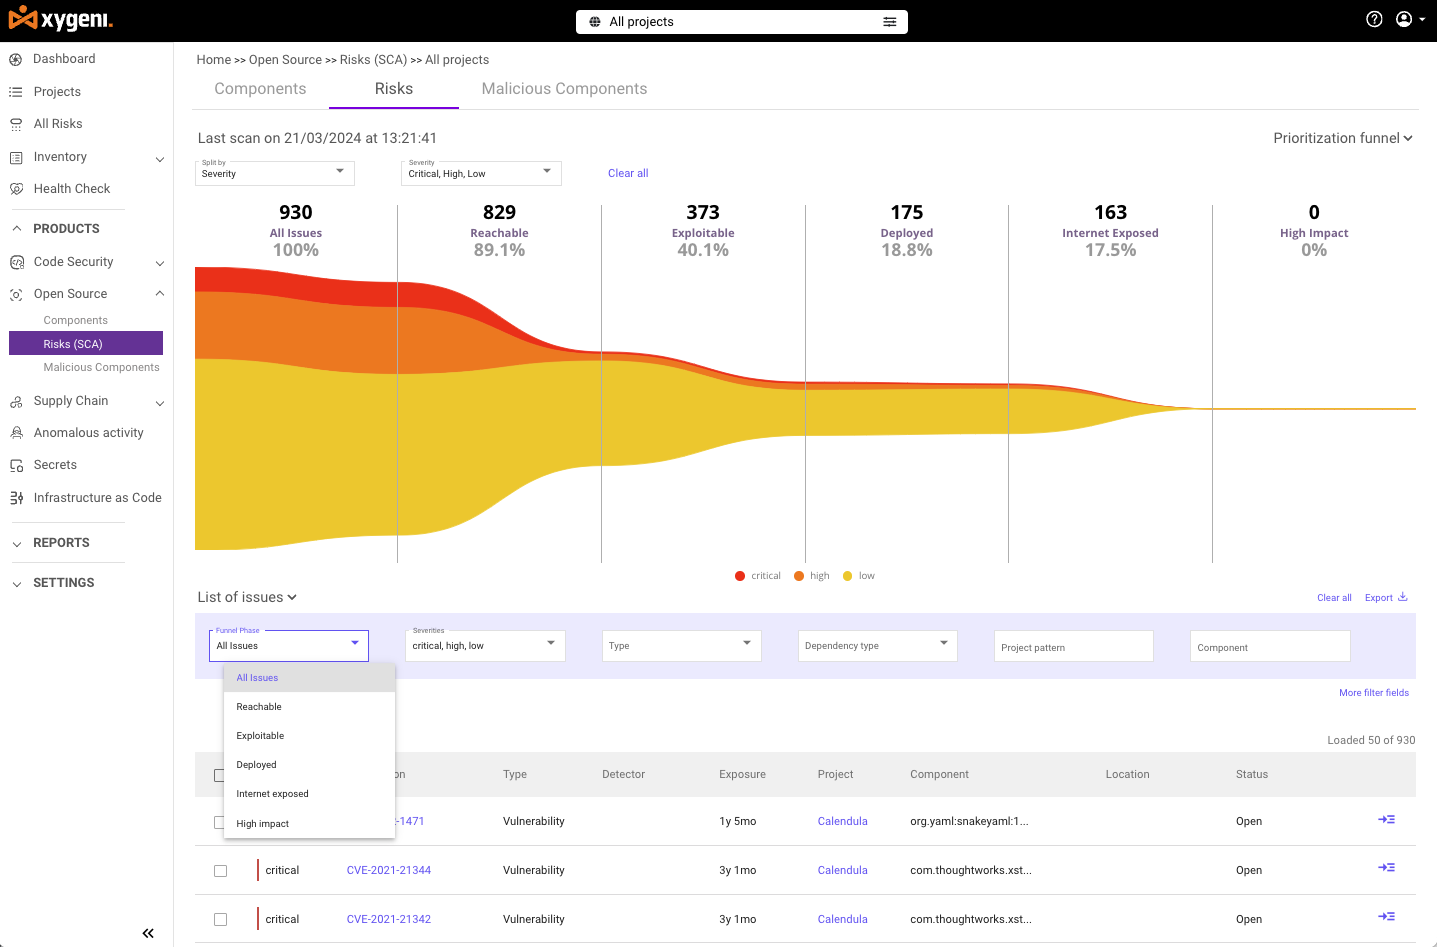






Quandu si prutege u vostru software open source, avete bisognu di più cà una semplice scansione di vulnerabilità. Avete bisognu di truvà vulnerabilità, riparà rapidamente è mantene u vostru sviluppu. pipeline muvendusi. Hè quì chì brilla u rimediatore di vulnerabilità open-source di Xygeni. Hè più cà un semplice scanner di vulnerabilità open-source - hè una suluzione cumpleta chì vi aiuta à dà priorità, riparà è stà cunforme in tempu reale.
Ch'è tù gestisca una piccula squadra di sviluppu o chì tù gestisca prublemi cumplessi enterprise software, Xygeni s'integra perfettamente in u vostru CI/CD pipeline per prutege i vostri cumpunenti open-source da u mumentu chì u codice hè scrittu. Nisun ritardu. Nisun travagliu manuale supplementu. Solu codice sicuru è cunforme ogni volta.
Perchè Xygeni hè un Must-Have in u vostru DevOps Pipeline
E minacce di sicurezza crescenu ogni ghjornu, ma a vostra velocità di sviluppu ùn pò rallentà. Xygeni Open Source Vulnerability Remediator si adatta senza sforzu à u vostru Flussu di travagliu DevOps, assicurendu chì u vostru codice sia sicuru da commit à u spiegamentu.
- Catturà i prublemi prestuXygeni esegue un scansione di vulnerabilità prima chì u codice sia committed, bluccendu i risichi prima ch'elli entrenu in u vostru repositoriu.
- Integrazione perfetta: Sia chì avete aduprà Jenkins, Azioni di GitHub, o GitLab, Xygeni si adatta perfettamente à u vostru CI/CD pipelineScansiona tutti i vostri cumpunenti open-source senza aghjunghje passi supplementari.
- A prutezzione di tempuSè e vulnerabilità si prisentanu dopu, Xygeni a ferà segnalalli è crealli pull requests per riparalli in tempu reale - cusì site sicuru senza rallentà.
Cù Xygeni, avete una sicurezza cuntinua integrata in ogni passu di u vostru prucessu di sviluppu.
Focus nantu à ciò chì importa veramente
Micca tutte e vulnerabilità rapprisentanu un risicu immediatu. Hè per quessa chì u scanner di vulnerabilità open source di Xygeni va oltre e semplici scansioni di vulnerabilità. Vi aiuta à fucalizza nantu à ciò chì importa di più.
- Scuperta cumpleta di dipendenzeXygeni trova automaticamente ogni dipendenza in u vostru prughjettu, sia diretta sia transitiva. Avete una visibilità cumpleta di a struttura di u vostru software.
- Scansione Multi-DatabaseXygeni verifica ogni cumpunente open-source contr'à parechje basi di dati di vulnerabilità, cum'è NVD, OSV, è altre fonti publiche è pruprietarie, per assicurà chì nunda ùn scappi.
- Gestione di e licenze è di l'obsolescenzaAggiornate i cumpunenti obsoleti per stà cunfurme à i requisiti di licenza è mantene u vostru software sicuru. Xygeni segnala automaticamente questi risichi, cusì ùn vi scurdate mai di un prublema.
Cù Xygeni, mantenete u cuntrollu di u vostru dipendenze open source—sapendu esattamente ciò chì hè in u vostru codice è quantu hè sicuru.
State prutettu da a cunfusione di dipendenza è u typosquatting
Cunfusione di dipendenza e typosquatting sò risichi serii è in rapida crescita per l'utilizatori open-source. I pacchetti npm maliziosi sò passati da solu 38 rapporti in u 2018 à più di 2,168 in u 2024, è da u 2025, l'attaccanti avianu publicatu 454,648 pacchetti npm maliziosi in un solu annu, cù npm avà u bersagliu di più di u 99% di tutti i malware open source. U riassuntu di e minacce di Xygeni di u 2025 hà cunfirmatu 3,180 pacchetti maliziosi in tuttu l'annu, cù attacchi chì sò diventati persistenti, scalabili è industrializati piuttostu chè opportunisti.
E tattiche cuntinueghjanu ancu à evoluzione. Oltre à u typosquatting classicu, u 2025 hà vistu un forte aumentu di l'acquisizioni di conti npm, cù 1,241 pacchetti maliziosi cunfirmati ligati à conti legittimi compromessi, un aumentu di 15.3 volte da u 2024, cumpresi incidenti di altu prufilu chì affettanu i pacchetti fundamentali cù miliardi di scaricamenti settimanali. L'attaccanti spessu imitanu da vicinu e cunvenzioni di denominazione legittime: a ricerca mostra chì u 71.2% di i pacchetti maliziosi utilizanu nomi di più di 10 caratteri, è u 67.3% includenu trattini per mischjà si.
Avemu seguitu stu cambiamentu in prima persona. forge-jsxy hè un infostealer npm chì hè statu rinominatu almenu quattru volte in dui mesi per evità a rilevazione, mentre Tracciatore di Fantasmi ripublicatu u listessu trojan sottu novi nomi solu 74 minuti dopu a so rimozione, mantenendu a listessa infrastruttura C2 e duie volte. Porta di u Dispositivu mostra u listessu mudellu da un angulu diversu: un pacchettu npm publicu chì spedisce tranquillamente un framework di phishing Microsoft 365.
Ma cù Xygeni, site cupertu. A nostra piattaforma scansiona attivamente a cunfusione di dipendenze, u typosquatting è i mudelli di takeover di contu, bluccendu qualsiasi pacchettu suspettu prima ch'ellu s'infiltri in u vostru sistema, cusì site prutettu indipendentemente da a tecnica chì l'attaccanti utilizanu per sfuggire.
Auto-Rimediazione: Risolve i prublemi prima ch'elli diventinu prublemi
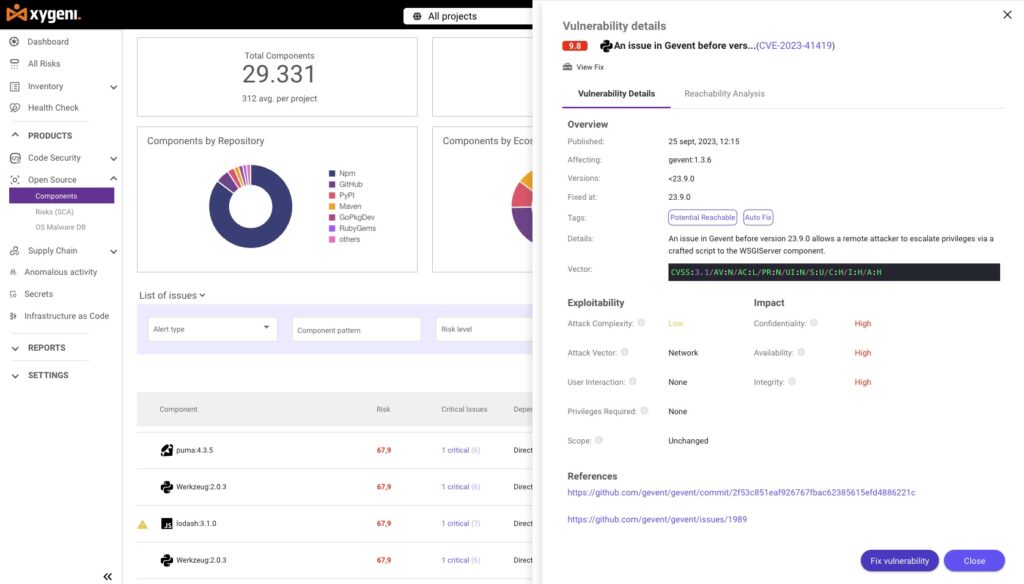
Truvà vulnerabilità ùn hè micca abbastanza. Saria utile se li riparassi rapidamente. Cù u rimediatore di vulnerabilità open source di Xygeni, ùn avete micca bisognu d'aspittà correzioni manuali. A nostra piattaforma genera pull requests chì aghjurnanu automaticamente e vostre dipendenze vulnerabili.
- Generatu automaticamente Pull RequestsAppena Xygeni trova una vulnerabilità chì pò esse riparata, lasciate chì u cliente lancia un pull request manualmente o automaticamente per aghjurnà u cumpunente à una versione sicura. A vostra squadra di sviluppu pò rivedere è fusionà a correzione senza rallentà u sviluppu.
- Continuate à muvimenti veloci: Cù Cù a riparazione automatica, pudete ottene prutezzione senza u travagliu manuale. Xygeni mantene u vostru codice sicuru mentre a vostra squadra ferma produttiva.
Risparmiate à a vostra squadra ore di travagliu manuale mentre state à l'avanguardia di e minacce di sicurezza.
Adattatu à a vostra infrastruttura
Nisuna urganizazione hè listessa, è mancu e so infrastrutture. Xygeni s'adatta à u vostru modu di travaglià, sì utilizate on-premise servitori, infrastruttura cloud o una cunfigurazione ibrida.
- Supportu à l'infrastruttura privataXygeni s'adatta à ogni ambiente, ch'ellu si tratti di un infrastrutture private o publiche. A piattaforma furnisce un supportu cumpletu per e cunfigurazioni persunalizate basate nantu à i vostri bisogni di sicurezza unichi.
- Sicurezza persunalizataI flussi di travagliu di ogni impresa sò diffirenti. A flessibilità di Xygeni assicura chì a vostra sicurità sia allinata cù u vostru modu di travaglià, senza furzà cambiamenti à i vostri prucessi.
Induve si trova u vostru software in esecuzione, Xygeni s'assicura ch'ellu sia cumpletamente prutettu.
Focus nantu à e minacce raggiungibili è sfruttabili
Micca ogni vulnerabilità hè urgente. Xygeni scanner di vulnerabilità open-source vi aiuta à dà priorità à ciò chì hè veramente periculosu analisi di raggiungibilità e puntuazione di sfruttabilità.
- Analisi di RaggiungibilitàXygeni identifica se una vulnerabilità hè veramente accessibile in a vostra basa di codice. Questu aiuta a vostra squadra à fucalizza solu nantu à i risichi chì rapprisentanu una vera minaccia per e vostre applicazioni.
- Puntuazione di sfruttabilitàCù dati di u mondu reale, Xygeni prevede a probabilità chì una vulnerabilità sia sfruttata. Questu vi permette di dà priorità à i prublemi più urgenti è di risolve li prima.
Cuncentrandosi nantu à i risichi reali, Xygeni riduce u rumore è aiuta a vostra squadra à stà efficiente.
State à l'avanguardia di a cunfurmità cù Xygeni OScanner di Vulnerabilità pen-Source
Stà in cunfurmità cù e regulazioni cum'è GDPR, HIPAA, PCI-DSS, e Dora ùn deve esse duru. U scanner di vulnerabilità open source di Xygeni facilita a cunfurmità automatizendu i prucessi chì mantenenu u vostru software sicuru.
- Verifiche di licenzaXygeni segnala qualsiasi open-source licenza viulazioni in i vostri cumpunenti, aiutenduvi à evità risichi legali.
- SBOM GenerationXygeni crea automaticamente Elenchi di Materiali di Software (SBOMs), dendu vi una visibilità cumpleta di ogni cumpunente di u vostru software.
- Rapporti Audit-ReadyCh'ella sia per verifiche o cuntrolli interni, Xygeni furnisce rapporti dettagliati nantu à e vulnerabilità è a riparazione, assicurendu chì site sempre prontu à dimustrà a cunfurmità.
State cunfurme, state sicuri è lasciate Xygeni trattà u sollevamentu pesante.
Perchè sceglie Xygeni ORimediatore di vulnerabilità pen-Source?
Xygeni ùn hè micca solu un altru scanner di vulnerabilità. Hè una suluzione cumpleta cuncipitu per aiutà vi à truvà, dà priorità è riparà e vulnerabilità in tuttu u vostru catena di furnimentu open-sourceIntegrandu direttamente in u vostru CI/CD pipeline, offrendu una riparazione automatica in tempu reale, è assicurendu a conformità, Xygeni vi permette di stà davanti à e minacce di sicurezza senza rallentà.
Prontu à purtà a vostra gestione di vulnerabilità open-source à u prossimu livellu? Cuminciate cù Xygeni oghje è prutegge u vostru codice da committing à u spiegamentu.
Avete bisognu di più infurmazione? Scuprite u nostru Lista di i migliori strumenti di scansione 2026!

S & P
Quantu sò cumuni i pacchetti open-source maliziosi oghje?
L'attaccanti anu publicatu 454,648 attacchi maliziosi pacchetti npm Solu in u 2025, npm rapprisenta avà più di u 99% di tutti i malware open-source rilevati. Questu ùn hè micca un risicu di nicchia; hè u vettore d'attaccu dominante in l'ecosistema open-source oghje.
I registri cum'è npm ponu impedisce cumpletamente u typosquatting per contu soiu?
Innò. Mentre npm è PyPI bluccanu certi nomi evidenti chì parenu simili à a registrazione, un studiu di rilevazione di u 2025 (ConfuGuard) hà cunfirmatu 630 attacchi di cunfusione di pacchetti veri chì sò ghjunti in i registri di pruduzzione, è ancu strumenti di rilevazione forti anu sempre un tassu significativu di falsi pusitivi perchè distingue un pacchettu maliziosu chì pare da un pacchettu legittimu cù un nome simile hè veramente difficiule. A prutezzione à livellu di registru da sola ùn hè micca sufficiente.
L'acquisizione di conti hè un risicu più grande avà chè u typosquatting?
U typosquatting è a cunfusione di dipendenze sò rimasti i tipi d'attaccu dominanti in u 2025, ma l'acquisizioni di conti sò cresciute 15.3 volte annu dopu annu è sò particularmente periculose perchè compromettenu i pacchetti di i quali i sviluppatori anu digià fiducia, cù milioni di scaricamenti, evitendu u scrutiniu chì un nome di pacchettu novu o scunnisciutu riceverebbe nurmalmente.
L'IA aggrava stu prublema?
Iè, in dui modi. L'attaccanti utilizanu avà l'IA per generà grandi volumi di nomi typosquattati è carichi utili offuscati à scala. Separatamente, l'assistenti di codificazione IA stessi qualchì volta allucinanu nomi di pacchetti chì ùn esistenu micca, una tecnica correlata chjamata slopsquatting, chì l'attaccanti ponu preregistrà cù malware.
Cumu Xygeni prutege contr'à ste minacce ?
Xygeni combina a scansione di vulnerabilità multi-database, a cunfusione di dipendenze è a rilevazione di typosquatting, è a prioritizazione basata nantu à a raggiungibilità direttamente in u vostru CI/CD pipeline, tandu si genera automaticamente pull requests per rimedià i prublemi cunfirmati, affinchì i pacchetti maliziosi o vulnerabili sianu rilevati è riparati prima ch'elli ghjunghjenu à pruduzzione.
