






Stellen Sie sich einen Wolkenkratzer vor, bei dem jedes Stockwerk von verschiedenen Teams gebaut wird. Ein fehlerhafter Balken, der von einem einzigen Team installiert wird, kann die gesamte Struktur gefährden. Dies ist die Realität, mit der Unternehmen in der heutigen digitalen Landschaft bei Software-Lieferketten konfrontiert sind.
Da Unternehmen immer stärker auf komplexe Netzwerke von Zulieferern und Open-Source-Komponenten angewiesen sind, ist das Risiko, dass böswillige Akteure Schwachstellen ausnutzen, exponentiell gestiegen. Der alarmierende Anstieg von Angriffen auf die Software-Lieferkette, wie etwa die berüchtigten Sicherheitslücken bei SolarWinds und Kaseya, unterstreicht die dringende Notwendigkeit robuster Sicherheitsmaßnahmen, um sowohl Unternehmen als auch ihre Kunden vor katastrophalen Folgen zu schützen.
Diese Angriffe können verheerende Auswirkungen haben und sich auf alles auswirken, von der betrieblichen Effizienz bis hin zum Kundenvertrauen. Schon eine Handvoll kompromittierter Releases kann in einem Unternehmen verheerende Schäden anrichten. Infolgedessen software supply chain security hat sich von einem nachträglichen Gedanken zu einer absoluten Notwendigkeit für die Aufrechterhaltung der Widerstandsfähigkeit und eines gesunden Cyberspace innerhalb jeder digitalen enterprise.
Lassen Sie nicht zu, dass Ihr Unternehmen dem nächsten großen Supply Chain-Angriff zum Opfer fällt. Erwerben Sie das Wissen und die Fähigkeiten, um Ihre Software-Lieferkette zu stärken, indem Sie sich für unseren hochmodernen zertifizierten Software Supply Chain Security Expertenkurs. Mit selbstgesteuertem Lernen, browserbasiertem Laborzugang und 24/7-Dozentenunterstützung über Mattermost erwerben Sie das nötige Fachwissen, um Ihr Unternehmen und Ihre Kunden vor potenziellen Risiken zu schützen.sastHandeln Sie jetzt und werden Sie zum Marktführer in software supply chain security – die Zukunft Ihres Unternehmens hängt davon ab.
Werfen Sie einen Blick auf den Kurs „CSSE“:
Warum kommt es zu Angriffen auf die Software-Lieferkette?
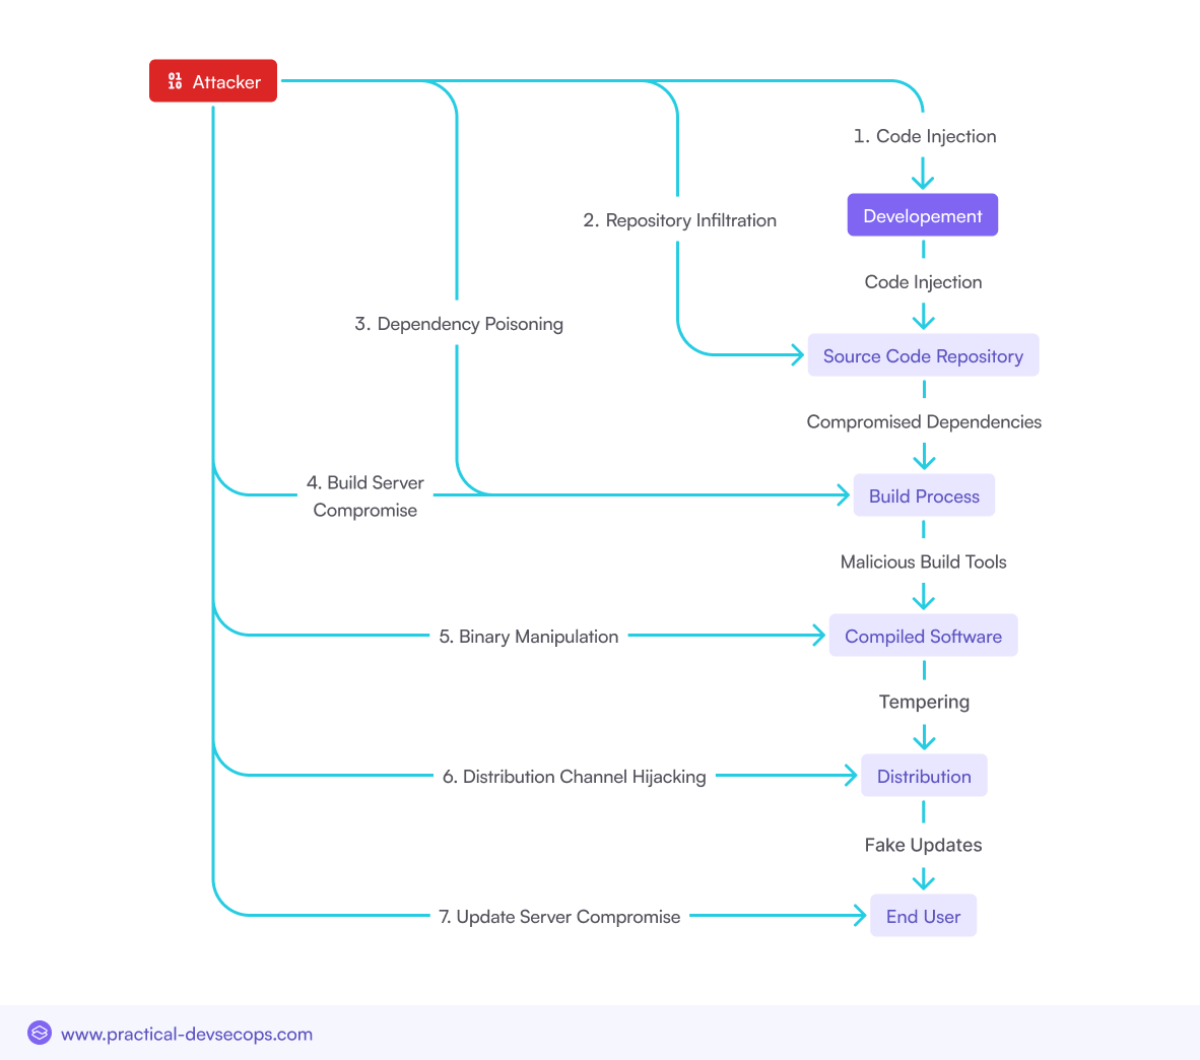
Angriffe auf die Software-Lieferkette haben im Laufe der Jahre an Bedeutung gewonnen und gefährden Organisationen weltweit. Dabei handelt es sich um Angriffe auf die unsichereren Teile der Softwareentwicklung und -verteilung pipeline, die sich im weitesten Sinne gegen schlecht gesicherte Systeme richten. Dies ist der Grund, warum sie auftreten:
- Größere Angriffsfläche: Moderne Softwareprogramme nutzen viele Komponenten von Drittanbietern, wodurch die Zahl der Einstiegspunkte für böswillige Cyberkriminelle steigt.
- Schwer zu erkennen: Bei Supply-Chain-Angriffen kommen typischerweise vertrauenswürdige Quellen zum Einsatz, weshalb sie schwieriger zu identifizieren sind als herkömmliche Schadsoftware.
- Hohe Wirkung: Ein Angreifer könnte mit einem einzigen Teil Tausende von Endbenutzern kompromittieren, was diese Angriffe für Cyberkriminelle äußerst attraktiv macht.
- Schlechte Sicherheitspraktiken: Vielen Unternehmen fehlen strenge Sicherheitsmaßnahmen zur Überprüfung und Überwachung von Software von Drittanbietern.
- Raffinesse der Bedrohungsakteure: Advanced Persistent Threats (APT) und staatliche Hacker investieren massiv in Supply-Chain-Angriffstechniken.
- Automatisierung der Softwareentwicklung (zBCI/CD pipelinee): Leider ist die Automatisierung der Softwarebereitstellung mit einer kontinuierlichen Integration/kontinuierlichen Bereitstellung (CI/CD) pipeline führt zu Sicherheitslücken, wenn es nicht ausreichend geschützt ist.
Verschiedene Arten von Angriffen auf die Software-Lieferkette
Einschleusung von Schadcode
Angreifer infiltrieren den Softwareentwicklungsprozess, um Schadcode in das Endprodukt einzuschleusen. Dieser Code kann darauf ausgelegt sein, Daten zu stehlen, unbefugten Zugriff zu ermöglichen oder Hintertüren für zukünftige Ausnutzungen zu schaffen.
Kompromittierte Abhängigkeiten
Viele Softwareprojekte basieren auf Bibliotheken und Paketen von Drittanbietern. Angreifer gefährden diese Abhängigkeiten, indem sie bösartige Updates einführen, die sich dann über die Lieferkette bis zum Endbenutzer verbreiten.
Entführung der Lieferkette
Dabei handelt es sich um die Übernahme der Kontrolle über legitime Softwareverteilungskanäle wie Update-Server oder Paket-Repositorys, um Schadsoftware oder Updates an Benutzer zu verteilen.
Sichern Sie jetzt Ihre Software-Lieferketten! Laden Sie unseren wichtigen E-Book-Leitfaden herunter.
Die jüngsten spektakulären Angriffe auf die Software-Lieferkette
Große Angriffe auf die Software-Lieferkette (2020–2024)
In den letzten Jahren kam es zu mehreren schwerwiegenden Angriffen auf die Software-Lieferkette, die jeweils die Schwachstellen unseres vernetzten digitalen Ökosystems deutlich machten:
3CX Supply Chain Angriff
Die 3CX-Desktop-App, die von vielen Tausend Unternehmen weltweit genutzt wird, wurde über einen sogenannten fortgeschrittenen Supply-Chain-Angriff gehackt.
Mein nehmen: Dieser Hack war darauf zurückzuführen, dass die Angreifer ihren Schadcode in ein echtes Software-Update einbetteten, das als offizieller Teil des Entwicklungsprozesses verteilt wurde.
Auswirkungen: Der Angriff gefährdete Zehntausende von Personen, indem er unbefugten Zugriff auf vertrauliche Daten, einschließlich Sprachkommunikation, ermöglichte. Der Einbruch offenbarte einen fehlerhaften Softwareentwicklungsprozess und Bedenken hinsichtlich der Abhängigkeiten von Drittanbietersoftware.
SolarWinds-Angriff
Das SolarWinds greifen an kompromittierte die Orion-Software-Lieferkette. Angreifer drangen im September 2019 in das Netzwerk von SolarWinds ein und hatten bis März 2020 Schadcode in Orion-Updates eingeschleust. Diese kompromittierten Updates wurden an über 18,000 Kunden verteilt, sodass Angreifer die IT-Systeme verschiedener Organisationen ausspionieren konnten.
Meine Einstellung: Dieser Verstoß deckt kritische Schwachstellen in der Lieferkettensicherheit auf und zeigt, wie Drittanbieter zu Einfallstore für großflächige Cyber-Spionage werden können. Er unterstreicht, dass Unternehmen ihre Sicherheitsmaßnahmen dringend überdenken müssen, insbesondere in Bezug auf Software und Dienste externer Anbieter.
Auswirkungen: Der Angriff verursachte erheblichen finanziellen Schaden. Die betroffenen Organisationen verloren durchschnittlich 11 % ihres Jahresumsatzes (in den USA bis zu 14 %). Er führte auch zu einer Verbesserung des Informationsaustauschs und der Cybersicherheitspraktiken im privaten und öffentlichen Sektor und führte zu einer Neubewertung der Sicherheitsprotokolle in der Lieferkette.
Codecov Bash Uploader-Angriff
Im Jahr 2024 führte ein erfolgreich durchgeführter Supply-Chain-Angriff zur Änderung des Bash Uploader, der von einem beliebten Tool zum Hochladen der Codeabdeckung auf Codecov bereitgestellt wurde. Dies ist das Skript, das viele Entwickler verwendeten, um Abdeckungsberichte an Codecov zu senden, und diese geänderte Version war in der Lage, Umgebungsvariablen – wie Token oder Schlüssel – zu übertragen.
Meine Einstellung: Viele Projekte wurden offengelegt, wodurch ihre Geheimnisse aufgedeckt wurden, was möglicherweise viele Tausende von Menschen betraf. Dieser Angriff hat deutlich gemacht, dass in Entwicklungsumgebungen die besten Sicherheitspraktiken befolgt werden sollten und wie gefährlich es ist, sich auf Out-of-Box-Skripte zu verlassen.
Auswirkungen: Der Angriff führte zu einer weitverbreiteten geheimen Rotation, untergrub das Vertrauen in Drittanbieter-Tools, verstärkte Kontrolle von CI/CD pipelines und erregte die Aufmerksamkeit der Aufsichtsbehörden. Es führte zu branchenweiten Änderungen im Design von Code Coverage Tools, verursachte finanzielle Verluste und beschleunigte die Einführung fortschrittlicher Sicherheitsmaßnahmen wie SBOM und Integritätsprüfung.
Angriff auf die Lieferkette von Kaseya VSA
Böse Akteure bauten auf der Taktik auf, die beim Kaseya VSA-Angriff 2021 verwendet wurde, und nahmen die Remote-Überwachungs- und -Verwaltungssoftware erneut ins Visier, diesmal im Jahr 2024. Sie nutzten eine Zero-Day-Sicherheitslücke, um ihre Ransomware über den Update-Mechanismus der Software zu verbreiten.
Meine Einstellung: Dieser Angriff führte zu erheblichen Ransomware-Angriffen in Hunderten weiteren Unternehmen und kleinen und mittleren enterprises (KMU). Nach einer Untersuchung wurde festgestellt, dass es zu schweren Betriebsstörungen und finanziellen Schäden kam, was das Risiko von Angriffen auf die Lieferkette wichtiger Infrastrukturen weiter unterstreicht.
Auswirkungen: Der Kaseya VSA-Angriff 2021 verursachte weitverbreitete Ransomware-Infektionen, die vor allem KMU betrafen. Er führte zu erheblichen finanziellen Verlusten, Datenlecks und längeren Serviceunterbrechungen. Der Vorfall führte zu strengeren Vorschriften für Managed Service Provider, beschleunigte die Einführung von Zero-Trust-Architekturen und verdeutlichte die dringende Notwendigkeit für robust software supply chain security Maßnahmen.
PyPI- und NPM-Paketvergiftung
Eine Reihe von Paketvergiftungsangriffen betraf sowohl den Python Package Index (PyPI) als auch Node. Hacker veröffentlichten Pakete, die echt zu sein schienen, aber Malware enthielten. Die Idee war, dass diese Pakete von Entwicklern heruntergeladen werden und ihre Projekte manipulieren.
Meine Einstellung: Dieser Angriff nutzt das Vertrauen in Open-Source-Ökosysteme aus und offenbart eine kritische Schwachstelle in der Software-Lieferkette. Er zeigt, wie wichtig eine verbesserte Überprüfung in Paket-Repositories und automatisierte Sicherheitsüberprüfungen in der Entwicklung sind. pipelines. Der Vorfall stellt das aktuelle Open-Source-Modell in Frage und deutet auf die Notwendigkeit einer verbesserten Aufsicht oder von der Community getragener Sicherheitsmaßnahmen hin.
Auswirkungen: Die Angriffe betrafen Tausende von Entwicklern und setzten möglicherweise Hunderte bis Tausende ihrer Anwendungen einem Angriff aus. Dieser Vorfall unterstrich, dass Sicherheitsökosysteme für Open-Source-Software Vertrauen und Wachsamkeit in Bezug auf die Sicherheit erfordern.
Verwendete Taktiken, Techniken und Verfahren (TTPs)
Zu den typischen Merkmalen dieser Angriffe, die häufig auf gemeinsamen Taktiken, Techniken und Verfahren (TTPs) beruhen, gehören:
- Erweiterte, persistente Bedrohungen (APTs): APT-Angreifer agieren normalerweise über einen längeren Zeitraum unbemerkt, um ihre Ziele zu erreichen. Sie lassen Angreifer Schwachstellen ausnutzen, bevor diese gepatcht wurden, was dazu führen kann, dass die Angriffe durch herkömmliche Sicherheitsmaßnahmen nicht erkannt werden.
- Phishing und Social Engineering: Angreifer nutzen Phishing häufig als erste Möglichkeit, sich Zugang zu verschaffen, sei es durch das Abgreifen von Anmeldeinformationen oder durch die Einleitung von Schadcode über einen Endpunkt.
Neue Trends bei Angriffen auf die Software-Lieferkette
Zunehmende Nutzung von Open-Source-Software – Auswirkungen auf die Sicherheit
Die weitverbreitete Einführung von Open-Source-Software bringt sowohl Vorteile als auch Risiken mit sich. Zwar können Open-Source-Komponenten die Entwicklung beschleunigen und Kosten senken, doch führen sie auch zu Schwachstellen, wenn sie nicht richtig verwaltet werden. Die zunehmende Verwendung dieser Komponenten hat die Angriffsfläche vergrößert, sodass Angreifer leichter Schadcode in weit verbreitete Bibliotheken und Frameworks einschleusen können.
Zunahme von Ransomware-Angriffen in der Lieferkette
Ransomware-Angriffe zielen mittlerweile auf Software-Lieferketten ab. Dabei manipulieren Angreifer den Softwarebereitstellungsprozess, um Ransomware gleichzeitig an mehrere Organisationen zu verbreiten. Dieser Trend ist besonders besorgniserregend, da ein einzelner erfolgreicher Angriff kaskadierende Effekte haben kann.
Targeting von Software Build und CI/CD Pipelines
Der Software-Build-Prozess und Continuous Integration/Continuous Deployment (CI/CD) pipelines werden zu Hauptzielen für Angreifer. Durch die Kompromittierung dieser pipelines können Angreifer schädlichen Code einführen, der automatisch in Softwareprodukte integriert wird, die dann an Endbenutzer verteilt werden.
Ausnutzung von Software-Schwachstellen und Fehlkonfigurationen
Angreifer nutzen weiterhin Schwachstellen und Fehlkonfigurationen in Softwarekomponenten aus. Dazu gehört die Ausnutzung bekannter Schwachstellen in Open-Source-Bibliotheken oder Fehlkonfigurationen in Cloud-Umgebungen, die einen Ausgangspunkt für tiefergehende Angriffe innerhalb der Lieferkette bieten können.
Sicherheitsherausforderungen bei Open-Source-Software
Vorteile und Risiken der Verwendung von Open-Source-Software
Die Vorteile von Open-Source-Softwaresicherheit sind vielfältig und bieten Flexibilität, Kreativität und sogar Kostenkontrolle. Die Risiken sind jedoch erheblich:
- Mangel an formeller Unterstützung: Viele Open-Source-Projekte bieten keinerlei formellen Support und sind daher bei auftretenden Sicherheitsproblemen hilflos.
- Mehr offene Belichtung: Wichtige Beobachtung: Aufgrund der Publizität dieser Projekte sind etwaige Schwachstellen nicht nur für jeden, sondern auch für Angreifer sichtbar.
- Abhängig von Drittanbietern: Die Sicherheit hängt in hohem Maße vom wachsamen Auge und der Unterstützung anderer innerhalb der Open-Source-Community oder einzelner Betreuer ab, bei denen die Sicherheit nicht immer oberste Priorität hat.
Schädliche Pakete in Open-Source-Repositories
Es ist ein gefährlicher Trend: der Anstieg bösartiger Pakete in Repositorien wie PyPI, NPM und RubyGems. Angreifer laden scheinbar gültige Pakete mit eingebettetem Schadcode hoch, der dann in Softwareprojekte eingeschleust werden kann.
Strategien für Open-Source-Software-Sicherheit in der Lieferkette
Um diese Risiken zu mindern, sollten Unternehmen:
Implementierung SCA: SCA Werkzeuge kann Sie bei der Identifizierung und Verwaltung von Open-Source-Komponenten unterstützen, sodass sich Ihr Unternehmen nur auf geprüfte und sichere Abhängigkeiten verlassen und so die Risiken reduzieren kann.
Implementieren Sie strenge Prüfprozesse: Organisationen sollten Komponenten bewerten, bevor sie diese in ihre Systeme integrieren, um den Code genau zu prüfen und bereits bekannte Schwachstellen zu identifizieren.
Gesellschaftliches Engagement: Die Open-Source-Community kann Unternehmen dabei helfen, über Sicherheitsankündigungen auf dem Laufenden zu bleiben und zur Verbesserung der Software beizutragen, auf die sie angewiesen sind.
CI/CD Pipeline Security in Software-Lieferketten
Bedeutung der Sicherung CI/CD Pipelines
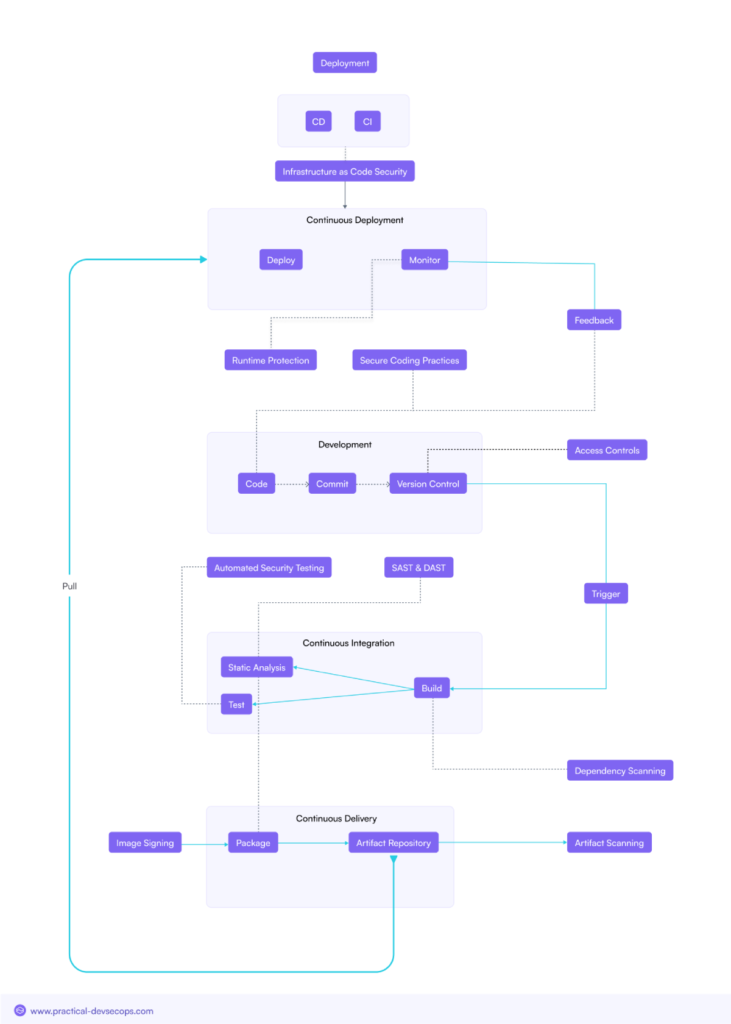
CI/CD pipelines sind ein wesentlicher Bestandteil moderner Softwareentwicklung und ermöglichen eine schnelle Bereitstellung von Codeänderungen. Ihre kritische Rolle macht sie jedoch auch zu einem Hauptziel für Angreifer. Die Sicherung dieser pipelineDies ist von entscheidender Bedeutung, um die Einführung von Schwachstellen in den von ihnen generierten Softwareprodukten zu verhindern.
Gängige Angriffsvektoren CI/CD Pipelines
- Kompromittierte Build-Server: Angreifer zielen auf Build-Server ab und schleusen während des Build-Prozesses schädlichen Code ein.
- Einschleusung von Schadcode: Code, der in irgendeiner Phase des CI/CD pipeline kann sich bis in die Produktion ausbreiten und Endbenutzer beeinträchtigen.
- Entführung der Lieferkette: Angreifer erlangen die Kontrolle über Vertriebskanäle innerhalb der CI/CD pipeline, wodurch sie kompromittierte Software an Kunden ausliefern konnten.
Best Practices für die Sicherung CI/CD Pipelines
Bei der Sicherung CI/CD pipelines müssen Organisationen Best Practices befolgen, darunter:
Code-Signierung: Durch die digitale Signierung des gesamten Codes werden dessen Herkunft und Integrität verifiziert.
Sichere Build-Umgebungen: Isolieren Sie Build-Umgebungen, um unbefugten Zugriff zu verhindern und den Spielraum für die Einführung von Schadcode einzuschränken.
Signieren und Verifizieren von Artefakten: Signieren und verifizieren Sie alle Build-Artefakte, damit nur legitime, unveränderte Software bereitgestellt wird.
Strategien zur Minderung von Risiken in der Software-Lieferkette
Klubportal CMS Software Supply Chain Security Programm
Für B2B enterprises, Fokus auf die Abwehr der neuesten Bedrohungen in der Software-Lieferkette. Dieses Programm sollte alle Aspekte der Softwareentwicklung, -beschaffung und -verteilung umfassen und den Schwerpunkt auf kontinuierliche Überwachung und Verbesserung legen.
Risikobewertungen und Priorisierung
Um die kritischsten Softwarekomponenten zu identifizieren und zu priorisieren, ist es wichtig, gründliche Risikobewertungen durchzuführen. Wenn Unternehmen wissen, wo die größten Risiken liegen, können sie ihre Ressourcen effektiver verteilen und potenzielle Bedrohungen eindämmen, bevor sie ausgenutzt werden.
Sichere Softwareentwicklungspraktiken
- Sicherer Entwicklungslebenszyklus (SDLC): Implementieren Sie Sicherheit in jeder Phase des Anwendungslebenszyklus.
- Sichere Verschlüsselung: Code sicher halten und sicherstellen, dass er unter Berücksichtigung der Sicherheit geschrieben wird. Jeder neue Code muss entweder bei der Erstellung oder vor der Bereitstellung auf Schwachstellen getestet werden.
Supply Chain Risikomanagement Prozesse
Ein wirksames Risikomanagement in der Lieferkette umfasst:
- Risikobewertungen von Anbietern: Bewertung der Sicherheitspraktiken von Anbietern und Lieferanten, um sicherzustellen, dass sie den organisatorischen standards.
- Überwachung durch Dritte: Kontinuierliche Überwachung von Komponenten von Drittanbietern auf Schwachstellen und potenzielle Bedrohungen.
Software Composition Analysis (SCA) Werkzeuge
SCA Tools sind von unschätzbarem Wert für die Identifizierung und Verwaltung von Open-Source-Komponenten innerhalb der Software-Lieferkette. Sie erkennen veraltete oder anfällige Abhängigkeiten und tragen so dazu bei, das Risiko einer Ausnutzung zu minimieren.
Sichere Softwarelieferung und -bereitstellung
Gehen wir noch einen Schritt weiter, wird deutlich: Wenn die Entwicklung für die Sicherheit wichtig ist, dann ist die sichere Lieferung und Bereitstellung der Software die oberste Priorität.
Code-Signierung: Ermöglicht die Überprüfung der Codequelle vor der Bereitstellung.
Artefaktprüfung: Stellen Sie vor der Bereitstellung sicher, dass die während des Builds generierten Artefakte unbeschädigt und wie erwartet sind.
Sichere Updates beheben die Schwachstellen in Ökosystemen, die sie offenlegen, und bieten einen Update-Pfad, um mit neuen Bedrohungen Schritt zu halten, indem sie einen sicheren Update-Mechanismus bereitstellen, sodass auch andere PCs sie nicht austricksen können.
Vorfallreaktions- und Wiederherstellungspläne
Schließlich müssen Unternehmen darauf vorbereitet sein, auf Angriffe auf die Software-Lieferkette zu reagieren und sich davon zu erholen. Dazu gehört die Erstellung von Vorfallreaktionsplänen, die die im Falle eines Angriffs zu ergreifenden Schritte beschreiben, sowie Wiederherstellungspläne, um den normalen Betrieb so schnell wie möglich wiederherzustellen.
Relevante Vorschriften und Industrie Standards
Eine Reihe von Vorschriften und Branchen standardEs wurden Maßnahmen entwickelt, um Unternehmen bei der Sicherung ihrer Software-Lieferketten zu unterstützen. Dazu gehören:
- NIST SP 800-161: Leitfäden zum Management von Lieferkettenrisiken in föderalen Informationssystemen.
- ISO/IEC 20243: Der offene, vertrauenswürdige Technologieanbieter Standard, das sich mit der Sicherheit in der IKT-Lieferkette befasst.
- CMMC (Cybersecurity Maturity Model-Zertifizierung): Ein Rahmen, der standardoptimiert Cybersicherheitspraktiken in der gesamten Verteidigungsindustrie.
Fazit
Mehr denn je ist die Frage software supply chain security ist in einer zunehmend digitalen Welt unglaublich wichtig. Angesichts der zunehmenden Komplexität von Softwarelieferketten sind auch die Risiken gestiegen. Unternehmen können sich schützen und ihre Kunden vor den verheerenden Folgen von Lieferkettenangriffen bewahren, indem sie verstehen, wie diese Bedrohungen funktionieren, und entsprechende Sicherheitsstrategien entwickeln.
Organisationen müssen ihre Sicherheitslage in regelmäßigen Abständen überprüfen und eine proaktive Haltung bei der Risikominderung einnehmen, angefangen bei der Sicherung CI/CD pipelines zur Verwaltung von Open-Source-Komponenten und zur Einhaltung von Branchenvorschriften. Dadurch können sie eine vertrauenswürdigere Kette aufbauen und den immer ausgefeilteren Bedrohungen des digitalen Zeitalters standhalten.
Sind Sie bereit, Ihre Software-Lieferkette gegen zunehmende Bedrohungen abzusichern? Schließen Sie sich Tausenden von Sicherheitsexperten an, die ihre Sicherheitskompetenzen verbessert haben mit Praktische DevSecOps-Zertifizierungen. Melden Sie sich noch heute an und verbessern Sie Ihre Sicherheitskenntnisse.
Häufig gestellte Fragen
Welches sind die häufigsten Angriffsvektoren bei Angriffen auf die Software-Lieferkette?
Zu den üblichen Angriffsmethoden gehören das Einschleusen von Schadcode während des Build-Prozesses, kompromittierte Abhängigkeiten in Open-Source-Software und die Entführung von Software-Vertriebskanälen, um kompromittierte Updates bereitzustellen.
Wie können Unternehmen ihre Open-Source-Softwarekomponenten in der Lieferkette sichern?
Organisationen können Open-Source-Komponenten durch die Implementierung einer Software Composition Analysis (SCA)-Tools, die Einrichtung robuster Prüfprozesse für Open-Source-Software und die aktive Teilnahme an der Open-Source-Community, um über Sicherheitsprobleme auf dem Laufenden zu bleiben.
Was sind die besten Vorgehensweisen zur Sicherung CI/CD pipelines vor Angriffen auf die Software-Lieferkette?
Zu den Best Practices gehören die Sicherung von Build-Umgebungen, die Implementierung von Code- und Artefaktsignaturen sowie die regelmäßige Überprüfung der Integrität aller Softwarekomponenten vor der Bereitstellung.
Wie können Unternehmen wirksame Risikobewertungen für ihre Software-Lieferkette durchführen?
Zu einer effektiven Risikobewertung gehört die Identifizierung und Priorisierung kritischer Softwarekomponenten, die Bewertung der Sicherheitspraktiken der Anbieter und die kontinuierliche Überwachung von Komponenten von Drittanbietern auf potenzielle Schwachstellen.
Was sind die Schlüsselelemente einer umfassenden software supply chain security Programm?
Zu den wichtigsten Elementen gehören die Implementierung sicherer Entwicklungspraktiken, die Durchführung regelmäßiger Risikobewertungen, die Verwaltung von Open-Source-Komponenten, die Sicherung CI/CD pipelines und zur Erstellung von Reaktions- und Wiederherstellungsplänen für Vorfälle.
