Eine schädliche Abhängigkeit führt ihr Installationsskript aus, sobald ein Entwickler „install“ eingibt – lange bevor irgendjemand die Schadfunktion bemerkt. Ihre Code-Scanner haben das Repository untersucht. Ihre Endpunkt-Tools haben einen Prozess, kein Paket, erkannt. Shield sitzt am Entwicklerendpunkt und blockiert ihn, bevor er ausgeführt werden kann.
Ein schlanker Agent · Workstations, Server und CI-Runner · Richtlinienverwaltung zentral
Verhindern Sie, dass schädliche Abhängigkeiten und Skripte überhaupt ausgeführt werden, indem Sie die Entwicklerendpunkte schützen, an denen die Angriffe beginnen.
Shield Xygeni fängt Paketinstallationen in Echtzeit ab und gleicht sie mit seiner Malware-Intelligenz ab. Schädliche Pakete werden sofort bei der Installation blockiert und nicht erst am nächsten Morgen in einem Bericht gemeldet. Dasselbe gilt für das Netzwerk: Verbindungen zu bekanntermaßen schädlicher Infrastruktur werden getrennt, bevor Daten das System verlassen.
Definiere die Regeln einmal und Shield wendet sie auf jedem Rechner in Ihrer Organisation an: Mindestalter der Pakete, Zulassungs- und Sperrlisten, zugelassene Registries und Ziele des ausgehenden Datenverkehrs.
Wenn etwas Kritisches auf einem Endpunkt landet, Shield kann die Netzwerkverbindungen dieses Rechners automatisch oder auf Anforderung unterbrechen, sodass der Vorfall auf einen Laptop beschränkt bleibt, anstatt sich in der gesamten Organisation auszubreiten.
Eine Laufzeit-Firewall für den Entwickler-Endpunkt.
Jede Paketinstallation wird abgefangen und in Echtzeit validiert. Xygenis Malware-Frühwarnung erkennt schädliche Pakete, denen reputationsbasierte Tools noch vertrauen, ohne auf eine CVE-Meldung, eine Sicherheitswarnung oder eine veröffentlichte Signatur zu warten. Die Blockierung erfolgt, bevor das Installationsskript ausgeführt wird.
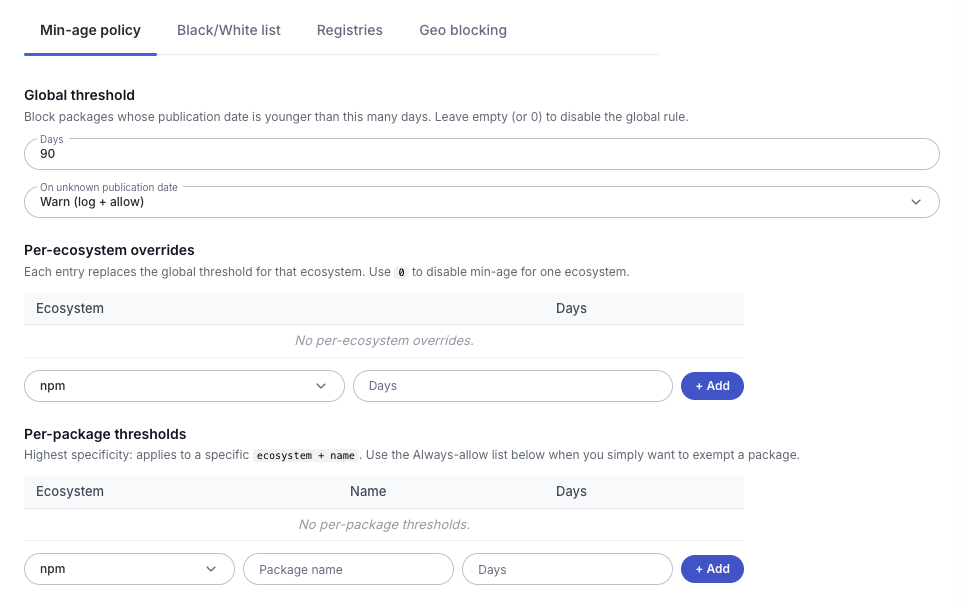
Die schnellsten Angriffe auf Lieferketten erfolgen in brandneuen Verpackungsversionen. Shield Mit dieser Funktion können Sie Pakete blockieren, die nach Ihrem festgelegten Schwellenwert veröffentlicht wurden, eine globale Regel festlegen und diese pro Ökosystem überschreiben sowie entscheiden, was passiert, wenn ein Veröffentlichungsdatum nicht ermittelt werden kann: Warnung und Zulassung oder Blockierung.
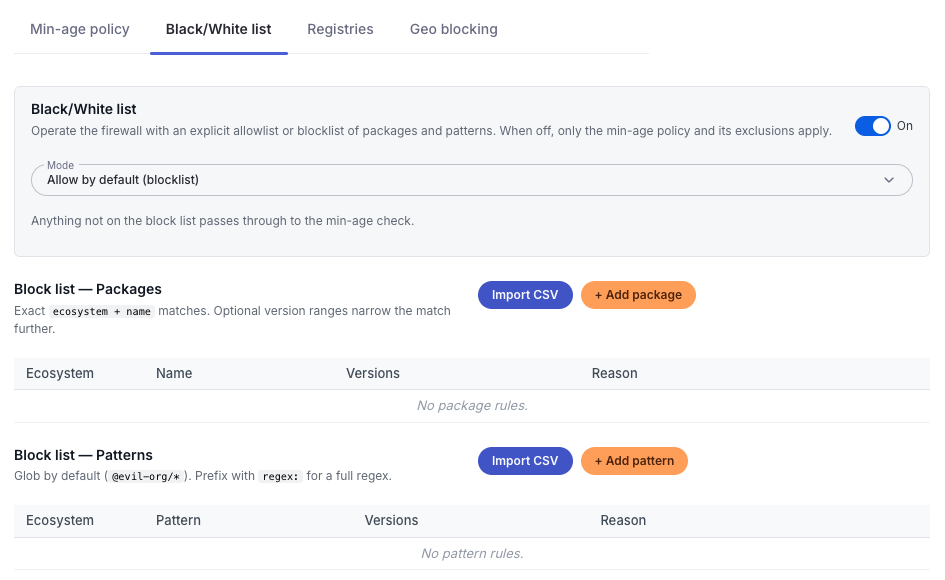
Legen Sie fest, welche Dateien Ihre Entwickler herunterladen dürfen und woher. Pflegen Sie explizite Zulassungs- und Sperrlisten und beschränken Sie die Installationen auf die von Ihrer Organisation genehmigten Registries.
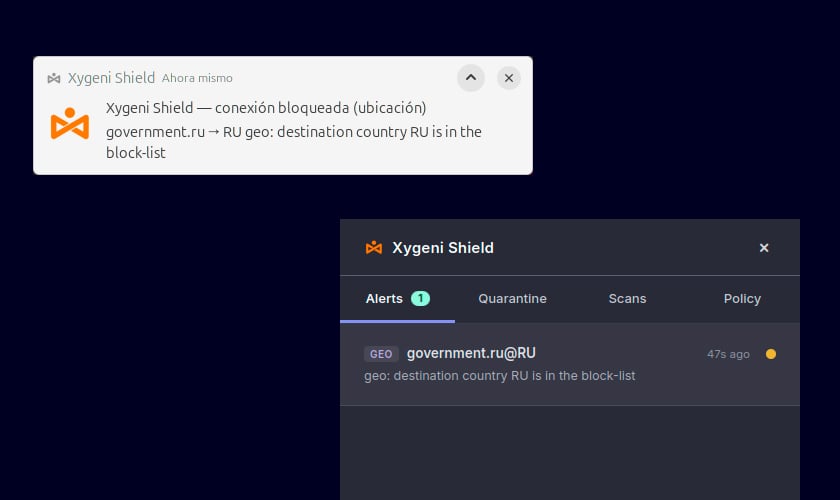
Das gleiche Modell gilt für Verbindungen. Shield Der ausgehende Datenverkehr des Endpunkts wird anhand aktueller Netzwerkinformationen geprüft und Verbindungen zu bekannten schädlichen IP-Adressen und Domains, die anhand von Bedrohungsindikatoren ermittelt wurden, werden unterbrochen. Dadurch kann ein auf einem System eingeschleuster Schadcode die Infrastruktur, für die er entwickelt wurde, nicht erreichen. Zusätzlich lässt sich der Datenverkehr zu Hochrisikozielen geografisch einschränken. Jede blockierte Verbindung wird zusammen mit dem Ziel, das sie erreichen wollte, protokolliert.
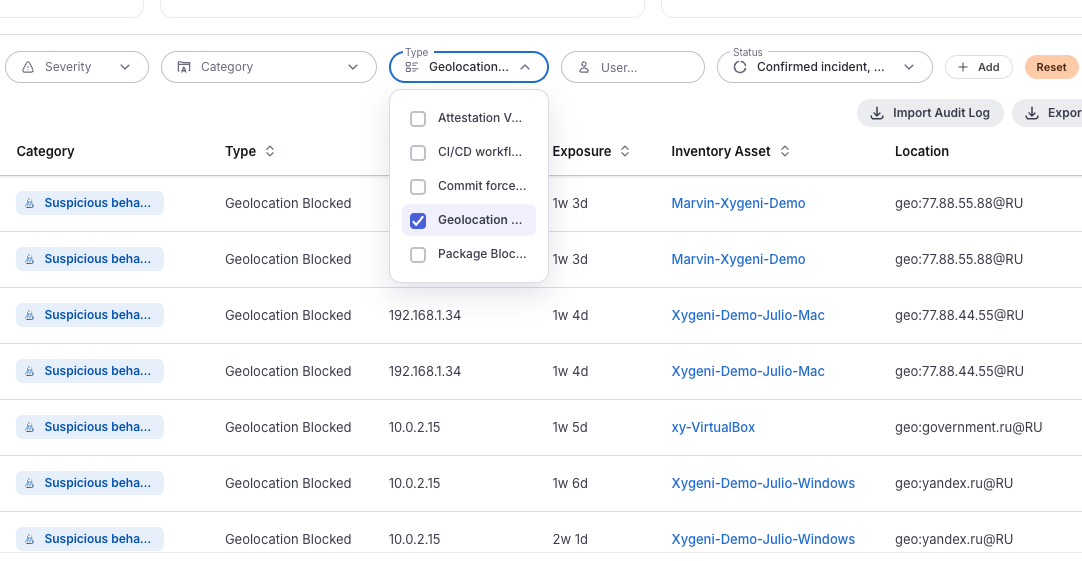
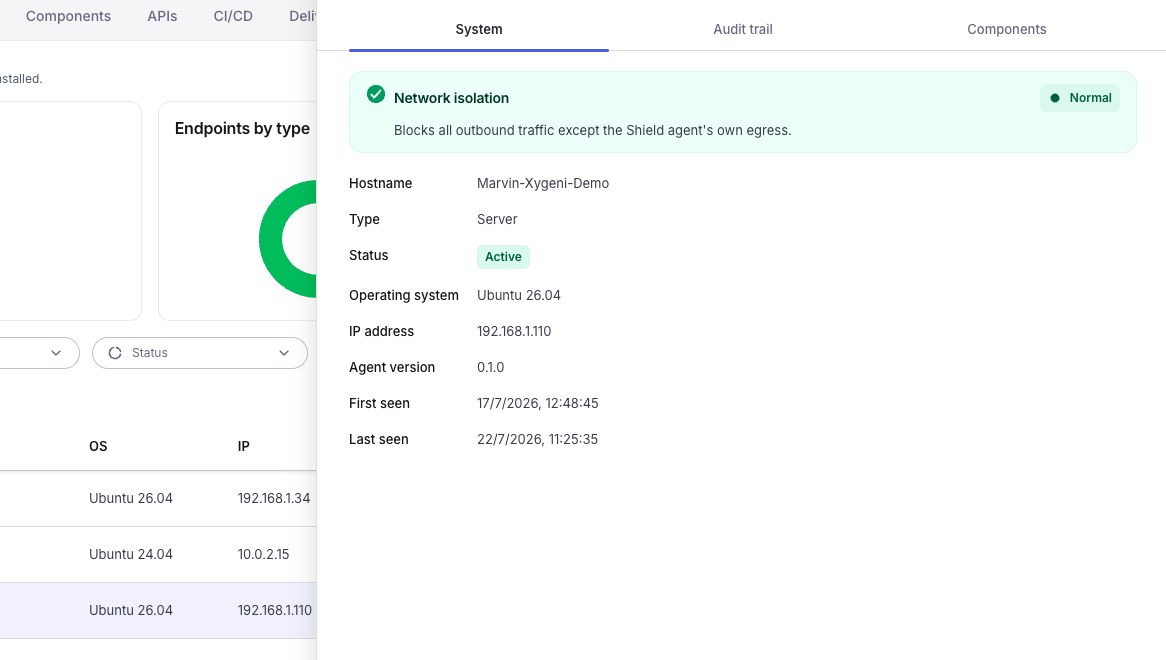
Isolieren Sie einen kompromittierten Rechner und unterbrechen Sie den gesamten ausgehenden Datenverkehr mit Ausnahme des Kanals des Agenten, um die Kontrolle über den Endpunkt zu behalten und ihn gleichzeitig einzudämmen. Aktivieren Sie den paranoiden Modus; die Isolierung wird dann automatisch angefordert, sobald eine kritische Warnung auf einem beliebigen Endpunkt eingeht.
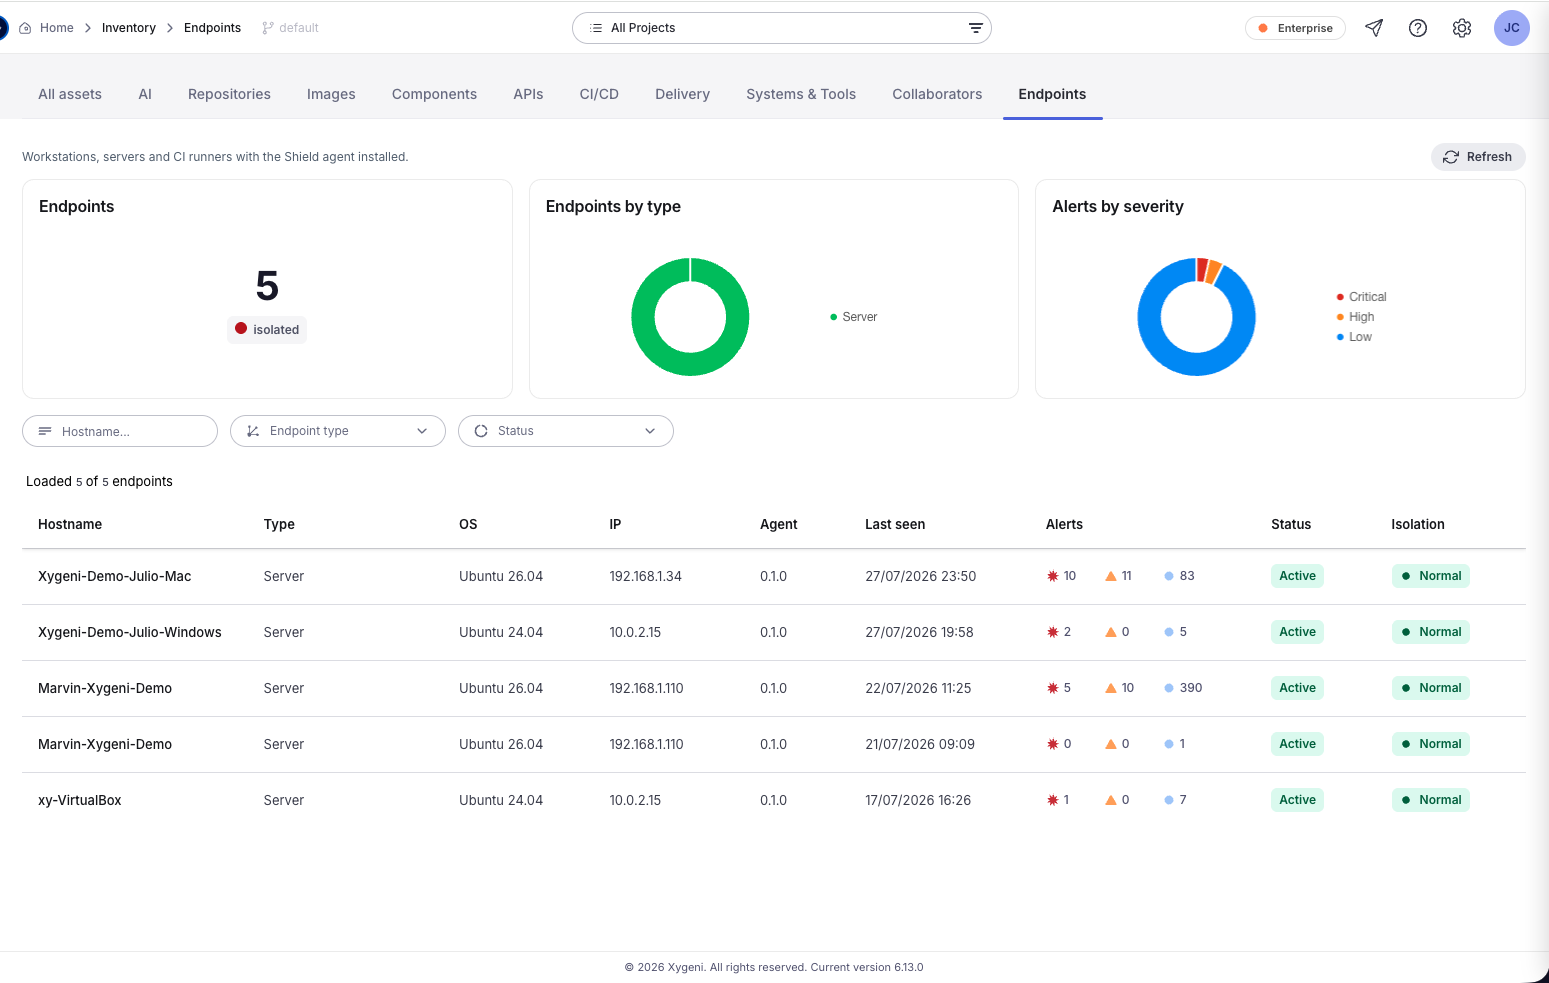
Sehen Sie alle Workstations, Server und CI-Runner, die ausgeführt werden Shield Agenteninformationen mit Betriebssystem, Agentenversion, aktuellem Status, Datum des ersten und letzten Zugriffs sowie Lizenzplatz. Filterung nach Hostname, Endpunkttyp oder Status.
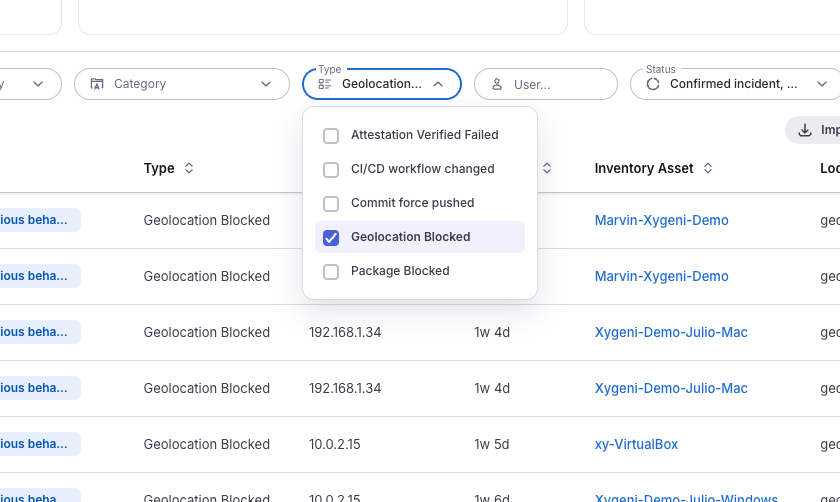
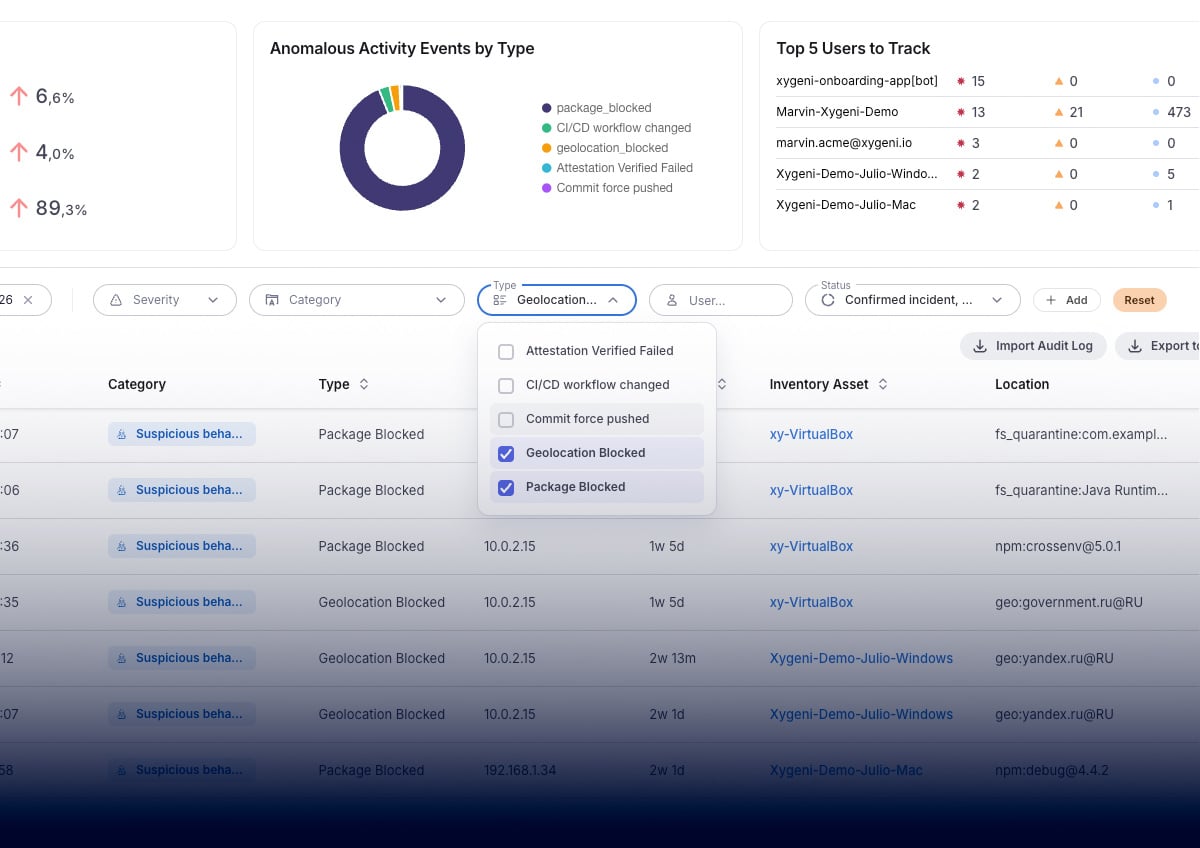
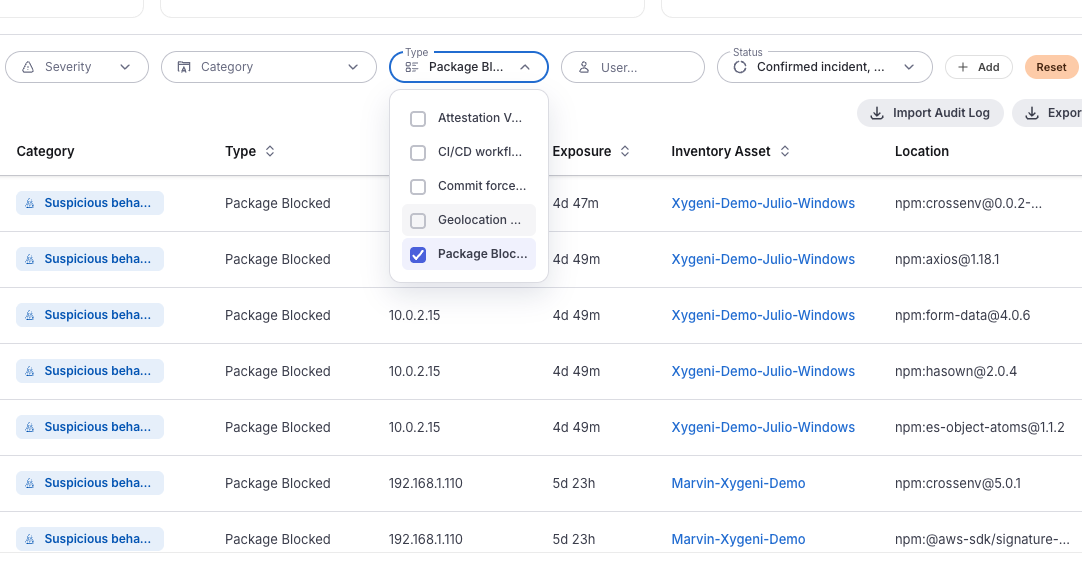
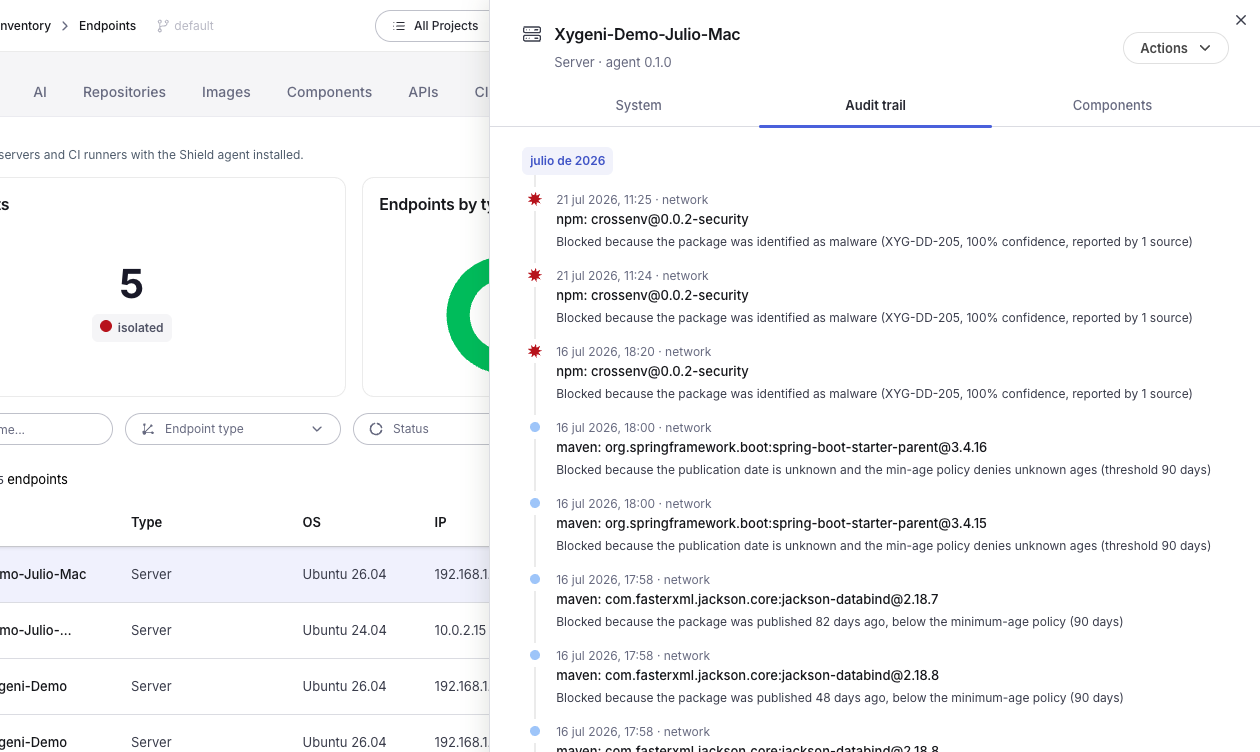
Jeder Block wird in der Plattform als Ereignis gespeichert, inklusive Schweregrad, Zeitstempel, betroffenem Endpunkt, Dauer der Sicherheitslücke und Angabe, was genau blockiert wurde: Paket und Version oder Ziel. Filtern Sie nach Schweregrad, Kategorie, Typ, Benutzer oder Datumsbereich und exportieren Sie die Daten.
Jeder geschützte Endpunkt verfügt über ein eigenes Prüfprotokoll und eine eigene Komponentenliste, sodass Sie rekonstruieren können, was auf einem bestimmten Rechner passiert ist, wenn jemand danach fragt.
Ein leichter Agent, der Workstations, Server und CI-Runner abdeckt, mit flexiblen Sitzen, sodass die Abdeckung Ihren Mitarbeitern und nicht Ihrer Hardware folgt.
API-Risiken im Code erkennen und beheben, bevor sie in die Produktion gelangen.
Code- und Abhängigkeitsscans analysieren das Repository. Endpoint-Tools überwachen Prozesse und Verbindungen, verfügen aber über keinen Anwendungssicherheitskontext, um ein Paket oder eine Registry zu interpretieren. Genau dazwischen liegt der Moment, in dem eine schädliche Abhängigkeit tatsächlich auf dem Rechner des Entwicklers ausgeführt wird. Und genau dort liegt das Problem. Shield betreibt.
Reputations- und signaturbasierte Ansätze informieren Sie über ein schädliches Paket erst dann, wenn bereits jemand anderes davon betroffen ist. Shield Blockiert Verhaltens- und Risikoanalysen, was es gerade am Tag eines neuen Angriffs nützlich macht, und untermauert es mit aktuellen Netzwerkinformationen, sodass alles, was landet, keine Verbindung zum Server herstellen kann.
Blöcke, Isolationen und Geo-Ereignisse landen in derselben Konsole wie Ihr Code und Ihre Abhängigkeiten. pipeline und geheime Erkenntnisse, mit einem einzigen Prüfprotokoll. Nicht ein anderer Agent mit einem anderen dashboard und ein anderer login.
Die Endpunkterkennung überwacht Prozesse, Dateien und Verbindungen auf Betriebssystemebene. Sie weiß nicht, was eine Paketregistrierung ist, ob eine Abhängigkeit schädlich ist oder ob eine Version erst gestern veröffentlicht wurde. Shield Bringt den Anwendungssicherheitskontext zum Entwicklerendpunkt und setzt Richtlinien für die Dinge durch, die für AppSec wichtig sind.
Shield ist ein schlanker Agent, der Installationen in Echtzeit überprüft. Entwickler bemerken ihn erst, wenn etwas blockiert wird; die Blockierung enthält dann auch den Grund.
Bösartige und nicht autorisierte Paketinstallationen, Pakete, die jünger als Ihre Mindestaltersgrenze sind, Installationen aus nicht genehmigten Registrierungsstellen, Pakete auf Ihrer Sperrliste, ausgehende Verbindungen zu bekanntermaßen bösartigen IPs und Domains sowie Datenverkehr in von Ihnen eingeschränkte Regionen.
Sie entscheiden. Die Mindestalterrichtlinie erlaubt es Ihnen, entweder zu warnen und die Veröffentlichung zu erlauben oder sie zu blockieren, wenn das Veröffentlichungsdatum unbekannt ist.
Ja. Die globale Mindestaltersgrenze kann für jedes Ökosystem einzeln überschrieben und bei Bedarf für ein bestimmtes Ökosystem deaktiviert werden.
Es blockiert den gesamten ausgehenden Datenverkehr von diesem Rechner mit Ausnahme des Shield Der Agent verfügt über einen eigenen Kanal, sodass der Endpunkt zwar isoliert, aber dennoch verwaltbar ist. Sie können ihn bei Bedarf auslösen oder den paranoiden Modus aktivieren, sodass die Isolation automatisch angefordert wird, sobald eine kritische Warnung eingeht.
Auf Entwickler-Workstations, auf Servern und auf CI-Runnern. Die Lizenzierung erfolgt über Floating-Seats.
Ja. Jeder Block stellt ein Ereignis mit allen Details dar, und jeder Endpunkt speichert sein eigenes Protokoll. Ereignisse können gefiltert und exportiert werden.
mit der Xygeni All-In-One AppSec-Plattform
