Xygeni vs SonarQube

Die SonarQube-Alternative:
Codequalität und Sicherheit auf einer Plattform

Behalten Sie Ihre Qualitätsstandards bei. Ergänzen Sie Ihre Lieferkettensicherheit, KI-gestützte Priorisierung und Fehlerbehebungen, die umgehend eintreffen. pull requests, auf demselben Code.

Finden Sie heraus, wie Xygeni im Vergleich zu SonarQube in Ihren eigenen Repositories abschneidet.

Sonarqube-Alternative

Was uns auszeichnet

Vier Unterschiede diese Angelegenheit

01
Lieferkettenverteidigung vor der Unterzeichnung

MEW kennzeichnet schädliche Pakete, bevor eine Signatur existiert, und zwar paket- und containerübergreifend. pipelines und commits.

02
Reales Risiko, nicht bloße Warnmeldungen.

Die KI bewertet jedes Ergebnis (richtig oder falsch positiv, Dringlichkeit und Aufwand) und ordnet es nach Erreichbarkeit und Nutzbarkeit.

03
Entwickelt für die KI-orientiertesten Anwender. SDLC

Kreuzwerkzeug ASPM, KI-gestützte Bestandsaufnahme und sicherheitsorientierte Behebung von Mängeln, basierend auf Ihren eigenen Erkenntnissen und denen von Drittanbietern.

04
Bringen Sie Ihr eigenes LLM mit

 Verwenden Sie Ihren eigenen Modellanbieter. Ihr Code verlässt niemals Ihre Infrastruktur, weder lokal noch abgeschottet.

Codequalität

Behalten Sie Ihre hochwertigen Tore. Fügen Sie dem gleichen Code zusätzliche Sicherheit hinzu.

Ihr Qualitätssicherungstool und Ihr Sicherheitstool analysieren dieselben Dateien, bewerten sie separat und erstellen Berichte für unterschiedliche Personen. Xygeni vereint beides auf einer Plattform mit einer einheitlichen Priorisierung und einem einheitlichen Behebungs-Workflow.
Einheitliche
Eine Qualität standard über Ihren Stapel

Code-Smells, Komplexität, Wartbarkeit, toter Code, Duplikation und Namensgebung werden in jeder verwendeten Sprache auf die gleiche Weise gemessen, sodass die Ergebnisse teamübergreifend vergleichbar sind.

Klebrige Tore
Tore, die Ihre Teams eingeschaltet lassen

Basislinienbewusste Qualitätstore auf pull requests Blockiere, was ein Pull Request mit sich bringt, nicht die übernommenen Schulden. Durchsetzbar vom ersten Tag an, auch bei Legacy-Code.

Automatische Reparatur
Lösungen, nicht nur Erkenntnisse

 AI Remediation schlägt die Änderung vor und eröffnet die Möglichkeit pull requestJeder Befund wird nach Komplexität der Sanierungsmaßnahmen und dem geschätzten Aufwand für die Einsparung eingestuft.

Ein Trichter
Ein Ranking für Qualität und Sicherheit

Qualitätsbefunde werden im selben Priorisierungsprozess wie Sicherheitsbefunde behandelt. Die Datei mit der schlechtesten Wartbarkeitsbewertung ist häufig diejenige mit der Sicherheitslücke.

Vom Lärm zur Tat

Hört auf, Listen zu priorisieren. Kümmere dich um das, was wirklich zählt.

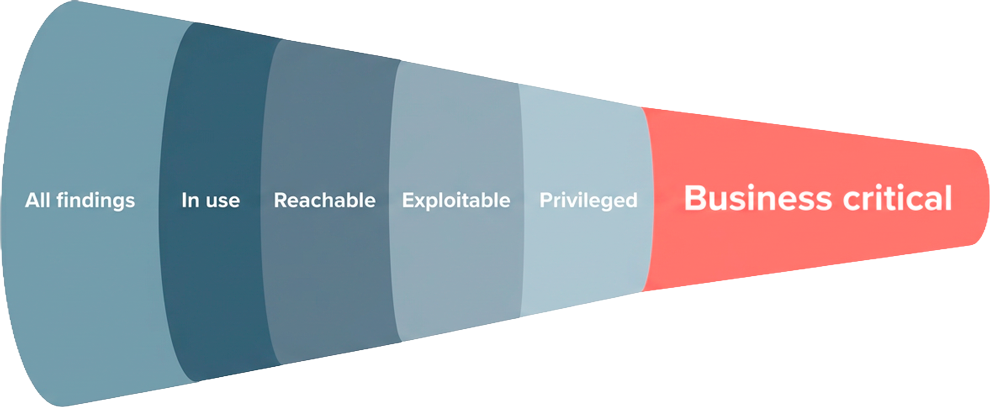
Xygeni filtert aus Tausenden von Warnmeldungen die wenigen heraus, die tatsächlich real, erreichbar und ausnutzbar sind. Anschließend behebt es diese.

Seite an Seite

Capability Schnappschuss

Capability SonarQube
Codequalitätsanalyse (Code-Gerüche, Komplexität, Duplikation, toter Code) ✅ Ein beständiger standard über Sprachen hinweg ✅ Ja
Basislinienbewusste Qualitätstore auf pull requests ✅ Ja ✅ Ja
KI-gestützte Korrekturen für qualitativ hochwertige Ergebnisse werden bereitgestellt als pull requests ✅ Öffnet die PR ⚠️ Nur Vorschläge, keine pull request.
Qualität und Sicherheit in einem Priorisierungstrichter ✅ Einheitlicher ⚠️ Separate Problemlisten
Malware im gesamten SDLC + Endpunkt (Shield) ✅ Pakete, Behälter, pipelines und commits. ⚠️ Bekannte schädliche Pakete in CI.
KI-Triage: Überprüfung von richtig-positiven und falsch-positiven Ergebnissen ✅ Ja ❌ Nein
Priorisierung der Rauschunterdrückung (Angriffspfad-Trichter) ✅ Erreichbar + ausnutzbar ⚠️ Schweregradbasiert
Automatisierte Korrektur: SAST, SCA & Geheimnisse (mit Kenntnis über mögliche Änderungen) ✅ Ja ⚠️ Vorschläge zur KI-Behebung, nein pull request, keine Breaking-Change-Analyse.
Behebungsrisiko: Welche Aufrufer werden durch eine Korrektur auf Methodenebene beeinträchtigt? ✅ Methode + Anrufstellen identifiziert ❌ Keine Wirkungsanalyse
Entwickler-Endpunktschutz ✅ Pakete, IDE-Erweiterungen und Plugins sowie Netzwerkverkehr unterliegen einer einheitlichen Organisationsrichtlinie. ❌ Nicht verfügbar
Dynamisches Testen (DAST) ✅ Ja ❌ Nein
Kreuzwerkzeug ASPM (Einbeziehung von Erkenntnissen Dritter) ✅ Ja ❌ Nein
KI-Sicherheit: Entdecken, Erkennen & Durchsetzen (KI-BOM) ✅ Ja ❌ Nein
Bringen Sie Ihren eigenen LLM mit · Der Code bleibt in Ihrer Infrastruktur ✅ Ja ⚠️ Azure OpenAI (nur Server)
Verhaltensanomalieerkennung (SCM & CI) ✅ Ja ❌ Nein

Die Informationen zu Wettbewerbern basieren auf öffentlich zugänglichen Dokumenten und wurden im September 2026 überprüft. Ist Ihnen etwas Veraltetes aufgefallen? Sag uns.

Sichern Sie die KI

Sicherheit für die von Ihnen verwendete KI und bauen mit

Sonar nutzt KI zur Überprüfung der Codequalität. Xygeni sichert die KI selbst – während ihres gesamten Lebenszyklus in Ihrer Umgebung. SDLC.
Mehr ENTDECKEN
AI-ASPM

Live-Inventarisierung aller Modelle, Datensätze, Agenten und MCP-Server mit einer revisionssicheren KI-Stückliste, die dem EU-KI-Gesetz zugeordnet ist.

ERKENNEN
KI-Sicherheit

Deterministische + LLM-Erkennung von prompter Injektion, unsicherer MCP und Datenexposition, ausgerichtet an OWASP, auch auf Ergebnisse von Drittanbietern angewendet.

ERZWINGEN
Shield

Shield Schützt den Entwickler-Endpunkt: Altersbasierte Installationskontrolle für Pakete, IDE-Erweiterungen und Plugins, Blockierung schädlicher IPs und Domains, Isolation eines kompromittierten Rechners und eine von Ihrem Sicherheitsteam festgelegte Richtlinie.

Differentiell

Überprüfen Sie den Angriff bevor es einen Namen hat

Die meisten Tools gleichen Abhängigkeiten mit Listen bereits bekannter Bedrohungen ab. Die neuesten Lieferkettenangriffe sind noch in keiner Liste enthalten.

Malware vor der Signatur (MEW) bei der Registrierungsveröffentlichung 

Schadsoftware in Paketen und Containern pipelines, commits.

CI/CD pipeline securityGitHub Actions, Infrastruktur aufbauen, Geheimnisse.

Typosquatting- und Verschleierungserkennung

Native SLSA + in-toto build attestations + CBOM

Sonarqube

Erkennt nur öffentlich bekannte schädliche Pakete

Abhängigkeitsprüfung innerhalb der CI pipeline einzige

Läuft in der pipeline — sichert es nicht.

Keine Typosquatting-Verhaltensanalyse

SBOM Generation; keine einheimischen Zeugnisse.

Häufig gestellte Fragen

Ist Xygeni eine gute Alternative zu SonarQube?

Ja, wenn Sie mehr als nur Codequalität benötigen. Xygeni deckt die Codequalität ab und bietet darüber hinaus weitere Vorteile. SAST, SCA, Geheimnisse, CI/CD Sicherheit, DAST, Malware-Erkennung vor der Signatur und ASPM auf einer Plattform, mit KI-gestützter Triage und Fehlerbehebung als pull requests.

Ja. Xygeni setzt Qualitätskontrollen durch. pull requests und können einen Build fehlschlagen lassen. Gates sind baseline-bewusst, sodass Teams bei neuen Problemen blockiert werden. pull request stellt vor, nicht auf historischen Schulden.

Es behebt sie. KI-gestützte Sanierung schlägt die Änderung vor und eröffnet eine pull requestDie Ergebnisse werden nach Komplexität der Behebungsmaßnahmen geordnet, damit die Teams sehen, was sie zuerst beheben können.

Nein. Der Scanner läuft innerhalb Ihrer Infrastruktur mit Lesezugriff, und es werden nur die Ergebnisse hochgeladen. Xygeni läuft ebenfalls vollständig. on-premise und luftgetrennt.

Ja. Es läuft im selben Scanner und meldet Daten in derselben Konsole, mit derselben KI-gestützten Triage, Behebung und Priorisierung wie Sicherheitsbefunde.

Sieh den Unterschied auf Ihren eigenen Code

Bringen Sie die Fragen mit, die Ihre SonarQube-Evaluierung offen gelassen hat. Wir werden sie anhand Ihrer Systemarchitektur durchgehen.

Anerkennung für Pionierarbeit ASPM Lösung
Top-Tool zur Analyse der Softwarezusammensetzung
Devops Dozen 2023 Finalist Home-min
Beste DevSecOps-Lösung