Proprietäre Motoren, die komplette Plattform on-premise und Malware-Erkennung, die bereits vor dem Vorhandensein einer Signatur beginnt.
Finden Sie heraus, wie Xygeni im Vergleich zu Aikido in Ihren eigenen Repositories abschneidet.

Fünf Unterschiede, die wichtig sind
Vollständige Plattform on-premise (Einzelmandant). DAST läuft innerhalb Ihrer Infrastruktur ohne Internetverbindung.
Verhaltensbasierte Malware bei der Veröffentlichung in der Registry, die sich über pipelines, Container, Quellcode commits.
Die Ergebnisse von Snyk, Veracode und Checkmarx einlesen. KI-gestützte Triage, Erklärung und Fehlerbehebung auf alle Daten anwenden.
Proprietäre, native Scanning-Engines (keine Open-Source-Orchestrierung). Ein SLA, eine Roadmap, plus SLSA + in-toto + CBOM.
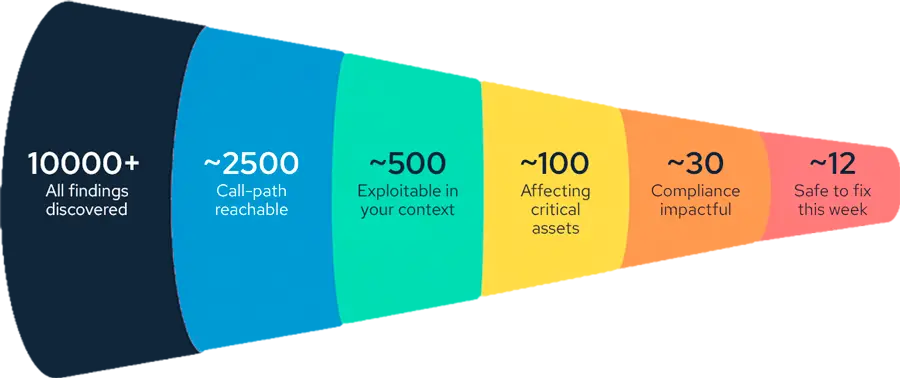
Ein geschäftsorientierter Funnel, der Tausende von Ergebnissen auf die wenigen reduziert, die erreichbar und nutzbar sind.

Was verändert Ihren Arbeitsablauf am meisten?
Xygeni entscheidet, was zuerst repariert werden soll und reduziert so die Störungen.
Nach dem Trichter Sanierungsrisiko-Methodenebene Anwendung: Xygeni analysiert den Aufrufgraphen und sagt Ihnen, welche Korrekturen welche Aufrufer beeinträchtigen werden – bevor Sie sie anwenden.
Seite an Seite
| Capability | | Aikido |
|---|---|---|
| Scan-Engines | ✅ Proprietäre native Engines | ⚠️ OSS-basiert (Opengrep, Trivy, ZAP) |
| Malware-Erkennung vor der Signatur im kostenlosen Tarif | ✅ MEW ist im kostenlosen Entwicklerplan enthalten | ❌ Der kostenlose Tarif basiert auf bekannten Signaturen. |
| Entwickler-Endpunktschutz | ✅ Pakete, IDE-Erweiterungen und Plugins sowie Netzwerkverkehr unterliegen einer einheitlichen Organisationsrichtlinie. | ⚠️ Das Paket installiert nur |
| Vollständige Plattform on-premise / Einzelmieter | ✅ Vollständige Plattform vor Ort | ⚠️ Lokaler Scanner + Cloud dashboard |
| DAST-Ausführungsmodell | ✅ On-Premise-fähig, unbegrenzte Parallelität | ⚠️ Cloud-only (IP-Whitelist + Internet-Exposition) |
| Bringen Sie Ihr eigenes KI-Modell mit. | ✅ Jeder LLM-Abschluss, einschließlich selbstorganisierter Studiengänge | ⚠️ Nur der LLM-Abschluss des Aikido |
| Erkennung schädlicher Pakete vor der Signatur (MEW) | ✅ Verhaltensbezogene Daten bei der Veröffentlichung im Register | ⚠️ Aikido Intel (Feed-Stil) |
| Malware-Erkennung im gesamten SDLC | ✅ Pipelines + Container + commits | ⚠️ Paketorientiert |
| CI/CD pipeline security (Integrität + Herkunft) | ✅ Pipeline Integrität, Anomalie, SLSA + in-toto | ⚠️ Scans in der pipeline, sichert es nicht |
| KI-gestützte Triage + Risikopriorisierung | ✅ Triage auf Basis eigener und externer Ergebnisse sowie des Funnels und der Methodenebene | ⚠️ Nur eigene Scanner, keine Ergebnisse von Drittanbietern. |
| Automatischer Widerruf von Geheimnissen + Zusammenführungsblock | ✅ Automatischer Widerruf + Zusammenführungsblock | ⚠️ Nur erkennen und validieren |
| CBOM – Stückliste für Kryptographie | ✅ Wird pro Release generiert | ❌ Nicht verfügbar |
Die Informationen zu Wettbewerbern basieren auf öffentlich zugänglichen Dokumenten und wurden im September 2026 überprüft. Ist Ihnen etwas Veraltetes aufgefallen? Sag uns.
Differentiell
| Komponente | | Aikido |
|---|---|---|
| Dashboard / Server | ✅ Kundenumfeld* | ⚠️ Aikido-Wolke |
| Speicherung der Ergebnisse | ✅ Kundenumfeld | ⚠️ Aikido-Wolke |
| DAST-Ausführung | ✅ Kundeninfrastruktur (keine Internetanbindung) | ⚠️ Aikido Cloud (IP-Whitelist + Domainverifizierung) |
| KI / LLM-Inferenz | ✅ Kundenwahlmöglichkeiten, einschließlich selbstgehosteter Lösungen | ⚠️ Aikido-Infrastruktur |
| AutoFix ist offline verfügbar | ✅ Ja | ❌ Nein (Lokale Scanner-Konten verlieren die AutoFix-Benutzeroberfläche) |
Differentiell
Zweistufige KI-Analyse bei der Veröffentlichung im Paketregister. Erkennt schädliches Verhalten, bevor eine Signatur existiert – Typosquatting, Verschleierung, Datenexfiltrationsmuster, Abhängigkeitskonflikte.
Die Erkennung erstreckt sich auf pipelines, Container-Images und Quellcode commits. Fängt umgekehrte Hülsen in pipelineEs geht nicht nur um fehlerhafte Pakete, sondern auch um bösartige Befehle in Build-Skripten und manipulierte Artefakte.
Native SLSA- und In-Toto-Attestierungen für jeden Build sowie eine Cryptography Bill of Materials (CBOM) pro Release, damit Sie wissen, welche Kryptografie Sie migrieren müssen.
Pakete, IDE-Erweiterungen und Plugins bleiben so lange blockiert, bis sie das in Ihren Richtlinien festgelegte Mindestalter erreichen.
Der Datenverkehr zu schädlichen IP-Adressen und Domains wird am Endpunkt blockiert, und ein kompromittierter Rechner wird isoliert.
Das Sicherheitsteam legt zulässige und gesperrte Komponenten sowie autorisierte Register fest.
Decisions nutzt die Malware-Vorsignatur-Intelligenz von Xygeni, nicht nur bekannte schädliche Datenfeeds.
Ja, insbesondere wenn Sie die vollständige Plattform benötigen. on-premiseXygeni bietet Ihnen Ihre eigene LLM- oder Malware-Erkennung, die über Softwarepakete hinausgeht. Es verwendet proprietäre Scan-Engines und führt die folgenden Schritte aus: dashboardErgebnisse, DAST und KI-Inferenz in Ihrer eigenen Umgebung.
Ja. Auf der Enterprise Plan, die gesamte Plattform läuft on-premise, luftisoliert oder hybrid, einschließlich DAST- und KI-Funktionen mit einem selbstgehosteten Modell.
Jede LLM-Lösung: ein kommerzieller Anbieter, ein selbstgehostetes Modell oder die eigene Lösung von Xygeni. Die Daten verbleiben in Ihrer Umgebung und die Nutzung bleibt vertraglich geregelt.
MEW analysiert jedes neue Paket bei der Veröffentlichung im Register hinsichtlich seines Verhaltens, noch bevor eine Signatur existiert. Die Erkennung umfasst auch pipelines, Container-Images und Quellcode commits.
Ja. Der kostenlose Entwicklerplan beinhaltet die Malware-Erkennung mittels MEW-Vorsignatur.
Bringen Sie die Fragen mit, die in Ihrer Aikido-Bewertung offen geblieben sind. Wir werden sie anhand Ihrer Unterlagen durchgehen.