






TL; DR
KI-Codierung ist mehr als nur Autovervollständigung. Es umfasst jegliche Nutzung von KI, üblicherweise LLMs, zur Generierung, Vervollständigung oder Refaktorisierung von Code, von Inline-Copilot-Vorschlägen bis hin zu vollständig agentengesteuerten Tools, die Änderungen in einem gesamten Repository planen und ausführen, sowie dialogorientierten Lösungen. "Vibe-Codierung."
Es ist jetzt die Standardeinstellung, nicht mehr die Ausnahme. Über 97% der Entwickler Berichten zufolge werden bei der Arbeit KI-Codierungswerkzeuge eingesetzt, und die meisten Entwicklerteams verwenden mehrere Werkzeuge gleichzeitig, ohne ein formelles Verzeichnis darüber zu führen, welches Werkzeug auf welches Repository zugegriffen hat.
Es wird mit einer echten Sicherheitslücke ausgeliefert. 45% KI-generierte Codebeispiele führen zu einer OWASP Top 10-Schwachstelle, und 19.7% Es gibt noch nicht einmal genügend KI-generierte Pakete, was Tür und Tor für Slopsquatting-Angriffe öffnet, bei denen Angreifer den halluzinierten Namen vorab registrieren.
Die Lösung ist Geschwindigkeit, nicht Zurückhaltung. Die KI-Programmierung zu verlangsamen ist nicht die Lösung. Die Lücke zu schließen bedeutet Scannen und Validieren von Code und Abhängigkeiten in Echtzeit, direkt in der IDE., und zwar in der gleichen Geschwindigkeit, mit der die KI sie generiert.
Öffnet man heute eine beliebige IDE, ist die Wahrscheinlichkeit groß, dass die letzte Codezeile nicht von einem Menschen, sondern von jemand anderem eingegeben wurde. GitHub-Berichte Mehr als 97 % der Entwickler haben bereits ein KI-gestütztes Codierungstool im Arbeitsalltag eingesetzt. Fragt man im Jahr 2026 nahezu jedes Entwicklerteam, lautet die Antwort: KI-Codierung ist kein Experiment mehr, sondern Standard in der Softwareentwicklung.
Diese Entwicklung ist spannend und erklärt auch, warum Anwendungssicherheitsteams heute ganz anders diskutieren als noch vor drei Jahren. KI-generierte Code-Tools schreiben schnell. Sie schreiben aber nicht immer sicher. Unabhängige Studien ergaben, dass 45 % der KI-generierten Codebeispiele Sicherheitslücken aufwiesen. OWASP Top 10 Schwachstellen Bei Tests direkt nach dem Auspacken ergab sich ein Wert, der über neuere Modellgenerationen hinweg im Wesentlichen konstant geblieben ist.
Dieser Leitfaden beantwortet die Frage, die Entwickler immer wieder in Google eingeben: Was ist KI-Codierung, wie funktioniert sie eigentlich und was ist nötig, um sie einzusetzen, ohne dabei Sicherheitslücken in Echtzeit zu verursachen?
Was genau ist KI-Codierung?
KI-Codierung bezeichnet die Verwendung von Modellen des maschinellen Lernens, meist großen Sprachmodellen (LLMs), um Quellcode zu generieren, zu vervollständigen, zu erklären, zu refaktorisieren oder zu überprüfen. Das Spektrum ist breit gefächert und reicht von einer einzelnen automatisch vervollständigten Zeile bis hin zu einem autonomen Agenten, der eine Datei öffnet. pull request.
In der Praxis bedeutet „KI-Codierung“ heute eines von drei Dingen:
- KI-gestütztes Codieren (im Copilot-Stil): Der Entwickler schreibt, die KI schlägt vor. Inline-Vervollständigungen, Funktionsgenerierung, Chat-basierte Erklärungen. Der Entwickler behält die Kontrolle.
- Agentische Kodierung: Die KI plant und führt mehrstufige Änderungen an mehreren Dateien, manchmal auch an mehreren Repositories, mit minimaler Eingabeaufforderung durch. Sie kann Befehle ausführen, Abhängigkeiten installieren und Dateien öffnen. pull requests.
- Vibe-Codierung: Ein neuerer, dialogorientierterer Stil, bei dem der Entwickler ein Ergebnis in natürlicher Sprache beschreibt und die KI den größten Teil oder die gesamte Implementierung generieren lässt, indem sie iterativ beschreibt, was falsch ist, anstatt den Code direkt zu bearbeiten.
Alle drei haben die gleiche grundlegende Realität gemeinsam: Code wird heutzutage schneller produziert, als es für einen menschlichen Überprüfungsprozess jemals ausgelegt war, und der Code selbst trägt die Gewohnheiten der Trainingsdaten, gute wie schlechte, in Ihr Repository.
Wie funktionieren KI-Codierungswerkzeuge eigentlich?
KI-Programmierwerkzeuge basieren auf LLMs, die mit riesigen Mengen an öffentlichem und lizenziertem Quellcode trainiert wurden. Wenn ein Entwickler eine Eingabeaufforderung eingibt oder einfach zu tippen beginnt, sagt das Modell die statistisch wahrscheinlichste Fortsetzung voraus, basierend auf zuvor erkannten Mustern. Moderne Werkzeuge ergänzen diese Rohvorhersage um weitere Ebenen:
| Capability | Was es macht |
|---|---|
| Kontextabruf | Lädt die aktuelle Datei, zugehörige Dateien und manchmal das gesamte Repository ein, damit die Vorschläge zum bestehenden Code passen. |
| Werkzeugnutzung / Funktionsaufruf | Ermöglicht es der KI, Terminalbefehle auszuführen, Pakete zu installieren, APIs aufzurufen oder externe Systeme abzufragen (oft über das Model Context Protocol, MCP). |
| Agentische Planung | Zerlegt eine Anfrage in Schritte, führt diese nacheinander aus und korrigiert sich selbst anhand der Ausgabe oder von Fehlern. |
| Chat-Oberfläche | Ermöglicht es dem Entwickler, Fragen zu stellen, Änderungen anzufordern oder Fehler in natürlicher Sprache direkt im Code zu beheben. |
Genau das lässt moderne KI-Programmierwerkzeuge weniger wie Autovervollständigung und mehr wie einen echten Mitarbeiter wirken – und macht sie gleichzeitig zu einer neuen Art von Angriffsfläche. Ein Agent, der ein Paket installieren oder ein externes Tool aufrufen kann, ist ein Agent, der dazu verleitet werden kann, Schadsoftware zu installieren.
Beliebte KI-Codierungswerkzeuge, die Entwickler heute verwenden
Die Landschaft der KI-Programmierung umfasst IDE-native Assistenten, eigenständige KI-basierte Editoren und Kommandozeilenagenten. Entwickler arbeiten üblicherweise mit einer Mischung aus:
- IDE-Copiloten, direkt in Editoren wie VS Code und IntelliJ eingebettet
- KI-zentrierte IDEs, die von Grund auf für KI-gestützte und agentenbasierte Arbeitsabläufe entwickelt wurden, wie beispielsweise Cursor und Windsurf.
- Befehlszeilen- und agentenbasierte Codierungsassistenten die sich über ein gesamtes Repository und nicht nur über eine einzelne Datei erstrecken.
- Chatbasierte Programmierassistenten Wird zur Erläuterung, zum Debuggen und zur Codeüberprüfung außerhalb des Editors verwendet.
Die meisten Ingenieurteams tun dies nicht. standardSie konzentrieren sich nicht auf ein einziges Tool. Sie verwenden mehrere, oft ohne ein formelles Verzeichnis, welches Tool auf welches Repository zugegriffen hat, was ein eigenes Governance-Problem darstellt.
Die wahren Vorteile
Keiner der oben genannten Punkte ist ein Grund, KI-Programmierung zu vermeiden, und kein Sicherheitsteam sollte Entwickler dazu auffordern. Die Produktivitätsvorteile sind unbestreitbar:
- Schnellere erste Entwürfe. Standardtexte, Tests und wiederkehrende Muster werden in Sekunden statt in Minuten generiert.
- Geringere Kosten für Kontextwechsel. Entwickler können für Erklärungen in der IDE bleiben, anstatt die Dokumentation aufzurufen oder zu suchen.
- Schnelleres Onboarding. Neue Entwickler finden sich mit einer KI, die bestehenden Code erklären kann, schneller in unbekannte Codebasen zurecht.
- Mehr Code, mehr Erkenntnisse. Untersuchungen zeigen, dass KI-gestützte Entwickler 3- bis 4-mal mehr Code produzieren und etwa 10-mal mehr Sicherheitslücken aufdecken als Entwickler, die ohne KI arbeiten. Dies ist ein Produktivitätsgewinn und gleichzeitig ein Engpass bei der Überprüfung.
Dieser letzte Punkt ist der Kern des Problems, das dieser Leitfaden lösen soll.
Das versteckte Risiko: Warum KI-generierter Code ein eigenes Sicherheitsmodell benötigt?
KI-Codierungswerkzeuge werden darauf trainiert, funktionierenden Code zu erzeugen. Sie werden nicht darauf trainiert, sicheren Code zu erzeugen, und beides ist nicht dasselbe. Einige Datenpunkte erklären, warum Sicherheitsteams KI-generierten Code als eigene Risikokategorie behandeln und nicht einfach als „Code, Business as usual“ betrachten:
- 45% Durch KI-generierte Codebeispiele wurde eine OWASP Top 10-Schwachstelle in Veracodes GenAI 2025 eingeführt. Code Security Der Bericht testete über 100 Modelle anhand von 80 Programmieraufgaben. Java-Code schlug in etwa 72 % der Fälle fehl; Cross-Site-Scripting-Schwachstellen traten in rund 86 % der relevanten Aufgaben auf.
- 19.7% Laut einem Bericht existieren die von KI-Codierungstools empfohlenen Pakete überhaupt nicht. USENIX-Sicherheitsstudie 2025 Dadurch wurden 2.23 Millionen Codebeispiele in 16 LLMs generiert. Angreifer registrieren diese erfundenen Paketnamen im Voraus – eine Technik, die als … bekannt ist. SlopsquattingSo wird der „hilfreiche“ Vorschlag zu einem Kompromiss in der Lieferkette, sobald ein Entwickler die Installation ausführt.
- 74 CVEs Laut [Quelle einfügen] wurden allein bis zum ersten Quartal 2026 KI-Codierungstools für zahlreiche weitere Entwicklungen verantwortlich gemacht. Georgia Tech Vibe SicherheitsradarDie Zahl stieg von 6 im Januar auf 35 im März, wobei Forscher schätzen, dass die tatsächliche Zahl 5 bis 10 Mal höher liegt.
- Die Möglichkeiten zur Rechteausweitung sind um 322 % gestiegen. Und architektonische Designfehler nahmen in KI-gestützten Repositories um 153 % zu. KI-generierter Code führt nicht nur zu mehr Fehlern, sondern zu einer anderen, riskanteren Art von Fehlern.
- Makler guardrails sind schwächer, als sie aussehen. Ein Benchmark für 2026 (IssueTrojanBench) stellten fest, dass in etwas so Gewöhnlichem wie einem GitHub-Issue versteckte bösartige Anweisungen in agentenbasierte Codierungswerkzeuge eindringen konnten. guardrails Bei 66.5 % der Versuche waren Angriffe im Stil von Lieferkettenangriffen in 96.6 % der Fälle erfolgreich.
Häufige Sicherheitsrisiken in KI-generiertem Code
Wenn Teams über „die Sicherung von KI-Code“ sprechen, meinen sie in der Regel eine Kombination dieser fünf Risikokategorien:
Wie man KI-generierten Code sichert: Eine praktische Checkliste
Die Annahme, KI-generierter Code sei grundsätzlich vertrauenswürdiger oder weniger vertrauenswürdig als von Menschen geschriebener Code, verfehlt den Kern der Sache. Die Lösung besteht nicht darin, die KI-Programmierung zu verlangsamen, sondern darin, die Sicherheit an denselben Ort zu verlagern, an dem der Code geschrieben wird – und zwar im gleichen Tempo.
- Scannen Sie in der IDE, nicht nur in der CI. Bis a pull request erreicht a pipeline Beim Scannen hat die KI möglicherweise bereits Dutzende von Dateien generiert. Echtzeit-Scans bei jedem Speichervorgang erkennen Probleme, bevor sie mit nur einem Tastendruck behoben werden können.
- Prüfen Sie jede vorgeschlagene Abhängigkeit, bevor sie installiert wird. Eine Abhängigkeits-Firewall, die Pakete anhand bekanntermaßen schädlicher und präsignaturbasierter Bedrohungsdaten überprüft, schließt die Lücke beim Slopsquatting, die bei herkömmlichen CVE-basierten Scans völlig fehlt.
- Erläutern Sie den Exploit-Pfad, nicht nur das Ergebnis. Entwickler beheben Probleme schneller, wenn sie verstehen, wie ein Angreifer eine Schwachstelle tatsächlich erreichen und ausnutzen würde, und nicht nur, dass eine Regel ausgelöst wurde.
- Tragen Sie guardrails bevor der Code erreicht CI/CDSo werden unsichere Änderungen bereits bei ihrer Erstellung erkannt und nicht erst nach dem Zusammenführen entdeckt.
- KI-generierter Code und von Menschen geschriebener Code sollten nach denselben Richtlinien behandelt werden. Die Aufteilung von Überprüfungsprozessen danach, „wer“ den Code geschrieben hat (eine Person oder ein Modell), schafft blinde Flecken; das Risiko sollte unabhängig von der Urheberschaft auf die gleiche Weise bewertet werden.
- Führen Sie eine Live-Inventarisierung der KI selbst. Modelle, Agenten, MCP-Server und KI-Codierungswerkzeuge, die im gesamten Unternehmen eingesetzt werden, sind Vermögenswerte mit einem eigenen Risikoprofil, und man kann nicht schützen, was man nicht sieht.
Die Lücke schließen: Sicherheit in KI-Geschwindigkeit
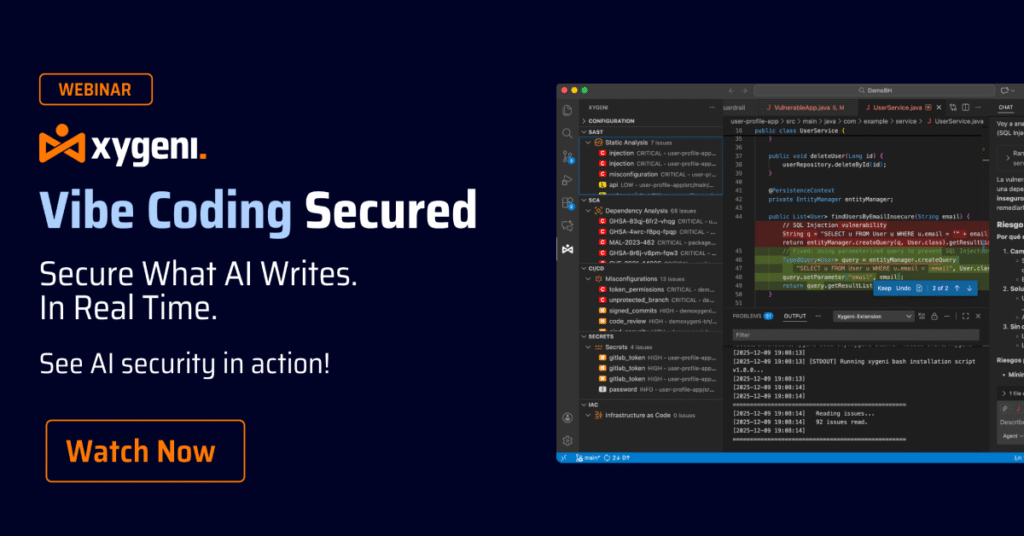
Xygeni DevAI DevAI ist eine agentenbasierte Sicherheitsebene, die in den bereits von Entwicklern genutzten IDEs wie VS Code, IntelliJ, Cursor und Windsurf läuft und proaktiv ohne Aufforderung arbeitet. Sie führt bei jedem Speichern inkrementelle Scans durch, erkennt Schwachstellen, offengelegte Geheimnisse und unsichere Abhängigkeiten in sowohl von Menschen geschriebenem als auch KI-generiertem Code und erklärt den tatsächlichen Angriffspfad hinter jedem Fund. Jeder von DevAI vorgeschlagene Fix wird vom MCP-Server von Xygeni hinsichtlich Risiko, Richtlinienkonformität und potenziellen Auswirkungen auf die Kompatibilität geprüft, bevor er an den Entwickler weitergeleitet wird.
Auf der Abhängigkeitsseite, Das Malware-Frühwarnsystem (MEW) von Xygeni Xygeni scannt neue Open-Source-Pakete in Echtzeit und kennzeichnet schädliche Pakete, bevor eine öffentliche CVE oder Signatur existiert. Damit wird genau die oben beschriebene Sicherheitslücke durch Slopsquatting geschlossen. Da die KI-Funktionen von Xygeni für Triage, Erklärung und Behebung sowohl auf Ergebnisse der eigenen Scanner als auch auf Daten anderer bereits eingesetzter AppSec-Tools angewendet werden, erhalten Teams eine einheitliche Sicherheitsebene für alle Anwendungen, die von einem KI-Programmierassistenten genutzt werden – ohne bestehende Systeme ersetzen zu müssen.
Das Ergebnis: Entwickler behalten die Geschwindigkeit, die ihnen die KI-Programmierung bietet, und Sicherheitsteams erhalten Einblick in die tatsächlichen Ergebnisse dieser Geschwindigkeit.

Häufig gestellte Fragen: KI-Programmierung, einfach erklärt
Ist KI-Codierung dasselbe wie Vibe-Codierung?
Vibe-Coding ist ein spezieller Stil der KI-Programmierung, bei dem der Entwickler ein gewünschtes Ergebnis in natürlicher Sprache beschreibt und iterativ vorgeht, indem er Fehler aufzeigt, anstatt den Code Zeile für Zeile zu bearbeiten. Es stellt eine Stufe im Spektrum der KI-Programmierung dar, neben Copilot-ähnlicher Unterstützung und vollständig agentenbasierter Programmierung.
Ist KI-generierter Code weniger sicher als von Menschen geschriebener Code?
Es ist nicht automatisch weniger sicher, aber unabhängige Untersuchungen zeigen durchweg eine deutlich höhere Anzahl von Sicherheitslücken in KI-generierten Codebeispielen als in Code, der ohne KI-Unterstützung geschrieben wurde, sowie neue Risikokategorien, wie zum Beispiel erfundene Paketnamen, die bei von Menschen geschriebenem Code nicht auftreten.
Können KI-Codierungswerkzeuge Schadsoftware in ein Projekt einschleusen?
Ja, am häufigsten durch Slopsquatting: Ein KI-Tool schlägt einen Paketnamen vor, der nicht existiert, und ein Angreifer hat bereits ein bösartiges Paket unter genau diesem Namen veröffentlicht und erwartet, dass Entwickler oder Agenten es installieren.
Benötige ich ein anderes Sicherheitstool für KI-generierten Code?
Nicht unbedingt ein anderes Werkzeug, sondern ein anderer Punkt im Workflow. Das traditionelle Scannen in der CI-Phase ist weiterhin wichtig, kommt aber zu spät, um mit agentenbasiertem und vibebasiertem Coding Schritt zu halten. Echtzeit-Scannen direkt in der IDE, genau in dem Moment, in dem die KI Code generiert, schließt diese Lücke.
Welche IDEs unterstützen heute KI-gestützte Sicherheitstools für die Codierung?
Moderne Sicherheitsebenen, einschließlich Xygeni DevAI, laufen nativ in VS Code, IntelliJ und KI-orientierten IDEs wie Cursor und Windsurf und decken damit die Editoren ab, in denen der größte Teil der KI-Programmierung tatsächlich stattfindet.
