






Saber cómo evitar el malware ha dejado de ser un elemento de la lista de verificación y se ha convertido en una disciplina diaria para cualquiera que distribuya software. Dependencias de código abierto, CI/CD pipelineLas tecnologías actuales, como los asistentes de codificación con IA, ofrecen a los atacantes nuevos puntos de entrada a su cadena de suministro. Una estrategia moderna de prevención de malware debe abarcar los tres aspectos, no solo el código que su equipo escribe manualmente.
Esta guía describe los siete pasos que conforman un enfoque eficaz para la prevención del malware en la actualidad: desde la detección en tiempo real y las comprobaciones de CVE hasta el riesgo más reciente de la lista, el malware introducido a través de código generado por IA y agentes de codificación de IA.
Qué significa realmente “evitar el malware” en una cadena de suministro de software.
La prevención de malware en la seguridad de las aplicaciones no es un control único. Se trata de una cobertura por capas que abarca cuatro lugares donde los atacantes operan habitualmente:
- dependencias de código abierto: paquetes maliciosos publicados en npm, PyPI, Maven y otros registros, a menudo antes de que exista alguna firma antivirus para ellos.
- Código de aplicación: puertas traseras, troyanos y lógica ofuscada oculta dentro del código propio o aportado por terceros.
- pipelines de CI / CD: shells inversas, descargas maliciosas y acceso no autorizado pipeline cambios que se ejecutan con muchos más privilegios de los que jamás tendrá un ordenador portátil.
- Desarrollo asistido por IA: paquetes generados por asistentes de codificación de IA y luego registrados por atacantes antes de que un desarrollador acepte la sugerencia.
Cada capa necesita su propia lógica de detección. Esa es la idea fundamental para evitar el malware a nivel organizacional: ningún escáner individual cubre las cuatro capas.
Cómo evitar el malware: 7 pasos clave
| Paso | Acción: | POR QUÉ ES IMPORTANTE |
|---|---|---|
| 1 | Adopte la detección de malware en tiempo real. | Detiene las amenazas de día cero antes de que exista una firma digital. |
| 2 | Analizar las dependencias de código abierto y ejecutar comprobaciones de CVE. | Revela vulnerabilidades conocidas y ocultas en las bibliotecas. |
| 3 | Asegure su CI/CD pipeline | Bloquea la entrada de malware durante las compilaciones e implementaciones. |
| 4 | Cuidado con el riesgo de malware en el código generado por IA. | Cierra el nuevo punto de entrada: paquetes alucinados y mal colocados. |
| 5 | Mantenga una visibilidad completa en toda su pila de seguridad de aplicaciones. | Elimina los puntos ciegos entre las herramientas nativas y las de terceros. |
| 6 | Adaptarse a la normativa emergente (NIS2, DORA, Ley de IA de la UE) | Convierte la presión por el cumplimiento en una función que impulsa la higiene. |
| 7 | Capacitar a desarrolladores y equipos | Reduce el error humano en el que todavía se basan la mayoría de los ataques. |
1. Adopte la detección de malware en tiempo real
Las herramientas de seguridad tradicionales dependen de firmas conocidas, lo que significa que solo detectan el malware después de que alguien más ya haya sido afectado. Las amenazas de día cero no esperan a que se registre un CVE.
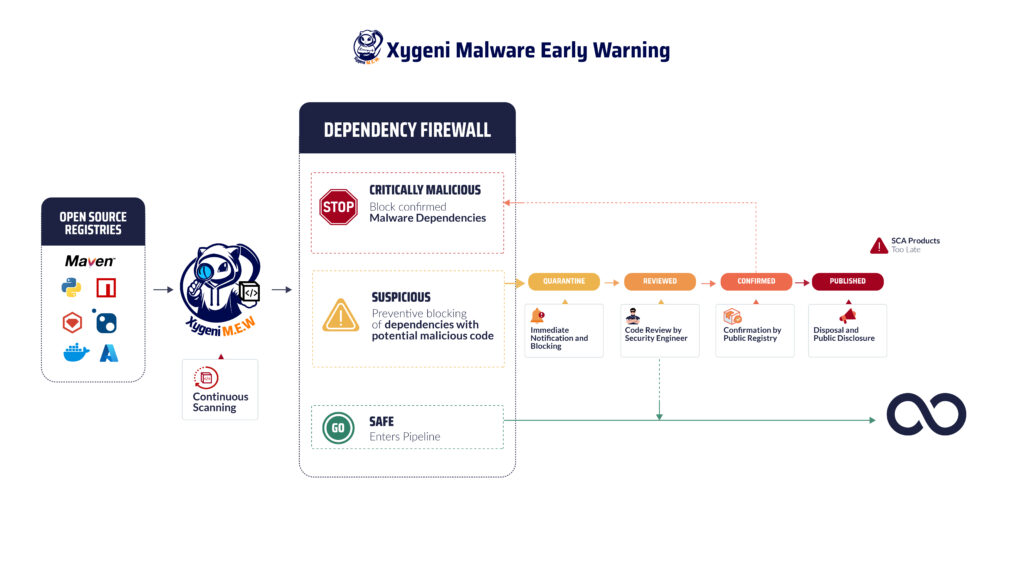
El sistema de alerta temprana de Xygeni soluciona este problema. Escanea continuamente registros públicos como NPM, PyPI y Maven, y detecta paquetes maliciosos en el momento de su publicación, utilizando su propia inteligencia de malware en lugar de esperar una firma pública. Esto es precisamente lo que requiere una estrategia de prevención de malware en tiempo real: una detección que se ejecute a la velocidad de publicación, no a la de auditoría.
2. Analizar las dependencias de código abierto y ejecutar comprobaciones de CVE.
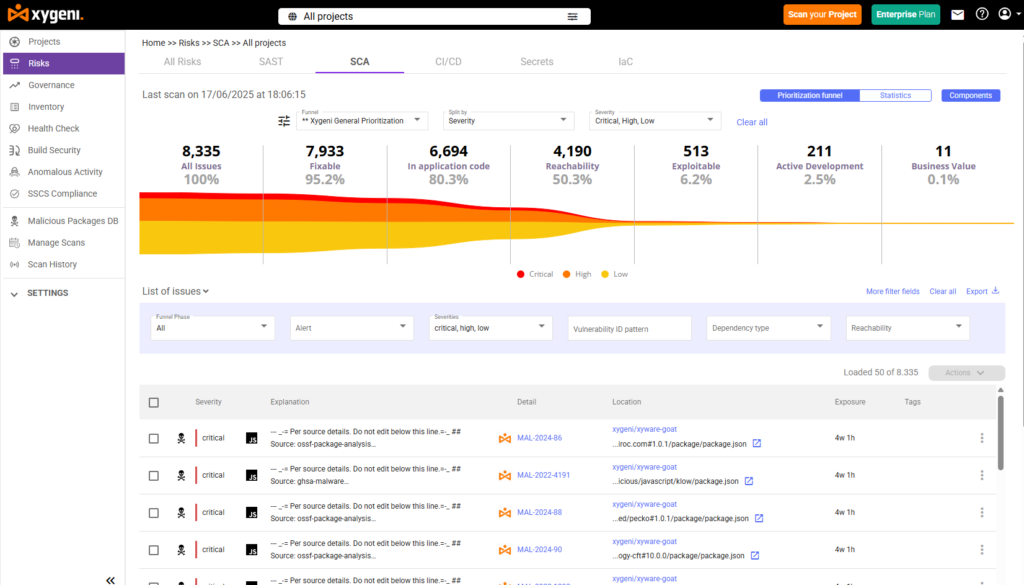
Una comprobación de CVERealizar un análisis contra la base de datos de Vulnerabilidades y Exposiciones Comunes (CVE) es un paso fundamental en cualquier programa de prevención de malware. Sin embargo, por sí solo no es suficiente. Las comprobaciones de CVE solo cubren las vulnerabilidades que ya se han divulgado, lo que deja la puerta abierta a cualquier vulnerabilidad más reciente o menos visible.
xygenis Análisis de composición de software Va más allá al combinar las comprobaciones de CVE con el análisis de accesibilidad y explotabilidad, de modo que su equipo prioriza las vulnerabilidades que son realmente accesibles en su código, en lugar de revisar todas las entradas de un feed. Ese contexto es lo que convierte una larga lista de vulnerabilidades en una manejable.
3. Asegure su CI/CD Pipeline
A pipeline funciona con más privilegios y menos supervisión humana que cualquier computadora portátil, lo que la convierte en un objetivo de alto valor. Seguridad en CI/CD y Anomaly Detection Presta atención a los comportamientos que utilizan los atacantes: intentos de acceso no autorizado mediante shell inverso, descargas maliciosas durante el proceso de compilación, comandos de infraestructura como código inseguros en las configuraciones de Terraform o Kubernetes, y cambios no autorizados en los scripts de compilación o las protecciones de las ramas.
Build Integrity, basado en SLSA e in-toto, agrega procedencia a los artefactos que usted crea. pipeline produce, por lo que puede verificar qué compiló realmente una versión determinada y detectar manipulaciones entre commit y despliegue. Pipeline security Ahí es donde fallan muchos planes de prevención de malware, y es precisamente ahí donde se han movido los atacantes.
Proteja sus dependencias de código abierto del malware
Descubra estrategias proactivas para proteger su software de código abierto contra amenazas de malware. Descargue nuestro informe técnico para obtener información esencial sobre la protección contra malware.
4. Esté atento al riesgo de malware en el código generado por IA.
Este es el punto más reciente sobre cómo evitar el malware, y merece un paso aparte en lugar de una nota al pie. Los asistentes de codificación de IA a veces recomiendan paquetes que no existen. Los atacantes buscan estos nombres ficticios y los registran en registros públicos con antelación, una técnica conocida como slopsquatting. Un desarrollador que acepta la sugerencia de la IA sin verificar instala lo que el atacante haya colocado allí.
La magnitud de este problema no es teórica. Un estudio revisado por pares de USENIX Security 2025 analizó 2.23 millones de muestras de código en 16 modelos de lenguaje importantes y descubrió que el 19.7 % de los paquetes recomendados no existían, lo que generó más de 205 000 nombres de paquetes ficticios únicos. Peor aún, el 43 % de esos nombres ficticios se repetían constantemente en las solicitudes sucesivas, lo que significa que son lo suficientemente predecibles como para que un atacante los utilice con antelación.
xygenis MEW (Alerta Temprana de Malware) La validación se aplica independientemente de si un paquete fue solicitado por un desarrollador humano o sugerido por un asistente de codificación de IA: verifica los paquetes nuevos y existentes con la inteligencia artificial de Xygeni antes de que se consideren de confianza en una compilación. En cuanto al código, DevAI de Xygeni detecta vulnerabilidades tanto en el código escrito por humanos como en el generado por IA directamente en el IDE, de modo que los problemas introducidos por una sugerencia de IA salen a la luz antes de que el código se publique, no después.
tus nec ullamcorper mattis, pulvinar dapibus leo.
5. Mantenga una visibilidad completa en toda su pila de seguridad de aplicaciones.
No se puede prevenir el malware en componentes que no se ven. La mayoría de las organizaciones utilizan más de un escáner hoy en día, a menudo una combinación de herramientas nativas y soluciones puntuales de terceros. Xygeni ASPM (Application Security Posture ManagementLa capa unifica los hallazgos de los escáneres nativos y las herramientas de terceros en una vista de riesgo única y aplica el mismo criterio. Triaje impulsado por IA, explicación y priorización de todos ellos, no solo de los hallazgos que producen los propios escáneres de Xygeni. Esto es importante para la prevención de malware en particular: una dependencia maliciosa detectada por una herramienta y un elemento sospechoso pipeline Los cambios señalados por otro usuario son más fáciles de conectar cuando se encuentran en la misma vista.
6. Alinear la prevención del malware con la normativa emergente.
Regulaciones como NIS2, DORA y la Ley de IA de la UE están impulsando la seguridad de la cadena de suministro de una buena práctica a un requisito de cumplimiento, particularmente en lo que respecta al software de terceros y la divulgación de vulnerabilidades. Xygeni admite monitoreo continuo, gestión de riesgos e informes que se ajustan a estos marcos, lo que significa que los mismos controles de prevención de malware que protegen su pipeline Además, se debe crear el registro de auditoría que exigen los reguladores. La presión por el cumplimiento normativo no es la razón principal para realizar este trabajo, pero sí constituye un incentivo útil para las organizaciones que aún lo consideran opcional.
7. Capacitar a desarrolladores y equipos.
Las herramientas de detección reducen considerablemente la brecha, pero la concienciación sigue siendo fundamental. Los desarrolladores que saben reconocer un paquete malicioso o una dependencia obtenida mediante phishing tienen menos probabilidades de ser el punto de entrada. El software de prevención de malware reduce la superficie de ataque; los equipos capacitados reducen la frecuencia con la que se pone a prueba dicha superficie.
Cómo funciona el sistema de alerta temprana de Xygeni
- Monitoreo continuoXygeni escanea continuamente los repositorios públicos, incluidos NPM, PyPI y Maven, y observa las nuevas publicaciones de paquetes a medida que se producen, en lugar de esperar a un escaneo programado.
- Bloquear dependencias de malware conocidasLos paquetes que coinciden con la información de seguridad sobre malware de Xygeni se bloquean inmediatamente para que no puedan acceder a su entorno de desarrollo.
- Cuarentena automáticaLos paquetes sospechosos pero no confirmados se ponen en cuarentena para evitar que causen daños mientras están bajo revisión.
- Validación de amenazasEl equipo de investigación de seguridad de Xygeni analiza los paquetes en cuarentena y colabora con los registros para confirmar su estado, lo que evita que los falsos positivos interrumpan su flujo de trabajo.
- Alertas en tiempo realCada bloqueo o cuarentena activa una alerta por correo electrónico, Slack o web.hooks, con el nivel de detalle que su equipo necesita para actuar.
- Revelación públicaUna vez confirmada una amenaza, Xygeni divulga los detalles a la comunidad en general, lo que ayuda a contener su propagación más allá de su propio entorno.
Preguntas frecuentes sobre cómo evitar el malware
¿Cuál es la forma más eficaz de evitar el malware en el software de código abierto?
El enfoque más eficaz combina la detección en tiempo real, que identifica el malware antes de que exista una firma pública, con comprobaciones periódicas de CVE y análisis de accesibilidad para vulnerabilidades conocidas. El escaneo basado en firmas por sí solo no detecta las amenazas de día cero; combinarlo con la monitorización de alertas tempranas de los registros públicos subsana esta deficiencia.
¿Qué es un software de prevención de malware?
El software de prevención de malware es una herramienta que detecta y bloquea código, paquetes o programas maliciosos. pipeline comportamiento antes de que llegue a producción. El software moderno de prevención de malware va más allá de la coincidencia de firmas para incluir análisis de comportamiento, monitoreo de dependencias y CI/CD detección de anomalías.
¿Qué es el slopsquatting y cómo se relaciona con la prevención del malware?
El slopsquatting consiste en que un atacante registra el nombre de un paquete que un asistente de codificación con IA puede generar aleatoriamente, y luego espera a que los desarrolladores lo instalen aceptando la sugerencia de la IA. Un estudio de USENIX Security de 2025 reveló que casi uno de cada cinco paquetes recomendados por la IA no existía, lo que representa un riesgo real y cuantificable para la prevención de malware en cualquier equipo que utilice herramientas de codificación con IA.
¿Se puede confiar en los paquetes de código abierto?
La mayoría son seguras, pero no todas. Los atacantes publican con frecuencia versiones maliciosas que parecen legítimas o que se aprovechan de la confusión en los nombres. Para reducir el riesgo, es necesario combinar el software de prevención de malware con la monitorización continua del registro y la validación de los responsables del mantenimiento de los paquetes, en lugar de confiar únicamente en ellos.
¿Las comprobaciones de CVE por sí solas previenen el malware?
No. Las comprobaciones de CVE solo cubren las vulnerabilidades que ya se han divulgado públicamente. El malware, especialmente las amenazas de día cero y los paquetes sin firma digital, requiere detección en tiempo real además de las comprobaciones de CVE para cerrar la brecha entre la publicación y la divulgación.
Priorice, corrija y proteja sus riesgos de software.
Evitar el malware en software de código abierto, CI/CDy el desarrollo asistido por IA requiere detección en tiempo real, no solo escaneo periódico. Agendar demo or empezar gratis Para ver cómo funcionan conjuntamente el sistema de alerta temprana de Xygeni y su plataforma completa de seguridad de aplicaciones (AppSec).
