






TL; DR
El OWASP Top 10 es la referencia más utilizada para evaluar los riesgos de seguridad en las aplicaciones web. Publicado por el Open Web Application Security Project y actualizado en función de datos de ataques reales, identifica las diez categorías de vulnerabilidades que causan mayor daño en las aplicaciones modernas, desde el control de acceso erróneo, presente en el 94 % de las aplicaciones analizadas, hasta la falsificación de solicitudes del lado del servidor, añadida para reflejar la superficie de ataque ampliada de las arquitecturas nativas de la nube.
Cada categoría se corresponde con infracciones concretas y documentadas. Control de acceso deficiente: 850 millones de registros expuestos en First American Financial mediante manipulación de URL. Inyección: 147 millones de clientes de Equifax comprometidos mediante inyección SQL. Componentes vulnerables: la misma brecha de Equifax, agravada por un framework Apache Struts sin parchear. Fallos en la integridad del software: la puerta trasera en la cadena de suministro de XZ Utils, que pasó desapercibida hasta que ya estaba en producción en distribuciones de Linux en todo el mundo.
La lista abarca los riesgos más críticos, pero no todos. Los programas modernos de seguridad de aplicaciones cubren el Top 10 de OWASP con software supply chain security, riesgo de código generado por IA, CI/CD pipeline integridad y exposición de Secretos: superficies de ataque que la edición de 2021 ya contemplaba. Las vulnerabilidades que explotan los atacantes hoy en día van mucho más allá de lo que cualquier lista abarcaba hace tres años.
Esta guía cubre: qué significa cada una de las diez categorías, un ejemplo real de violación para cada una, mejores prácticas de remediación y cómo xygeni traza sus herramientas — SAST, SCA, Seguridad en CI/CD, Anomaly Detection, y IaC Security — a las categorías específicas a las que se dirige cada una.

El Proyecto de Seguridad de Aplicaciones Web Abiertas (OWASP)
El Proyecto de Seguridad de Aplicaciones Web Abiertas La lista OWASP (Open Web Application Security Project) es una publicación actualizada periódicamente que incluye los diez riesgos de seguridad más críticos para las aplicaciones web. OWASP es una organización sin fines de lucro dedicada a mejorar la seguridad del software mediante herramientas y marcos de trabajo abiertos y desarrollados por la comunidad. La lista se basa en datos reales de ataques, análisis del sector y la opinión de expertos, y se ha convertido en la referencia más utilizada por desarrolladores, equipos de seguridad de aplicaciones, ingenieros de DevSecOps y líderes de seguridad para priorizar las vulnerabilidades que causan mayor daño a las aplicaciones, las API y las cadenas de suministro de software.
La edición actual abarca categorías como Control de Acceso Fallido, Inyección, Configuración de Seguridad Incorrecta, Componentes Vulnerables y Obsoletos, Fallos en la Integridad del Software y los Datos, y Falsificación de Solicitudes del Lado del Servidor. Comprender cada riesgo y la solución adecuada es fundamental para desarrollar aplicaciones seguras, reducir la exposición a riesgos de seguridad del software y proteger a las organizaciones contra las amenazas modernas.

¿Qué es el Top 10 de OWASP y sus soluciones?
El OWASP Top 10 es un documento de concienciación reconocido mundialmente, publicado por el Open Web Application Security Project (OWASP). Identifica los riesgos de seguridad más críticos que afectan a las aplicaciones web modernas, basándose en datos de ataques reales, investigaciones de la comunidad y análisis del sector. Esta lista ayuda a desarrolladores, equipos de seguridad de aplicaciones, ingenieros de DevSecOps y responsables de seguridad a priorizar las vulnerabilidades que suponen el mayor riesgo para las aplicaciones, las API y las cadenas de suministro de software.
La lista actual de las 10 principales vulnerabilidades de OWASP incluye categorías de seguridad como control de acceso deficiente, inyección de código, configuración de seguridad incorrecta, componentes vulnerables y obsoletos, fallos en la integridad del software y los datos, y falsificación de solicitudes del lado del servidor (SSRF). Comprender estos riesgos e implementar las estrategias de mitigación adecuadas es fundamental para desarrollar aplicaciones seguras, reducir la exposición del software a riesgos de seguridad y proteger a las organizaciones contra las amenazas cibernéticas modernas.
Las 10 categorías principales de OWASP
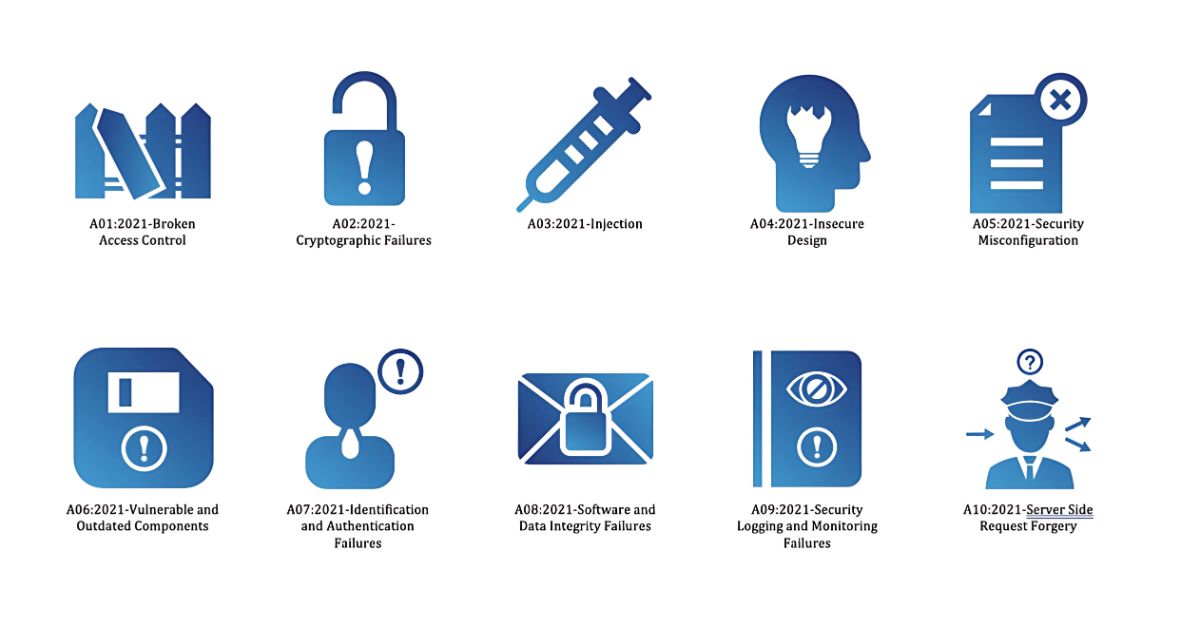
Las 10 principales vulnerabilidades de OWASP de un vistazo
| Categoría OWASP | Riesgo primario | Impacto típico |
|---|---|---|
| Control de acceso roto | Acceso no autorizado | Exposición de datos |
| Fallas criptográficas | Cifrado débil | Robo de datos confidenciales |
| Inyección | Ejecución de entrada maliciosa | Compromiso de base de datos |
| Diseño inseguro | Debilidades arquitectónicas | Vulnerabilidades en todo el sistema |
| Configuración incorrecta de seguridad | Configuración incorrecta | Acceso no autorizado |
| Componentes vulnerables | Dependencias obsoletas | Compromiso de la cadena de suministro |
| Errores de autenticación | Controles de identidad débiles | Adquisición de cuenta |
| Fallos en la integridad del software | Manipulación de compilación/dependencias | Inserción de malware |
| Registro y monitoreo de fallas | Detección retardada | Tiempo de permanencia prolongado del atacante |
| SSRF | abuso de solicitudes internas | compromiso del servicio interno |

1. Control de acceso defectuoso (A01:2021)
¿Qué es el control de acceso roto?
Un control de acceso deficiente se produce cuando los usuarios obtienen acceso no autorizado a datos o acciones. Por ejemplo, un atacante podría manipular una URL para obtener acceso de administrador. OWASP detectó este problema en el 94 % de las aplicaciones analizadas, lo que lo convierte en una de las vulnerabilidades de seguridad más comunes del Top 10 de OWASP.
Soluciones para el control de acceso defectuoso
Para mitigar este riesgo, aplique el acceso con privilegios mínimos, implemente la autenticación multifactor (MFA) para operaciones sensibles y audite periódicamente los permisos de los usuarios.
Protección de secretos de Xygeni Ayuda a proteger información confidencial, como claves API y tokens, lo que reduce el riesgo de infracciones de control de acceso. La monitorización continua garantiza la integridad del sistema.
Ejemplo del mundo real
In 2019, Primera Corporación Financiera Americana expuesto sobre 850 millones de registros confidenciales Debido a un control de acceso deficiente, los atacantes podían modificar fácilmente una URL para acceder a documentos confidenciales. Al no proteger adecuadamente los puntos de acceso, la empresa dejó datos sensibles vulnerables. Este incidente subraya la necesidad de validar los roles de usuario y garantizar que solo las personas autorizadas puedan acceder a información confidencial.
¿Por qué es importante hoy? Las aplicaciones modernas exponen API, servicios en la nube y roles de usuario distribuidos, lo que convierte el acceso no autorizado en uno de los riesgos de seguridad más comunes y perjudiciales que afectan a los datos empresariales confidenciales.

2. Fallos criptográficos (A02:2021)
¿Qué son las fallas criptográficas?
Los fallos criptográficos se producen cuando los sistemas no cifran correctamente los datos confidenciales, lo que permite a los atacantes interceptarlos y utilizarlos indebidamente. Un cifrado robusto es esencial para proteger los datos confidenciales.
Soluciones para fallos criptográficos
Cifre los datos almacenados con AES-256 y aplique TLS 1.2 o superior para los datos en tránsito. Rote las claves de cifrado periódicamente y protéjalas con controles de acceso adecuados.
Infraestructura como código de Xygeni (IaC) Seguridad Comprueba la configuración de cifrado durante la implementación para evitar debilidades en las políticas de cifrado.
Ejemplo del mundo real
En 2017, exacto, una empresa de agregación de datos, Expusieron 340 millones de registros individuales Debido a un cifrado inadecuado, los atacantes accedieron a información personal como nombres, direcciones y números de teléfono, ya que los datos estaban almacenados en texto plano. Esta brecha demuestra los riesgos de no cifrar datos confidenciales. Al aplicar un cifrado adecuado... standardMediante protocolos como AES-256 para datos en reposo y TLS para datos en tránsito, las organizaciones pueden proteger sus datos del acceso no autorizado.
¿Por qué es importante hoy? Cada vez más organizaciones almacenan y transfieren datos confidenciales de clientes, financieros y de autenticación a través de entornos en la nube, lo que hace que el cifrado robusto sea esencial para proteger la privacidad y el cumplimiento normativo.

3. Inyección (A03:2021)
¿Qué son los ataques de inyección?
Las vulnerabilidades de inyección, como la inyección SQL, permiten a los atacantes insertar código malicioso en su sistema, lo que les permite manipular o robar datos. Los ataques de inyección siguen siendo uno de los riesgos de seguridad de aplicaciones más comunes y con mayor impacto para las aplicaciones web modernas.
Remedios para Ataques de inyección
Utilice consultas parametrizadas y valide las entradas del usuario. Evite las consultas dinámicas siempre que sea posible para minimizar los riesgos.
Detección de anomalías de Xygeni monitores CI/CD pipelines para comportamiento anormal, detectando posibles intentos de inyección en tiempo real.
Ejemplo del mundo real
In 2017, Equifax sufrió un violación masiva de datos que expuso la información personal de 147 millones de clientes. La infracción se produjo como resultado de una Vulnerabilidad de inyección de SQLEsto permite a los atacantes manipular el sitio web de la empresa y acceder a datos confidenciales almacenados en la base de datos. Las organizaciones deben asegurarse de que sus sistemas validen correctamente las entradas de los usuarios. La aplicación periódica de parches y la protección de las consultas SQL podrían haber evitado esta vulnerabilidad.
¿Por qué es importante hoy? Las vulnerabilidades de inyección siguen afectando a las aplicaciones web, las API y los flujos de trabajo de desarrollo asistidos por IA, donde la entrada no validada llega a los intérpretes, las bases de datos o los sistemas de backend.

4. Diseño inseguro (A04:2021)
¿Qué es el diseño inseguro?
El diseño inseguro se produce cuando los desarrolladores no integran la seguridad en la fase inicial del diseño, lo que crea vulnerabilidades difíciles de corregir posteriormente. Estas debilidades son difíciles de subsanar una vez que las aplicaciones llegan a entornos de producción.
Remedios para Diseño inseguro
Incorpore principios de diseño seguro y modelado de amenazas en las primeras etapas del ciclo de desarrollo. Evalúe periódicamente su diseño para detectar posibles debilidades y corríjalas antes de que se conviertan en problemas críticos.
xygenis Application Security Posture Management (ASPM) Identifica posibles fallas de diseño antes de que los atacantes puedan explotarlas, lo que garantiza que los desarrolladores incorporen seguridad en su producto desde el principio.
Ejemplo del mundo real
Un ejemplo más reciente del mundo real de Diseño inseguro son los Vulnerabilidades de ProxyShell de Microsoft Exchange en 2021Los atacantes explotaron fallos de diseño en los mecanismos de autenticación y control de acceso de Microsoft Exchange, lo que les permitió ejecutar código de forma remota en servidores vulnerables. Estas vulnerabilidades no eran errores de implementación, sino debilidades fundamentales de diseño que permitieron su explotación incluso después de la aplicación incorrecta de parches. Esta brecha subraya la importancia de integrar la seguridad en la fase de diseño para evitar la incorporación de vulnerabilidades en el sistema.
¿Por qué es importante hoy? Las vulnerabilidades de seguridad introducidas durante la fase de diseño son difíciles y costosas de corregir posteriormente, especialmente en entornos de desarrollo nativos de la nube y en constante evolución.
¿Por qué es importante hoy? Diseño inseguro decisLos problemas de seguridad son costosos de solucionar en producción y resultan especialmente peligrosos en arquitecturas nativas de la nube y flujos de trabajo de desarrollo asistidos por IA, donde las decisiones arquitectónicas se toman rápidamente y es fácil omitir los requisitos de seguridad en las primeras iteraciones.

5. Configuración de seguridad incorrecta (A05:2021)
¿Qué es una mala configuración de seguridad?
Las configuraciones de seguridad incorrectas ocurren cuando los atacantes explotan sistemas mal configurados, como aquellos que usan la configuración predeterminada o dejan puertos innecesarios abiertos. Estas configuraciones incorrectas siguen siendo una de las principales causas de incidentes de seguridad en la nube y las aplicaciones.
Remedios para Configuración incorrecta de seguridad
Automatizar las comprobaciones de configuración utilizando Infraestructura como código (IaC) Realizar auditorías de seguridad periódicas. Mantener todos los sistemas actualizados con los parches más recientes.
xygenis IaC Security Analiza en busca de configuraciones incorrectas antes de la implementación y aplica políticas de seguridad de manera consistente en todos los entornos.
Ejemplo del mundo real
En 2018, NASA experimentó una violación porque ajustes mal configurados in Atlassian JIRA Se expusieron datos confidenciales del proyecto y de los empleados. Los atacantes accedieron a la información gracias a la configuración abierta. Las comprobaciones de seguridad automatizadas y la aplicación de políticas de configuración adecuadas podrían haber evitado esta brecha. Las auditorías periódicas habrían detectado la vulnerabilidad antes de que los atacantes la explotaran.
¿Por qué es importante hoy? Servicios en la nube mal configurados, CI/CD pipelineLos contenedores y las interfaces administrativas expuestas siguen siendo una de las principales causas de las brechas de seguridad modernas.

6. Componentes vulnerables y obsoletos (A06:2021)
¿Qué son los componentes vulnerables y obsoletos?
Los componentes vulnerables y obsoletos se producen al utilizar bibliotecas o frameworks de terceros con fallos de seguridad conocidos. Los atacantes pueden aprovechar estas vulnerabilidades para comprometer su aplicación. Esta es una amenaza especialmente peligrosa, ya que hasta el 60 % de las aplicaciones modernas se crean con componentes de terceros.
Remedios para Componentes vulnerables y obsoletos
Actualice periódicamente las bibliotecas y dependencias de terceros y utilice el análisis de composición de software (SCA) herramientas para detectar y corregir vulnerabilidades.
xygenis Open Source Security escanea sus dependencias para evitar el uso de componentes obsoletos o maliciosos, lo que le ayuda a mantener una aplicación segura.
Ejemplo del mundo real
In 2017, Puntales de Apache Tenía una vulnerabilidad sin parchear que provocó la Violación equifax, afectando a millones de usuarios. La vulnerabilidad estaba en Puntales Apache 2Equifax, un marco de trabajo ampliamente utilizado, no aplicó el parche a tiempo, lo que dejó sus sistemas expuestos a ataques. Las actualizaciones oportunas y los análisis de vulnerabilidades periódicos habrían evitado esta brecha de seguridad.
¿Por qué es importante hoy? Las aplicaciones modernas dependen en gran medida de paquetes de código abierto y bibliotecas de terceros, lo que convierte los ataques a la cadena de suministro de software y las dependencias vulnerables en una preocupación creciente para la seguridad de las aplicaciones.

7. Fallos de autenticación (A07:2021)
¿Qué son las fallas de identificación y autenticación?
Estas vulnerabilidades ocurren cuando los mecanismos de autenticación son débiles o se implementan incorrectamente, lo que permite a los atacantes eludir los controles de seguridad.
Remedios para Fallas de identificación y autenticación
Implemente políticas de contraseñas sólidas, aplique la autenticación multifactor (MFA) y audite los registros de autenticación para evitar el acceso no autorizado.
La protección de secretos de Xygeni ayuda a proteger sus credenciales, reduciendo el riesgo de fugas durante el proceso de autenticación.
Ejemplo del mundo real
In 2020, Cámara de seguridad Ring La brecha de seguridad se debió a contraseñas débiles. Los atacantes usaron contraseñas simples y obtuvieron acceso a transmisiones de video en vivo de cámaras de miles de usuariosEsta brecha resalta la necesidad crítica de implementar prácticas de autenticación más sólidas. Por lo tanto, implementar autenticación multifactor (MFA) y hacer cumplir políticas de contraseñas seguras Habría evitado fácilmente el acceso no autorizado.
¿Por qué es importante hoy? Los mecanismos de autenticación débiles siguen permitiendo el robo de cuentas, los ataques de relleno de credenciales y el acceso no autorizado a través de SaaS, la nube y enterprise aplicaciones.

8. Fallos de integridad de datos y software (A08:2021)
¿Qué son las fallas de integridad de software y datos?
Estas vulnerabilidades ocurren cuando el código o la infraestructura no protegen contra la manipulación. Los atacantes pueden comprometer la compilación. pipelines, dependencias o procesos de implementación, inyectando código malicioso en actualizaciones confiables. Este tipo de falla se ha convertido en una preocupación importante debido al aumento de ataques a la cadena de suministro, donde incluso componentes confiables de terceros son el objetivo para infiltrarse en las redes.
Remedios para Fallas de integridad de datos y software
Para mitigar esto, implemente la firma de código, utilice procesos de compilación seguros y verifique la integridad de todos los componentes de terceros.
Seguridad de Xygeni en CI/CD asegura que su pipelineLos sistemas son seguros y se supervisan para detectar anomalías. El sistema de detección de anomalías de Xygeni puede identificar actividades sospechosas que podrían indicar manipulación.
Ejemplo del mundo real
In 2024Un importante ataque a la cadena de suministro tuvo como objetivo XZ UtilsXZ Utils es una biblioteca de compresión ampliamente utilizada en sistemas Linux. Es una herramienta crucial para comprimir archivos, en la que confían miles de organizaciones. Sin embargo, los atacantes lograron comprometer el proceso de compilación del proyecto inyectando una puerta trasera en el código.
Los atacantes pasaron desapercibidos durante un tiempo, lo que significó que los sistemas que dependían de la biblioteca comprometida eran vulnerables a la ejecución remota de código y a una mayor explotación. Como resultado, estos atacantes obtuvieron el control de los sistemas afectados, lo que provocó filtraciones de datos y la vulneración de información confidencial.
Este incidente sirve como un claro recordatorio de los peligros que plantea ataques a la cadena de suministro. Incluso una biblioteca ampliamente confiable puede ser manipulada para comprometer numerosos sistemas. Al garantizar procesos de compilación seguros, usar técnicas de firma de código y monitorear continuamente los componentes de terceros, las organizaciones pueden evitar que estas vulnerabilidades se infiltren en sus sistemas.
¿Por qué es importante hoy? Ataques a la cadena de suministro de software dirigidos a compilaciones pipelines, registros de paquetes, dependencias y CI/CD Los sistemas se han convertido en un riesgo importante para el desarrollo de software moderno.

9. Fallos de seguimiento y registro de seguridad (A09:2021)
¿Qué son los fallos de registro y monitorización de seguridad?
Estos fallos se producen cuando las aplicaciones no registran correctamente los eventos de seguridad o carecen de mecanismos de monitorización. Sin registros detallados, detectar y responder a los ataques se vuelve difícil. Estas debilidades suelen retrasar la detección de brechas de seguridad, lo que permite a los atacantes explotar los sistemas durante periodos prolongados.
Remedios para Fallas de monitoreo y registro de seguridad
Habilite el registro integral de todas las acciones críticas, almacene los registros de forma segura y asegúrese de que se controlen para detectar actividades sospechosas. Además, utilice herramientas automatizadas para recibir alertas sobre posibles amenazas.
Detección de anomalías de Xygeni Ayuda a identificar actividades inusuales en tiempo real. Además, Seguridad en CI/CD garantiza que las configuraciones de registro y monitoreo se apliquen consistentemente en todos los entornos.
Ejemplo del mundo real
In 2023, Uber experimentó una violación de datos que comprometió la información personal de miles de conductoresLa infracción se produjo cuando un bufete de abogados externo, Génova arde, sufrió un incidente de seguridad que expuso sus datos. A pesar de que se activaron las alertas, los sistemas de monitoreo de Uber no detectaron ni respondieron al ataque con prontitud.
Los atacantes obtuvieron acceso a información confidencial, como nombres, números de teléfono y registros de conducción. Este retraso se debió principalmente a la falta de un registro exhaustivo y a sistemas de monitoreo inadecuados.
Si Uber hubiera monitoreado adecuadamente el acceso a sus sistemas e implementado mejores prácticas de registro, podría haber detectado la brecha mucho antes. Como resultado, la compañía podría haber minimizado el daño a la reputación y las pérdidas financieras. Esta brecha subraya la importancia crucial de mantener sistemas de registro y monitoreo efectivos para detectar y mitigar las amenazas de forma temprana.
¿Por qué es importante hoy? Sin una visibilidad y un monitoreo adecuados, las organizaciones tienen dificultades para detectar los ataques a tiempo, lo que permite que los atacantes permanezcan sin ser detectados durante períodos prolongados.

10. Falsificación de solicitudes del lado del servidor (SSRF) (A10:2021)
¿Qué es la falsificación de solicitud del lado del servidor?
La SSRF se produce cuando los atacantes engañan a un servidor para que realice solicitudes a ubicaciones no deseadas, a menudo accediendo a servicios internos que deberían estar restringidos. Esta vulnerabilidad permite a los atacantes acceder a datos confidenciales o ejecutar comandos en sistemas internos.
Remedios para la SSRF
Para evitar SSRF, valide todas las entradas de los usuarios y restrinja la capacidad del servidor para realizar solicitudes salientes. Además, utilice listas de permitidos para controlar a qué URL puede acceder el servidor.
Seguridad de Xygeni en CI/CD ayuda a monitorear pipelines para detectar posibles vulnerabilidades de SSRF. Además, la detección de anomalías de Xygeni puede detectar patrones de solicitudes inesperados o sospechosos.
Ejemplo del mundo real
In 2022, una vulnerabilidad significativa en Microsoft Exchange (CVE-2022-41040) Fue explotado por atacantes que utilizaban técnicas SSRF. Los atacantes pudieron enviar solicitudes maliciosas al servidor Exchange, evadiendo las protecciones de seguridad internas.
Una vez dentro, los atacantes accedieron a sistemas internos y comprometieron datos confidenciales. Mediante la explotación de la SSRF, obtuvieron acceso no autorizado a recursos internos restringidos, lo que provocó importantes violaciones de seguridad.
Las vulnerabilidades SSRF son particularmente peligrosas porque permiten a los atacantes acceder a sistemas internos que no deberían estar expuestos al público. Si Microsoft hubiera implementado una validación de entrada y restricciones de solicitudes salientes más estrictas, podría haber bloqueado los intentos de los atacantes de explotar esta vulnerabilidad. Esta brecha demuestra la importancia de controlar las solicitudes del servidor a recursos internos sensibles y garantizar que solo fuentes confiables y verificadas puedan interactuar con ellos.
¿Por qué es importante hoy? Las arquitecturas nativas de la nube y las API internas han aumentado el impacto de las vulnerabilidades SSRF, que los atacantes utilizan para acceder a servicios internos confidenciales y sistemas de metadatos.
Por qué el Top 10 de OWASP sigue siendo importante
El Las 10 principales vulnerabilidades de OWASP Son cruciales para las organizaciones que buscan proteger sus aplicaciones de las amenazas más comunes y peligrosas. Estos riesgos no son teóricos; representan riesgos reales que pueden provocar filtraciones de datos, pérdidas financieras y daños a la reputación. Al abordar de forma proactiva estas vulnerabilidades, las organizaciones pueden reducir significativamente el riesgo de ataques exitosos y garantizar que sus sistemas sean resilientes ante las amenazas en constante evolución.
Además, implementar las soluciones recomendadas en la lista de las 10 principales vulnerabilidades de OWASP ayuda a las organizaciones a adoptar un enfoque estratégico de seguridad. Por ejemplo, reforzar el control de acceso, proteger las prácticas de cifrado y mitigar los riesgos en la cadena de suministro son fundamentales para abordar estas vulnerabilidades. Como resultado, las organizaciones reducen la superficie de ataque, lo que dificulta que los atacantes exploten las debilidades del sistema.
A medida que evolucionan las ciberamenazas, es fundamental que las organizaciones se anticipen a las posibles vulnerabilidades. Al actuar con prontitud, las organizaciones garantizan la protección a largo plazo de sus aplicaciones y mantienen la confianza de sus usuarios.
Más allá de las vulnerabilidades tradicionales del OWASP Top 10, las organizaciones se enfrentan cada vez más a paquetes de código abierto maliciosos, ataques de confusión de dependencias, campañas de typosquatting, código generado por IA inseguro, CI/CD pipeline Compromiso de seguridad, exposición de Secretos y malware en la cadena de suministro de software.
Los programas modernos de seguridad de aplicaciones combinan cada vez más la guía de OWASP con software supply chain security, seguridad de la IA y análisis de riesgos en tiempo de ejecución para abordar las superficies de ataque en constante evolución.
Cómo Xygeni apoya las iniciativas de OWASP y OWASP SAMM
Dirigiéndose a la Las 10 principales vulnerabilidades de OWASP Es fundamental para proteger las aplicaciones web. Sin embargo, la seguridad de su aplicación no termina ahí. Modelo de madurez de garantía de software (SAMM) de OWASP proporciona un marco para evaluar y mejorar su nivel de madurez en seguridad a lo largo del ciclo de vida del desarrollo de software (SDLC). Gracias a la integración de la tecnología de Con las herramientas de seguridad integrales de Xygeni, las organizaciones no solo pueden mitigar los Las 10 principales vulnerabilidades de seguridad según OWASP sino también mejorar su madurez de seguridad general, como se describe en OWASP SAMM.
Reforzando la seguridad de las aplicaciones con Xygeni
Xygeni permite a las organizaciones abordar los Lista de las 10 principales vulnerabilidades de OWASP Al acelerar la adopción de OWASP SAMM, ayuda a las organizaciones a mejorar continuamente su nivel de madurez en seguridad de software. Mediante la automatización de los controles de seguridad, la priorización basada en riesgos y el fortalecimiento de la gestión de incidentes, Xygeni ayuda a las organizaciones a crear software seguro y resiliente, reduciendo eficazmente el riesgo de brechas de seguridad.
A través del monitoreo en tiempo real, la detección automatizada de vulnerabilidades y la aplicación de políticas en todo el SDLCXygeni simplifica las iniciativas de seguridad y cumplimiento, alineándose con las mejores prácticas de OWASP SAMM. Esto permite a las organizaciones aumentar progresivamente su nivel de madurez en seguridad, con una hoja de ruta clara para la mejora continua.
Tome medidas ahora para proteger sus aplicaciones
El Las 10 principales vulnerabilidades de OWASP Destacar los riesgos de seguridad más urgentes que enfrentan las aplicaciones modernas. Siguiendo las Directrices de OWASP y al implementar las mejores prácticas descritas aquí, puede Proteja su organización contra estas amenazas y crear aplicaciones que resistan ataques sofisticados.
Fortalezca la seguridad de su aplicación y Software Supply Chain Security.
Las aplicaciones modernas requieren más que el escaneo de vulnerabilidades tradicional. xygeni ayuda a las organizaciones a identificar, priorizar y remediar los 10 principales riesgos de OWASP en el código fuente y las dependencias de código abierto. CI/CD pipelines, infraestructura en la nube y flujos de trabajo de desarrollo asistidos por IA.
Descubra cómo Xygeni ayuda a los equipos de AppSec y DevSecOps a reducir el riesgo en el entorno moderno. SDLC!

