






La gestión de riesgos cibernéticos solía significar parchear lo que una auditoría encontraba. Ese enfoque ya no es válido. A medida que el software pipelineA medida que los sistemas se vuelven más complejos e incluyen ahora código generado por IA y agentes de codificación de IA, la gestión de riesgos de ciberseguridad debe abordarse desde las primeras etapas del ciclo de vida. DevSecOps, la práctica de integrar el desarrollo, la seguridad y las operaciones en un único flujo de trabajo, es lo que hace posible la implementación de las mejores prácticas de DevSecOps para una gestión proactiva de riesgos.
Esta guía cubre las mejores prácticas de DevSecOps que hacen que la gestión proactiva del riesgo cibernético y la gestión del riesgo de ciberseguridad trabajen juntas en 2026: adaptando el riesgo por SDLC etapa, automatizando la detección y priorización, teniendo en cuenta el código generado por IA y manteniendo responsable el lado humano del proceso. Gran parte de esto se basa en la discusión en nuestra Episodio de SafeDev Talk sobre la gestión proactiva de riesgos en DevSecOps..
Iniciar gratis
Empiece gratis.
Sin tarjeta de crédito.
Empieza con un clic:
- Su código fuente nunca se carga – tu privacidad queda en tus manos
- Hasta 15 repositorios y Escaneos 150 incluido por mes.
Esta información se guardará de forma segura según las Términos de Servicio y Política de privacidad
¿Por qué es esencial la gestión proactiva de riesgos de ciberseguridad?
Corregir una vulnerabilidad después del despliegue puede costar mucho más que detectarla antes en el ciclo de vida, una brecha que se amplía cada año. pipelines añade más piezas móviles: más dependencias, más pipeline Automatización, y ahora más código generado y asistido por IA. La gestión proactiva del riesgo cibernético aborda las vulnerabilidades antes de que lleguen a producción, lo que reduce tanto el riesgo de seguridad como el coste de solucionarlo. Esa es la premisa fundamental de una buena gestión del riesgo cibernético: detectarlo a tiempo o pagar las consecuencias más tarde.
Seguridad en DevOps pipeline Ya no es opcional. Es un requisito fundamental para la entrega de software sostenible y segura, y cada vez más también un requisito normativo. Cualquier buena práctica de DevSecOps que valga la pena adoptar parte de esta premisa.
Adaptación de la gestión del riesgo cibernético en cada etapa
El riesgo no es el mismo en cada punto del proceso. SDLCUna gestión eficaz del riesgo cibernético, y una gestión eficaz del riesgo de ciberseguridad en términos más amplios, trata cada etapa de manera diferente:
- sin codigo: Exposición de secretos y prácticas de codificación inseguras, incluidos patrones introducidos por asistentes de codificación de IA.
- Integración: : vulnerabilidades en dependencias, configuraciones y componentes de terceros.
- Despliegue: configuraciones incorrectas en Infraestructura como Código (Terraform, Kubernetes, Helm).
- Producción: riesgo de explotación en tiempo de ejecución y movimiento lateral.
Cada etapa necesita sus propios controles, desde modelado de amenazas Desde la fase de diseño hasta la monitorización en tiempo de ejecución en producción, todo ello alineado con los principios de confianza cero. Esta visión por etapas es una de las mejores prácticas de DevSecOps más citadas, ya que un único control generalizado no abarca la mayoría de los riesgos reales.
La modelización de amenazas sigue siendo la piedra angular. Funciona mejor durante la fase de requisitos y diseño, pero sigue siendo útil posteriormente, en la integración o incluso después del despliegue. El riesgo siempre se puede mitigar más adelante. Lo que sucede es que, cuanto más se espera, más costoso se vuelve, y ese es precisamente el objetivo de la gestión de riesgos de ciberseguridad: aplanar la curva de costos.
Automatización: la columna vertebral de la gestión proactiva de riesgos de ciberseguridad
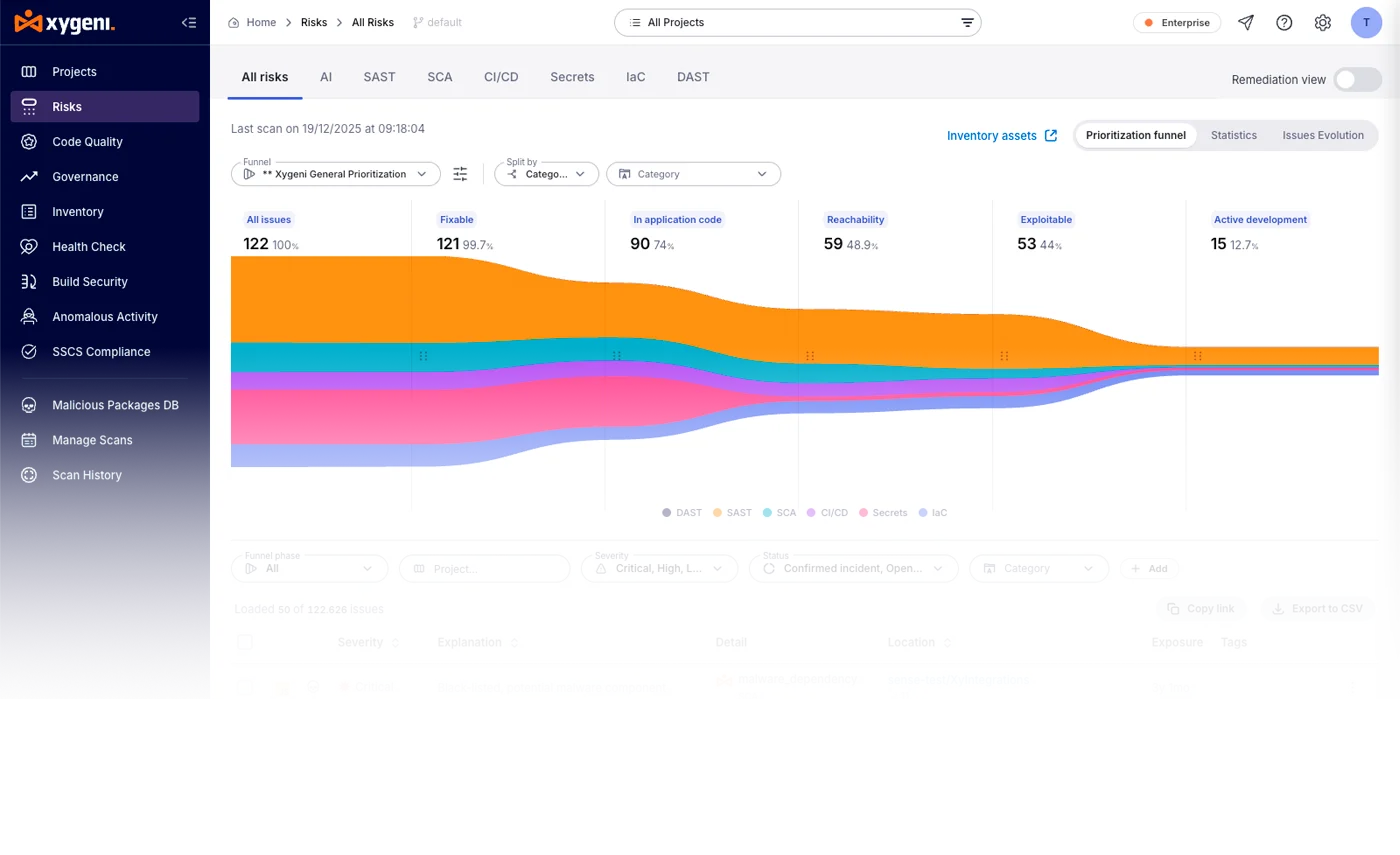
Los escáneres modernos revelan muchos más hallazgos de los que cualquier equipo puede clasificar manualmente, lo que hace que la automatización sea la diferencia entre una gestión proactiva del riesgo cibernético y una permanentemente acumulada. Aquí es donde las mejores prácticas de DevSecOps y la gestión del riesgo de ciberseguridad se superponen más directamente, y es el pensamiento detrás de la xygeni conjunto de productos
- Detección y priorización: Análisis de composición de software (SCA) combinado con análisis de accesibilidad y EPSS (Sistema de puntuación de predicción de exploits) Convierte un recuento bruto de vulnerabilidades en una lista clasificada y práctica. El análisis de accesibilidad por sí solo puede reducir significativamente los falsos positivos al confirmar si una función vulnerable se llama realmente en tu código, y no solo si está presente en una dependencia.
- Priorización unificada en todas las herramientas: Un ASPM (Application Security Posture Management) Esta capa aplica el mismo embudo de triaje impulsado por IA, accesibilidad, explotabilidad, EPSS e impacto empresarial, a través de los hallazgos de los escáneres nativos y cualquier otra herramienta de seguridad de aplicaciones que ya esté en su pila, por lo que la priorización no se reinicia cada vez que se agrega un nuevo escáner.
- Integración e informesLa información sobre seguridad debe llegar a los desarrolladores en sus entornos de trabajo habituales, ya sea mediante un complemento para el IDE, Jira o Slack. Las alertas contextuales y accesibles son tan importantes como una detección precisa.
- Remediación automatizada: para algunos hallazgos, actualizaciones de dependencias automatizadas y generadas por IA pull requests Neutralizar el riesgo sin tener que esperar a que un humano escriba la solución, siempre que el sistema también compruebe si la solución introduce cambios incompatibles.
La nueva variable: código generado por IA y riesgo de agente.
Los asistentes de codificación de IA han cambiado lo que debe abarcar un enfoque "proactivo" en cualquier programa de gestión de riesgos cibernéticos. Las evaluaciones comparativas independientes, incluido GenAI de Veracode, Code Security El informe ha descubierto que una parte sustancial de las muestras de código generadas por IA introducen vulnerabilidades comunes del OWASP Top 10, con tasas de fallo que varían significativamente según el lenguaje y la clase de vulnerabilidad. Ese riesgo se sitúa antes de cualquier análisis posterior, lo que significa que la gestión del riesgo de ciberseguridad ahora necesita visibilidad del código generado por IA en el momento en que se escribe, no solo en el momento en que se ejecuta. committed
La misma lógica se extiende a los propios agentes de codificación de IA: agentes que instalan dependencias o modifican pipeline La configuración necesita las mismas comprobaciones de accesibilidad, explotación y procedencia que un desarrollador humano, e idealmente dentro del mismo embudo de priorización en lugar de uno separado. Aquí es también donde el riesgo de malware y la gestión del riesgo cibernético comienzan a superponerse directamente: los asistentes de codificación de IA a veces recomiendan paquetes que no existen, y los atacantes registran esos nombres con anticipación, una técnica que se cubre con más profundidad en cómo evitar el malware en el desarrollo asistido por IA. Tratar el desarrollo asistido por IA como un nuevo SDLC La fase de desarrollo, en lugar de integrarla silenciosamente en el concepto de "desarrollo", se está convirtiendo rápidamente en una de las mejores prácticas más recientes de DevSecOps.
Factores humanos: colaboración y responsabilidad
Las herramientas reducen considerablemente la brecha, pero el elemento humano sigue siendo esencial tanto para la gestión del riesgo cibernético como para la gestión del riesgo de ciberseguridad:
- EducaciónLos desarrolladores necesitan capacitación en codificación y diseño seguros, no solo en el uso de herramientas de seguridad. Como señaló un panelista en el episodio de SafeDev Talk de Xygeni sobre gestión proactiva de riesgos en DevSecOps, un desarrollador que no comprende el diseño seguro no puede construir un sistema seguro.
- ResponsabilidadLos escáneres automatizados generan largas listas de vulnerabilidades. La priorización solo funciona si los equipos comprenden el impacto empresarial de cada hallazgo. Los equipos ágiles suelen dedicar entre el 5 y el 10 por ciento del tiempo del sprint al trabajo de seguridad, integrándolo en su proceso de corrección de errores existente en lugar de tratarlo como una tarea independiente.
Prácticas recomendadas de DevSecOps para una gestión eficaz del riesgo cibernético
| Práctica | Lo que significa | POR QUÉ ES IMPORTANTE |
|---|---|---|
| Incorpore la seguridad desde el principio. | Haga de la seguridad parte de cada SDLC etapa, desde el diseño hasta la implementación | Detectar los riesgos con antelación es sistemáticamente más barato que solucionarlos después de su implementación. |
| Aproveche la automatización | Utilice herramientas para la detección, la priorización, la elaboración de informes y la corrección, no solo para la detección. | El triaje manual no puede seguir el ritmo del volumen de escaneo moderno. |
| Unificar los resultados en todas las herramientas | Aplique una capa de priorización basada en IA a escáneres nativos y de terceros. | Las vistas fragmentadas ocultan los riesgos que abarcan más de una herramienta. |
| Contabilizar el código generado por IA | Aplique las mismas comprobaciones de accesibilidad y explotabilidad al código asistido por IA y a las acciones de los agentes de IA. | El código generado por IA introduce vulnerabilidades a un ritmo medible y no trivial. |
| Adoptar una priorización dinámica | Clasifique los resultados utilizando conjuntamente la accesibilidad, la explotabilidad, el EPSS y el impacto empresarial. | La gravedad por sí sola no te dice qué es realmente explotable. |
| Educar y empoderar a los equipos | Capacitar a los desarrolladores en diseño y codificación seguros, no solo en el uso de herramientas. | Las herramientas reducen el riesgo; los desarrolladores informados reducen la frecuencia con la que aparece. |
¿Quieres profundizar en la gestión proactiva de riesgos en DevSecOps?
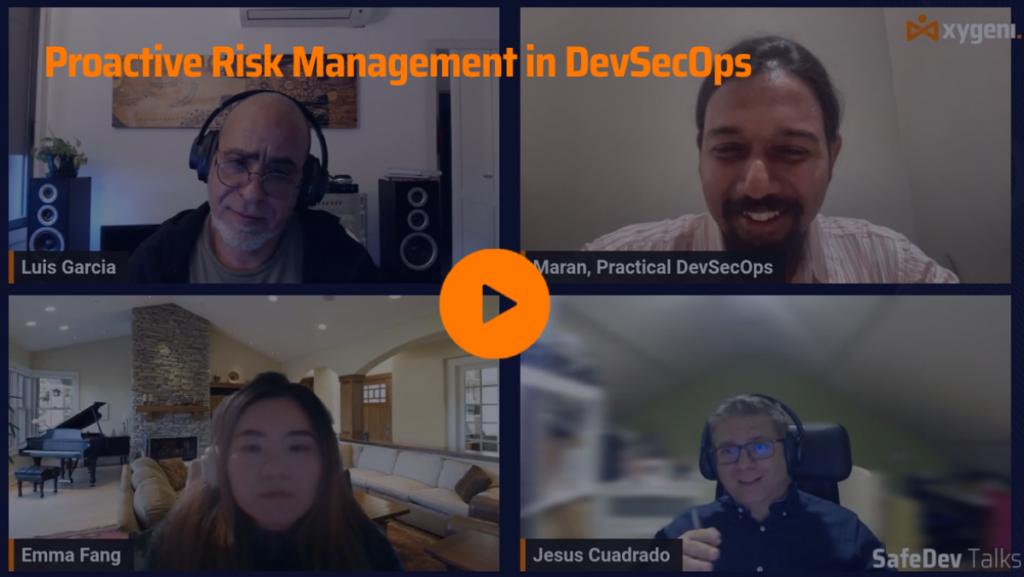
Los conocimientos que ayudaron a dar forma a este artículo surgieron de un debate en nuestro seminario web SafeDev Talk. Únase a los expertos emma colmillo, Marudhamaran Gunasekaran, luis garcia, y Jesús Cuadrado mientras comparten sus experiencias, desafíos y estrategias para integrar las mejores prácticas de DevSecOps en su ciclo de vida de desarrollo.
Vea nuestro episodio de SafeDev Talk sobre gestión proactiva de riesgos en DevSecOps y dar el siguiente paso en protegiendo su DevOps pipeline ¡Con consejos de expertos y resultados prácticos!
La regulación se está convirtiendo en una función coercitiva.
NIS2, DORA y la Ley de IA de la UE están impulsando la gestión proactiva del riesgo de ciberseguridad, pasando de ser una buena práctica a una exigencia de cumplimiento, especialmente en lo que respecta al software de terceros, la divulgación de vulnerabilidades y la monitorización continua. Los programas que ya se basan en la priorización según la accesibilidad y los hallazgos unificados están mejor posicionados para generar el registro de auditoría que exigen estos marcos, ya que la evidencia es un subproducto del proceso en lugar de un ejercicio de informe independiente.cise.
El futuro de la gestión proactiva del riesgo cibernético
La gestión proactiva del riesgo cibernético, y la gestión del riesgo de ciberseguridad en general, no es solo un conjunto de herramientas. Es tecnología, personas y práctica trabajando juntas para evitar que la seguridad se convierta en un cuello de botella. pipelineA medida que se incorporan código generado por IA, agentes de codificación de IA y más herramientas de terceros, los programas que perduran son aquellos que unifican los hallazgos en un modelo de priorización en lugar de mantener un proceso independiente para cada nueva fuente de riesgo. En definitiva, para eso sirven las mejores prácticas de DevSecOps.
Preguntas Frecuentes
¿Qué es la gestión proactiva del riesgo cibernético?
La gestión proactiva de riesgos implica abordar las vulnerabilidades y las configuraciones incorrectas antes de que lleguen a producción, utilizando modelos de amenazas, detección automatizada y priorización en todo momento. SDLCen lugar de depender de auditorías posteriores al despliegue para encontrar problemas.
¿Cuál es la diferencia entre la gestión de riesgos cibernéticos y la gestión de riesgos de ciberseguridad?
En la práctica, ambos términos se utilizan indistintamente. La gestión de riesgos cibernéticos se emplea a veces como un término empresarial más amplio, que abarca cualquier riesgo relacionado con la tecnología, mientras que la gestión de riesgos de ciberseguridad se centra específicamente en los controles de seguridad, la detección de amenazas y la priorización de tareas para reducir dicho riesgo durante el ciclo de vida del software.
¿Cuál es la diferencia entre la gestión de riesgos cibernéticos y DevSecOps?
La gestión del riesgo cibernético es la disciplina más amplia de identificar, priorizar y reducir el riesgo de seguridad. DevSecOps es el modelo operativo que integra la seguridad en los flujos de trabajo de desarrollo y operaciones, lo que hace que la gestión proactiva del riesgo sea práctica a la velocidad que exigen las tecnologías modernas. pipelines requiere. Las mejores prácticas de DevSecOps son la forma en que ese modelo se implementa día a día.
¿Cómo ayuda EPSS en la gestión de riesgos de ciberseguridad?
EPSS (Sistema de Puntuación para la Predicción de Explotizaciones) clasifica las vulnerabilidades según la probabilidad de que sean explotadas. Combinado con el análisis de accesibilidad, que verifica si una función vulnerable se llama realmente en el código, permite a los equipos priorizar según el riesgo real en lugar de basarse únicamente en la gravedad.
¿Cambia el código generado por IA la forma en que debería funcionar la gestión del riesgo cibernético?
Sí. Las pruebas comparativas de proveedores como Veracode han descubierto que el código generado por IA introduce vulnerabilidades del Top 10 de OWASP a un ritmo significativo. Los programas que aplican comprobaciones de accesibilidad y explotabilidad solo al código escrito por humanos están pasando por alto una parte cada vez mayor de dónde se origina ahora el riesgo, razón por la cual las comprobaciones con conciencia de IA se están convirtiendo en parte de standard Mejores prácticas de DevSecOps.
