





NIS2 (Sare eta Informazioaren Segurtasun Zuzentaraua) Europar Batasuneko (EB) erakundeentzako funtsezko araudia bihurtu zen. Bere helburu nagusia: zibersegurtasun-esparruak indartzea eta azpiegitura kritikoak babestea. NIS2 zuzentarauak zibersegurtasun-jardunbide zorrotzak agintzen ditu, eta horrek (geroago ikusiko duzuen bezala) industria eta sektore ugariri eragiten die. NIS2 betetzea legezko betekizuna da eta zibersegurtasun-erronken gorakadaren aurkako erresilientzia bermatzeko ikuspegi estrategiko baten funtsezko atala. Artikulu honetan, NIS2k nori eragiten dion aztertuko dugu, zergatik arduratu behar zaren betetzeaz eta nola sinplifikatu dezakezun betetze-bidea.
Baina zer da zehazki NIS2?
NIS2 Zuzentaraua 2016an argitaratutako hasierako NIS (Sare eta Informazioaren Segurtasuna) Zuzentarauan oinarritzen da, EBko sektore gakoetan zibersegurtasuna hobetzeko. Baina zibermehatxuak eboluzionatu ahala, NIS baten beharrak ere eboluzionatu egin dira, eta orain, gero eta gehiago ikusten ari garen ahultasunak islatzeko, egokitu behar da haren irismena. NIS2 zuzentarauak zibersegurtasun-eskakizun multzo zabalagoa dakar, eta ondoren arriskuen kudeaketa, txostenak eta erantzukizuna areagotzea. standards.
Aurrekoaren aldean (2016/1148 Zuzentaraua (EB) ("NIS-D"), NIS2 ez dago jada "funtsezko" erakundeetara mugatuta, baizik eta "garrantzitsuak" diren erakundeak ere jasotzen ditu, industria guztietarako estaldura zabala eskainiz. Sailkapen hau garrantzitsua da, osasungintza, finantzak, energia, garraioa eta zerbitzu digitalen hornitzaileak bezalako azpiegitura kritiko tradizionalen menpekotasun digital handiagoa erakusten duelako beste sektore batzuetan.
Nori eragiten dio NIS2k?
NIS2 zuzentarauak bere aurrekoaren, NISen, esparrua zabaltzen du, zuzentarauaren menpe dauden erakundeen kopurua asko handituz eta bi esparru-kategoriatan banatuz: Erakunde Esentzialak eta Erakunde Garrantzitsuak.
- Ezinbesteko entitateak: gizarte- eta ekonomia-funtzioen jarraitutasunerako beharrezkoak diren zerbitzu-hornitzaileak, hala nola osasungintza, ura, energia, garraioa eta administrazio publikoa. Erakunde Esentzialak NIS2ren betetze-eskakizun zorrotzenen menpe daude (arriskuen kudeaketa, gertakarien berri ematea eta sistema esentzialen segurtasunaren jarraipena), haien zerbitzuak eteteak gizarte-ondorio larriak izango lituzkeelako.
- Erakunde garrantzitsuak: Kategoria honek industria sorta zabalagoa hartzen du barne orain, hala nola posta zerbitzuak, azpiegitura digitala, elikagaien ekoizpena eta produktu kimikoen prozesamendua. Entitate hauen betetze-eskakizunak Erakunde Esentzialenak baino apur bat ez dira zorrotzak, baina zibersegurtasun zorrotza bete behar dute oraindik. standardegonkortasun ekonomikorako eta segurtasun publikorako ezinbestekoak diren eragiketak babesteko.
Horri buruz pixka bat gehiago…
NIS2-ren ezaugarri nagusietako bat bere esparru zabalagoa da, eta orain zibersegurtasun-araudietatik kanpo zeuden erakundeak hartzen ditu barne. Araudi horiek betetzera behartuta ez zeuden enpresa askok NIS2-ri atxiki behar diote orain. Adibidez, plataforma digitalen operadoreak —hala nola merkataritza elektronikoko enpresak, sare sozialak eta hodeiko azpiegitura hornitzaileak— sartzen dira beste enpresen eragiketak errazteko duten funtsezko eginkizunagatik. Plataforma eta azpiegitura horiek NIS2-ren barruan sartzeak azpimarratzen du zuzentarauaren helburua zerbitzu digitalen erresilientzia indartzea, hainbat sektoretan duten mendekotasun handia kontuan hartuta.
Gainera, NIS2-k internet eta telekomunikazio hornitzaileak, IT segurtasun saltzaileak eta azpiegitura kritikoetarako ezinbestekoak diren produktuak dituzten hardware fabrikatzaileak ere hartzen ditu barne. Honek aldaketa nabarmena markatzen du, sektore hauek funtsezkoak baitira EB osoan sare eta sistema seguruak eta fidagarriak bermatzeko. Entitate hauek sartuz, NIS2-k zibersegurtasun ekosistema bateratu bat eraiki nahi du, funtsezko zerbitzuen hornitzaile nagusiak ez ezik, azpiegitura horien oinarrian dauden teknologia eta zerbitzu hornitzaileen sare zabalagoa ere babestuko duena.
Finantza-zerbitzuen sektorea, bankuak, aseguru-etxeak eta hainbat finantza-erakunde barne hartzen dituena, NIS2ren menpe dago orain. Erakunde horietako asko zibersegurtasun-arau zorrotzen menpe zeuden jada, baina NIS2k eskakizun multzo gehigarri bat sartzen du, azpiegitura kritikoen segurtasun integralarekin hobeto lerrokatzen dituena. standards. Finantza zerbitzuen sektorera bere estaldura zabalduz, NIS2-k datu sentikorrak eta aktibo garrantzitsuak kudeatzen dituzten erakundeen babesa hobetu nahi du.
+ Aholku profesionala
Zergatik da NIS2 betetzea ezinbestekoa?
NIS2 araudia betetzea ezinbestekoa da erakundeentzat hainbat arrazoirengatik, hala nola, legezko betebeharrak, segurtasuna hobetzea eta ospea babestea. Hona hemen NIS2 araudia betetzea zergatik den garrantzitsua arrazoi nagusietako batzuk:
1. Arriskua arintzea eboluzionatzen ari den mehatxu-paisaia batean
Maiztasuna, konplexutasuna eta larritasuna cyber-eraso Azken urteotan areagotu egin dira, datuen segurtasuna ez ezik, eragiketa-jarraitasuna ere mehatxatuz. NIS2-k erakundeei zibersegurtasun-arriskuen kudeaketa-jardunbide sendoak ezartzea eskatzen die, hainbat zibermehatxuren aurrean prestatuta egon daitezen. NIS2-ri atxikiz, enpresek defentsa-jarrera sendoagoa eraikitzen dute, erasoek eragindako etenaldi potentzialak minimizatuz.
2. Zigor legalak eta finantzarioak saihestea
NIS2 ez betetzeak zigor ekonomiko eta ondorio legal handiak ekar ditzake. Zuzentarauak EBko estatu kide bakoitzari eskatzen dio bere estipulazioak betetzen ez dituzten erakundeei isunak ezartzea, isunak milioi bat eurora irits daitezkeelarik, gertakariaren larritasunaren eta ondorioen arabera. Baldintza hauek betetzeak arrisku ekonomiko horien aurka babesten laguntzen du eta zibersegurtasun proaktiboaren kultura sustatzen du.
3. Konfiantza eta ospea sendotzea
Sektore publikoko eta pribatuko erakundeak bezeroen informazioa babesteko duten gaitasunaren arabera ebaluatzen dira. Segurtasun-hausteek erakunde baten ospea nabarmen kaltetu dezakete, eta horren ondorioz interesdunen arteko konfiantza gutxitu. NIS2 araudiari atxikitzeak zibersegurtasun maila gorenekoarekiko konpromisoa erakusten du. standards, erakundearen sinesgarritasuna hobetuz.
4. Intzidenteei erantzuna eta txostenak erraztea
NIS2-k gertakarien berri emateko baldintza zorrotzak ezartzen ditu, erakundeei 24 orduko epean agintariei gertakari garrantzitsuen berri emateko aginduz. Gardentasun hobetu honek ziber-gertakarien detekzio eta erantzun azkarragoa ahalbidetzen du, eta hori onuragarria da bai erakundearentzat bai zibersegurtasun-komunitate zabalagoarentzat. Irekitasunaren kultura sustatuz, NIS2-k zibersegurtasunean mugaz gaindiko lankidetza eta ezagutza-trukea indartu nahi ditu hainbat sektoretan.
Ikusi gure SafeDev Talk atala DORA-n Betetzea EBri eragiten dioten beste araudi batzuei buruz gehiago jakiteko!
NIS2 betetzeko baldintza nagusiak
NIS2-k erakundeek bete behar dituzten baldintza espezifikoak zehazten ditu araudia betetzeko:
Arriskuen Kudeaketa eta Erresilientzia
Erakundeek zibersegurtasun-arriskuak ebaluatu eta segurtasun-neurri egokiak ezarri behar dituzte. Horrek sarbide-kontrolerako, datuen enkriptaziorako eta intzidenteei erantzuteko plangintzarako politikak barne hartzen ditu.
Gertakarien jakinarazpena eta erantzuna
NIS2-k erakundeei eskatzen die segurtasun-intzidenteen berri epe jakin batean ematea eta intzidentearen ondorengo analisiak egitea berriro gerta ez daitezen.
Gobernantza eta erantzukizuna
Entitateek ziurtatu behar dute lidergoa zibersegurtasunean inplikatuta dagoela, ziberarriskuen kudeaketa gainbegiratzeko eginkizun eta erantzukizun argiak ezarriz.
Hornikuntza Katearen Segurtasuna
Hirugarrenen saltzaileek eta bazkideek ahultasunak sar ditzaketela aitortuz, NIS2-k azpimarratzen du hornikuntza-katearen segurtasunaErakundeek hornitzaileen zibersegurtasun-jardunbideak ebaluatu behar dituzte, batez ere softwarean eta hodeiko zerbitzuetan. Gogoan izan 2022an finantza-zerbitzuen sektoreko datu-urraketen % 34 hirugarrenen saltzaileei egotzi zitzaizkiela.
Jarraipen jarraitua eta mehatxuen adimena
Mehatxu-inteligentzia eta monitorizazio-sistemak eguneratuta mantentzea ezinbestekoa da eraso potentzialak detektatu eta horiei modu eraginkorrean erantzuteko. NIS2-k sektore kritikoetako erakundeen artean mehatxu-inteligentzia proaktiboa partekatzea sustatzen du.
Xygeniren ezaugarri nagusiak NIS2 betetzerako
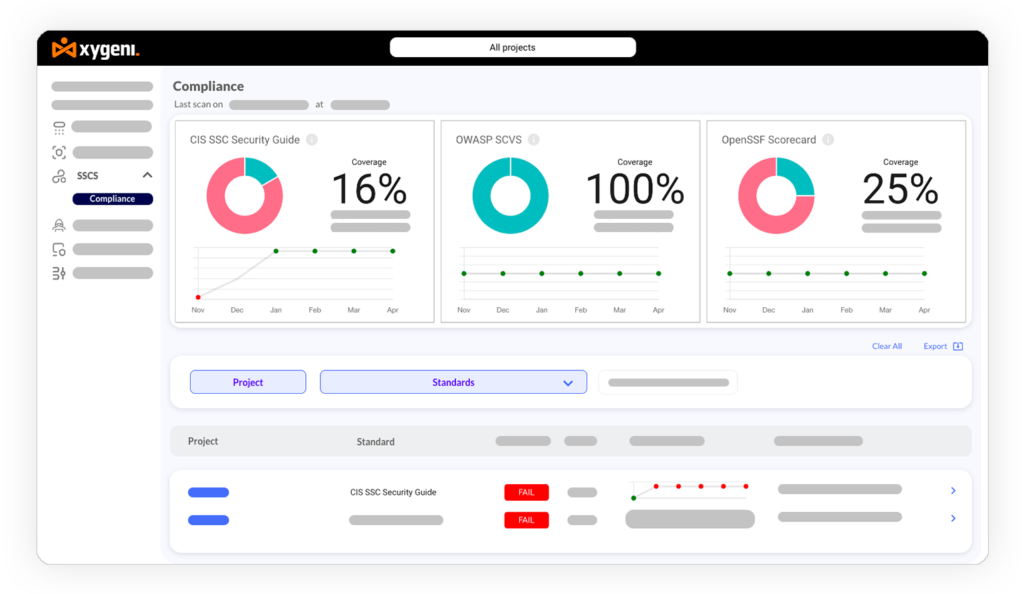
- Betetze Kudeaketa Automatizatua: Xygeni-k NIS2-ri buruzko erakundearen segurtasun-jarrera etengabe kontrolatu eta ebaluatuz betetze-kudeaketa prozesua errazten du. standardAutomatizazio honek segurtasun-taldeen lan-karga arintzen du, betetze azkarragoa eta araudi-aldaketekin lerrokatze koherentea erraztuz.
- Mehatxuak hautematea eta erantzuna: Xygeniren plataformak ikaskuntza automatikoan oinarritutako mehatxuak detektatzeko funtzio sofistikatuak ditu, eta horrek jarduera susmagarriak eta mehatxu potentzialak denbora errealean identifikatzen ditu. Gaitasun hau ezinbestekoa da NIS2 betetzeko, erakundeei mehatxuak azkar detektatu eta erantzun ahal izateko, zuzentarauak eskatzen duen bezala.
- Hornikuntza-katea eta Software osaeraren analisiaXygeni-k erakunde baten hornidura-katearen segurtasuna kudeatzeko eta monitorizatzeko tresnak eskaintzen ditu, NIS2 betetzearen osagai kritikoa dena. Bere softwarearen konposizioaren analisi funtzioak enpresei hirugarrenen osagaien ahultasunak ebaluatzen laguntzen die, softwarearen hornidura-kate segurua bermatuz.
- Gorabeheren berri ematea: Xygeni-k gertakarien berri emateko prozesua errazten du dokumentaziorako eta arauzko jakinarazpenetarako lan-fluxu errazak eskainiz, erakundeei NIS2 txostenak betetzen lagunduz. standards. Bere ezaugarri forentseek gertakarien analisi sakona ahalbidetzen dute, gertakarien ondorengo ebaluazioak eta etengabeko hobekuntzak erraztuz.
- Gobernantza eta Rolen Kudeaketa: Xygeni-k roletan oinarritutako sarbide-kontrola eta gobernantza-esparruak gaitzen ditu, erakundeek NIS2-k agintzen duen bezala zibersegurtasun-rolak, erantzukizunak eta politikak definitu eta betearazteko prozesua sinplifikatuz.
Laburbilduz – Ziberarriskuak minimizatzen hasi
NIS2 betetzea legezko betebeharra eta garrantzi estrategikoa da EBko sektore garrantzitsuetako erakundeentzat. Zibermehatxuak maiztasunean eta konplexutasunean hazten diren heinean, NIS2rekin bat egiteak ez ditu arriskuak murrizten bakarrik, baita erakundearen erresilientzia indartzen, konfiantza areagotzen eta erantzukizuna bermatzen ere.
Xygeni-ren Segurtasun plataforma integral batek NIS2 betetzearen erronkak kudeatzeko irtenbide eraginkorra eskaintzen du, betetze kudeaketa automatizatutik hasi eta mehatxuen detekzio aurreratura eta gertakarien erantzunera arte. Xygeni bezalako tresnak erabiliz, erakundeek beren betetze prozesuak optimizatu, azpiegitura kritikoak babestu eta zibersegurtasun kultura sendo bat landu dezakete. Hobetu zure zibersegurtasun erresilientzia orokorra ziber arriskuak minimizatzeko neurri egokiak hartuz.