

Ez da ezer urratu. Agenteak bere lana egin zuen, inork ukitzeko eskatu ez zion menpekotasun bat, konfigurazio bat edo zerbitzu bat ukitu zuen, eta bere baimenen barruan egon zen denbora guztian. Saio honetan, ikusiko duzu zergatik den kasu hori edozein eraso baino zailagoa: nola aldez aurretik markatutako muga bat behar den zeregina baino zabalagoa den, zergatik den onarpen bat...cisexekuzioa aurrera doan bitartean behin egindako ioia, nola sarbide finkoak garatzailearen ordenagailu eramangarria harribitxi bihurtu zuen, eta nolako berreskurapena den aktoreak bere arrazoibidea azaldu ezin duenean. Erregistratu orain azken une betearazgarria non dagoen ikusteko, eta zerk duen leherketa-erradioa.
Xygeniko zuzendari nagusi Jesús Cuadradok Cyber Defense Magazineko CyberDefense TV saioan elkarrizketa bat egin du. Softwarea sortzen den unean bertan babesteaz hitz egiten du, hau da, IA agenteek kodea idazten dutenean eta pakete gaiztoak erregistro publikoetara iristen direnean sinadurarik egon aurretik. Ikusi elkarrizketa Xygenik aplikazioen eta hornikuntza-katearen segurtasuna nola lantzen duen ikusteko, IA erabiliz taldeentzat. Ikusi elkarrizketa laburra orain!

Ikusi gure hurrengo webinarra! IA kodeketa laguntzaileek pakete izenak haluzinatzen ari dira, eta erasotzaileek dagoeneko izen faltsu horiek malwarearekin erregistratzen ari dira. Saio honetan, zure IA ekosistema osoa zuzenean nola mapatu ikusiko duzu, IA inbentarioak eta IA BOMak zure softwarean sartutako modelo, agente eta IA-k sortutako mendekotasun guztiak azaleratuz. Ezagutu nola Xygeni Shield sinadura bat existitu baino lehen pakete gaiztoak blokeatzen ditu, sinadura-eskanerrek uzten duten hutsunea itxiz. Ikusi orain zure softwarea nola babestu slopsquatting-ek hurrengo IA iradokizuna sarrera-puntu bihurtu aurretik.

IA agente batek mendekotasun bat instalatzen edo Dockerfile bat aldatzen duen unetik aurrera, zure SBOM eta jatorriaren hipotesiak probatzen ari dira dagoeneko, eta talde gehienek ez dute benetan gertatu dena egiaztatzeko modurik. Saio honetan, benetako aldaketa zuzenean ikusiko duzu: instalazio unea nola aldatzen den garatzaile batek ere ez duenean paketearen izena lehenik begiratzen, ea SBOMs eta jatorria oraindik ere balio dute agente batek de egin zueneancisioia, eta kodearen berrikuspenaren eta ezkerrera mugitutakoaren hondarrak agenteak direnean commit, eta batzuetan bat egiten dute, bere kabuz. Ikusi orain zer nolako agente segurua den ikusteko pipeline praktikan eskatzen du, ez teorian bakarrik.

2026ko irailaren 11tik aurrera, CRAk 24 ordu ematen dizkizu aktiboki ustiatutako ahultasun bat ENISAri jakinarazteko, merkatuan dauden produktuetarako ere bai, eta talde gehienek oraindik ez dute horretarako lan-fluxurik. Saio honetan, benetako prozesua zuzenean ikusiko duzu: ahultasun bat sortzea. SBOM zein produktu bertsio dauden kaltetuta jakiteko, aurkikuntzak irisgarritasun eta ustiapen analisiekin sailkatzea benetako arriskua zaratatik bereizteko, eta jakinarazpenak konfiguratzea pertsona egokiari abisua emateko aurkikuntza bat salatu beharreko gertakari bihurtzen den unean. Ikusi orain CRAren jakinarazpen erlojua legezko epea izatetik zure taldeak presiopean exekutatu dezakeen lan-fluxu bihurtzeko modua ikusteko.

Ikusi orain gure SafeDev hitzaldia: Kode irekia, IA eta eraso-azalera berria: kode armatua, defentsa adimentsuagoak. IA eta kode irekia software modernoa birdefinitzen duten heinean, eraso-azalera inoiz baino azkarrago zabaltzen ari da. Mendekotasun-arriskuetatik eta hornikuntza-katearen infiltraziotik hasi eta IA bidezko ustiapen-sorkuntzaraino, erasotzaileak eboluzionatzen ari dira, eta defendatzaileek ere eboluzionatu egin behar dute. Batu zaitez Red Hat, TikTok eta Xygeni-ko adituekin IAk eta automatizazioak kode irekiko segurtasuna nola eraldatzen ari diren aztertzeko. Ikusi orain erresilientzia, gardentasuna eta konfiantza nola eraiki ikasteko software modernoaren hornikuntza-katean zehar!

Segurtasun taldeek askotan oinarritzen dira SCA SAST bereizita, eta horrek alerta-nekea, informazio zatikatua eta arriskuak galduta sor ditzake. Bien artean aukeratu beharrean, benetako erronka segurtasun-jarrera sendoago bat lortzeko elkarrekin nola lan egin dadin da. Ikusi gure SafeDev Talk eta aztertu zergatik SCA bakarrik ez da nahikoa, nola irisgarritasun-analisiak faltsu positiboen kopurua murrizten duen, zergatik SAST AppSec-en estaldurako hutsune kritikoak betetzen ditu, eta askoz gehiago. Ikusi orain!

Ikusi orain: Adimen artifiziala dagoeneko zure barruan dago SDLC. Orain zer? IA ez dago zure software hornikuntza-katearen atean jotzen; dagoeneko barruan dago. Kopilotoek, agenteek, MCP zerbitzariek eta IAk sortutako mendekotasunek kodea nola eraiki, berrikusi eta bidali birmoldatzen ari dira. SafeDev Hitzaldi honetan, OWASPeko buruzagiek eta AppSec-eko adituek zure segurtasun-jarrerarentzat zer esan nahi duen benetan azalduko dute, non ari diren gobernantza-ereduak hausten eta zein kontrol praktikok funtzionatzen duten benetan ingeniaritza-taldeak moteldu gabe. Espero ondorio zehatz eta erabilgarriak (ez teoria bakarrik) IAk lagundutako garapena babesten duten kontrol praktikoak nola ezarri zure ingeniarientzat oztopo bihurtu gabe. Ikusi orain!

Ikusi orain gure SafeDev hitzaldia: Nola gainditu auditoria? Benetako AppSec bat eraikitzea ISO, NIST eta CRArekin lerrokatuta. Gaur egun, kode segurua ez da nahikoa; frogatu egin behar duzu. ISO 27001, NIST CSF, CRA, DORA eta NIS-2 bezalako esparruak erdigunean jarrita, erakundeek auditorietarako prest dauden AppSec programak eraiki behar dituzte, benetan azterketari eusten diotenak. Atal honetan, adituek politikatik praktikara nola igaro, betetzea nola txertatu aztertuko dute... CI/CD, eta lerrokatu ingeniaritza, segurtasun eta GRC taldeak benetan onartzen denaren inguruan. Begiratu orain!

Ikusi orain gure SafeDev Talk atala, Silorik Gabeko Segurtasunari buruz, eta ikasi All-In-One AppSec Plataforma Guztiak erabiltzearen benetako balioa. Siloak oztopo nagusi bat izaten jarraitzen dute arriskuen kudeaketa eraginkorrerako. Saio honek aztertzen du nola plataforma guzti-bateko bat hartzeak zure AppSec estrategia erraztu dezakeen, segurtasun eta garapen taldeen arteko lankidetza hobetu dezakeen, mehatxu berrien aurretik egoten lagun zaitzakeen eta askoz gehiago! Ikusi orain eta lortu zure aplikazioak eta softwarearen hornikuntza-katea ziurtatzeko estrategiak!

Ikusi orain gure SafeDev Talk From Code to Runtime. Talde askok inbertsio handiak egiten dituzte analisi estatikoan, baina ahultasunak ekoizpenera iristen dira oraindik. Erronka ez da tresna falta; benetako arriskua ulertzeko testuinguru falta da. Adituek gidatutako saio honetan, AppSec modernoak zergatik ezin duen ikuspegi bakar batean oinarritu aztertuko dugu eta nola kode mailako eta exekuzio denborako ikuspegiak konbinatzeak taldeei ahultasunak modu eraginkorragoan detektatzen, lehenesten eta konpontzen laguntzen dien bizi-ziklo osoan zehar. Ikusi orain egungo ikuspegiek non huts egiten duten ulertzeko eta nola eraiki segurtasun estrategia osatuago eta testuinguruaren araberakoa den bat.

Ikusi orain gure SafeDev hitzaldia: AI bidezko DevSecOps – Segurtasuna hodeiko eskalan orkestratzea. Segurtasuna ezin da bigarren mailako kontua izan garapen modernoan, eta AI softwarea eraikitzeko, ziurtatzeko eta eskalatzeko modua birmoldatzen ari da. Atal honetan, adituek adabaki eta eskaneatzetik haratago nola joan aztertuko dute benetako orkestrazio adimenduna lortzeko. SDLCIA bidezko ahultasunen kudeaketatik hasi eta integratutako ahultasunetaraino guardrails in CI/CD eta exekuzio-denboran, hitzaldi honek eskalagarria den eta hodeian natiboa den AppSec-ek zer itxura duen aztertzen du. Ikusi orain!

Ikusi orain gure hurrengo SafeDev Talk-a eta Iraultza Zure DevSecOps Estrategia! Ezagutu nola eraldatu dezakeen arriskuen kudeaketa proaktiboak zure DevSecOps estrategia eta sendotu zure software hornikuntza-katea mehatxu berrien aurka. Saio hau zibersegurtasun-buruentzat eta garapen-taldeentzat da, ahultasunen paisaia gero eta konplexuagoan aurreratuta egoteko konpromisoa dutenentzat. Ikusi orain atala!
Ikusi 2025eko lehen SafeDev Talk-a eta hobetu zure gaitasunak Open Source Security estrategiak! Entzun aditu nagusien hitzaldiak 2024ko ikasgai nagusiak, defentsa-mekanismo aurreratuak eta OSS segurtasunaren etorkizuna aztertzen dituzten bitartean. Hau da mehatxu-paisaia ebolutiboen aurretik egoteko eta zure softwarearen hornikuntza-katea ziurtatzeko estrategia proaktiboak ikasteko aukera!

Ikusi gure SafeDev Talk-a eta eraldatu zure AppSec Estrategia! Ezagutu zergatik ASPM (Application Security Posture Management) da alerta-nekea gainditzeko, segurtasun-informazioak bateratzeko eta benetako arriskuak lehenesteko gakoa. Zibersegurtasun-aditu nagusiek AppSec eta DevSecOps-en etorkizunean murgilduko dira, aurreratuta egoteko estrategia erabilgarriak partekatuz. Ez galdu aukera hau segurtasun-fluxuak nola erraztu eta DevSecOps estrategia ezin hobea nola eraiki ikasteko. Ikusi orain!

Batu zaitez gurekin "Desmitifikatzeko" ekimenarekin SBOM Segurtasuna", non Jennifer Cox, Santosh Kamane eta Jesus Cuadrado zibersegurtasun-adituek garrantzia agerian utziko duten SBOM softwarearen kalitatea eta segurtasuna hobetzeko eta betetzea bermatzeko. Webinar hau ezinbestekoa da zure softwarearen hornikuntza-katea modu eraginkorrean nola ziurtatu jakiteko. Ikasi zein erraz indartu dezakezun zure softwarearen segurtasun-jarrera!

Ikusi orain urteko azken SafeDev hitzaldia eta igo maila Software Supply Chain Security! Batu zaitez industriako aditu nagusiei 2024ko ikasgai garrantzitsuak berrikusten, azken joerak ezagutzen eta 2025eko erronkei aurre egiteko prestatzeko ikuspegi erabilgarriak partekatzen. Webinar hau segurtasun-profesionalentzat eta garapen-taldeentzat diseinatuta dago, berritzeko eta dinamikan aurreratuta egoteko gogoz daudenentzat. software supply chain security mundua. Eman izena orain!

Thoughtworks, Codurance eta Xygeni-ko adituek beren ikuspegiak partekatuko dituzte Software Supply Chain SecurityHobetu zure segurtasun-jarrera eta babestu zure negozioaren ospea eta jarraitutasuna. Prest al zaude honen bilakaerari buruz ikasteko? Software Supply Chain Security?

Application Security Posture Management (ASPM) egunero indarra hartzen ari da. Hala ere, baliteke bere funtzionalitate espezifikoak ez izatea guztiz argi guztientzat. Ziurtatu zure lekua orain! Batu zaitez gure SafeDev Talk-era "Behar al duzu ASPM zure bizitzan?” zibersegurtasun-adituekin James Berthoty, William Palm eta Luis Garcia, honako hauen potentziala aztertzeko ASPM aplikazioen segurtasun-irtenbide holistiko gisa eta zure erakundea ahalduntzen jarraitu!

Ikusi gure SafeDevTalk urriko edizioa Software Konposizioaren Analisia nola eraldatu jakiteko (SCA) eta babestu zure softwarearen hornikuntza-katea mehatxu berrien aurka.
Saio hau zibersegurtasuneko liderrentzat eta garapen taldeentzat diseinatuta dago, gaur egungo kode irekiko ahultasunen paisaia konplexuan aurreratuta egon nahi dutenentzat.

Ikusi orain gure SafeDev hitzaldia, presiopean dauden software hornikuntza-kateei buruz: Zer irakatsi zigun 2025ak malwareari eta adimen artifizialari buruz, eta zer datorren ondoren. 2025ak aldatu egin zuen. software supply chain securityEraso-mekanika berriek (IA bidezko malwarea, auto-hedapena eta konfiantza-abusua eskala handian) dauden defentsen mugak agerian utzi zituzten. Batu zaitez adituek gidatutako saio honetara 2025ean benetan zer aldatu zen eta zer garapen- eta segurtasun-taldek egokitu behar duten 2026rako ulertzeko. Ikusi atala orain!

Batu zaitez Luis Rodríguezekin, Xygeniko CTOarekin, eta Luis Manuel Garcíarekin, Salmenta Laguntzako arduradunarekin, Segurtasunari buruzko webinar honetan. CI/CDIkasi gure adituengandik nola hartu OWASP-en jardunbide egokienak zure segurtasuna indartzeko. CI/CD eta babestu zure softwarearen hornikuntza-katea. Babestu zure CI/CD eta softwarearen hornikuntza-katea OWASP-ekin. Inbentarioari eta Analisiari buruz hitz egingo dute, CI/CD Arriskuak, Detekzioa eta Prebentzioa, beste gauza askoren artean!

SafeDevTalks-en laugarren edizioak Derek Fisher, Abhilasha Sinha eta Luis Rodriguez zibersegurtasuneko aditu nagusiak ditu protagonista. Atal honek software garapenean hirugarrenen eta kode irekiko osagaien mendekotasunaren gai kritikoa aztertuko du, ezkutuko ahultasunak eta mehatxu berriak agerian utziz. Batu zaitez gurekin ezkutuko ahultasunei, mehatxu hedatzaileei, benetako munduko urraketei eta askoz gehiagori buruz gehiago jakiteko!

Ikusi orain gure hurrengo SafeDev Talk atala: Ahultasun amaigabeak. Defentsa adimentsuagoak! Ahultasunen kudeaketa eboluzionatzen ari da, eta tresna tradizionalak ez dira nahikoa. Batu zaitez gurekin mehatxu modernoek arrisku-eredu adimentsuagoak, lehentasunak denbora errealean ezartzea eta softwarearen hornikuntza-katea babesteko ikuspegi berri bat nola eskatzen duten aztertzeko. Ez galdu zure AppSec estrategia indartzeko eta gaur egungo arrisku-paisaia dinamikoaren aurretik egoteko adituen ikuspegiz betetako saio hau!

Batu zaitez bigarren atal honetara CI/CD Luis Rodríguez, Xygeni-ko CTO eta sortzailekidea, eta Luis Manuel García, Salmenta Laguntzako arduraduna, parte hartuko duten webinarrak. Saio honetan, "talde urdinaren" ikuspegia aztertuko dugu. CI/CD segurtasuna, erakundeek beren segurtasun-jarrera hobetzeko eman ditzaketen urratsetan sakonduz ...

Paisaia digital azkar eboluzionatzen ari den honetan, zure software hornikuntza-katearen segurtasuna inoiz baino garrantzitsuagoa da. Eraso-taktika berriak agertzen diren heinean, ezinbestekoa da aurreratuta egotea eta babes-estrategia berrienekin hornitzea. Webinar honetan, Luis Rodriguezek gidatuko zaitu...

Ikusi orain gure hurrengo webinarra: AI aplikazioen segurtasun automatizazioa! AppSec taldeak alertekin gainezka daude; orain automatizatzeko garaia da. Saio praktiko honetan, ezagutu nola ezabatu eskuzko sailkapena eta nola pasa alertatik konponketara segundo gutxitan, garatzaileentzako egokia den auto-konponketa erabiliz. Ikasi nola murriztu positibo faltsuak, nola lehenetsi benetako arriskuak eta nola betearazi segurtasun politikak, eta ikusi nola integratu auto-konponketa... CI/CD pipelineadimendunarekin guardrails (beste gauza askoren artean). Ikusi gaur!

Ikusi orain gure SafeDev Talk-a: Seguru lehenespenez: Nola ari da AppSec birmoldatzen auto-konponketak? "Segurtu lehenespenez" ez da jada aukerakoa; oinarri berria da. Adimen artifizialak sortutako kodearekin, txertatutako adimen artifizialaren osagaiekin eta garapen-ziklo izugarri azkarrekin, ohiko segurtasun-ateak huts egiten ari dira. Erantzuna? Defentsa proaktiboak eta garatzaileak bizi diren lekuan funtzionatzen duten auto-konponketa praktikoak. Ikusi orain eta eman hurrengo urratsa AppSec modernoan!

Entzun Neucoren The Cyber Security Matters podcasteko atala, "Softwarearen segurtasunean erronka berria: nola mantendu devop-ak martxan hornidura-katearen erasoen menpe erortzen ez diren bitartean" gaiarekin, Luis Rodriguezekin, Xygeniko CTOarekin, eta aztertu softwarearen hornidura-katea ziurtatzeko erronka aldakorrak.

Ikusi gure SafeDev hitzaldia: AI Unleashed: Aplikazioen Segurtasunean Mehatxu eta Defentsen Nabigazioa. AIk zibersegurtasuna eraldatzen duen heinean, Aplikazioen Segurtasunean duen eragina indartsua eta ñabarduratsua da. Malware polimorfikotik hasi eta ereduen manipulaziora eta berehalako injekziora arte, erasotzaileek AI erabiltzen dute eraso adimentsuagoak sortzeko, eta defendatzaileek AI erabiltzen dute eraso horiek azkarrago detektatu eta arintzeko. Ikusi ekuazioaren bi aldeak ulertzeko eta zure AppSec programa AIrako prestatzen ikasteko.
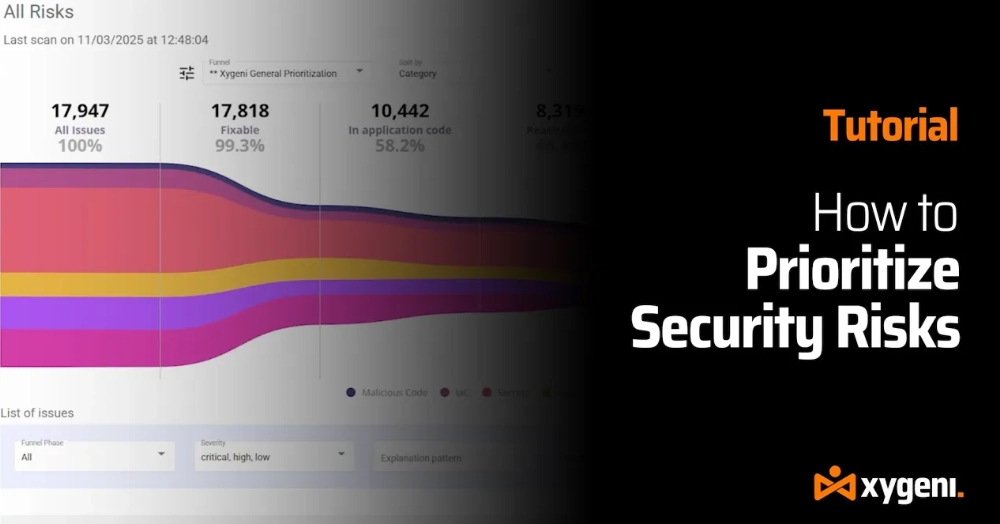
Segurtasun-alerta amaigabeez nekatuta? Konpon dezagun benetan garrantzitsua dena. Ahultasun-aurkikuntzen uholde batean murgilduta bazaude, ez zaude bakarrik. Pausoz pausoko tutorial honetan, Xygeni Funnels-ek DevOps eta AppSec taldeei zarata saihesteko eta benetako mehatxuetan zentratzeko nola laguntzen dien erakutsiko dizugu, zure kodea babestu ahal izateko. pipelines, eta negozio-kritiko sistemak eraginkorrago.

AppSec taldeak presiopean daude. Alerta-bolumenak izugarri handitzen ari dira, garapen-abiadura handitzen ari da eta eskuzko sailkapenak ezin du jada erritmoari eutsi. Segurtasun-ikuspegi tradizionalen mugak erakusten ari dira. Adituek gidatutako saio praktiko honetan, ikusiko duzu nola IA bidezko AppSec automatizazioak taldeei alerta-nekea gainditzen eta segurtasun-aurkikuntzak konponketa fidagarri eta automatizatu bihurtzen laguntzen dien. Ikasi zer aldatu behar den AppSec modernoan eta nola garapen- eta segurtasun-taldeek dena babestu dezaketen. commit pull request entrega moteldu gabe. Ikusi webinarra eskaeraren arabera eta ikusi nola ari den adimen artifizialaren bidezko automatizazioak AppSec birmoldatzen praktikan.

Ikusi gure Black Hat Europe saioa: AppSec-en errealitate berria: IA bidezko garapena, malwarea eta software modernoaren arriskua. IAk softwarearen entrega bizkortzen duen heinean, eraso-azalera ere birmoldatzen du. Kode irekiko malwaretik eta hornikuntza-katearen konpromisotik hasi eta IAk sortutako kode-akatsetaraino, hitzaldi honek AppSec-en arrisku modernoak nola sortzen diren eta zer egin behar duten segurtasun-taldeek IA bidezko mundu batean aurreratuta egoteko aztertzen du.

Ikusi orain DORAri buruzko gure hasierako denboraldiko SafeDev Talk atala, hura menderatzeko eta finantza-erregulazioaren etengabe eboluzionatzen ari den paisaian aurreratuta egoteko. Webinar hau finantza-erakundeentzat bereziki sortua da eta DORAk segurtasun operatiboan eta betetzean duen eragina ulertzen lagunduko dizu. Estrategia praktikoak eta adituen ikuspegiak lortuko dituzu, etorkizunerako hobeto prestatuta egon zaitezen!
Begiratu gure CTO Luis Rodriguezekin Secure Cyber Connect Podcast atala. 15 urte baino gehiagoko esperientziarekin, Luisek kode gaiztoa detektatzeko, hirugarrenen osagaiak babesteko eta AppSec estrategiak etorkizunerako prestatzeko adituen ikuspegiak partekatzen ditu. SolarWindsen ondorioetatik hasi eta azken SSH atzeko atearen gertakariraino, atal honek benetako mehatxuak eta defentsa taktika praktikoak lantzen ditu. Ikasi nola indartu zure... SDLC, hornikuntza-kateko arriskua murriztu eta zibermehatxu ebolutiboen aurretik egon.

Batu zaitez gure "Denbora Errealeko Malware Detekzioa Kode Irekikoan" web mintegian Kode Irekiko Softwarean (OSS) eragina duten malware mehatxu berrienak aztertzeko. OSSaren erabilera hazten den heinean, mehatxuen bolumena eta konplexutasuna ere hazten dira, garatzaileentzat eta erakundeentzat erronka berriak sortuz. Saio sakon honek zure OSS mendekotasunak eraso gaiztoetatik babesteko azken joerak, mehatxu berriak eta estrategia aurreratuak azalduko ditu. Batu zaitez gurekin!

Galdu al gaituzu Black Haten? Ikusi gure 20 minutuko saioaren errepikapen esklusiboa, IA zibersegurtasunari, aplikazioen segurtasun automatizazioari eta AutoFix-i buruz. Ikusi nola moztu alerta zarata, konpondu ahultasunak automatikoki PR seguruekin eta ekarri AppSec automatizazioa zuzenean zuregana. pipeline (beste gauza interesgarri askoren artean). Ikusi saioa eskaeraren arabera!

Ikusi eta sakondu: datu-urraketa eta ahultasun gero eta handiagoak direla eta, aplikazio seguruen premiazko beharra; software seguru eta eskalagarria eraikitzeko egungo erronkak, lan-fluxu isolatuak, urruneko taldeen arteko komunikazio-hutsuneak eta software librea (OSS) integratzearekin lotutako arriskuak barne; eta askoz gehiago. Ikasi zarata nola saihestu eta mehatxu kritikoenetan nola zentratu. Ez galdu!
Ezin izan zenuen San Frantziskoko 2024ko RSA Konferentziara joan.cisko? Arazorik ez! Ikusi gure webinar esklusiboa eta aurreratu zibersegurtasuneko joera kritikoenetako batzuei, aldaketetatik hasi eta CISZiberdefentsaren garapen aurreratuenen buru izateko O roletatik hasi eta zure mahaian bertan. Webinar honetan, zibersegurtasunaren munduak eskaintzen dituen ikuspegi eta estrategia eguneratuenetan murgilduko zara!
Ikusi orain gure webinarra AI bidez sortutako kodea bidaltzeko aurretik babestea. Mugako kodetze-ereduek oraindik ere pakete-izen faltsuak antzematen dituzte irteeren % 6raino, eta Shai-Hulud bezalako benetako erasoek erakusten dute zein azkar heda daitekeen pakete pozoitsu bakar bat GitHub, hodei eta... bidez. CI/CDIA agenteek fitxategiak, terminalak eta ukitzen dituzte orain. pipelinezuzenean, askotan segurtasun-egiaztapenik exekutatu aurretik. Nimbus Compute-k Xygeni-rekin lankidetzan antolatutako saio honetan, aztertuko dugu zergatik ez den nahikoa CI-ren segurtasuna eta nola detekzioa IDEra eramateak taldeei arriskua ekoizpenera iritsi aurretik detektatzen laguntzen dien.

Ikusi orain gure webinarra Vibe Coding Without Regret. Adimen artifizialak softwarea eraikitzeko modua eraldatzen ari da, kopilotoek eta adimen artifizialaren agenteek ekoizpen-kodearen zati gero eta handiagoa sortzen baitute. Saio honetan, ikusiko duzu nola ziurtatu adimen artifizialak sortutako kodea zuzenean IDEan, denbora errealeko ahultasunen detekzioaren bidez. guardrails Copilot-erako eta irisgarritasunean oinarritutako lehentasunak ezartzeko. Ezagutu nola IA bidezko konponketak garatzaileei arazoak modu eraginkorrean konpontzen eta software segurua eta IA bidezkoa eraikitzen laguntzen dien kontrola galdu gabe. Ikusi orain hasieratik software segurua eta IA bidezkoa nola eraiki ikasteko.