

Ez da ezer urratu. Agenteak bere lana egin zuen, inork ukitzeko eskatu ez zion menpekotasun bat, konfigurazio bat edo zerbitzu bat ukitu zuen, eta bere baimenen barruan egon zen denbora guztian. Saio honetan, ikusiko duzu zergatik den kasu hori edozein eraso baino zailagoa: nola aldez aurretik markatutako muga bat behar den zeregina baino zabalagoa den, zergatik den onarpen bat...cisexekuzioa aurrera doan bitartean behin egindako ioia, nola sarbide finkoak garatzailearen ordenagailu eramangarria harribitxi bihurtu zuen, eta nolako berreskurapena den aktoreak bere arrazoibidea azaldu ezin duenean. Erregistratu orain azken une betearazgarria non dagoen ikusteko, eta zerk duen leherketa-erradioa.

IA agente batek mendekotasun bat instalatzen edo Dockerfile bat aldatzen duen unetik aurrera, zure SBOM eta jatorriaren hipotesiak probatzen ari dira dagoeneko, eta talde gehienek ez dute benetan gertatu dena egiaztatzeko modurik. Saio honetan, benetako aldaketa zuzenean ikusiko duzu: instalazio unea nola aldatzen den garatzaile batek ere ez duenean paketearen izena lehenik begiratzen, ea SBOMs eta jatorria oraindik ere balio dute agente batek de egin zueneancisioia, eta kodearen berrikuspenaren eta ezkerrera mugitutakoaren hondarrak agenteak direnean commit, eta batzuetan bat egiten dute, bere kabuz. Eman izena orain agente seguru batek zer egiten duen ikusteko pipeline praktikan eskatzen du, ez teorian bakarrik.

Ikusi gure hurrengo webinarra! IA kodeketa laguntzaileek pakete izenak haluzinatzen ari dira, eta erasotzaileek dagoeneko izen faltsu horiek malwarearekin erregistratzen ari dira. Saio honetan, zure IA ekosistema osoa zuzenean nola mapatu ikusiko duzu, IA inbentarioak eta IA BOMak zure softwarean sartutako modelo, agente eta IA-k sortutako mendekotasun guztiak azaleratuz. Ezagutu nola Xygeni Shield sinadura bat existitu baino lehen pakete gaiztoak blokeatzen ditu, sinadura-eskanerrek uzten duten hutsunea itxiz. Ikusi orain zure softwarea nola babestu slopsquatting-ek hurrengo IA iradokizuna sarrera-puntu bihurtu aurretik.

Ikusi orain gure SafeDev hitzaldia: Kode irekia, IA eta eraso-azalera berria: kode armatua, defentsa adimentsuagoak. IA eta kode irekia software modernoa birdefinitzen duten heinean, eraso-azalera inoiz baino azkarrago zabaltzen ari da. Mendekotasun-arriskuetatik eta hornikuntza-katearen infiltraziotik hasi eta IA bidezko ustiapen-sorkuntzaraino, erasotzaileak eboluzionatzen ari dira, eta defendatzaileek ere eboluzionatu egin behar dute. Batu zaitez Red Hat, TikTok eta Xygeni-ko adituekin IAk eta automatizazioak kode irekiko segurtasuna nola eraldatzen ari diren aztertzeko. Ikusi orain erresilientzia, gardentasuna eta konfiantza nola eraiki ikasteko software modernoaren hornikuntza-katean zehar!

Batu zaitez gure hurrengo SafeDev solasaldian: Adimen artifiziala dagoeneko zure barruan dago SDLC. Orain zer? IA ez dago zure software hornikuntza-katearen atean jotzen; dagoeneko barruan dago. Kopilotoek, agenteek, MCP zerbitzariek eta IAk sortutako mendekotasunek kodea nola eraiki, berrikusi eta bidaltzen den birmoldatzen ari dira. SafeDev Hitzaldi honetan, OWASPeko buruzagiek eta AppSec-eko adituek zure segurtasun-jarrerarentzat zer esan nahi duen benetan azalduko dute, non ari diren gobernantza-ereduak hausten eta zein kontrol praktikok funtzionatzen duten benetan ingeniaritza-taldeak moteldu gabe. Espero ondorio zehatz eta erabilgarriak (ez teoria bakarrik) IAk lagundutako garapena babesten duten kontrol praktikoak nola ezarri zure ingeniarientzat oztopo bihurtu gabe. Eman izena orain!

Adimen artifiziala (IA) software modernoaren banaketan exekuzio-geruza nagusia da orain, aplikazioen segurtasuna eta softwarearen hornikuntza-katearen erasoak nola diseinatu eta eskalatzen diren birmoldatuz. Erakundeak 2026rako prestatzen diren heinean, ezinbestekoa da erasotzaileek automatizazioa, konfiantza eta IA bidezko lan-fluxuak nola ustiatzen dituzten ulertzea. Txosten honek AppSec mehatxu-ereduaren analisi ebidentzian oinarritutakoa eskaintzen du, segurtasun- eta DevSecOps-eko taldeei arrisku berriak eta aurrera egiteko beharrezkoak diren defentsa-aldaketak ulertzen laguntzeko. Begiratu orain!

Ikusi orain gure SafeDev hitzaldia, presiopean dauden software hornikuntza-kateei buruz: Zer irakatsi zigun 2025ak malwareari eta adimen artifizialari buruz, eta zer datorren ondoren. 2025ak aldatu egin zuen. software supply chain securityEraso-mekanika berriek (IA bidezko malwarea, auto-hedapena eta konfiantza-abusua eskala handian) dauden defentsen mugak agerian utzi zituzten. Batu zaitez adituek gidatutako saio honetara 2025ean benetan zer aldatu zen eta zer garapen- eta segurtasun-taldek egokitu behar duten 2026rako ulertzeko. Ikusi atala orain!

2026ko irailaren 11tik aurrera, CRAk 24 ordu ematen dizkizu aktiboki ustiatutako ahultasun bat ENISAri jakinarazteko, merkatuan dauden produktuetarako ere bai, eta talde gehienek oraindik ez dute horretarako lan-fluxurik. Saio honetan, benetako prozesua zuzenean ikusiko duzu: ahultasun bat sortzea. SBOM zein produktu bertsio dauden kaltetuta jakiteko, aurkikuntzak irisgarritasun eta ustiapen analisiekin sailkatzea benetako arriskua zaratatik bereizteko, eta jakinarazpenak konfiguratzea pertsona egokiari abisua emateko aurkikuntza bat jakinarazi beharreko gertakari bihurtzen den unean. Eman izena orain CRAren jakinarazpen erlojua legezko epea izatetik zure taldeak presiopean exekutatu dezakeen lan-fluxu bihurtzeko modua ikusteko.
Vibe Coding-ek softwarearen entrega bizkortzen ari da, baina baita arriskua ere. Adimen artifizialak sortutako kodeak eta agente autonomoek garapena birmoldatzen duten heinean, ohiko AppSec kontrolak ez dira nahikoa manipulazio azkarra, kode haluzinatua eta hornikuntza-kate automatizatuaren esposizioa detektatzeko. Gobernantza egokirik gabe, eredu ez-seguruak ekoizpenera heda daitezke makinaren abiaduran. Ikasi nola ziurtatu Vibe Coding zure erakundearen IA arrisku handiena bihurtu baino lehen.

Ikusi orain gure webinarra Vibe Coding Without Regret. Adimen artifizialak softwarea eraikitzeko modua eraldatzen ari da, kopilotoek eta adimen artifizialaren agenteek ekoizpen-kodearen zati gero eta handiagoa sortzen baitute. Saio honetan, ikusiko duzu nola ziurtatu adimen artifizialak sortutako kodea zuzenean IDEan, denbora errealeko ahultasunen detekzioaren bidez. guardrails Copilot-erako eta irisgarritasunean oinarritutako lehentasunak ezartzeko. Ezagutu nola IA bidezko konponketak garatzaileei arazoak modu eraginkorrean konpontzen eta software segurua eta IA bidezkoa eraikitzen laguntzen dien kontrola galdu gabe. Ikusi orain hasieratik software segurua eta IA bidezkoa nola eraiki ikasteko.

Ikusi orain gure hurrengo SafeDev Talk atala: Ahultasun amaigabeak. Defentsa adimentsuagoak! Ahultasunen kudeaketa eboluzionatzen ari da, eta tresna tradizionalak ez dira nahikoa. Batu zaitez gurekin mehatxu modernoek arrisku-eredu adimentsuagoak, lehentasunak denbora errealean ezartzea eta softwarearen hornikuntza-katea babesteko ikuspegi berri bat nola eskatzen duten aztertzeko. Ez galdu zure AppSec estrategia indartzeko eta gaur egungo arrisku-paisaia dinamikoaren aurretik egoteko adituen ikuspegiz betetako saio hau!

Ikusi orain gure SafeDev Talk From Code to Runtime. Talde askok inbertsio handiak egiten dituzte analisi estatikoan, baina ahultasunak ekoizpenera iristen dira oraindik. Erronka ez da tresna falta; benetako arriskua ulertzeko testuinguru falta da. Adituek gidatutako saio honetan, AppSec modernoak zergatik ezin duen ikuspegi bakar batean oinarritu aztertuko dugu eta nola kode mailako eta exekuzio denborako ikuspegiak konbinatzeak taldeei ahultasunak modu eraginkorragoan detektatzen, lehenesten eta konpontzen laguntzen dien bizi-ziklo osoan zehar. Ikusi orain egungo ikuspegiek non huts egiten duten ulertzeko eta nola eraiki segurtasun estrategia osatuago eta testuinguruaren araberakoa den bat.

Ikusi orain urteko azken SafeDev hitzaldia eta igo maila Software Supply Chain Security! Batu zaitez industriako aditu nagusiei 2024ko ikasgai garrantzitsuak berrikusten, azken joerak ezagutzen eta 2025eko erronkei aurre egiteko prestatzeko ikuspegi erabilgarriak partekatzen. Webinar hau segurtasun-profesionalentzat eta garapen-taldeentzat diseinatuta dago, berritzeko eta dinamikan aurreratuta egoteko gogoz daudenentzat. software supply chain security mundua. Ikusi orain!
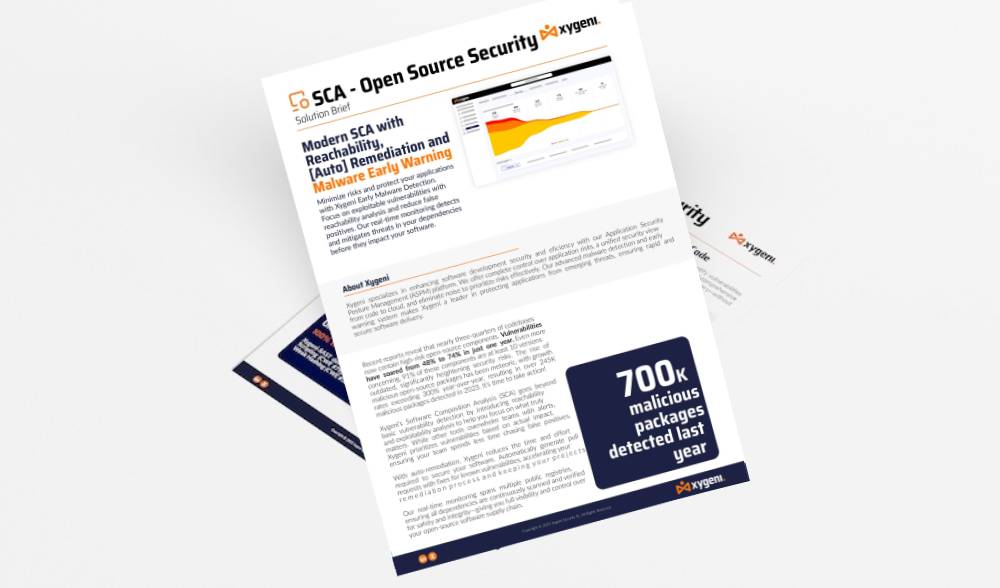
Xygeni-ren SCA Open Source Security Irtenbidea ezinbestekoa da. Pakete kaltegarriak eskaneatu eta blokeatzen ditu argitaratzean, malwarea eta ahultasunak zure sistemetan sartzeko arriskua nabarmen murriztuz. Gure monitorizazio integralak hainbat erregistro publiko hartzen ditu, menpekotasun guztiak segurtasuna eta osotasuna bermatzeko aztertzen direla ziurtatuz. Xygeni-k zure taldearen gaitasuna ere hobetzen du...

Ikusi orain gure SafeDev hitzaldia: AI bidezko DevSecOps – Segurtasuna hodeiko eskalan orkestratzea. Segurtasuna ezin da bigarren mailako kontua izan garapen modernoan, eta AI softwarea eraikitzeko, ziurtatzeko eta eskalatzeko modua birmoldatzen ari da. Atal honetan, adituek adabaki eta eskaneatzetik haratago nola joan aztertuko dute benetako orkestrazio adimenduna lortzeko. SDLCIA bidezko ahultasunen kudeaketatik hasi eta integratutako ahultasunetaraino guardrails in CI/CD eta exekuzio-denboran, hitzaldi honek eskalagarria den eta hodeian natiboa den AppSec-ek zer itxura duen aztertzen du. Ikusi orain!

Ikusi eta sakondu: datu-urraketa eta ahultasun gero eta handiagoak direla eta, aplikazio seguruen premiazko beharra; software seguru eta eskalagarria eraikitzeko egungo erronkak, lan-fluxu isolatuak, urruneko taldeen arteko komunikazio-hutsuneak eta software librea (OSS) integratzearekin lotutako arriskuak barne; eta askoz gehiago. Ikasi zarata nola saihestu eta mehatxu kritikoenetan nola zentratu. Ez galdu!
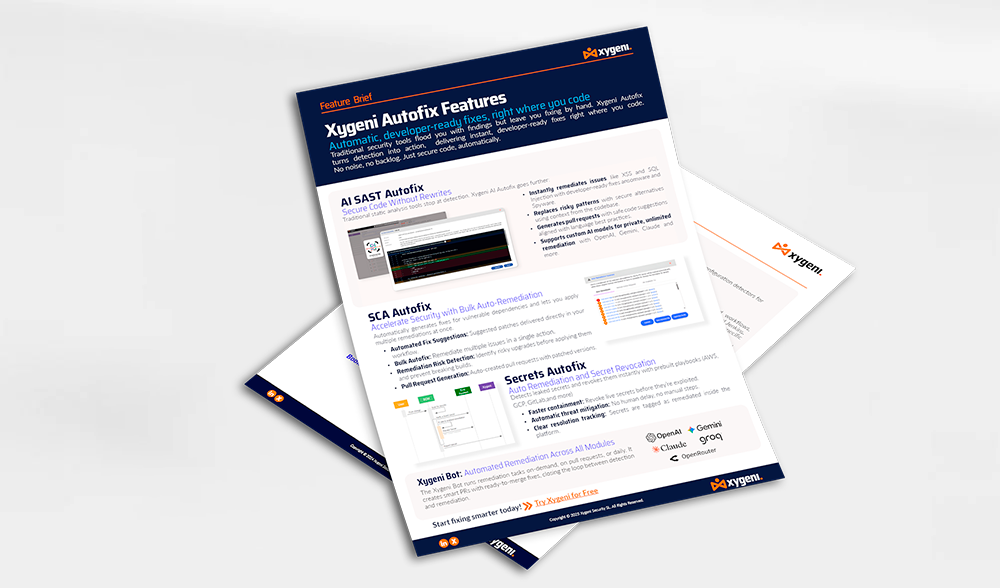
Konponketa automatikoak, garatzaileentzat prest, kodetzen duzun tokian bertan Segurtasun-tresna tradizionalek aurkikuntzez gainezka egiten dizute, baina eskuz konpontzen uzten dizute. Xygeni Autofix-ek detekzioa ekintza bihurtzen du, kodetzen duzun tokian bertan garatzaileentzat prest dauden konponketa berehalakoak eskainiz. Zaratarik ez, atzerapenik ez. Kodea babestu besterik ez duzu egin behar, automatikoki.

Ikusi orain gure SafeDev hitzaldia: Nola gainditu auditoria? Benetako AppSec bat eraikitzea ISO, NIST eta CRArekin lerrokatuta. Gaur egun, kode segurua ez da nahikoa; frogatu egin behar duzu. ISO 27001, NIST CSF, CRA, DORA eta NIS-2 bezalako esparruak erdigunean jarrita, erakundeek auditorietarako prest dauden AppSec programak eraiki behar dituzte, benetan azterketari eusten diotenak. Atal honetan, adituek politikatik praktikara nola igaro, betetzea nola txertatu aztertuko dute... CI/CD, eta lerrokatu ingeniaritza, segurtasun eta GRC taldeak benetan onartzen denaren inguruan. Begiratu orain!

Ikusi orain gure hurrengo SafeDev Talk-a eta Iraultza Zure DevSecOps Estrategia! Ezagutu nola eraldatu dezakeen arriskuen kudeaketa proaktiboak zure DevSecOps estrategia eta sendotu zure software hornikuntza-katea mehatxu berrien aurka. Saio hau zibersegurtasun-buruentzat eta garapen-taldeentzat da, ahultasunen paisaia gero eta konplexuagoan aurreratuta egoteko konpromisoa dutenentzat. Ikusi orain atala!

Ikusi gure SafeDev hitzaldia: AI Unleashed: Aplikazioen Segurtasunean Mehatxu eta Defentsen Nabigazioa. AIk zibersegurtasuna eraldatzen duen heinean, Aplikazioen Segurtasunean duen eragina indartsua eta ñabarduratsua da. Malware polimorfikotik hasi eta ereduen manipulaziora eta berehalako injekziora arte, erasotzaileek AI erabiltzen dute eraso adimentsuagoak sortzeko, eta defendatzaileek AI erabiltzen dute eraso horiek azkarrago detektatu eta arintzeko. Ikusi ekuazioaren bi aldeak ulertzeko eta zure AppSec programa AIrako prestatzen ikasteko.
Ikusi 2025eko lehen SafeDev Talk-a eta hobetu zure gaitasunak Open Source Security estrategiak! Entzun aditu nagusien hitzaldiak 2024ko ikasgai nagusiak, defentsa-mekanismo aurreratuak eta OSS segurtasunaren etorkizuna aztertzen dituzten bitartean. Hau da mehatxu-paisaia ebolutiboen aurretik egoteko eta zure softwarearen hornikuntza-katea ziurtatzeko estrategia proaktiboak ikasteko aukera!

Txosten honek azpimarratzen du zibererasoek gero eta gehiago jotzen dituztela softwarearen hornikuntza-kateak, kode irekiko menpekotasunen ahultasunak ustiatuz eta CI/CD pipelineDORA eta NIS2 bezalako araudiek betetze-eskakizunak areagotzen dituztenez, segurtasun-neurri sendoen beharra dago. Hobetu zure erakundearen software supply chain security, 2025ean zibermehatxu ebolutiboen aurkako erresilientzia bermatuz gure gida osoarekin!

Segurtasun taldeek askotan oinarritzen dira SCA SAST bereizita, eta horrek alerta-nekea, informazio zatikatua eta arriskuak galduta sor ditzake. Bien artean aukeratu beharrean, benetako erronka segurtasun-jarrera sendoago bat lortzeko elkarrekin nola lan egin dadin da. Ikusi gure SafeDev Talk eta aztertu zergatik SCA bakarrik ez da nahikoa, nola irisgarritasun-analisiak faltsu positiboen kopurua murrizten duen, zergatik SAST AppSec-en estaldurako hutsune kritikoak betetzen ditu, eta askoz gehiago. Ikusi orain!
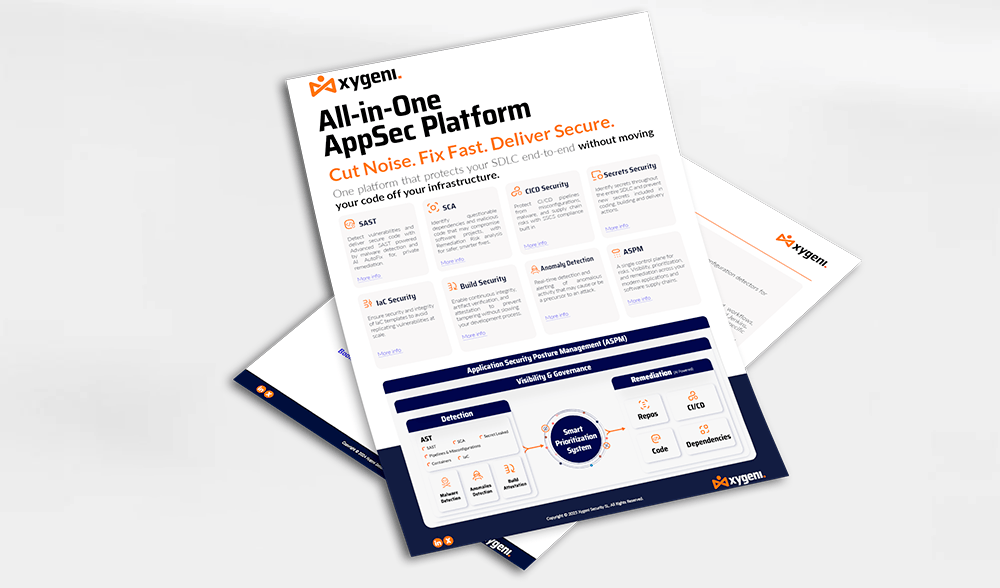
Xygeniren gaitasun bereziek softwarearen hornikuntza-katean ikusgarritasun osoa eskaintzen dute, softwarearen hornikuntza-katearekin lotutako arriskuak ebaluatzeko prozesu sistematiko bat ahalbidetuz, osagai kritikoenak identifikatu eta lehenetsiz, eta segurtasun-jarrera globala eta zehatza ebaluatu eta hobetzeko ahalegin eraginkor eta efiziente batean ...

Application Security Posture Management (ASPM) egunero indarra hartzen ari da. Hala ere, baliteke bere funtzionalitate espezifikoak ez izatea guztiz argi guztientzat. Ziurtatu zure lekua orain! Batu zaitez gure SafeDev Talk-era "Behar al duzu ASPM zure bizitzan?” zibersegurtasun-adituekin James Berthoty, William Palm eta Luis Garcia, honako hauen potentziala aztertzeko ASPM aplikazioen segurtasun-irtenbide holistiko gisa eta zure erakundea ahalduntzen jarraitu!
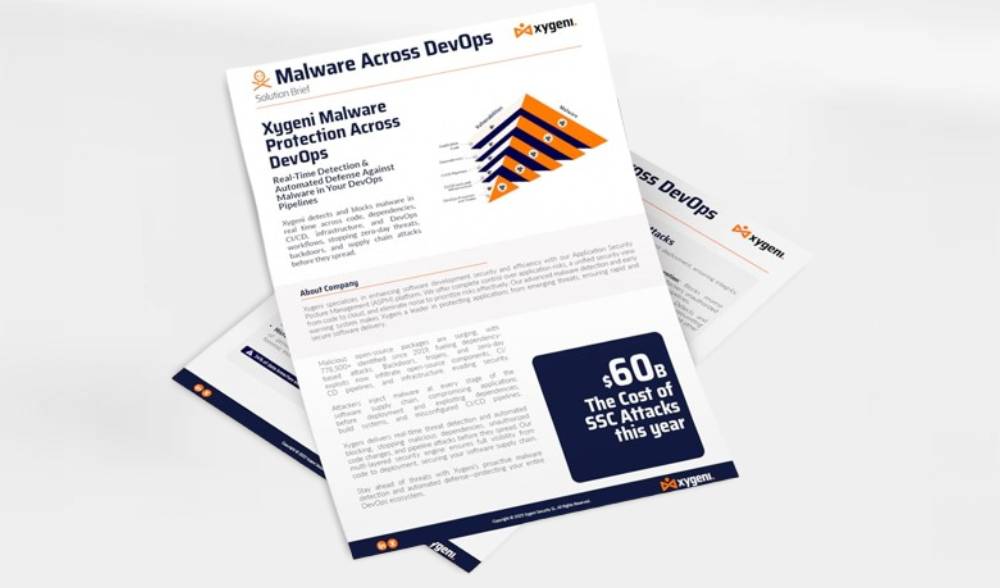
Xygeniren DevOps-erako Malware Detection irtenbideak denbora errealeko babesa eskaintzen du zure software hornikuntza-katean zehar txertatutako kode gaiztoaren aurka. Zure etengabe eskaneatzen du SCM CI/CD inguruneak malwarea, atzeko ateak eta objektu susmagarriak detektatzeko ekoizpenera iritsi aurretik. Garapen-prozesuan goiz integratuz, Xygeni-k taldeei mehatxuak iturrian blokeatzen laguntzen die. Irtenbideak azkar onartzen du...

Ikusi gure SafeDev Talk-a eta eraldatu zure AppSec Estrategia! Ezagutu zergatik ASPM (Application Security Posture Management) da alerta-nekea gainditzeko, segurtasun-informazioak bateratzeko eta benetako arriskuak lehenesteko gakoa. Zibersegurtasun-aditu nagusiek AppSec eta DevSecOps-en etorkizunean murgilduko dira, aurreratuta egoteko estrategia erabilgarriak partekatuz. Ez galdu aukera hau segurtasun-fluxuak nola erraztu eta DevSecOps estrategia ezin hobea nola eraiki ikasteko. Ikusi orain!

Ikusi orain gure SafeDev Talk: Seguru lehenetsiz: Nola ari da AppSec birmoldatzen auto-konponketak? "Segurtu lehenetsiz" ez da jada aukerakoa; oinarri berria da. Adimen artifizialak sortutako kodearekin, txertatutako adimen artifizialaren osagaiekin eta garapen-ziklo izugarri azkarrekin, ohiko segurtasun-ateak huts egiten ari dira. Erantzuna? Defentsa proaktiboak eta garatzaileak bizi diren lekuan funtzionatzen duten auto-konponketa praktikoak. Ikusi orain eta eman hurrengo urratsa AppSec modernoan!

Ikusi gure SafeDevTalk urriko edizioa Software Konposizioaren Analisia nola eraldatu jakiteko (SCA) eta babestu zure softwarearen hornikuntza-katea mehatxu berrien aurka.
Saio hau zibersegurtasuneko liderrentzat eta garapen taldeentzat diseinatuta dago, gaur egungo kode irekiko ahultasunen paisaia konplexuan aurreratuta egon nahi dutenentzat.

Ezagutu zure defendatzeko estrategiak CI/CD pipelineBesteak beste, PPE zuzen eta zeharkakoen, malware injekzioen eta artefaktuen pozoitzearen aurkako mehatxu berrien aurka.
helburua eBookXygeniko aurre-salmenta buruak, Luis Garciak, idatzitako liburu honek erasotzaileen aurretik egoteko lagunduko dizu gure gida adituarekin segurtasun arriskuak identifikatu, prebenitu eta horiei erantzuteko. CI/CD pipelines!

Ikusi gure "Denbora Errealeko Malware Detekzioa Kode Irekiko Softwarean" webinarra Kode Irekiko Softwarean (OSS) eragina duten malware mehatxu berrienak aztertzeko. OSSaren erabilera hazten den heinean, mehatxuen bolumena eta konplexutasuna ere handitzen dira, garatzaileentzat eta erakundeentzat erronka berriak sortuz. Saio sakon honek azken joerak, mehatxu berriak eta zure OSS mendekotasunak eraso gaiztoetatik babesteko estrategia aurreratuak azalduko ditu. Ikusi orain!

Ezin izan zenuen San Frantziskoko 2024ko RSA Konferentziara joan.cisko? Arazorik ez! Ikusi gure webinar esklusiboa eta aurreratu zibersegurtasuneko joera kritikoenetako batzuei, aldaketetatik hasi eta CISZiberdefentsaren garapen aurreratuenen buru izateko O roletatik hasi eta zure mahaian bertan. Webinar honetan, zibersegurtasunaren munduak eskaintzen dituen ikuspegi eta estrategia eguneratuenetan murgilduko zara!

Softwarearen hornikuntza-katearen erasoak gero eta ohikoagoak eta suntsitzaileak dira, Gartnerrek aurreikusten baitu negozio guztien % 45ek urraketa bat jasango dutela 2025erako. Cybersecurity Venturesek mehatxu honen larritasuna azpimarratzen du are gehiago, softwarearen hornikuntza-katearen erasoek urtean 138 milioi dolarreko kalteak aurreikusten baitituzte 2031rako. Aurreikuspen kezkagarri hauek erakundeek lehentasuna eman behar dietela azpimarratzen dute. SSCSIkasi nola!
Software garapenaren mundu azkar eboluzionatzen ari den honetan, softwarearen hornikuntza-katea ziurtatzea kezka kritikoa bihurtu da. Hau eBook Softwarearen hornikuntza-kateari eragiten dioten mehatxuak ulertzeko eta arintzeko gida osoa eskaintzen du, Integrazio Jarraituan/Hedapen Jarraituan arreta berezia jarriz (CI/CD) sistemak...
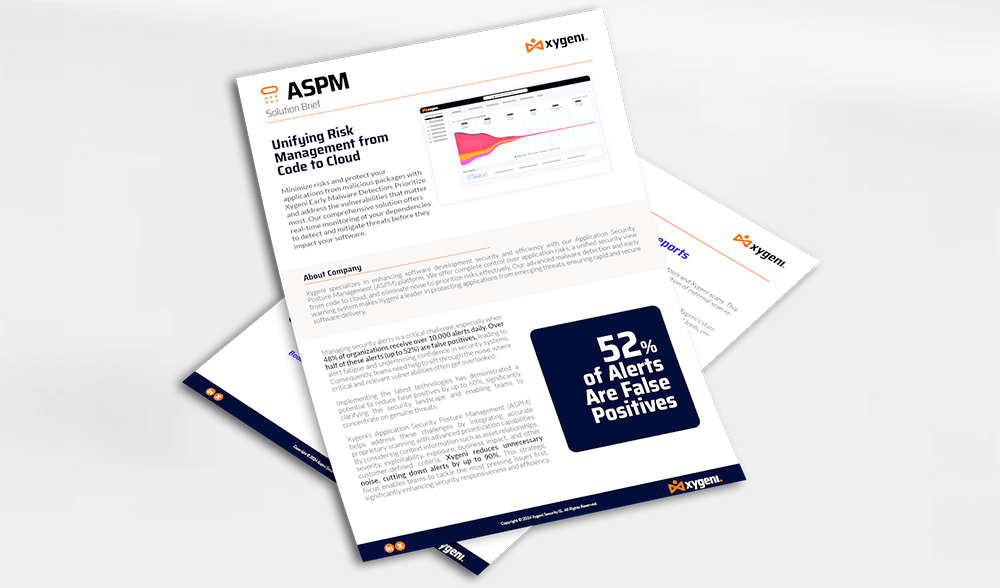
Xygeni-ren Application Security Posture Management (ASPM)-k erronka horiei aurre egiten laguntzen du, eskaneatu jabedun zehatza lehentasun-gaitasun aurreratuekin integratuz. Testuinguru-informazioa kontuan hartuta, hala nola aktiboen harremanak, larritasuna, ustiagarritasuna, esposizioa, negozio-inpaktua eta bezeroak definitutako beste irizpide batzuk, Xygeni-k beharrezkoak ez diren zaratak murrizten ditu...
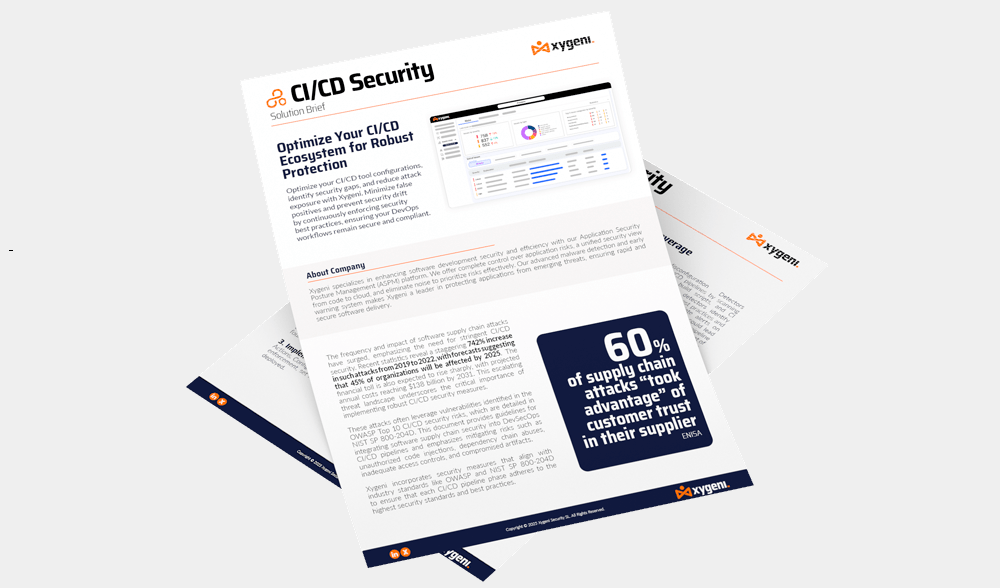
Optimizatu zure CI/CD tresnen konfigurazioak, segurtasun-hutsuneak identifikatu eta erasoen eraginpean egotea murriztu Xygeni-rekin. Gutxitu positibo faltsuak eta saihestu segurtasun-noraeza etengabe segurtasun-jardunbide egokienak betearaziz, zure DevOps lan-fluxuak seguruak eta araudiekin bat datozela ziurtatuz.

Ikusi orain DORAri buruzko gure hasierako denboraldiko SafeDev Talk atala, hura menderatzeko eta finantza-erregulazioaren etengabe eboluzionatzen ari den paisaian aurreratuta egoteko. Webinar hau finantza-erakundeentzat bereziki sortua da eta DORAk segurtasun operatiboan eta betetzean duen eragina ulertzen lagunduko dizu. Estrategia praktikoak eta adituen ikuspegiak lortuko dituzu, etorkizunerako hobeto prestatuta egon zaitezen!
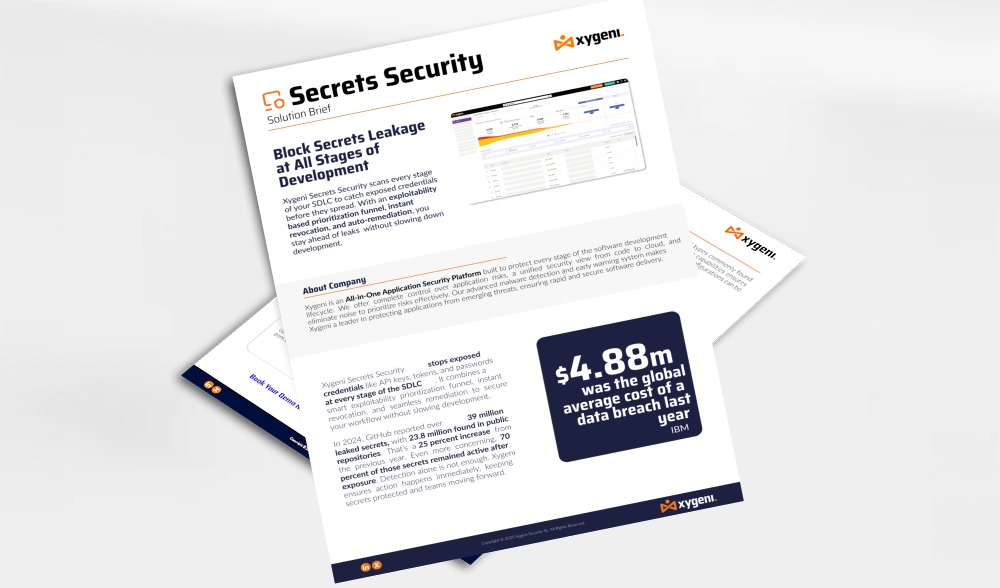
Xygeni Secrets Security zure babesle fidagarri gisa jokatzen du, pasahitzak, API gakoak eta tokenak bezalako sekretu kritikoen ihesak saihesteko diseinatuta. Zibermehatxuak etengabe eboluzionatzen ari direnez, ezinbestekoa da ihesak detektatzen ez ezik, urraketa bat eragin aurretik aktiboki saihesten dituen irtenbide bat izatea. Xygeni-k zure taldeei konfiantzaz lan egiteko aukera ematen die, zure garapen-sekretuak seguru mantentzen direla ziurtatuz...

Ikusi orain gure SafeDev Talk atala, Silorik Gabeko Segurtasunari buruz, eta ikasi All-In-One AppSec Plataforma Guztiak erabiltzearen benetako balioa. Siloak oztopo nagusi bat izaten jarraitzen dute arriskuen kudeaketa eraginkorrerako. Saio honek aztertzen du nola plataforma guzti-bateko bat hartzeak zure AppSec estrategia erraztu dezakeen, segurtasun eta garapen taldeen arteko lankidetza hobetu dezakeen, mehatxu berrien aurretik egoten lagun zaitzakeen eta askoz gehiago! Ikusi orain eta lortu zure aplikazioak eta softwarearen hornikuntza-katea ziurtatzeko estrategiak!
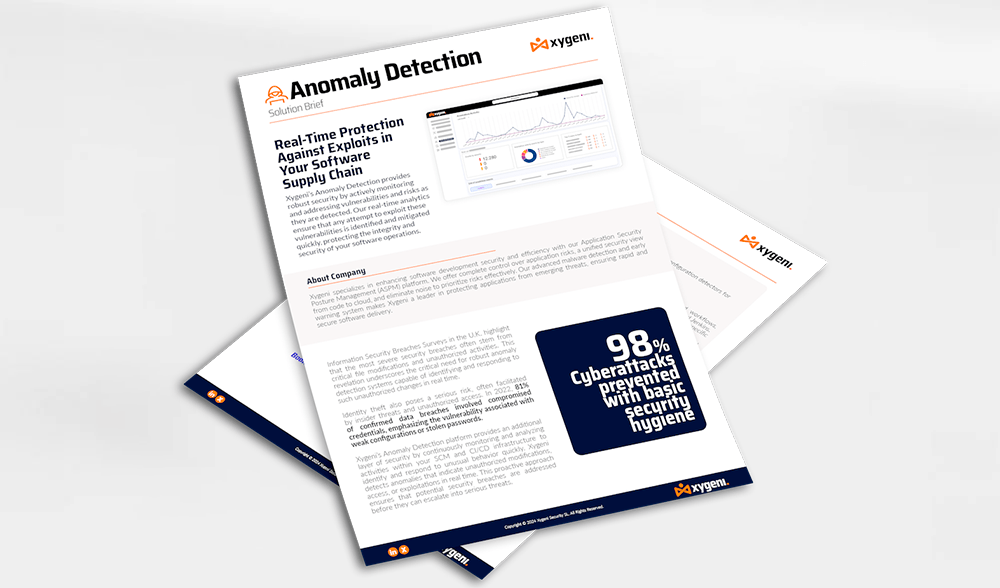
Xygeniren Anomalia Detekzio plataformak segurtasun geruza gehigarri bat eskaintzen du zure jarduerak etengabe kontrolatu eta aztertuz. SCM CI/CD azpiegitura portaera ezohikoak azkar identifikatu eta erantzuteko. Xygeni-k baimenik gabeko aldaketak, sarbideak edo ustiapenak adierazten dituzten anomaliak detektatzen ditu denbora errealean. Ikuspegi proaktibo honek bermatzen du ...
OSS-aren funtsezko eginkizuna izan arren, haren integrazioa segurtasun-erronkaz beteta dago. Azken txostenek OSS-ri zuzendutako malware erasoen gorakada nabarmentzen dute, 2022an intzidenteak % 633 igo baitziren eta 2023an % 245 hazten jarraitu baitzuten. Ohiko segurtasun-neurriak, Ahultasun eta Esposizio Komunen (CVE) bidez ezagunak diren ahultasunak identifikatzean oinarritzen direnak, ez dira nahikoak izaten ari. Neurri horiek askotan ahultasunen berri emateko atzerapenak, estaldura mugatua eta mehatxu sofistikatuak eta zero-day detektatzeko ezintasuna dakartzate...
Gure txosten osoak NIST SP 800-204D-ren xehetasunak aztertzen ditu, informazio integralerako. SSCS Praktikak eta haien garrantzia gaur egungo software garapen ingurunean. Gida argigarri honen bidez, NIST jarraibideak nola erabili jakiteko ezagutza baliotsua lortuko duzu: Indartzea Software Supply Chain Security, ...

SafeDevTalks-en laugarren edizioak Derek Fisher, Abhilasha Sinha eta Luis Rodriguez zibersegurtasuneko aditu nagusiak ditu protagonista. Atal honek software garapenean hirugarrenen eta kode irekiko osagaien mendekotasunaren gai kritikoa aztertuko du, ezkutuko ahultasunak eta mehatxu berriak agerian utziz. Batu zaitez gurekin ezkutuko ahultasunei, mehatxu hedatzaileei, benetako munduko urraketei eta askoz gehiagori buruz gehiago jakiteko!

Batu zaitez Luis Rodríguezekin, Xygeniko CTOarekin, eta Luis Manuel Garcíarekin, Salmenta Laguntzako arduradunarekin, Segurtasunari buruzko webinar honetan. CI/CDIkasi gure adituengandik nola hartu OWASP-en jardunbide egokienak zure segurtasuna indartzeko. CI/CD eta babestu zure softwarearen hornikuntza-katea. Babestu zure CI/CD eta softwarearen hornikuntza-katea OWASP-ekin. Inbentarioari eta Analisiari buruz hitz egingo dute, CI/CD Arriskuak, Detekzioa eta Prebentzioa, beste gauza askoren artean!
Begiratu gure CTO Luis Rodriguezekin Secure Cyber Connect Podcast atala. 15 urte baino gehiagoko esperientziarekin, Luisek kode gaiztoa detektatzeko, hirugarrenen osagaiak babesteko eta AppSec estrategiak etorkizunerako prestatzeko adituen ikuspegiak partekatzen ditu. SolarWindsen ondorioetatik hasi eta azken SSH atzeko atearen gertakariraino, atal honek benetako mehatxuak eta defentsa taktika praktikoak lantzen ditu. Ikasi nola indartu zure... SDLC, hornikuntza-kateko arriskua murriztu eta zibermehatxu ebolutiboen aurretik egon.

Batu zaitez bigarren atal honetara CI/CD Luis Rodríguez, Xygeni-ko CTO eta sortzailekidea, eta Luis Manuel García, Salmenta Laguntzako arduraduna, parte hartuko duten webinarrak. Saio honetan, "talde urdinaren" ikuspegia aztertuko dugu. CI/CD segurtasuna, erakundeek beren segurtasun-jarrera hobetzeko eman ditzaketen urratsetan sakonduz ...
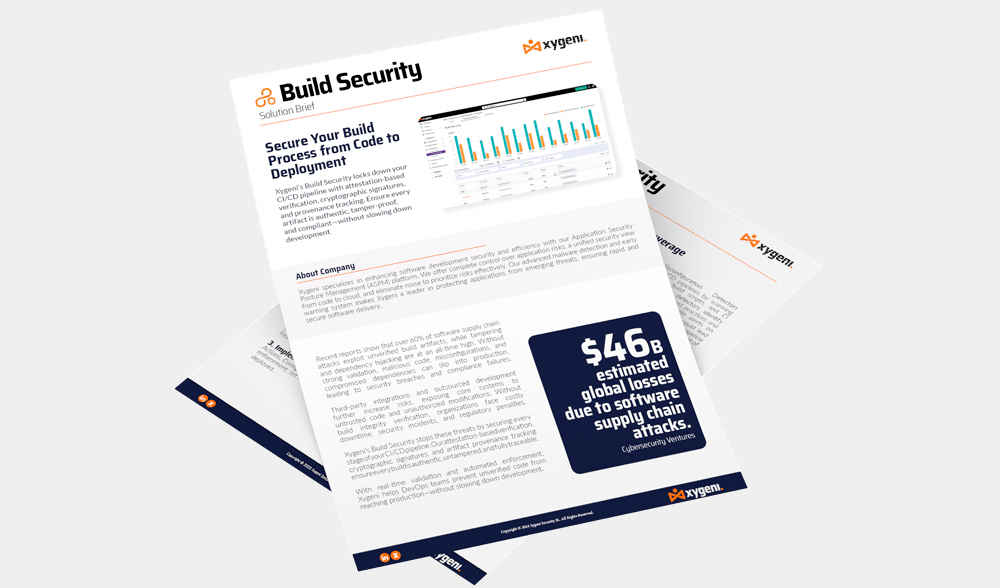
Xygeni-ren Build Security plataformak zure indartzen du CI/CD pipeline artefaktuen osotasuna egiaztatuz ziurtagiri automatizatuen, sinadura kriptografikoen eta jatorriaren jarraipenaren bidez. Eraikuntza bakoitza benetakoa, aldaezina eta bere iturbururaino trazagarria dela ziurtatzen du. Ikuspegi proaktibo honek egiaztatu gabeko edo kode gaiztoa ekoizpenean sartzea blokeatzen du...

Batu zaitez gurekin "Desmitifikatzeko" ekimenarekin SBOM Segurtasuna", non Jennifer Cox, Santosh Kamane eta Jesus Cuadrado zibersegurtasun-adituek garrantzia agerian utziko duten SBOM softwarearen kalitatea eta segurtasuna hobetzeko eta betetzea bermatzeko. Webinar hau ezinbestekoa da zure softwarearen hornikuntza-katea modu eraginkorrean nola ziurtatu jakiteko. Ikasi zein erraz indartu dezakezun zure softwarearen segurtasun-jarrera!
Ezagutu nola Xygenik lehiakideak gainditzen dituen osotasunarekin SDLC ikusgarritasuna, aurreratua CI/CD babesa eta adimen artifizialak bultzatutako automatizazioa. Gida honek Xygeni AppSec plataforma integral nagusi bihurtzen duten bereizgarri nagusiak zehazten ditu, estaldura sakonagoa, zehaztasun handiagoa eta sendoagoa eskainiz. software supply chain security tresna tradizionalak baino.

Entzun Neucoren The Cyber Security Matters podcasteko atala, "Softwarearen segurtasunean erronka berria: nola mantendu devop-ak martxan hornidura-katearen erasoen menpe erortzen ez diren bitartean" gaiarekin, Luis Rodriguezekin, Xygeniko CTOarekin, eta aztertu softwarearen hornidura-katea ziurtatzeko erronka aldakorrak.
Batu zaitez James Berthoty-ri Xygeni-ren Software Babeserako Kudeaketa Aurreratuaren bihotzean zeharreko bidaia sakon batean. Bere azken bideoan, Jamesek malwarearen detekzioa aztertzetik gure estrategia aurreratuak azaltzera igarotzen da. Pen-testing-ean duen esperientzia zabalarekin, biltegien osasuna mantentzeko eta benetako hornidura-katearen mehatxuak kudeatzeko ikuspegi paregabea eskaintzen du. Ez galdu bere ikuspegi adituak: konplexutasunak ulertzeko zure gida. ASPM inoiz ez bezala.
Ezagutu nola sinplifikatu AppSec eta ezabatu alerta-nekea plataforma bateratuekin. Garapen-talde modernoak gainezka daude segurtasun-tresna zatikatuekin, alerta zaratatsuekin eta isilpekoekin. dashboards. Hau ebook erakunde nagusiak zergatik aldatzen ari diren tresna-hedapenetik aplikazioen segurtasun-plataforma bateratuetara agerian uzten du, eta nola aldaketa horrek segurtasun-emaitzak, garatzaileen esperientzia eta negozioen malgutasuna eraldatzen ari den.

Galdu al gaituzu Black Haten? Ikusi gure 20 minutuko saioaren errepikapen esklusiboa, IA zibersegurtasunari, aplikazioen segurtasun automatizazioari eta AutoFix-i buruz. Ikusi nola moztu alerta zarata, konpondu ahultasunak automatikoki PR seguruekin eta ekarri AppSec automatizazioa zuzenean zuregana. pipeline (beste gauza interesgarri askoren artean). Ikusi saioa eskaeraren arabera!
Ezagutu nola ziurtatu zure softwarearen hornikuntza-katea kode irekiko osagaietan arriskuak detektatu, kudeatu eta arintzeko estrategia aurreratuekin. Hau eBook Software Konposizio Analisi eraginkorra ezartzeko aholku adituak eskaintzen ditu (SCA) ahultasunei aurre egiteko, betetzea bermatzeko eta zure kode irekiko menpekotasunetan sortzen ari diren mehatxuen aurka babesteko!

DORA Erresilientzia Operatibo Digitalaren Legeak zorrotzak ezartzen ditu standardEuropar Batasuneko finantza sektorearen erresilientzia operatiboa hobetzeko. Zure erakundea 2025eko urtarrilerako DORA betetzeko prestatzen den heinean, funtsezkoa da bere eskakizunak ulertzea eta irtenbide egokiak ezartzea, eta Xygenik lagun zaitzake. Xygenik DORA esparruarekin guztiz bat datorren irtenbide multzo bat eskaintzen du. Gure plataformak zure erakundearen gaitasunak hobetuko ditu arriskuen kudeaketan...
Ikusi AopSec-eko Elefantearen kapitulu hau honi buruzko informazioa lortzeko Software Supply Chain Security eta produktuen garapenean arriskuak kudeatzeko jardunbide egokiak. CrowdStrike gertakari berritik ateratako ikasgaiak aurkituko dituzu probak, eguneratzeen kudeaketa eta hirugarrenen menpekotasunak lantzeko, baita Xygenik nola ezartzen dituen malwarearen detekzio goiztiarra, entrega progresiboa eta berreskuratze-plan sendoak gertakariak gertatu aurretik saihesteko, eta askoz gehiago ere!
Zure azpiegitura kode gisa babestea (IaC) ezinbestekoa da software garapenean, konfigurazio okerrek eta ahultasunek zure sistemei kalte larriak egin diezazkieketelako eta hackerrei erasotzeko aukerak eman diezazkieketelako. Xygeni-ren IaC security Tresnek arazo hauek arazo bihurtu aurretik saihesten laguntzen dute, datuen esposizio arriskua murriztuz eta konponketa garestiak murriztuz...

Ikusi orain gure hurrengo webinarra: AI aplikazioen segurtasun automatizazioa! AppSec taldeak alertekin gainezka daude; orain automatizatzeko garaia da. Saio praktiko honetan, ezagutu nola ezabatu eskuzko sailkapena eta nola pasa alertatik konponketara segundo gutxitan, garatzaileentzako egokia den auto-konponketa erabiliz. Ikasi nola murriztu positibo faltsuak, nola lehenetsi benetako arriskuak eta nola betearazi segurtasun politikak, eta ikusi nola integratu auto-konponketa... CI/CD pipelineadimendunarekin guardrails (beste gauza askoren artean). Ikusi gaur!

Webinar honek aztertzen du nola softwarearen hornikuntza-kate modernoak gero eta gehiago jomuga diren filtrazio sekretuen, pakete pozoituen eta software gaiztoen bidez. pull requestsAzaltzen du zergatik ohiko AppSec-en ikuspegiek huts egiten duten askotan azkar eboluzionatzen ari direnen aurrean. CI/CD mehatxuak. Mundu errealeko eraso-bideak aztertzen dira defentsa erabilgarriekin, besteak beste, sekretuen detekzioa, PR baliozkotzea eta OSS egiaztapena. Saioak automatizazioa eta lehenespenez seguruak diren praktikak azpimarratzen ditu zure segurtasuna sendotzeko. pipeline eskala handian. Eraiki erresilientea den eta mehatxuen jakitun den hornidura-kate bat. Ikusi orain!

Thoughtworks, Codurance eta Xygeni-ko adituek beren ikuspegiak partekatuko dituzte Software Supply Chain SecurityHobetu zure segurtasun-jarrera eta babestu zure negozioaren ospea eta jarraitutasuna. Prest al zaude honen bilakaerari buruz ikasteko? Software Supply Chain Security?

Ikusi gure Black Hat Europe saioa: AppSec-en errealitate berria: IA bidezko garapena, malwarea eta software modernoaren arriskua. IAk softwarearen entrega bizkortzen duen heinean, eraso-azalera ere birmoldatzen du. Kode irekiko malwaretik eta hornikuntza-katearen konpromisotik hasi eta IAk sortutako kode-akatsetaraino, hitzaldi honek AppSec-en arrisku modernoak nola sortzen diren eta zer egin behar duten segurtasun-taldeek IA bidezko mundu batean aurreratuta egoteko aztertzen du.

Desblokeatu eboluzionatzen ari den paisaiaren ikuspegi gakoak Software Supply Chain SecurityMurgildu 2024ko erronketan, mehatxuetan eta aurreikusitako joeretan – zibersegurtasunaren sare konplexuan nabigatzeko zure gida. Datu nabarmenak zenbakietan: Ezagutu -ren paisaia numerikoa software supply chain security – egoeraren larritasuna ilustratzen duten datuak. Jokalari txarren bilakaera...

Paisaia digital azkar eboluzionatzen ari den honetan, zure software hornikuntza-katearen segurtasuna inoiz baino garrantzitsuagoa da. Eraso-taktika berriak agertzen diren heinean, ezinbestekoa da aurreratuta egotea eta babes-estrategia berrienekin hornitzea. Webinar honetan, Luis Rodriguezek gidatuko zaitu...

Batu zaitez Robert Blumen aurkezlearekin eta Luis Rodríguezekin, Xygeni.io-ko CTOarekin, SSH (Secure Shell) daemon batean atzeko ate bat txertatzeko duela gutxi zapuztutako saiakerari buruzko eztabaidan. OpenSSH Linux banaketa nagusietan sarean autentifikatzeko erabiltzen den protokoloaren inplementazio ezaguna da. Elkarrizketak erasoaren mekanismoa aztertzen du exekuzio-denboran funtzio-taula bat aldatuz; nola txertatu zen erasoa eraikuntzan zehar eta askoz gehiago!
EBko Zibererresilientzia Legea arauditik errealitatera igarotzen ari da, eta talde askok oraindik ez dakite nola CRAren eskakizunak benetako segurtasun-praktikatan bihurtu. Saio honetan, CRAk benetan zer eskatzen duen, zein produktu eta erakunde dauden eraginpean, eta nola balio dezakeen OWASP SAMM-ek auditoria-prest dagoen S bat eraikitzeko esparru praktiko gisa aztertuko dugu.SDLCEpeetatik eta zigorretatik hasi eta kode irekiko ondorioetara eta inplementazio-urratsetaraino, CRAren prestaketarako bide-orri zehatz bat jasoko duzu. Ikusi orain CRAren betebeharrak AppSec estrategia eraginkor batean nola bihurtu ulertzeko.
Eraso modernoak ez dira gehiago zure aplikazioan hasten; zure baitan hasten dira pipelines, mendekotasunak eta IA bidezko lan-fluxuak. Zure AppSec-ak kodearen eskaneatzea bakarrik egiten badu arreta oraindik, gaur egungo hornidura-kateko erasoak non gertatzen diren ez duzu ulertzen. Ikusi saio hau IAk software-hornidura-kateko arriskua nola birmoldatzen duen, zergatik huts egiten duten kontrol tradizionalak eta nolakoa den benetako DevSecOps praktikan ikusteko. Ikusi orain!
Ezagutu zure erakundearentzako iturburu irekiko segurtasun tresna egokia aukeratzeko gida ezinbestekoa. Gure gida osoak azken joerak, jardunbide egokiak eta kontuan hartu beharreko gauza nagusiak jorratzen ditu erabaki informatuak hartzen laguntzeko.cisioiak. Hornitu zure taldeari kode irekiko osagaiekin lotutako arriskuak modu eraginkorrean kudeatzeko eta arintzeko ezagutza. Ez galdu baliabide baliotsu hau eta hobetu zure softwarearen segurtasun estrategia!

Batu zaitez SoftwarePlaza-rekin Luis Rodriguezekin, Xygeni-ko sortzailekide eta segurtasun ikerketa-buruarekin, elkarrizketa bat izateko. Bertan, IA agenteek ahultasunen konponketa eta aplikazioen segurtasun modernoa nola eraldatzen ari diren aztertzen du. Eztabaidak IA bidezko hornidura-katearen erasoak, alerta-nekea, auto-konponketaren erronkak eta zergatik AppSec-en ikuspegi tradizionalak ezin diren jada egungo mehatxu-paisaiarekin erritmoari eutsi jorratzen ditu. Ezagutu nola Xygeni-k tresna deterministak IA bidezko automatizazioarekin konbinatzen dituen ahultasunak urraketa bihurtu aurretik konpontzeko.
Xygeni-ren Code Security plataformak zure aplikazioak lehen kode lerrotik babesten ditu ahultasunak eta eredu gaiztoak detektatuz analisi estatiko aurreratuaren bidez. Ezin hobeto integratuta CI/CD pipelines, Xigeni-SAST Injekzio akatsak, atzeko ateak eta konfigurazio okerrak bezalako mehatxuak identifikatzen ditu garapenaren hasieran. Ikuspegi honek ahultasunak konpontzen direla ziurtatzen du...

Batu zaitez SECURE | CYBER CONNECT-era Jay eta Warren gonbidatuekin Dolores Ruzafarekin, Xygeniko Nazioarteko Segurtasun aholkulariarekin, zuzenean grabatutako elkarrizketa batean. Elkarrizketa hau Birminghameko 2026ko Zibersegurtasun Erakustaldi Nazionalean grabatu da. Eztabaidak zibersegurtasunaren alde gizatiarra aztertzen du, segurtasun kulturatik eta neketik hasi eta inklusio digitalera, erresilientziara eta zergatik den giza konexioa funtsezkoa ziberdefentsa modernoan. Murgildu zaitez!

AppSec taldeak presiopean daude. Alerta-bolumenak izugarri handitzen ari dira, garapen-abiadura handitzen ari da eta eskuzko sailkapenak ezin du jada erritmoari eutsi. Segurtasun-ikuspegi tradizionalen mugak erakusten ari dira. Adituek gidatutako saio praktiko honetan, ikusiko duzu nola IA bidezko AppSec automatizazioak taldeei alerta-nekea gainditzen eta segurtasun-aurkikuntzak konponketa fidagarri eta automatizatu bihurtzen laguntzen dien. Ikasi zer aldatu behar den AppSec modernoan eta nola garapen- eta segurtasun-taldeek dena babestu dezaketen. commit pull request entrega moteldu gabe. Ikusi webinarra eskaeraren arabera eta ikusi nola ari den adimen artifizialaren bidezko automatizazioak AppSec birmoldatzen praktikan.