Mantendu zure kalitate-ateak. Gehitu hornikuntza-katearen segurtasuna, IA sailkapena eta iristen diren konponketak. pull requests, kode beraren gainean.
Ikusi nola alderatzen den Xygeni SonarQube-rekin zure biltegietan.

Zerk bereizten gaituen
MEW-ek pakete gaiztoak markatzen ditu sinadura bat egon aurretik, paketeetan, edukiontzietan, pipelines eta commits.
Adimen artifizialak aurkikuntza guztiak (egiazko edo faltsu positibo, premia eta ahalegina) sailkatzen ditu eta eskuragarria eta ustiagarria dena sailkatzen du.
Gurutze-tresna ASPM, IA inbentarioa eta segurtasuna lehenesten duen konponketa, zure aurkikuntzen eta hirugarrenen aurkikuntzen gainetik.
Erabili zure eredu hornitzailea. Zure kodeak ez du inoiz zure azpiegitura uzten, lokaletik edo aire-hutsuneetatik.
Kodearen kalitatea
Kodearen usainak, konplexutasuna, mantentze-lanak, kode hila, bikoiztasuna eta izendapena modu berean neurtzen dira exekutatzen dituzun lengoaia guztietan, emaitzak talde guztien artean konparagarriak izan daitezen.
Oinarrizko lerroaren araberako kalitate-ateak aktibatuta pull requests Blokeatu PR batek sartzen duena, ez heredatu duzun zorra. Lehen egunetik betearazgarria, baita kode zaharrean ere.
AI Remediation-ek aldaketa proposatzen du eta irekitzen du pull requestAurkikuntza bakoitza konponketaren konplexutasunaren arabera sailkatzen da, aurreztutako ahaleginaren kalkuluarekin batera.
Kalitate aurkikuntzak segurtasun aurkikuntzekin lehentasun-inbutu berean daude. Mantentze-puntuaziorik okerrena duen fitxategia askotan injekzio-akatsa duena da.

Zaratatik ekintzara.
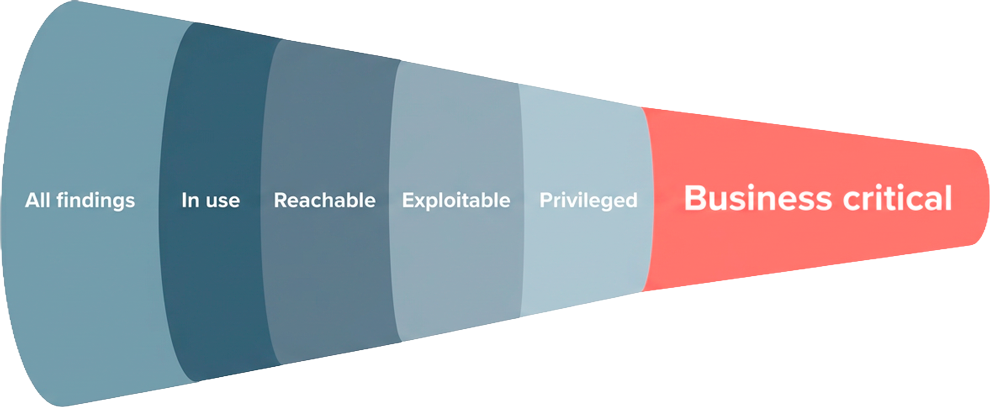
Xygenik milaka alerta benetakoak, eskuragarriak eta ustiagarriak diren gutxi batzuetara mugatzen ditu. Ondoren, konpontzen ditu.
Alde batera
| Ahalmen | | soundQube |
|---|---|---|
| Kodearen kalitatearen azterketa (usainak, konplexutasuna, bikoiztasuna, kode hila) | ✅ Koherente bat standard hizkuntza guztietan | ✅ Bai |
| Oinarrizko lerroaren araberako kalitate-ateak aktibatuta pull requests | ✅ Bai | ✅ Bai |
| Kalitatezko aurkikuntzen IA konponketak, entrega gisa pull requests | ✅ PR irekitzen du. | ⚠️ Iradokizunak bakarrik, ez pull request. |
| Kalitatea eta segurtasuna lehentasun-inbutu bakarrean | ✅ Unified | ⚠️ Arazoen zerrenda bereiziak |
| Malwarea mundu osoan SDLC + amaiera-puntua (Shield) | ✅ Paketeak, ontziak, pipelines eta commits. | ⚠️ Ezagunak diren pakete gaiztoak, CI-n. |
| AI sailkapena: egiazko / faltsu positiboen egiaztapena | ✅ Bai | ❌ Ez |
| Zarata murrizteko lehentasuna (eraso-bidearen inbutua) | ✅ Eskuragarria + ustiagarria | ⚠️ Larritasunean oinarritutako |
| Konponketa automatizatua: SAST, SCA & sekretuak (aldaketaren jakitun) | ✅ Bai | ⚠️ IA konpontzeko iradokizunak, ez pull request, aldaketa garrantzitsuen analisirik ez. |
| Konponketa Arriskua: zein deitzailek hausten duen konponketa bat, metodo mailan | ✅ Metodoa + dei guneak identifikatuak | ❌ Ez dago eragin-analisirik |
| Garatzaileen amaiera-puntuko babesa | ✅ Paketeak, IDE luzapenak eta pluginak, gehi sareko trafikoa, erakundearen politika bakar baten pean. | ❌ Ez dago erabilgarri |
| Proba dinamikoak (DAST) | ✅ Bai | ❌ Ez |
| Gurutze-tresna ASPM (hirugarrenen aurkikuntzak txertatu) | ✅ Bai | ❌ Ez |
| AI Segurtasuna: aurkitu, detektatu eta betearazi (AI-BOM) | ✅ Bai | ❌ Ez |
| Ekarri zeure LLM · kodea zure azpiegituran geratzen da | ✅ Bai | ⚠️ Azure OpenAI bakarrik (zerbitzaria) |
| Portaera-anomalien detekzioa (SCM eta CI) | ✅ Bai | ❌ Ez |

Lehiakideen informazioa 2026ko irailean berrikusitako dokumentazio publikoan oinarritzen da. Zerbait zaharkituta ikusi duzu? Utz iezaguzu.
Seguru IA
Modelo, datu-multzo, agente eta MCP zerbitzari guztien inbentario zuzena, EBko IA Legearekin bat datorren auditoriarako prest dagoen AI-BOM batekin.
Injekzio azkarreko, MCP ez-seguruaren eta datuen esposizioaren determinista + LLM detekzioa, OWASP-ekin lerrokatuta, hirugarrenen aurkikuntzei ere aplikatuta.
Shield garatzailearen amaierako puntua babesten du: paketeen, IDE luzapenen eta pluginen adinaren araberako instalazio-kontrola, IP eta domeinu gaiztoen blokeoa, makina kaltetu baten isolamendua eta zure segurtasun-taldeak ezarritako politika bat.
Diferentziala
Erregistroaren argitalpenean sinadura aurreko malwarea (MEW)
Malwarea paketeetan, edukiontzietan, pipelines, commits.
CI/CD pipeline securityGitHub-en ekintzak, eraiki azpiegitura, sekretuak.
Typosquatting eta karga nahasiaren detekzioa
SLSA natiboa + osotasunean build attestations + CBOM
Publikoki ezagutzen diren pakete gaiztoak bakarrik detektatzen ditu
CI barruko mendekotasun-egiaztapena pipeline bakarrik
Korrika egiten du pipeline — ez du ziurtatzen.
Typosquatting / portaera-analisirik ez
SBOM belaunaldia; bertako aitorpenik ez.
Bai, kodearen kalitatea baino gehiago behar baduzu. Xygenik kodearen kalitatea hartzen du barne eta gehitzen du SAST, SCA, sekretuak, CI/CD segurtasuna, DAST, sinadura aurreko malware detekzioa eta ASPM plataforma bakarrean, IA sailkapenarekin eta konponketekin entregatuta pull requests.
Bai. Xygenik kalitate-ateak ezartzen ditu pull requests eta eraikuntza bat huts egin dezake. Ateek oinarri-lerroaren jakitun dira, beraz, taldeak blokeatuta daude arazo berrietan. pull request aurkezten du, ez zor historikoan oinarrituta.
Konpontzen ditu. AI Remediation-ek aldaketa proposatzen du eta irekitzen du pull request, eta aurkikuntzak konponketaren konplexutasunaren arabera sailkatzen dira, taldeek lehenengo zer garbitu dezaketen ikus dezaten.
Ez. Eskanerra zure azpiegituraren barruan exekutatzen da, irakurtzeko soilik den sarbidearekin, eta emaitzak bakarrik igotzen dira. Xygeni ere guztiz exekutatzen da on-premise eta aire-tarte bat duena.
Bai. Eskaner berean exekutatzen da eta kontsola berean txostenak bidaltzen ditu, segurtasun aurkikuntzen AI sailkapen, konponketa eta lehentasun berdinekin.
Ekarri zure SonarQube ebaluazioak irekita utzi dituen galderak. Zure zerrendan aztertuko ditugu.