






Sarrera: Zergatik diren garrantzitsuak aplikazioen segurtasun probak
Softwarea eraikitzen baduzu, software garapenerako segurtasuna ez da gehigarri bat bakarrik, ezinbestekoa baizik. Zibermehatxuak egunero eboluzionatzen diren heinean, aplikazioen segurtasun probak funtsezko zeregina du ahultasunak goiz detektatzeko, software garapen seguruagoa bermatuz. Hala ere, arazoak detektatzea borrokaren erdia baino ez da. Are garrantzitsuagoa, nola konpontzen dituzu? Honi erantzuteko, hainbat aztertuko ditugu aplikazioen segurtasun probak motak, segurtasun-probetan jardunbide egokiak software garapenean, eta konpontzeko estrategiak horrek kode segurua eraginkortasunez bidaltzen lagunduko dizu.
Aplikazioen Segurtasun Proba Motak
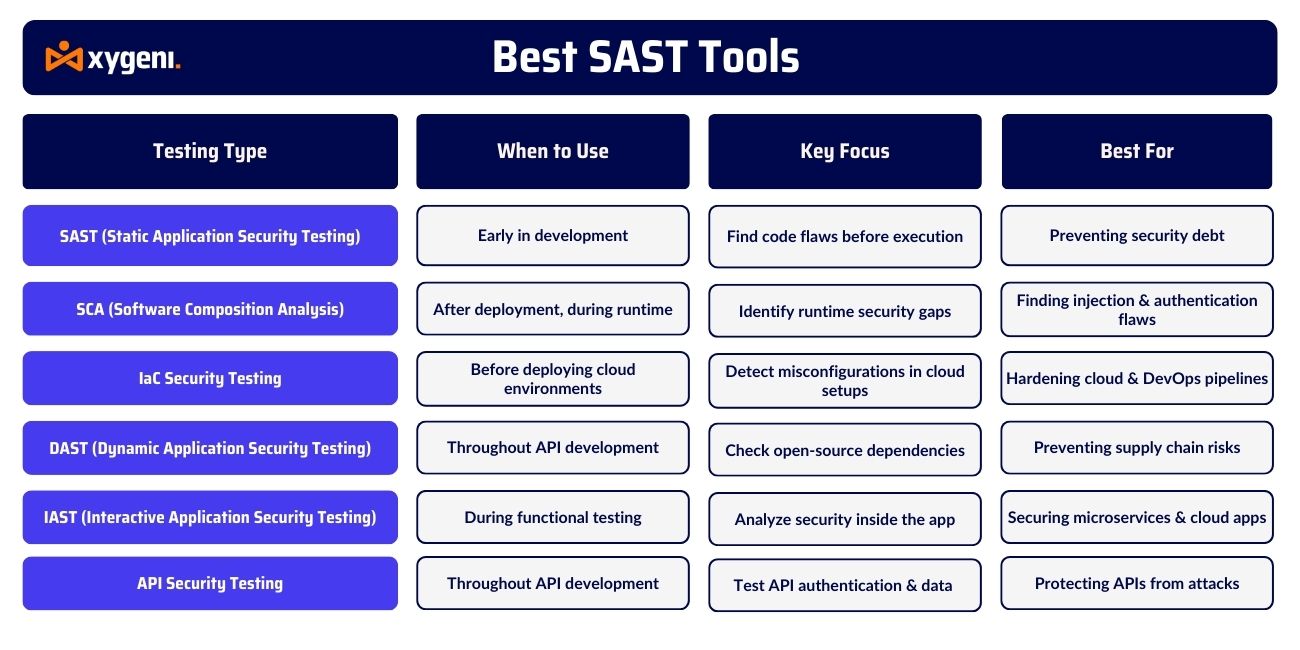
Software garapenerako segurtasunak proba-ikuspegi bakarra baino gehiago eskatzen du. Aplikazioak babestea ez da neurri bakarreko prozesu bat. Horren ordez, aplikazioen segurtasun-probak egiteko hainbat metodok ahultasunak hainbat puntutan aurkitzen laguntzen dute. software garapenaren bizi-zikloaren etapak (SDLC).
Segurtasun-ikuspegi hauek geruzatuz, taldeek aplikazioak indartu, segurtasun-arriskuak murriztu eta ahultasunak saihestu ditzakete erasotzaileek ustiatu aurretik. Metodo bakoitzak bere eginkizuna betetzen du softwarea babesteko, kodearen garapenetik hasi eta hedapenera arteko babesa bermatuz.
Ikus ditzagun gertuagotik aplikazioen segurtasun-probak egiteko mota eraginkorrenak eta nola laguntzen duten taldeei software seguruagoa eraikitzen.
1. Softwarearen Konposizioaren Azterketa (SCA)
Jabedun kodea aztertzeaz gain, aplikazio modernoek kode irekiko liburutegietan oinarritzen dira neurri handi batean. Osagai hauek onuragarriak izan daitezkeen arren, segurtasun arriskuak sor ditzakete. Hori da non... Software osaeraren analisia sartzen da—taldeei etengabe hirugarrenen mendekotasunak kontrolatzen laguntzen die ahultasunak eta lizentzia arazoak bilatzeko.
Noiz erabili: Jarraian, zehar SDLC.
Funtzionamendua: Kode irekiko menpekotasunak eskaneatzen ditu ahultasun ezagunak eta osagai zaharkituak bilatzeko.
Egokiena: Hornikuntza-katearen erasoak saihestea eta segurtasun-arauak betetzen direla bermatzea standards.
2. Aplikazioen Segurtasun Proba Estatikoak (SAST)
Lehenik eta behin, funtsezkoa da segurtasun-akatsak garapenaren hasieran detektatzea. SAST garatzaileei kodea exekutatu aurretik ahultasunak identifikatzen uzten die, arazoak arazo garesti bihurtu aurretik konpontzen direla ziurtatuz.
Noiz erabili: Garapenaren hasieran (ezkerrera mugitu segurtasuna).
Funtzionamendua: Kodea eskaneatzen du exekutatu aurretik, iturburu-kodean, bytecodean edo bitarretan ahultasunak detektatuz.
Egokiena: Kode mailako akatsak identifikatzea hedapena egin aurretik.
3. Azpiegitura kode gisa (IaC) Segurtasun probak
Hodeiko inguruneen adopzio azkarrarekin, azpiegituren konfigurazioak babestea aplikazioen kodea babestea bezain garrantzitsua da. IaC security Probak egiteak konfigurazio okerrak detektatu eta zuzentzen direla ziurtatzen du zabaldu aurretik.
Noiz erabili: Hodeiko inguruneak zabaldu aurretik.
Funtzionamendua: Terraform eskaneatzen du, CloudFormation, Kubernetes, eta Docker segurtasun arriskuetarako fitxategiak.
Egokiena: Hodeian oinarritutako aplikazio seguruak eta DevOps bermatzea pipelines.
4. Aplikazioen Segurtasun Proba Dinamikoak (DAST)
Ez bezala SAST, kode estatikoa aztertzen duena, DASTek beste ikuspegi bat hartzen du aplikazioak exekutatzen diren bitartean probatuz. Mundu errealeko erasoak simulatuz, Dast exekuzioan zehar bakarrik agertzen diren segurtasun-hutsuneak identifikatzen ditu.
Noiz erabili: Hedapenaren ondoren, exekuzio-garaian.
Funtzionamendua: Aplikazioari hacker batek egingo lukeen bezala erasotzen dio, ingurune errealean segurtasun ahuleziak detektatuz.
Egokiena: Injekzio-erasoak, autentifikazio-akatsak eta konfigurazio okerrak aurkitzea.
5. Aplikazio Interaktiboen Segurtasun Probak (IAST)
Ahultasun batzuk proba estatiko zein dinamikoetatik ihes egin dezakete. Hutsunea gainditzeko, IAST Aplikazioa exekutatzen den bitartean denbora errealeko segurtasun-analisia eskaintzen du, taldeei ahultasunak dinamikoki detektatzeko aukera emanez, kodearen testuingurua mantenduz.
Noiz erabili: Funtzio-probak egiten diren bitartean.
Funtzionamendua: Aplikazioaren barruan denbora errealeko analisia erabiltzen du segurtasun arriskuak identifikatzeko.
Egokiena: Mikrozerbitzuak, edukiontzietan oinarritutako aplikazioak eta hodeian oinarritutako aplikazioak.
6. API Segurtasun Probak
APIak aplikazio modernoen bizkarrezurra bihurtzen diren heinean, gero eta gehiago dira zibererasoen jomuga. APIen segurtasun-probek ziurtatzen dute amaiera-puntuak konfigurazio okerretatik eta baimendutako sarbiderik gabe babestuta daudela.
Noiz erabili: APIaren garapen osoan zehar.
Funtzionamendua: Autentifikazio ahula, konfigurazio desegokiak eta datuen esposizioa bilatzen ditu.
Egokiena: APIekin lotutako segurtasun-mehatxuak eta datu-ihesak saihestea.
Software Garapenerako Segurtasun Probetan Jardunbide Onenak
Aplikazioak segurtatzea ez da probak egitea bakarrik, segurtasuna garapen prozesuaren parte natural bihurtzea baizik. Jardunbide egoki hauek jarraituz, taldeek ahultasunak goiz detektatu, segurtasun egiaztapenak automatizatu eta benetako mehatxuak konpontzen zentratu daitezke garapena moteldu gabe.
1. Segurtasuna ezkerrera mugitu
Segurtasuna hasi beharko litzateke garapen-zikloaren hasieran, ez zabaldu ondoren.
- Korrika egin SAST SCA miaketak segurtasun arazoak ekoizpenera iristea saihesteko kodea idazten den bezain laster.
- Eman garatzaileei ekintzarako iritzia beraz, ahultasunak konpondu ahal izango dituzte arrisku handi bihurtu aurretik.
2. Segurtasuna automatizatu hemen CI/CD Pipelines
Segurtasunak lan egin beharko luke DevOps abiadura, ez moteldu.
- Integratzea SAST, DAST, eta SCA zure barnean CI/CD pipelines kode guztiak eskaneatzeko commit automatikoki.
- Erabili politikan oinarritutako kontrolak kode ez-segurua ez zabaltzea saihesteko.
3. Zure mendekotasunak ziurtatu
Aplikazio modernoak software librearen menpe egotea, eta horrek ezkutuko segurtasun-arriskuak ekar ditzake.
- automatizatu SCA eskaneatzen hirugarrenen liburutegi ahulak arazo bihurtu aurretik detektatzeko.
- Kendu mendekotasun zaharkituak eta aplikatu adabakiak eskuragarri dauden bezain laster.
4. Arriskuaren arabera ahultasunak lehenetsi
Ahultasun guztiak ez dira berdinak; konpontzean zentratu benetan garrantzia du.
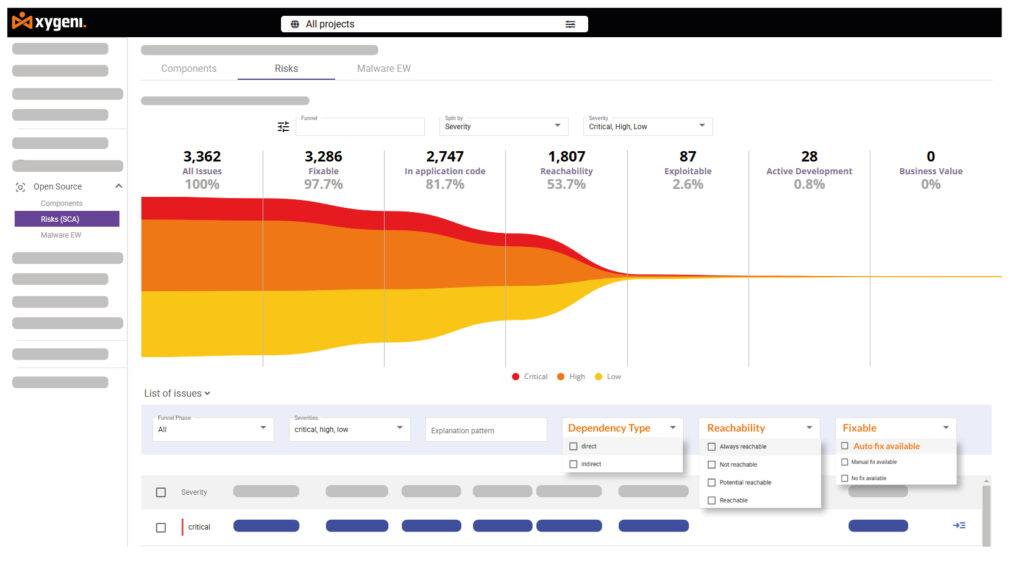
- Erabili EPSS puntuazioa eta irisgarritasun-analisia lehentasuna emateko ustia daitezkeen arriskuak arazo txikien gainetik.
- Murriztu alerta nekea eragin txikiko segurtasun-abisuak iragaziz.
5. Anomaliak denbora errealean kontrolatu
Segurtasun-mehatxuak ez dira amaitzen kodea zabaltzen denean—etengabeko monitorizazioa funtsezkoa da.
- Erabili denbora errealeko anomalia detekzioa baimenik gabeko aldaketak jarraitzeko CI/CD pipelines eta hodeiko konfigurazioak.
- Harrapatu eta segurtasun-hutsuneak konpondu haustura batera eraman aurretik.
Zer da EPSS eta zergatik den garrantzitsua
Ahultasun guztiak ez dira benetako mehatxuak, eta segurtasun-taldeek ezin dute dena aldi berean konpondu. Exploit Aurreikuspen Puntuazio Sistema (EPSS) benetako ustiagarritasunaren arabera ahultasunak lehenesten laguntzen du, taldeek eraso probableenetan zentratzen direla ziurtatuz.
- Funtzionamendua: Ahultasun guztiak berdin tratatu beharrean, EPSS-k ahultasun bat esleitzen du arrisku puntuazioa benetako ustiapen-joeretan oinarrituta. Ondorioz, taldeek konpondu arazo kritikoak lehenik erasotzaileek aprobetxatu aurretik.
- Zergatik da erabilgarria: Egunero milaka ahultasun berri agertzen direnez, EPSS beharrezkoak ez diren alertak iragazten ditu beraz, taldeek ahal dute arrisku handiko arazoetan arreta jartzea mehatxu txikietan denbora eman beharrean.
- Nola erabiltzen du Xygenik: EPSS hobetzeko, Xygeni irisgarritasun-analisia barne hartzen dela ziurtatzen du, taldeak eskainiz konpondu ustia daitezkeen ahultasunak soilik bitartean eragin txikiko alertak saihestea.
EPSS erabiliz, Xygenik segurtasun eta DevOps taldeei arazo egokiak konpontzen laguntzen die, azkarrago eta adimentsuago.
Xygeni Aplikazioen Segurtasun Probak egiteko Tresnak
Xygenin, uste dugu segurtasunak egin beharko lukeela indartu garapena, ez moteldu. Gure Aplikazioen Segurtasun Probak egiteko Soluzioak rentzat eraikitzen dira abiadura, zehaztasuna eta DevOps integrazio ezin hobeaHona hemen Xygeniren ezaugarri nagusiak:
- Klaseko onena SAST – Ahultasunak detektatu kodea exekutatu aurretik eta segurtasun arazoak goiz konpondu zor teknikoa murrizteko.
- Intelligent SCA – Kode irekiko menpekotasunak kontrolatu denbora errealean, hornikuntza-kateko erasoak saihestuz.
- DevOps integrazio ahaleginik gabea – Lan egiten du Jenkins, GitHub ekintzak, GitLab CI/CD, Bitbucket Pipelines, eta Azure DevOps segurtasun-eskaneo automatizatuetarako.
- Lehentasun Adimenduna, Ez Zarata – EPSS puntuazioak eta irisgarritasun-analisiak taldeei laguntzen diete konpondu garrantzitsua dena, ez alerta faltsuak.
- Konponketa azkarragoak automatizazioarekin – Zuzenketa-gidalerroek konponbidea bizkortzen dute, garatzaileak produktibo mantentzea.
Xygenirekin, taldeek eraiki software segurua konplexutasunik gabe—beraz, ahal izango dute bidali azkarrago, konfiantzaz.
Ondorioa: Segurtasun Adimentsuagoa Aplikazioen Segurtasun Probak egiteko
Software garapenerako segurtasuna ez da ahultasunak aurkitzea soilik, baizik eta horiek modu eraginkorrean konpontzea, bertsioak moteldu gabe. Aplikazioen Segurtasun Proba Mota egokiak eta software garapenerako segurtasun probetan jardunbide egokiak erabiliz, taldeek segurtasuna beren lan-fluxuaren parte ezin hobea bihur dezakete.
to segurtasuna sinplifikatu konpromisorik gabe, taldeek honako hau egin beharko lukete:
- Segurtasuna goiz integratzea ahultasunak garestiak bihurtu aurretik saihesteko.
- Segurtasuna automatizatu hemen CI/CD pipelines arazoak harrapatzeko. zabaldu aurretik.
- Mendekotasunak kontrolatu batera SCA hornidura-kateko arriskuak saihesteko.
- Benetako mehatxuetan arreta jarri erabiliz EPSS eta irisgarritasun-analisia.
- Probatu APIak eta azpiegiturak segurtasun-hutsuneak saihesteko etengabe.
At Xygeni, segurtasuna DevOps-ekin batera doa—azkarra, eraginkorra eta garapen-talde modernoentzat eraikia.
Zure softwarea oztoporik gabe babestu nahi duzu? Jarri harremanetan Xygenirekin gaur eta hobetu zure segurtasun estrategia.

