






2024an bakarrik, Adimen artifizialak 256 milioi kode lerro baino gehiago idatzi zituenUtzi hori barneratzen. Honen arabera Statista, guztien % 41software kodea orain IA sortutako kodea daKopuru hori gora egiten ari da, eta arriskuak ere bai.
IA kodea azkarra da. Batzuetan azkarregia. Orain ikusten ari gara bat 10 aldiz handiagoa esposizioan API endpoints oinarrizko baimen eta sarrera baliozkotze falta. Eta hona hemen arazoa: IA kode txarra ez da behin-behineko akats bat soilik. Kode irekiko biltegi batean sartzen bada, bihurtzen da etorkizuneko IA ereduetarako prestakuntza datuak, ahultasun horiek are gehiago zabalduz.
Beraz, zer egin dezakegu? Ziurtatzen dugu lerro bakoitza—gizakia edo makina—eskaneatu eta babestuta dago.
Horixe da IA SAST datorren urteanAplikazioen Segurtasun Proba Estatikoak, LLM, Copilot eta autopilot kodeketaren garaian lan egiten duten garatzaileentzat eraikiak.
IA kodean eta zibersegurtasunean sakondu nahi duzu?
Adimen artifizialak sortutako kodea izotz mendiaren punta besterik ez da. Adimen artifizialak segurtasun-jardunbide modernoetan duen eragin osoa ulertu nahi baduzu —mehatxuen detekziotik hasi eta konponketa automatizaturaino—, ez galdu gure gida sakona:
Zein da arazoa IA bidez sortutako kodearekin?
Adimen artifizialak sortutako kodeak itxura ona du. Konpilatzen da. Exekutatzen da. Iruzkinak ere baditu. Baina, ezkutuan, askotan saltatzen ditu:
- Autentifikazio eta sarbide-kontrola
- Sarreraren baliozkotzea eta garbiketa
- Sekretuen kudeaketa (adibidez, kode gogorreko tokenak)
- Erroreen kudeaketa eta ertzeko kasuen logika
- Liburutegien eta APIen erabilera segurua
Hori ez da IA gaiztoa delako, baizik eta ez duelako zure mehatxu eredua ulertzen. Eta inoiz baino gehiago erabiltzen ari da, askotan inolako berrikuspenik gabe.
IA kodearen ahultasunaren benetako adibidea
Demagun Copilot-ek hau sortzen duela Express.js aplikazio batean:
					app.post('/submit', (req, res) => {
  db.insert(req.body)
  res.send('OK')
})
Ondo dirudi — konturatzen zaren arte dago ez da sarrerako balidaziorik edo garbiketarik behar. Ekoizpen testuinguru batean, bide azkarra da hori XSS or injekzio-ahultasunak.
Zer da AI SAST?
AI SAST Ez da IA bera ziurtatzea. Segurtatzea da kontua IA kodea —sortzen, kopiatzen, itsatsi eta commitzure aplikazioan sartuta.
Tradizionalki bezala funtzionatzen du. SAST: iturburu-kodea eskaneatzen du exekutatu aurretik, ahultasunak markatzen ditu, konponketak iradokitzen ditu. Baina lan-fluxu modernoak eta adimen artifizialak kontuan hartuta eraikita dago.
Plataforma batzuek IA eta MLrekin esperimentatzen ari dira patroien ezagutza hobetzeko eta positibo faltsuak murrizteko. Baina hemen, gure arreta sinplea da: Erabili analisi estatikoa adimen artifizialaren tresnek idatzitako kodea babesteko.
Pentsa ezazu errealitatearen egiaztapena dela. Izan ere, «konpilatzen da» ez da «segurua da» bezalakoa.
Nola IA SAST AI kodea zure lan-fluxuan babesten du
Xygeni Code Security garapen-ingurune modernoetarako bereziki diseinatuta dago: azkarra, automatizatua eta zure tresna-kate osoan konektatuta.
Lortzen duzu:
- Bertako bat SAST scanner zure kode-basearen denbora errealeko analisi estatikorako
- Laguntza ematea kode gaiztoaren detekzioa iturburu-kodean
- Seamless hirugarrenen eskanerren integrazioa—beraz, ez zaude blokeatuta edo aldatzera behartuta
SonarQube, Snyk, Checkmarx edo Veracode erabiltzen ari zara dagoeneko? Arazorik ez—Xygenik bere aurkikuntzak inportatu eta dena garbiketa bakarrean zentralizatu dezake dashboard. Horrek esan nahi du ikusgarritasun hobea, lehentasunen ezarpen adimentsuagoa eta ahalegin bikoizturik ez egotea, batez ere arrisku aurreikusezinekin ari zarenean. IA kodea.
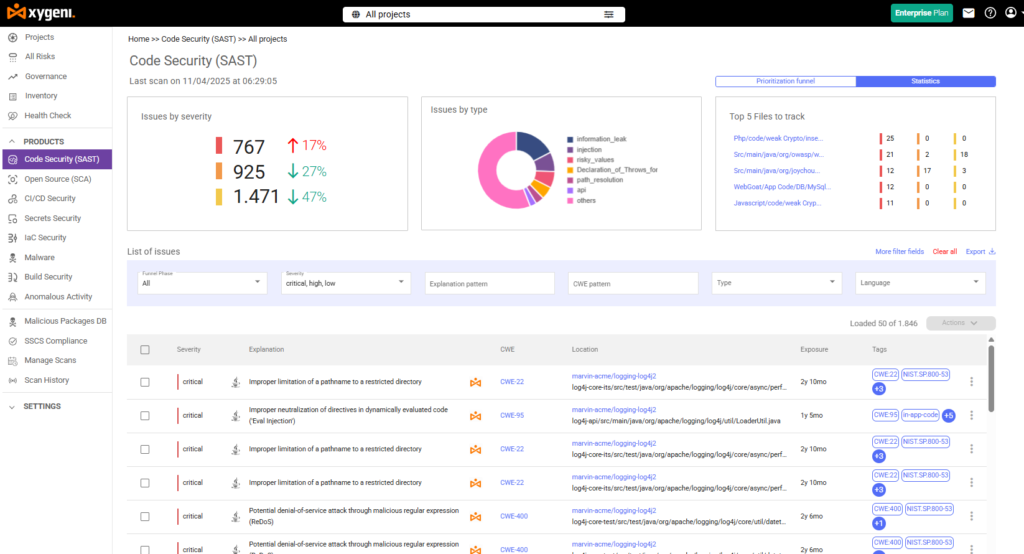
Xygeni kontsolaren barruan
Joan zaitez Code Security → Arriskuak (SAST) eta ikusiko duzu:
- Kode-ahultasun guztiak—Xygeni eta hirugarrenen
- Lerro mailako arazoen xehetasunak eta konponketa aholkuak
- Iragazkiak larritasunaren, tresnaren eta lan-fluxuaren urratsaren arabera
- Kode gaiztoaren frogak
- Arau pertsonalizatuen laguntza, zure kode-basera egokitu ahal izateko
Beheko lerroa: Ez dizu soilik esaten “zerbait gaizki dago”. Zer, non eta zergatik dagoen erakusten dizu, eta nola konpondu.
Erabilera aholku profesionalak SAST IA-Proiektu Astunetan
Hona hemen IAri etekinik handiena ateratzeko modua SAST zure fluxua eten gabe:
- Ezarri zure eraikuntza huts egiteko arazo larriak/kritikoak aurkitzen badira.
PRetan eskaneatu, ez gaueko edo asteroko eraikuntzak bakarrik. - Konbinatu SAST sekretuak eskaneatzearekin eta IaC detektatzeko pila osoko estaldura lortzeko.
- Berrikusi lehenetsitako IA zatiak—batez ere autentifikazioari, fitxategien sarrera/irteerari edo DB sarbideari buruzko edozer.
- Ez egin kasurik ezeri—larritasun txikiko arazoak ere azkar okerrera egin dezakete aplikazioak nola eboluzionatzen duen arabera.
Biltegian: SAST Ez da sexy, baina funtzionatzen du
Begira, denok nahi dugu azkar bidali. Baina segurtasunik gabe azkar gertatzen dira urraketak. AI SAST zure bidea da azkartu akatsik egin gabe.
Ez da paranoikoa izatea. Praktikoa izatea da kontua.
Erabili tresnak. Automatizatu eskaneatzeak. Tratatu IA kodea hirugarrenen kodea bezala: ez da fidagarria segurua dela frogatu arte.
Prest al zaude zure IA bidez sortutako kodeak zer ezkutatzen duen ikusteko?
Hasi 14 eguneko doako proba bat – Kreditu txartelik ez. Zaratarik ez. Kode garbi eta segurua, besterik ez.

