






Bidalketa modernoa eraikitzen edo mantentzen ari bazara pipelines, ziurrenik galdetuko diozu zeure buruari: zer segurtasun standards CI/CD pipelineBenetan axola al du? Presio arautzailea handitzen ari denez eta softwarearen hornikuntza-katearen erasoak maizago bihurtzen ari direnez, babes egokiak hautatzea minen eremu batean nabigatzea bezala izan daiteke. Hala ere, CI/CD pipeline security ez da soilik laukitxoak markatzea, software azkarragoa eta fidagarriagoa eskaintzea da, zure negozioa arrisku alferrikakoetara eraman gabe. Horregatik ezartzea CI/CD pipeline security jardunbide egokiak ezinbestekoak dira, ez aukerakoak.
Mezu honetan, garrantzitsuenak aztertzen ditugu standards, nabarmendu benetako jardunbide egokienak eta erakutsi nola laguntzen duen Xygeni-k horiek betearazten, automatikoki eta zure taldea moteldu gabe.
Zer Segurtasun? Standards CI/CD PipelineJakin beharko zenuke?
Software modernoaren banaketa azkar eta automatizatuan oinarritzen da pipelinebaina abiadurak bakarrik ez zaitu seguru mantenduko. Horregatik ulertzea zer den segurtasuna standards CI/CD pipelineAplikatzea ez da lagungarria bakarrik, funtsezkoa baizik. Jarraian, esparru garrantzitsuenak aztertzen ditugu eta zure taldearentzat, zure betetze-jarrerarentzat eta zure arrisku-esposizioarentzat zer esan nahi duten azaltzen dugu.
NIST SP 800-204D: DevSecOps-en plano bat CI/CD Pipeline Security
Zer da hau: A AEBetako gobernua standard segurtasuna DevOps-en nola integratu azaltzen duena, arreta berezia jarriz CI/CD pipelines.
Zergatik da garrantzitsua?Kontrol kritikoak hartzen ditu barne, hala nola:
- Identitate eta sarbide gobernantza pipeline osagaiak
- Kodearen sinadura, artefaktuen jarraipena eta politika-kode gisa
- Eraikuntzan zehar manipulazioak saihesteko exekuzio-denbora babesak
CI/CD pipeline security eraginaTaldeei jarraitzeko moduko eta ikuskagarriak direnak sortzeko aukera ematen die pipelinefederalekin bat datozenak eta enterprisemailako segurtasun-itxaropenak.
Lerrokatuta ez bazaude:
- Baliteke saltzaileen edo betetze-ebaluazioak huts egitea.
- Pozoitzeko arriskua handitzen duzu pipeline exekuzioa (EPI).
- Gertakariei azkar erantzuteko beharrezko ikusgarritasuna falta zaizu.
OWASP CI/CD Txartel-orria: Garatzaile-zentrikoa CI/CD Pipeline Security JARDUNBIDE EGOKIAK
Zer da hauKontrol-zerrenda praktiko bat hemendik: OWASP Oinarria, DevOps-erako segurtasun aholku erabilgarriz betea eta pipeline taldeek.
Zergatik da garrantzitsua?: Orientazio taktikoa eskaintzen die honako hauei:
- Sekretuak kodean eta inguruneetan babestu
- Blokeatu korrikalariak eta mugatu hirugarrenen tresna seguruak
- Balioztatu eraikuntza-urrats eta mendekotasun guztiak
CI/CD pipeline security eraginaGaratzaileei eraso-azalerak proaktiboki murrizteko ahalmena ematen die, lan-fluxuan marruskadura gehitu gabe.
Lerrokatuta ez bazaude:
- Sekretuak iturburu-kodean edo erregistroetan isuri daitezke.
- Partekatutako korrikalariek jarraitu gabeko ahultasunak aurkez ditzakete.
- Egiaztatu gabeko tresnen edo mendekotasunen bidez hornidura-kateko erasoak jasateko arriskua duzu.
SO/IEC 27001: Mundu mailakoa CI/CD Pipeline Security Governance
Zer da hauMundu mailako bat standard softwarea banatzeko eragiketa guztietan segurtasun-jardunbide koherente eta neurgarriak sustatzen dituena.
Zergatik da garrantzitsua?: Gidarien eskakizunak, hala nola:
- Rol argiak, aldaketa-kontrol segurua eta lan-fluxu dokumentatuak
- Auditoria-erregistroa pipeline ekintza
- Intzidenteen berrikuspena eta prestaketa
CI/CD pipeline security eraginaZure egiten du pipeline enterprise-prest—bai bezeroentzat bai auditoreentzat.
Lerrokatuta ez bazaude:
- ISO ziurtagiria behar duten kontratuak gal ditzakezu.
- Baliteke zure prozesuak legezko edo araudizko azterketarik ez gainditzea.
- Urraketak dokumentatu gabe edo arindu gabe gera daitezke.
PCI DSS: Ordainketa Pipeline Enforcement
Zer da hauNahitaezko betetzea standard egiteko pipelineTxartelaren titularren datuak kudeatzen dituzten aplikazioak eraikitzen edo zabaltzen dituztenak.
Zergatik da garrantzitsua?Betearazten du:
- Ingurune guztietan sarbide-kontrol zorrotzak
- Datu sentikorren biltegiratze segurua
- Aldatu jarraipena hemendik: commit zabaltzeko
CI/CD pipeline security eraginaFinantza-fluxuak guztiz trazagarriak eta defendagarriak direla ziurtatzen du.
Lerrokatuta ez bazaude:
- Isunak, zigor legalak edo prozesatzeko pribilegioak galtzea jasan dezakezu.
- Bezeroek zure ordainketa-fluxuetan konfiantza gal dezakete.
- Betetze-hutsegiteak ekoizpena geldiarazi edo kaleratzeak atzeratu ditzake.
SLSA (Software Artefaktuen Hornikuntza Kate Mailak): Jatorriaren Betearazpena
Zer da hau: Heldutasun eredua. standard Google-k garatua eta OpenSSF software hornikuntza-kateak ziurtatzeko.
Zergatik da garrantzitsua?: Eskatzen du:
- Sinatutako metadatuak eta osotasuneko ziurtagiriak eraikuntzarako
- Eraikuntza-sistema isolatuak manipulazioa saihesteko
- Artefaktuen jatorriaren eta erreproduzigarritasunaren froga
CI/CD pipeline security eraginaZure softwarearekiko konfiantza sortzen du, objektu guztiak egiaztatuta eta auditatu daitezkeela ziurtatuz.
Lerrokatuta ez bazaude:
- Eraikuntza manipulatuen eta mendekotasun erasoen aurrean arrisku handiagoa duzu.
- SLSA behar duten bazkide edo saltzaile ekosistemetatik kanpo utzi zaitzakete.
- Segurtasun taldeek zailtasunak izango dituzte benetan bidalitakoa baieztatzeko.
aurrera StandardEkintzara: CI/CD Pipeline Security Aplikatu Beharreko Praktika Onenak
Segurtasuna zer den ulertzea standards CI/CD pipelineaplikatzea lehen urratsa da, baina horiek betetzeak eguneroko exekuzioa eskatzen du. NIST, OWASP eta SLSA bezalako esparruek definitzen dituzten bitartean zer, zure inplementazioa da ziurtatzen duena nolaBeste era batera esanda, betetzeak bakarrik funtzionatzen du jardunbide egokiak zure lan-fluxuetan zuzenean txertatzen direnean.
Horregatik, honako hau CI/CD pipeline security jardunbide egokiek benetako munduan probatutako ekintzetan oinarritzen dira, hauekin lerrokatzeaz gain standards—baina baita erresilientzia eraiki ere zure softwarearen entrega-zikloaren etapa guztietan.
Segurtasuna zer den ulertzea standards CI/CD pipelineaplikatzea hasiera besterik ez da. Izan ere, eguneroko eragiketetan aplikatzeak egiten du zure pipeline benetan segurua. NIST, OWASP eta SLSA-k zer egin behar den zehazten duten arren, zure inplementazioa da nola egin behar den zehazten duena. Beste era batera esanda, betetzeak ez du ezer esan nahi praktikarik onenak zuzenean zure entrega-fluxuetan txertatzen ez badituzu.
Beraz, honako hau CI/CD pipeline security jardunbide egokiak ez dira teorikoak soilik, softwarearen entrega-zikloaren geruza guztiak indartzen dituzten praktikan probatutako taktiketan oinarritzen dira.
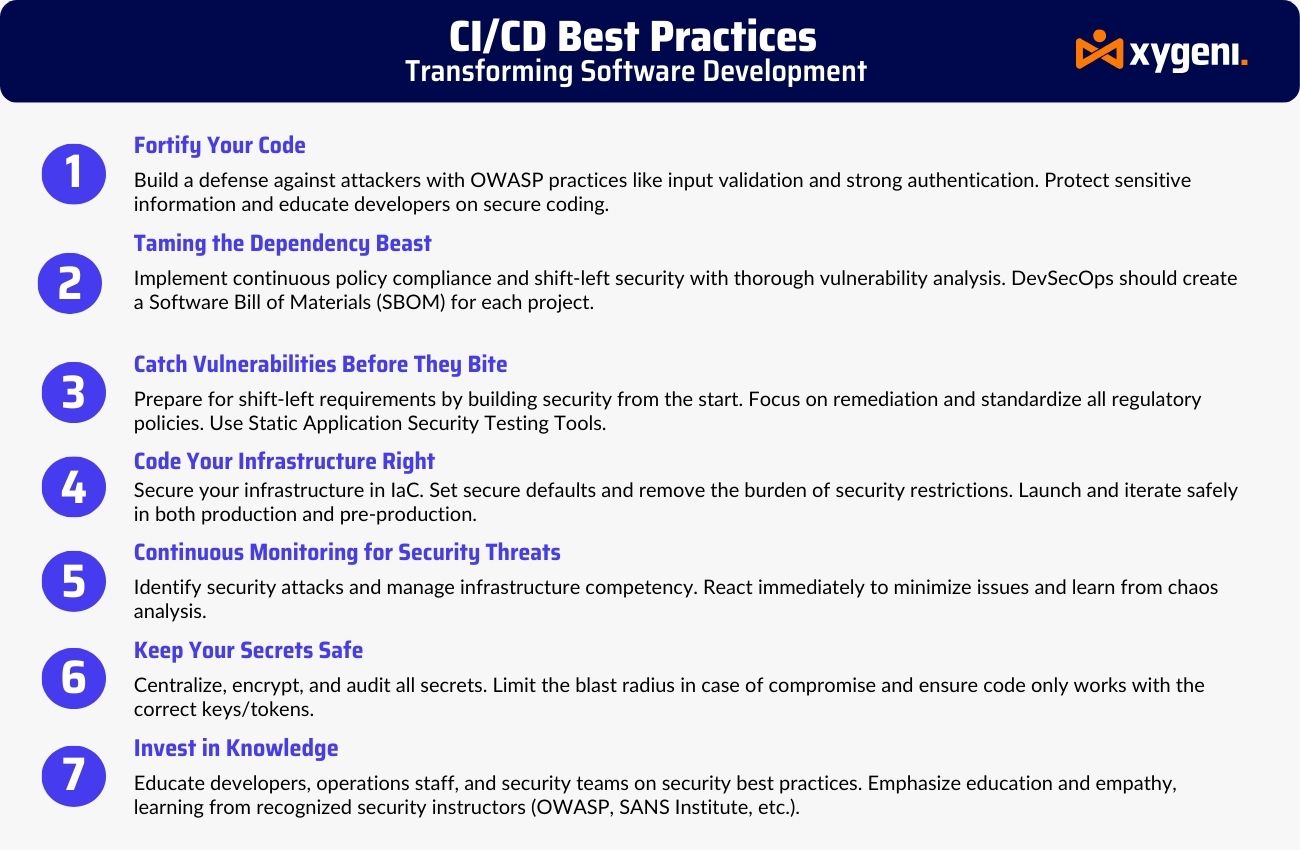
Inbentarioa eta Ikusgarritasuna
Lehenik eta behin, mapatu zure osoa CI/CD ekosistema. Identifikatu konektatutako sistemak, kredentzialak, exekutatzaileak eta hirugarrenen tresnak. Ondorioz, itzalen integrazioak, mendekotasun toxikoak eta konfigurazio okerrak agerian utzi ditzakezu, hauek gorabeherak eragin aurretik.
Pribilegio Gutxieneko eta Rol Higienea
Bigarrenik, roletan oinarritutako sarbide-kontrol zorrotza (RBAC) ezarri. Kendu beharrezkoak ez diren baimenak, aldatu kredentzialak maiz eta nahiago izan iraupen laburreko tokenak. Ondorioz, erasotzaile bat barrura sartzen bada alboko mugimenduaren arriskua murrizten da.
Sekretuak eta konfigurazio higienea
Gainera, saihestu sekretuak ingurune-aldagaietan edo kodean gordetzea. Erabili sekretu-ganga dedikatuak eta integratu ihesak goiz detektatzen dituzten eskaneatze-tresnak. Horretarako, Xygeni Secrets Security denbora errealeko betearazpena eskaintzen du eta pre-commit eskaneatzea arriskuak ekoizpenera iritsi aurretik detektatzeko.
Guardrails eta exekuzio-denboraren betearazpena
Gainera, ezarri adarren babesak, eskatu kodearen berrikuspenak eta mugatu lanen edizioak biltegi sentikorretan. Aldi berean, inplementatu exekuzio-denboraren betearazpena alderantzizko shell-ak edo pribilegioen eskalada saiakerak bezalako portaera arriskutsuak geldiarazteko.
Mendekotasun eta jatorri seguruak
Adibidez, finkatu mendekotasun bertsio guztiak, bilatu ahultasunak eta egiaztatu zure SBOMs. Helburu hori kontuan hartuta, Xygeniren gatza (Software Attestation Layer for Trust akronimoa) moduluak objektu guztiak sinatzen ditu, jatorriaren eta eraikuntzaren osotasunaren froga kriptografikoa emanez.
Garrantzitsua dena kontrolatu
Azkenik, oinarrizko erregistrotik haratago joan. Inplementatu portaeraren monitorizazioa politika-urraketak markatzen dituena eta CI/CD anomaliak denbora errealean. Hori kontuan hartuta, zure tresnek ekintzarako informazioa eman beharko lukete, ez alerta zarata soilik.
Nola Xygenik zure segurtasuna bermatzen duen CI/CD Pipeline Amaierara
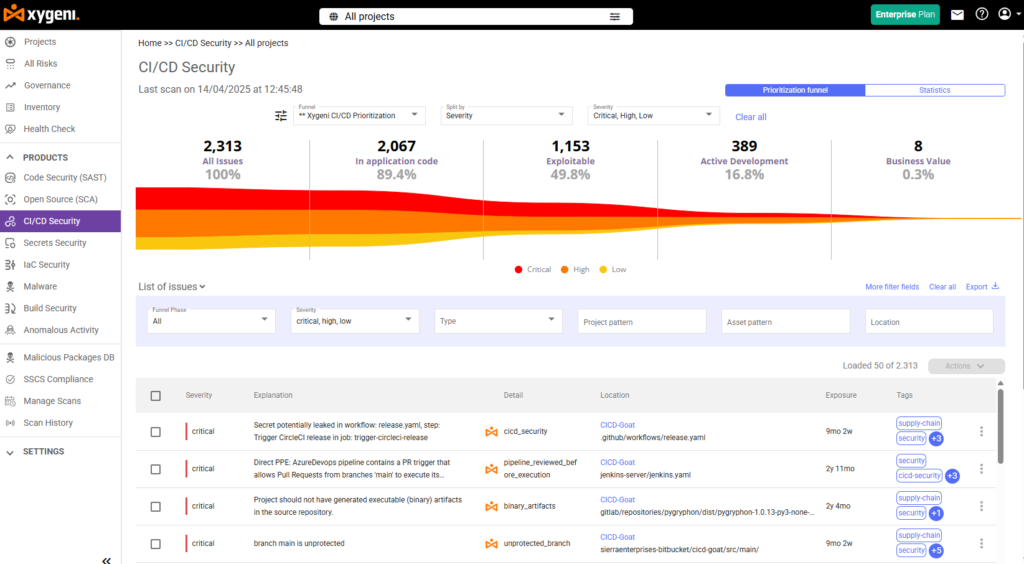
Modern CI/CD pipelineazkar mugitzen dira, eta gaur egungo mehatxuak ere bai. Horregatik Xigenoa CI/CD Segurtasuna ez ditu zure lan-fluxuak eskaneatzen soilik. Horren ordez, funtsezkoenekin bat datorren espektro osoko babesa eskaintzen du CI/CD pipeline security standards, barne NIST SP 800-204D, OWASP CI/CD Gehien 10, eta SLSA.
Segurtasuna zuzenean zure DevOps bizi-zikloan txertatuz, Xygeni-k taldeei ezkerrera aldatzen, politikak betearazten eta arauak betetzen laguntzen die, garapen-abiadura eten gabe.
Inbentario osoa CI/CD Aktibo
Hasteko, Xygenik zure mapa osoa egiten du CI/CD ingurunea. Lanetatik eta exekutatzaileetatik hasi eta tokenetaraino eta hirugarrenen integrazioetaraino, ikusgarritasun osoa ematen dizu. Ondorioz, ezkutuko arriskuak, konfigurazio okerrak eta baimenik gabeko konexioak detektatu ditzakezu benetako kalteak eragin aurretik.
Sekretuak eta kredentzialen babesa
Ondoren, Xygenik zure biltegiak aktiboki eskaneatzen ditu eta pipelinesekretu gogor kodetuetarako, token filtratuetarako edo kredentzial zaharkituetarako. Zerbait agerian geratzen bada, abisua ematen dizu eta zure segurtasun politikak berehala aplikatzen ditu. Horrela, sekretuak babestuta daude eta erasotzaileak kanpoan.
Testuinguruaren araberako eskaneatzea eta malware detekzioa
Ohiko eskanerren aldean, Xygenik konbinatzen ditu SAST, SCA, IaC analisia, eta EPI detekzioa motor bateratu batean. Ondorioz, benetako mehatxuak aurkitzen ditu —injektatutako shell-ak edo script gaiztoak bezala— eta zarata iragazten du ustiagarritasun puntuazioa eta irisgarritasun testuingurua erabiliz.
Politikaren betearazpena eta exekuzio-denboraren babesa
Gainera, Xygenik zure segurtasun arauak betearazten ditu eraikuntza garaian. Script ez-seguruak, lan susmagarriak edo hirugarrenen baimenik gabeko ekintzak blokeatzen dira exekutatu aurretik. Horrek babes proaktiboa bermatzen du eraso pozoituen aurka. pipeline exekuzioa eta baimenik gabeko aldaketak.
Artefaktuen Jatorri Segurua (SLSArekin Bateragarria)
Gainera, Xygeni-ren SALT (Software Ziurtapen Geruza Konfiantzarako) artefaktu guztiak sinatzen ditu eta bere jatorriarekin lotzen ditu osotasuneko ziurtagiriakHorrek esan nahi du eraikuntza guztiak egiaztagarriak, aldaezinezkoak eta guztiz betetzen direla SLSA 2. maila+ baldintzak.
Auditorietarako prest dagoen trazabilitatea
Azkenik, Xygenik dena kontrolatzen du: lan guztiak, politikak...cisioia, eta alerta —aurrezcisioia. Prestatzen ari zaren ala ez DORA, ISO / IEC 27001Edo NIS2 auditoria, konfiantzaz betetzea erakusteko behar dituzun informazioa eta erregistroak eskaintzen ditu.
Nola Xygenik segurtasuna betearazten duen Standards-rentzat CI/CD Pipelines
Tresna askok zure kodea eskaneatu dezaketen arren, oso gutxik laguntzen dizute benetan garrantzitsuak diren esparruekin bat egiten. Xygeni detekziotik haratago doa: operatibo bihurtzen du garrantzitsuena CI/CD pipeline security standards zuzenean zure lan-fluxuetan. Lerrokatzen ari zaren ala ez NIST SP 800-204D, gogortuz -ren aurka OWASP CI/CD Gehien 10, edo frogatzen SLSA 2. maila+ betetzeari dagokionez, Xygenik egiten du lan astuna zuretzat.
NIST SP 800-204D-ra mapatuta
Lehenik eta behin, NISTen DevSecOps seguruetarako gidalerroak pipelines-k konfigurazioaren osotasuna, proba automatizatuak eta trazabilitate osoa azpimarratzen ditu. Xygeni-k hainbat modutan laguntzen du hau:
- Konfigurazio seguruak etengabe betearazten ditu eta konfigurazio okerrak gertatzen diren heinean detektatzen ditu.
- Eskaneatzea integratzen du SAST, SCA, eta IaC zuzenean zure sartu CI/CD pipelines.
- Bakoitza erregistratzen du pipeline aldaketa eta urraketa, DORA edo ISO esparruen auditoriak erraztuz.
Ondorioz, zure pipelineez dira itxura seguruak bakarrik, diseinuz jarraigarriak, auditagarriak eta defendagarriak dira.
OWASP estaltzen du CI/CD Gehien 10
OWASP-ek ohikoenak eta arriskutsuenak identifikatzen ditu CI/CD pipeline arriskuak—horietako asko gaizki erabilitako sekretuetatik, gehiegizko pribilegiodun roletatik edo kode gaiztoaren exekuziotik datoz. Zorionez, Xygenik mehatxu hauei zuzenean heltzen die:
- Aktiboki eskaneatzen ditu kode gogorreko kredentzialak eta sekretuen filtrazioak zure biltegietara iritsi aurretik.
- Sarbide-kontrol politikak betearazten ditu, zereginen eta zereginen arteko bereizketa garbia bermatuz. pipeline rolaren higienea.
- Injektatutako kargak, alderantzizko shell-ak eta pozoitutako komandoak denbora errealean blokeatzen ditu, exekutatu aurretik.
Laburbilduz, Xygeni-k ez zaitu OWASP arriskuei buruz ohartarazten bakarrik, automatikoki itzaltzen ditu.
SLSA betetzea onartzen du hasieratik bertatik
Azkenik, SLSAk (Software Artifacts-en Hornikuntza Kate Mailak) eraikuntza seguruaren langa ezartzen du. pipelines. Xygeni-k SLSA 2. maila+ betetzen laguntzen dizu bere barne-funtzioarekin SALT (Software Ziurtapen Geruza Konfiantzarako) modulua:
- Artefaktu bakoitza sinatzen du eta eraikuntza-prozesu espezifikoarekin lotzen du, erabiliz osotasuneko ziurtagiriak.
- Softwarearen osotasuna frogatzen du egiaztapen kriptografikoarekin — ezer aldatu ez dela ziurtatuz.
- Bezeroen, saltzaileen edo erregulatzaileen eskaerak asetzen laguntzen du softwarearen entrega seguru eta arrastogarria lortzeko.
Horretarako, zure taldeak konfiantza osoa lortzen du zure software hornikuntza-katean, zure... pipeline segurua, trazagarria eta industriarekin guztiz bat datorrena standards.
Ondorioa: Ziurtatu zure Pipelines-ekin lerrokatuz CI/CD Segurtasuna Standards
Gaur egungo bidalketa azkarra babesteko pipelineak, lehenik ulertu behar duzu zer segurtasun standards CI/CD pipelines benetan behar dute. Esparruak bezalakoak NIST SP 800-204D, OWASP CI/CD Gehien 10, eta SLSA Ez dute teoria soilik eskaintzen, baizik eta lan-fluxu seguruak, araudiekin bat datozenak eta errendimendu handikoak eraikitzeko ekintza-planak ere eskaintzen dituzte.
Hala ere, jakitea besterik ez da standards ez da nahikoa. DevOps-en abiaduran funtzionatzen duten kontrolak inplementatu behar dituzu. Horrek esan nahi du txertatzea CI/CD pipeline security praktika onenak etapa guztietan —hasierako commit zabaltzeko —eta zure taldeak moteldu gabe betearazi ahal izatea ziurtatzea.
Hemen sartzen da Xygeni. Detekzio automatizatua, politika betearaztea eta denbora errealeko babesa konbinatuz, Xygenik betetzea etengabekoa egiten du. Ahultasunak eskaneatzen ari zaren, lan arriskutsuak blokeatzen ari zaren edo ISO, DORA edo NIS2rako auditoria-erregistroak sortzen ari zaren ala ez, Xygenik zure eskakizunak betetzen laguntzen dizu. CI/CD pipeline security helburuak konfiantzaz.
Prest al zaude zure softwarearen bidalketaren segurtasunaren kontrola hartzeko? Erreserba ezazu demo bat eta ikusi nola Xygenik betetzea errazten duen abiadura arriskuan jarri gabe.

