
Zergatik diren ezinbestekoak kode estatikoen analisi tresnak 2026an
Kode estatikoaren analisia ez da jada aukerakoa; abiadura handiko edozein talde-eraikuntza softwarerako oinarrizko praktika da. Ekoizpenean aurkitutako akats berak 10,000 dolar arteko kostua izan dezake, Ez dira kontuan hartzen funtzioetatik desbideratutako ingeniaritza-denbora, erabiltzaile-esperientzia hondatua edo segurtasun-intzidente gisa agertzen bada ospe-kaltea. Kode-analisi estatikoak hutsune hori ixten du iturburu-kodea bidali aurretik eskaneatuz.
Apustuak handiagoak dira 2026an. Xygeniren beraren ikerketaren arabera, Aplikazioen % 60k lehen mailako kodean ahultasunak dituzte, eta IA bidezko garapenak idazten ari den kodearen bolumena bizkortzen ari denez, arazoak ekoizpena baino lehen detektatzeko leihoa inoiz baino estuagoa da. DevSecOps-en, IA bidezko kodeketaren eta konplexutasunaren gorakadarekin CI/CD pipelines, analisi estatiko tresna egokia edukitzea ez da jada aukerakoa.
Baina kode-analisi estatikoko tresna guztiek ez dute balio bera eskaintzen. Batzuek positibo faltsuz gainezka egiten dituzte taldeak. Beste batzuek akats kritiko ustiagarriak erabat galtzen dituzte. Eta gehienak ahultasunen detekzioan gelditzen dira, kode irekiko menpekotasunen eta adimen artifizialak sortutako kodearen bidez ohikoa den kode gaiztoaren mehatxuak alde batera utzita.
Mezu honek 2026ko 4 kode-analisi tresna estatiko nagusiak alderatzen ditu, benetan garrantzitsua denaren arabera ebaluatuta: detekzio-zehaztasuna, positibo faltsuen tasak, malwarearen estaldura, CI/CD integrazioa, eta prezioak.
Konparazio azkarra: 2026rako kode estatikoen analisi tresna nagusiak
| Tool | Benetako positiboen tasa | Gezur tasa positiboa | Malware detekzioa | AI Autokonponketa | Prezioak | Best For |
|---|---|---|---|---|---|---|
| Xigenoa SAST | %100 (OWASP erreferentzia) | 16.7% | Bai — bertakoa | Bai — testuinguruaren araberako PR konponketak | Kolaboratzaile bakoitzeko 35 $/hiletik aurrera (plataforma osoa) | DevSecOps taldeek zehaztasuna, malwarearen detekzioa eta plataforma osoko estaldura behar dituzte |
| Snyk Kodea | 97.18% | 34.55% | Ez | Partziala — konpontzeko iradokizunak | 125 $/hiletik aurrera (gutxienez 5 kolaboratzaile, SAST soilik) | Garatzaileen lehen mailako taldeak dagoeneko Snyk ekosisteman daude |
| Semgrep | 87.06% | 42.09% | Ez | Ez | Kolaboratzaile bakoitzeko 100 $/hiletik aurrera | Taldeek eskaneatzea azkar, pertsonalizagarria eta arauetan oinarritutakoa behar dute |
| soundQube | 50.36% | Aldakorra | Ez | Ez | 65 $/hiletik aurrera (SAST soilik, LoC bakoitzeko ordainketa) | Kodearen kalitatean eta zor teknikoan zentratutako taldeak |
Zerk egiten ditu kode estatikoen analisi tresna onenak nabarmentzeko?
Kode estatikoen analisi tresna guztiek ez dute babes maila bera eskaintzen. 2026ko plataforma eraginkorrenek gaitasun hauek partekatzen dituzte:
Detekzio zehatza positibo faltsu gutxirekin
Tresna onenek benetako ahultasun ustiagarriak lehenesten dituzte zarata sortzearen ordez. Benetako positiboen tasa altua eta faltsu positiboen tasa baxua izateak esan nahi du garatzaileek denbora ematen dutela benetako arazoak konpontzen, axola ez duten alerten atzetik joan beharrean.
Adimen Artifizialaren bidezko konponketa
Konponketarik gabeko detekzioak oztopoak sortzen ditu. Bilatu testuinguruaren araberako konponketa-iradokizunak zuzenean eskaintzen dituzten tresnak. pull requests, arrisku handiko ereduak alternatiba seguruekin ordezkatuz, eskuzko adabakirik behar izan gabe.
Malwarea eta Hornikuntza Katearen Detekzioa
Kode-analisi estatiko tradizionaleko tresnak kodeketa-ahultasunak aztertzen dituzte. Ez dute kode gaiztorik detektatzen. Plataforma onenek are gehiago egiten dute, atzeko ateak, troiakoak, ransomwarea, exekuzio nahasia eta sistemaren erregistroaren manipulazioa identifikatuz, bai lehen mailako kodean bai kode irekiko menpekotasunetan.
CI/CD eta IDE integrazioa
Kode estatikoaren analisia etengabe exekutatu behar da, ez bakarrik kaleratu aurretik. Bilatu GitHub Actions, GitLab CI, Jenkins, Azure DevOps eta Bitbucket-ekin integrazio natiboak, gehi kodea idazten den heinean aurkikuntzak azaleratzen dituzten IDE pluginak.
Ustiagarritasunean Oinarritutako Lehentasuna
Aurkikuntza gordinen zenbaketak zarata sortzen du, ez informazio gehiago. Tresna onenek emaitzak irisgarritasunaren, ustiagarritasunaren eta negozio-inpaktuaren arabera iragazten dituzte, beraz, taldeek benetan garrantzitsua dena konpontzen dute lehenengo, ez bakarrik CVSS puntuaziorik altuena duena.
OWASP erreferentziazko baliozkotzea
Kode analisi tresna estatiko bat hautatzerakoan neurgarriak diren emaitzetan oinarritu behar da, ez saltzaileen baieztapenetan. OWASP Benchmark Proiektuak eskaintzen du... standardbenetako proba kasuetan ezagutzen diren ahultasun-ereduen arabera detekzio-zehaztasuna ebaluatzeko esparru independente eta izapidetua. Eskatu beti erreferentziazko datuak aurretik committresna bati lotuta.
Kode Estatikoen Analisirako Tresna Onenak
1. Xigenoa SASTDevSecOps-erako eraikitako kode estatikoaren analisia

Orokorra: Xigenoa SAST ez da kode analisi estatikoko beste tresna bat. Aurretiazko beharra duten DevSecOps taldeentzat bereziki diseinatuta dago.cise detekzioa, konponketa automatizatua eta espektro osoko babesa, garapena moteldu gabe.
Kode-analisi estatikoko tresna gehienek ahultasunak detektatzearekin amaitzen duten lekuan, Xygenik urrunago doa: analisi estatiko sakona malware detekzio adimendunarekin, konponketa-iradokizunekin eta irisgarritasunean oinarritutako lehentasunekin konbinatzen du. Emaitza besteek galtzen dutena harrapatzen duen, zarata iragazten duen eta garatzaileei benetan garrantzitsua dena konpontzen laguntzen dien tresna bat da, zuzenean beren lan-fluxuen barruan.
Xigenoa SAST Xygeni plataforma integralaren parte ere bada, hau da, SAST aurkikuntzak automatikoki lotzen dira SCA, sekretuen detekzioa, CI/CD segurtasuna, DAST eta ASPM, taldeei arriskuen ikuspegi bateratua emanez, SDLC.
Key Ezaugarriak:
- %100eko benetako positiboen tasa (OWASP erreferentzia): Zero huts SQL injekzioan eta gune arteko scripting-ean. Zero positibo faltsu enkriptazio ahulean eta hashing ahulean.
- Positibo faltsuen tasa baxua (% 16.7): Alerta-nekea murrizten du eta garatzailearen arreta arazo ustiagarrietan mantentzen du, ez zaratan.
- AI Autokonponketa: Zuzenean bidalitako kode konponketa seguruak eta testuinguruaren araberakoak sortzen ditu pull requestsArrisku-ereduak hizkuntza-jardunbide egokienekin bat datozen alternatiba seguruekin ordezkatzen ditu; ez da eskuzko adabakirik behar.
- Malwarearen detekzioa: Atzeko ateak, troiakoak, harrak, ransomwarea, spywarea, kodearen exekuzio nahasia eta sistemaren erregistroaren manipulazioa detektatzen ditu, bai lehen mailako kodean bai kode irekiko menpekotasunetan. Kode-analisi tresna estatiko gehienek batere ez duten gaitasuna.
- Ustiagarritasunaren Lehentasunen Inbutua: Aurkikuntzak irisgarritasunaren, ustiagarritasunaren eta negozio-inpaktuaren arabera iragazten ditu, taldeek benetan arriskutsua dena jorratu dezaten, ez bakarrik dagoena.
- IDE integrazioa: Eskaneatu kodea idatzita dagoen heinean. Ikusi arazoaren xehetasunak, larritasuna, metadatuak eta konponketa-gida zuzenean zure IDEan, arazo baten aurretik. commit egiten da.
- CI/CD Integrazioa: GitHub Actions, GitLab CI, Jenkins, Azure DevOps eta Bitbucket-erako euskarri natiboa, eraikuntza zaurgarriak blokeatzen dituzten kalitate-ateekin.
- Ahultasun-estaldura osoa: Injekzio akatsak, XSS, konfigurazio okerrak, informazio-ihesak, buffer-gainezkatzeak, autentifikazio nahikoa ez izatea eta sarbide-kontrol ez-segurua, lehen mailako eta adimen artifizialak sortutako kodean.
💲 Prezioak
Xigenoa SAST Xygeni plataforma integralean sartuta dago, kolaboratzaile bakoitzeko 35 $/hilean hasita. Honek barne hartzen du SAST, SCA, CI/CD Segurtasuna, Sekretuen Detekzioa, IaC Security, DAST, eta ASPM, muga ezkuturik gabe, biltegi bakoitzeko kosturik gabe eta funtzioen mugarik gabe.
Beheko lerroa: Xigenoa SAST Zerrenda honetako aukerarik sendoena da plataforma bakarrean detekzio zehatz frogagarria, adimen artifizialaren bidezko konponketa eta malware estaldura behar dituzten taldeentzat. OWASP Benchmark-ean % 100eko benetako positibo tasak, positibo faltsu tasa baxuak eta hornikuntza-katearen babes natiboak bereizten dute zerrenda honetako beste tresna guztietatik.
2. Snyk Sast Tool

Orokorra: Snyk kodea azkar eta erabiltzeko erraza bezala ezagutzen da. kode estatikoen analisi tresna Garatzaileentzat eraikia. Segurtasun-feedback denbora errealean ematen du bai IDEetan bai CI/CD pipelines, eta horrek arazoak goiz identifikatzen laguntzen du lan-fluxuak eten gabe. Konfigurazioa erraza da, eta garapen-ingurune modernoekin ondo integratzen da.
Hala ere, garatzaileengan oinarritutako diseinua izan arren, tresnak positibo faltsuen tasa nahiko altua du. Gainera, ez du malwarearen detekzio integraturik, eta horrek segurtasun-taldeei erantzukizun handiagoa ezartzen die emaitzak eskuz egiaztatzeko.
Key Ezaugarriak:
- % 97.18ko benetako positiboen tasa: Ahultasun gehienak zehaztasunez detektatzen ditu kodearen analisi estatikoa.
- CI/CD eta IDE integrazioa: Eskaneatu jarraitua egiteko garatzaileentzako tresna ezagunen barruan zuzenean funtzionatzen du.
Kontuan hartu beharreko mugak
- % 34.55ko positibo faltsuen tasa: Segurtasun-taldeak gainezka egin eta konponketa atzeratu dezakeen zarata-maila handia.
- Malware detektatzerik ez: Ezin da kode gaiztoa identifikatu hirugarrenen menpekotasunetan, tresna gehigarriak behar dira.
- SAST bigarren mailakoa da: Snyk-ek bere ospea eraiki zuen SCASnyk kodea ez dator bat dedikazioaren sakontasunarekin SAST erremintak.
- Prezio zatikatuak: SAST, SCA, edukiontzien eskaneatzea eta IaC bereiz saltzen dira; estaldura osoak pertsonalizatua behar du enterprise aipamena.
💲 Prezioei:
Gutxienez 5 kolaboratzailerentzat 125 $/hilean hasten da, SAST bakarrik. SCA, CI/CD Segurtasuna, Sekretuen Detekzioa, IaC Security, eta Ontzien eskaneatzea ez daude barne eta bereiz erosi behar dira. 100 proba bakarrik sartzen dira; proba gehigarriek gehigarri garestiak behar dituzte. Enterprise 10 kolaboratzaile baino gehiagorentzat beharrezkoa den plana.
Beheko lerroa: Snyk Code aukera ona da Snyk ekosisteman dauden eta konfigurazio astunik gabeko aurkikuntza azkarrak eta iritzi-oinarrituak nahi dituzten garatzaile-taldeentzat. Zehaztasun handiagoa, malwarearen detekzioa edo AppSec plataforma bateratu bat behar duten taldeentzat, zerrenda honetako beste aukera batzuk egokiagoak dira.
3. Semgrep Sast Tool
Orokorra: Semgrep kode estatikoen analisi tresna irekia da, malgutasuna eta abiadura lehenesten dituena. Segurtasun eta garapen taldeei aukera ematen die beren kode-base eta politika espezifikoetara egokitutako arau pertsonalizatuak idazteko, kodea konpilatu beharrik gabe. Horrek aproposa egiten du feedback azkarra lortzeko. CI/CD pipelines eta ezkerrera shift segurtasun programak, non politika pertsonalizatuen betearazpena garrantzitsua den.
Semgrepen indargunea pertsonalizazioa eta abiadura da. Ahulgunea zehaztasuna da: OWASP Benchmark-ean % 87.06ko benetako positiboen tasa eta % 42.09ko faltsu positiboen tasa duenez, zarata gehiago sortzen du eta zerrenda honetako tresna onenak baino arazo erreal gehiago galtzen ditu. Gainera, malware detektatzeko gaitasunik ez du.
Key Ezaugarriak:
- Arau pertsonalizatuen laguntza: Taldeek beren aplikazioetarako berariazko segurtasun-arauak idatz eta betearazi ditzakete, DSL aditurik gabe arau-sintaxi sinple batean.
- Konpilaziorik gabeko eskaneatze azkarrak: Jarraipeneko analisi estatikoaren barruan feedback azkarra ematen du pipelines.
- Hizkuntza-laguntza zabala: Hizkuntza eta framework sorta zabala hartzen du barne.
- CI/CD Integrazioa: GitHub Actions, GitLab CI eta beste batzuekin integratzen da pipeline erremintak.
- Kode irekiko nukleoa: Doakoa da oinarrizko eskaneatzeko; plan komertzialek arau profesionalak eta talde-funtzioak gehitzen dituzte.
Kontuan hartu beharreko mugak
- % 87.06ko benetako positiboen tasa: Kode estatikoen analisi tresna nagusiek baino fidagarritasun gutxiago dute arazo kritikoak detektatzeko.
- % 42.09ko positibo faltsuen tasa: Zerrenda honetako positibo faltsuen tasarik altuena, arau pertsonalizatuetan inbertitzen duten taldeek hau murriztu dezakete, baina etengabeko ahalegin handia eskatzen du.
- Malware detektatzerik ez: Ezin da kode gaiztoa identifikatu hirugarrenen osagaietan.
- Ez dago IA automatikoki konpontzeko modurik: Konponketa eskuzkoa da; aurkikuntzek garatzaileen ikerketa behar dute konponketa automatizatuaren gidaritzarik gabe.
- Kolaboratzaile bakoitzeko prezio-eskalak: Kolaboratzaile bakoitzak lizentzia bat behar du produktu guztietan, ez dago estaldura mailak nahasteko malgutasunik.
💲 Prezioei:
Kode, Hornikuntza Kate eta Sekretuetarako hilean 100 $-tan hasten da, konbinatuta. Malgutasunik ez, Semgrep Kodea erosteak Hornikuntza Kate eta Sekretuetarako lizentzia kopuru bera behar du. Kostuak linealki igotzen dira taldearen tamainarekin.
Beheko lerroa: Semgrep oso egokia da detekzio-arau pertsonalizatuak sortu nahi dituzten eta doikuntzan inbertitu dezaketen segurtasun-ingeniaritza taldeentzat. Zehaztasun handia, adimen artifizialaren bidezko konponketa edo malwarearen aurkako babesa behar duten taldeentzat, hobe da plataforma zabalago baten osagarri gisa erabiltzea.
4. SonarQube SAST Tool
Orokorra: SonarQube kodearen kalitaterako plataforma erabilienetako bat da, kodeketa garbia ezartzeko laguntza sendoa duena. standards, zor teknikoa murriztea eta ezagunekin integratzea CI/CD tresnak. Segurtasun-puntu beroen detekzioa eta oinarrizko ahultasun-eskaneatzea eskaintzen ditu, baina bere indargune nagusia kodearen kalitatea da, ez segurtasun-mailako analisi estatikoa.
OWASP Benchmark-ean, SonarQube-k % 50.36ko benetako positibo tasa lortzen du, hau da, benetako ahultasunen erdia gutxi gorabehera galtzen du. standardproba kasu izakiak. Ez du malware detektatzeko, AI AutoFix edo ustiagarritasunean oinarritutako lehentasunik eskaintzen. Segurtasun-eskakizun larriak dituzten taldeentzat, hobekien funtzionatzen du kodearen kalitatearen osagarri gisa dedikatu baten barruan. SAST tresna bat, segurtasun-irtenbide independente bat baino.
Key Ezaugarriak
- Kodearen Kalitatearen Azterketa: Betearazleak standardIrakurgarritasun, egitura eta epe luzerako mantentze-lanetarako 30 hizkuntza baino gehiagotan.
- CI/CD Integrazioa: Jenkins, GitLab, Azure DevOps, GitHub Actions eta gehiagorekin konektatzen da.
- Segurtasun-gune beroak: Arriskutsuak izan daitezkeen kode-eremuak nabarmentzen ditu, nahiz eta eskuzko berrikuspena beharrezkoa den ustiagarritasuna berresteko.
- Bai hodeiko edizioak bai autokudeatutako edizioak: Hedapen malgua taldeentzat on-premise baldintzak.
- Ekosistema Handia: Komunitatearen laguntza sendoarekin eta pluginen eskuragarritasunarekin oso onartua.
Kontuan hartu beharreko mugak
- % 50.36ko benetako positiboen tasa: OWASP Benchmark-ean benetako ahultasunen erdia baino gutxiago detektatzen ditu, zerrenda honetako baxuena.
- Segurtasun Sakonera Mugatua: Hobeto egokitzen da kodearen higienearentzat ahultasunen analisi sakona edo hornikuntza-katearen segurtasuna baino.
- Malware detektatzerik ez: Ez du jokabide gaiztoa identifikatzen lehen edo hirugarrenen kodean.
- Ez dago IA automatikoki konpontzeko modurik: Eskuzko zuzenketa beharrezkoa da aurkikuntza guztientzat.
- LoC bakoitzeko ordainketa prezioak: 100 kode-lerrotan hasten da eta 6 dolar handitzen da 10 kode-lerro bakoitzeko; kostuak nabarmen handitzen dira kode-base handietarako.
💲 Prezioei:
Talde Planerako 65 $/hilean hasten da, SAST bakarrik. LoC bakoitzeko ordainketa eredua, 1.9 milioi LoC-ko muga finkoarekin. Ez dago segurtasun-estaldura osorik.
Beheko lerroa: SonarQube aukera egokia da kodearen kalitatea, mantentze-lanak eta zor teknikoaren kudeaketa lehenesten dituzten taldeentzat. Segurtasun-tresna independente gisa, OWASP Benchmark zehaztasun baxua duelako, tresna dedikatu batekin parekatu beharko litzateke. SAST benetako segurtasun-beharrak dituzten taldeentzako plataforma.
Zergatik Xygeni? SAST 2026rako kode estatikoen analisi tresna onena da
Zerrenda honetako tresna bakoitzak erabilera-kasu argi bat du. Snyk Snyk ekosisteman dauden eta garatzaileentzako aurkikuntza azkarrak nahi dituzten taldeentzat egokia da. Semgrep-ek arau pertsonalizatuak eta eskaneatu azkarrak behar dituzten segurtasun-ingeniarientzat balio du. SonarQube-k kodearen kalitatearen gobernantzan eta zor teknikoaren kudeaketan nabarmentzen da.
Baina horietako batek ere ez ditu detekzio-zehaztasuna, malwarearen aurkako babesa, adimen artifizialaren konponketa eta plataforma osoko estaldura konbinatzen. Xigenoa du.
Xigenoa SAST zerrenda honetako tresna bakarra da OWASP Benchmark-ean % 100eko benetako positibo-tasa lortzen duena, % 16.7ko faltsu-positibo tasarik baxuena duena. Lehen mailako zein hirugarren mailako osagaietan kode gaiztoa detektatzen duen tresna bakarra da. Eta tresna bakarra da non SAST aurkikuntzak bertakoekin lotuta daude SCA, sekretuen detekzioa, CI/CD segurtasuna, Dast, eta ASPM, segurtasun-taldeek arriskuen ikuspegi osoa ikus dezaten, ez eskaneatze-emaitza isolatuak.
Garapen segurua serio hartzen duten taldeentzat IA aroa (non IA bidez sortutako kodea, mendekotasun konprometituak eta mehatxu-bolumenaren hazkundea diren normaltasun berria) Xygeni SAST zerrenda honetako aukerarik osatuena, zehatzena eta kostu-eraginkorrena da.
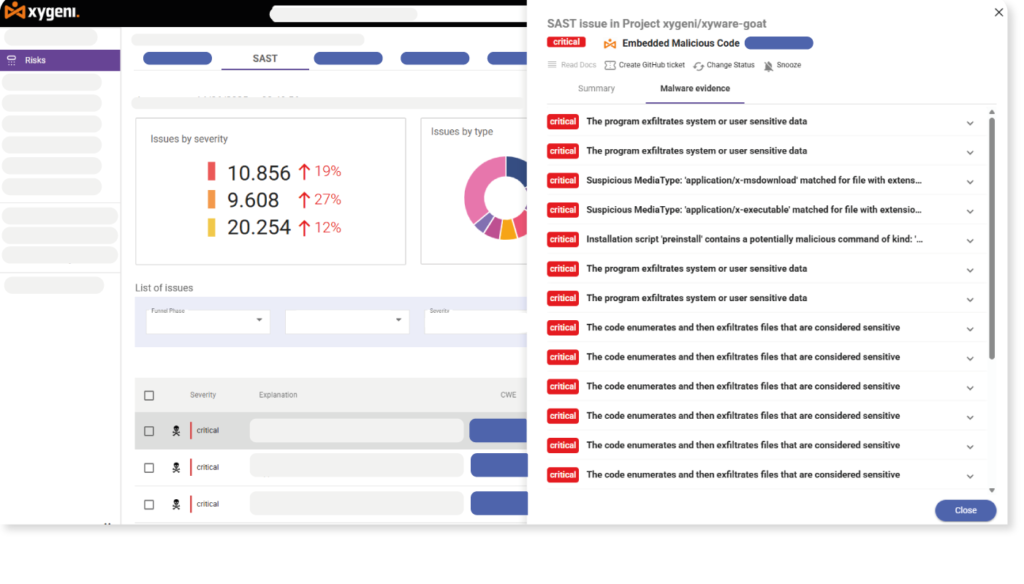

Detekzio-zehaztasun paregabea - % 100eko benetako positibo-tasak - OWASP erreferentziazko frogatua
Galdera arruntak
Zer da kode estatikoaren analisia?
Kodearen analisi estatikoa, izenez ere ezaguna SAST (Static Application Security Testing, aplikazioen segurtasun proba estatikoak) iturburu-kodea, bytecode edo bitarrak eskaneatzeko prozesua da, programa exekutatu gabe, segurtasun-ahultasunak, kodeketa-erroreak eta politika-urraketak identifikatzeko aplikazioa zabaldu aurretik.
Zer desberdintasun dago SAST eta DAST?
SAST Iturburu-kodea aztertzen du zabaldu aurretik, ahultasunak kodetze-fasean detektatuz. DASTek kanpotik exekutatzen diren aplikazioak probatzen ditu, zerbitzu aktiboen aurkako benetako erasoak simulatuz exekuzio-denbora ahultasunak aurkitzeko. DevSecOps programa heldu gehienek biak erabiltzen dituzte, eta Xygeni bezalako plataformek biak barne hartzen dituzte natiboan.
Kode estatikoen analisi tresnek malwarea detektatu al dezakete?
Gehienek ezin dute. Tradizionala SAST Tresnek kodeketa-ahultasunak eskaneatzen dituzte; ez dute nahita kode gaiztoa detektatzen. Xygeni SAST Atzerago doa atzeko ateak, troiakoak, ransomwarea, exekuzio nahasia eta sistemaren erregistroaren manipulazioa identifikatuz, bai lehen mailako kodean bai kode irekiko menpekotasunetan, gaitasun kritikoa hornidura-kateko erasoak hazten diren heinean.
Zer da OWASP Benchmark-a eta zergatik da garrantzitsua?
OWASP Benchmark Proiektua independentea da, standardzehaztasun handia neurtzen duen esparru izakitua SAST tresnek benetako proba kasuetan ahultasun eredu ezagunak detektatzen dituzte. Kode analisi estatikoko tresnak alderatzeko iturri independente fidagarriena da, eta saltzaileen marketin baieztapenak baino askoz fidagarriagoa.
Kode-analisi estatikoa erabili beharko nuke honekin batera? SCA?
Bai. SAST zure kodean ahultasunak harrapatzen ditu. SCA Zure kode irekiko menpekotasunetako arriskuak identifikatzen ditu. Elkarrekin bi eraso-azalerak estaltzen dituzte. Xygeni bezalako plataformek biak barne hartzen dituzte modu natiboan (aurkikuntzak arrisku-ikuspegi bakarrean korrelazionatuta) tresna bereiziak kudeatzeko beharra ezabatuz eta dashboards.
