






Kodetze gogorra, pobrea sekretuen kudeaketa, eta tresnen falta, hala nola HashiCorp Ganga aplikazioak arrisku larrietan jartzen jarraitzen dute. Garatzaile batek API gako edo pasahitz bat GitHub-era bidaltzen duen bakoitzean, urraketa bat eragiteko arriskua du. Izan ere, erasotzaileek aktiboki eskaneatzen dituzte biltegi publikoak eta pribatuak sekretu agerian dauden bila, kodean, konfigurazio fitxategietan edo Docker irudietan egon.
Benetako ondorioek erakusten dute zer dagoen jokoan. 2022an, erasotzaileek Uberren AWS gakoak aurkitu zituzten GitHub biltegi batean gordeta eta sistema kritikoak hausteko erabili zituzten. Toyotak bezeroen azpiegitura pribatuak agerian utzi zituen garatzaileek sekretuak GitHub biltegi publiko batera bidali ondoren. Bi kasuetan, taldeek sekretuak kodean utzi zituzten, eta erasotzaileek etekinik handiena atera zioten. Hori guztia saihestu zitekeen.
Gida honetan, zure aplikazioa nola babestu ikasiko duzu, erabiliz HashiCorp Ganga sekretuen kudeaketa zentralizaturako, konbinatuta Xygeniren detekzio eta konponketa automatizatua ezaugarriak. Tresna hauek elkarrekin laguntzen dizute:
- Ezabatu kode gogorreko sekretuak zure kode-basetik
- Saihestu sekretuak Git historian sartzea
- Ihesak automatikoki detektatu eta konpondu ustiagarriak izan aurretik
Ikus dezagun nola konfiguratu, pausoz pauso.
2. Zer da sekretutzat hartzen dena (eta nola filtratzen diren)
Lehenik eta behin, a sekretua ez da pasahitz bat bakarrik. API tokenak, OAuth kredentzialak, datu-baseko konexio-kateak, SSH gakoak, enkriptazio-gakoak eta baita JWTak ere barne hartzen ditu. Sistema, baliabide edo identitate baterako sarbidea ematen duen edozer gauza sekretutzat hartzen da.
Delako kodeketa gogorra kredentzial hauek iturburu-kodean sartzea oraindik ohikoa da, baina talde askok nahi gabe ahultasunak sartzen dituzte. Tokiko garapenean, erraza da API gako azkar bat sartzea .env fitxategian —edo okerrago, zuzenean kodean. Ondoren, bakar bat git commit sekretu hori betiko agerian utzi dezake.
Sekretuak geroago ezabatzen direnean ere commits, askotan geratzen dira Git historia, Docker geruzak edo konpilatutako artefaktuak. Adibidez, ihes asko oharkabean pasatzen dira norbaitek exekutatu arte git log edo metadatuak edukiontzi-irudi batetik ateratzen ditu.
Horregatik da sekretuen kudeaketa proaktiboa, jarraitua eta automatizatua izan behar du. Eskaner tradizionalek adarretan, irudietan edo fitxategi konprimituetan ezkutatutako sekretuak galdu ditzakete. Hori da tresnak bezalakoak HashiCorp Ganga Xigenoa etorri
Gainera, gogoratu sekretuak ez direla garatzaileengandik bakarrik filtratzen. CI/CD pipelines, proba-gidoiak eta baita ekoizpen-inguruneetako konfigurazio-fitxategiak ere esposizio-iturri izan daitezke.
Beraz, sekretuak ziurtatzea ez da tresnen kontua bakarrik, ohituren, ikusgarritasunaren eta automatizazioaren kontua baizik.
Isurketa sekretuetan sakondu nahi duzu?
Sekretuak zergatik filtratzen diren eta erasotzaileek nola ustiatzen dituzten ulertu nahi baduzu, ez galdu azterketa sakon hau:
3. Zergatik den sekretuen kodeketa gogorra arriskutsua, baita biltegi pribatuetan ere
API gakoak, kredentzialak eta tokenak bezalako sekretuak gogor kodetzea komenigarria izan daiteke garapenean. Hala ere, praktika honek arrisku larriak dakartza, batez ere sekretuak lortzen direnean. commitbertsio-kontrolera bideratua.
Adibidez, 2022ko Uber urraketa horretan, erasotzaileek sarbidea lortu zuten honen bidez: AWS giltza gogor kodetuak GitHub biltegi publiko batean aurkitu da. Era berean, Toyotak GitHub proiektu bateko kredentzial kritikoak agerian utzi zituen, bezeroen datuetan eragina izanik.
Gogor kodetutako sekretuak askotan bizi direlako .env fitxategiak, script-ak edo iturburu-kodearen iruzkinak badira, erraz oharkabean pasatzen dira. Biltegi pribatuetan ere, bot-ek eta barnekoek sar daitezke. Are okerrago, Git-en historiak ihes guztiak gordetzen ditu, "ezabatu" ondoren ere.
Gainera, erasotzaile modernoek etengabe eskaneatzen dituzte GitHub eta edukiontzien erregistroak filtrazio-tokenen bila. Sekretu gogor batekin bultzada bakar batek atea ireki dezake honetarako:
- Azpiegitura arriskuan jartzea (hodeiko sarbidea)
- Iturburu-kodearen manipulazioa (hornikuntza-katearen erasoak)
- Sistemen arteko berrerabilpen sekretua (pribilegioen eskalada)
Beraz, kodeketa gogorra egokiarekin ordezkatzea sekretuen kudeaketa ez da aukerakoa, funtsezkoa da garapena ziurtatzeko.
4. Nola babesten dituen HashiCorp Vault-ek sekretuak (eta zergatik den hobea kodetzea baino)
API gakoak edo datu-basearen kredentzialak bezalako sekretuak zuzenean iturburu-kodean sartzeak segurtasun arrisku larriak sortzen ditu. HashiCorp Vault-ek arrisku hori ezabatzen du sekretuen biltegiratze zentralizatua, enkriptatua eta sarbide-kontrolatua eskainiz.
Ingurune-aldagaietan sekretuak txertatu beharrean edo .env fitxategiak, aplikazioek eskaeraren arabera berreskura ditzakete modu seguruan Vault-en APIaren bidez. Ikuspegi honek sekretuen kudeaketa estatikoa ordezkatzen du sarbide dinamiko eta politika bidezko batekin.
HashiCorp Vault-ekin sekretuen kudeaketak hainbat abantaila nagusi eskaintzen ditu kodeketa gogorrarekin alderatuta:
- Sekretuak enkriptatuta jarraitzen dute bai atsedenaldian bai igarotzean.
- Sarbidea zorrotz kontrolatzen da identitatean oinarritutako politikak erabiliz.
- Vault-ek sekretuak dinamikoki sortzen ditu, automatikoki iraungitzen direlarik.
- Eskaera guztiak erregistratuta daude, trazabilitate eta auditoriagarritasun osoa eskainiz.
Vault-ek ere ezin hobeto integratzen da CI/CD pipelines, edukiontzien inguruneak, hodeiko azpiegitura eta zerbitzu-sareak, DevSecOps talde modernoentzat eskalagarria eta ekoizpenerako prest dagoen irtenbide bihurtuz.
Mundu errealeko adibidea:
2022-en, a Toyota GitHub biltegia ustekabean kredentzialak publikoki filtratu zituen, barne zerbitzuak agerian utziz. Vault bezalako tresna batek, zorrotzak konbinatuta commit politikek, hau saihestu zezaketen.
Orain arte, argi egon beharko litzateke: kodeketa gogorra alde batera utzi eta modu seguruan erabiltzea sekretuen kudeaketa bezalako tresnak HashiCorp Ganga ez da praktikarik onena bakarrik, ezinbestekoa baizik.
5. Nola integratu Git, HashiCorp Vault eta Xygeni sekretu seguruen kudeaketarako
Guztiz saihesteko. kodeketa gogorra sekretuak, sustatzaileek urrats proaktiboak hartu behar dituzte tokiko garapenean eta CI/CD. Berri ona hori da HashiCorp Ganga Xigenoa segurtasuna indartzeko elkarrekin lan egin sekretuen kudeaketa fluxuak.
1. urratsa: Erabili Vault sekretuak modu seguruan berreskuratzeko
Lehenik eta behin, konfiguratu zure aplikazioa sekretuak kargatzeko hemendik: HashiCorp Ganga exekuzio-garaian. Adibidez, Node.js-en:
					const vault = require("node-vault")({
  endpoint: process.env.VAULT_URL,
  token: process.env.VAULT_TOKEN,
});

const secret = await vault.read("secret/production/db-password");
console.log("DB password:", secret.data.data.value);
Horrek bermatzen du sekretuak ez direla inoiz kodean edo konfigurazio fitxategietan gordetzen.
2. urratsa: Saihestu Hardcoding-a Git Hook eta Xygeni erabiliz
Istripuzko ihesak blokeatzeko, gehi dezakezu pre-commit kako Xygeniren CLI erabiliz:
					#!/bin/sh
# .git/hooks/pre-commit
xygeni secrets --staged-files --no-upload
if [ $? -ne 0 ]; then
  echo "❌ Commit blocked due to hardcoded secret. Fix and try again."
  exit 1
fi
Hook honek aldatutako fitxategiak bakarrik eskaneatzen ditu commitAurkitzen badu gogor kodetuta tokenak edo pasahitzak bezalako sekretuak blokeatzen ditu commit, ezer biltegira iritsi baino lehen.
3. urratsa: Integratu Vault eta Xygeni CI/CD
CI-n pipelines, dezakezu:
- Eskuratu exekuzio-denbora sekretuak hemendik: Boveda
- Korrika egin
xygeni scan --run="secrets"sekreturik sartu ez zela balioztatzeko - Xygenirekin automatikoki konpondu zerbait isurtzen bada
Garatzaileek sekretuak betearazten dituzte urrats guztietan, tokikoetatik hasi eta commitHedapenera, eskerrak kudeaketari feedback begizta estu honi.
6. Kodetze gogorratik sekretuen kudeaketa segurura Vault + Xygeni-rekin
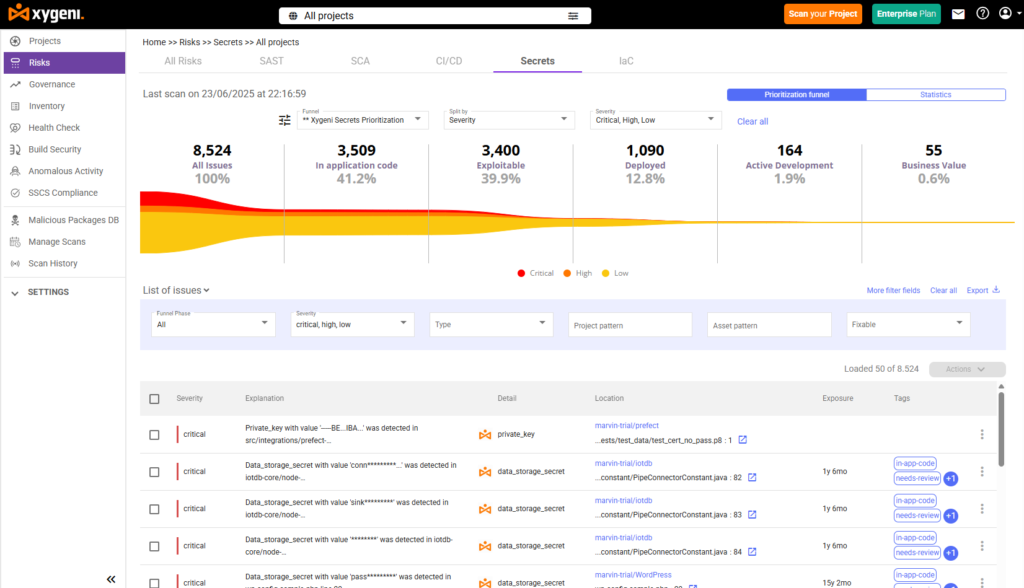
Sekretuak kodetze gogorrarekin erabiltzea garatzaileek ustekabean kredentzial sentikorrak agerian uztearen modurik ohikoenetako bat da oraindik. Horregatik parekatzea HashiCorp Ganga Xygeni-ren denbora errealeko eskaneatzeak oso bat sortzen du sekretuen kudeaketa arkitektura: detekzioa, prebentzioa eta auto-konponketa, zuzenean zure lan-fluxuan integratuta.
| Urratsera | Nola funtzionatzen duen Sekretuen Kudeaketak HashiCorp Vault eta Xygeni-rekin |
|---|---|
| 1. urratsa: Definitu sekretuak Vault-en | Gorde API gakoak, kredentzialak edo tokenak bezalako sekretuak modu seguruan HashiCorp Vault-en, sarbide-kontrol zorrotzen eta enkriptazioaren pean atsedenaldian. |
| 2. urratsa: Sekretuak txertatu honen bidez CI/CD | Erabili ingurune-aldagaiak edo injekzio dinamikoa zure eraikuntzari sekretuak emateko. pipelines edo aplikazioak, iturburu-kodean kodeketa gogorra saihestuz. |
| 3. urratsa: Eskaneatu kode gogorreko sekretuak | Xygenik egunero eskaneatzen du pull request, Docker irudia eta git historia denbora errealean sekretu filtratuak detektatu eta balioztatzeko. |
| 4. urratsa: Sekretuak balioztatu | Xygeni-k sekretua aktibo eta erabilgarri dagoen egiaztatzen du. Egiaztatutako sekretuak berehalako ekintzarako markatzen dira bere egiaztatzaile-motorra erabiliz. |
| 5. urratsa: Abiarazi Auto-konponketa | Egiaztatutako sekretu bat detektatzen bada, Xygenik ezeztatu edo txandakatu dezake, testuinguruarekin PR/MR-n argitaratu eta zuzenketa-lan-fluxuak gidatu. |
7. Gelditu sekretuak betiko kodetzeari automatikoki konpontzeko eta sekretuen kudeaketarekin
HashiCorp Vault martxan egon arren, akatsak gertatzen dira oraindik. Garatzaileek token bat kodetu dezakete tokiko probetan zehar edo konfigurazioa ahazten dute. .gitignore behar bezala. Horregatik da ezinbestekoa sekretuen kudeaketa eskaneatzea etengabe eta konponketa automatikoarekin konbinatzea.
With Xygeniren sekretuen kudeaketa, ez dituzu kode gogorreko kredentzialak detektatzen bakarrik, automatikoki konpontzen dituzu, gorabehera bihurtu aurretik.
Hona hemen Xygeni AutoFix-ek sekretuetarako nola funtzionatzen duen:
- Xygenik egunero eskaneatzen du pull request Ireki bezain laster, kodean, konfigurazioetan, Git historian eta Docker geruzetan gordetako sekretuak bilatzen ditu.
- Aurkitutako edozein sekretu balioztatzen du bere helburuko zerbitzuaren aurka eta erregistroetako balioa lausotzen du.
- Xygenik sekretua zuzenean markatzen du PRn., larritasun eta mota duten testuinguru-iruzkinak gehituz.
- AutoFix-ek adabaki seguru bat sortzen du, eta horrek honako hauek izan ditzake:
- Iruzkin ezazu agerian utzitako sekretua
- Ordeztu Vault edo ingurune aldagai erreferentzia batekin
- Eskaini urratsez urratseko konponketa-argibideak
- Baranda aktibo badago, Xygeni-k PR automatikoki blokeatzen du arazoa konpondu arte.
Horrez gain, Xigenoa GitHub Actions, GitLab, Jenkins eta Bitbucket bidezko betearazpena onartzen du. Beraz, sekretuak ez dira inoiz ekoizpenera iristen, berrikuspenean galdu badituzu ere.
Hau ez da sekretuen detekzioa soilik. Eskalatzen den sekretuen babesa da.

