






Softwarearen garapena azkarragoa eta kode irekikoarekiko menpekoagoa bihurtzen den heinean, esposizioa kudeatzea... hirugarrenen arriskuen kudeaketa softwarea lehentasuna da orain. Hala ere, zure kode-basea babesteak oinarrizko auditorietatik haratago joatea esan nahi du. Moderno bat hirugarrenen arriskuen kudeaketa plataforma zure sakonera joan behar duzu pipelines, zure mendekotasunak eta zure exekuzio-denbora aktiboak. Horregatik, taldeek zaharkituak ordezkatzen ari dira hirugarrenen saltzaileen arriskuen kudeaketa softwarea garatzaileen abiaduran funtzionatzen duten tresnekin. Testuinguru honetan, hirugarrenen eta hornitzaileen arriskuen kudeaketa softwarea malwarea, pakete zaharkituak, lizentzia gatazkak eta konfigurazio ez-segurua automatikoki eta etengabe detektatzen lagundu behar dizu.
Sarrera: Hirugarrenen arriskua ez da jada saltzaileen kontua soilik
Saltzaileen arriskuen tresna gehienak erosketan jartzen dute arreta, ez pipelines. Softwarea nork saldu duen esaten dizute, ez zure aplikazioan zer exekutatzen den benetan. Bitartean, garatzaileek egunero hirugarrenen osagaiak inportatzen, berrerabiltzen eta zabaltzen jarraitzen dute.
Erregistro publikoetatik mendekotasunak hartzen dituzu, mantentzaileak falta diren paketeetan oinarritzen zara eta inork inoiz eskaneatu ez dituen Docker irudiak zabaltzen dituzu. Lege eta betetze taldeek ez dituzte hirugarren hauek berrikusten. Garatzaileek zuzenean ekoizpenean sartzen dituzte.
Beraz, estrategia berri bat behar duzu. DevOps-en hirugarrenen arriskua kudeatzeko, benetako kodea eskaneatu behar duzu, osagaien portaera jarraitu eta konfiantza politikak zure pila osoan betearazi. Arriskua zure biltegian dago, ez saltzaile-kontratu batean.
2. Zergatik ezin duen hirugarrenen saltzaileen arriskuen kudeaketa softwareak zure kodean zer dagoen ikusi
Tradizionalki, hirugarrenen arriskuak saltzaileen arriskua esan nahi zuen. Galdetegi bat bidaliko zenuke, ziurtagiriak egiaztatuko zenituen, agian auditoria azkar bat egingo zenuke eta aurrera jarraituko zenuke. Hala ere, softwareak ez du horrela funtzionatzen jada.
Gaur egun, zure kode-baseak paketeak hartzen ditu hemendik: NPM, PyPI, Maven, Docker zentroa, eta gehiago. Hauek ez dira kontratatzen dituzun saltzaileak, ezagutzen ez dituzun kolaboratzaileak baizik. Batzuek mendekotasun kritikoak mantentzen dituzte, beste batzuek ez dute beren kodea eguneratu urteetan. Eta noizean behin, norbaitek malwarea igotzen du modulu erabilgarri gisa mozorrotuta.
Ondorioz, “hornitzaile ikusezin” hauek gero eta eraso-azalera handiagoa dira. Honako hauek aurkez ditzakete:
- Ahultasun kritikoak
- Lizentzia bateraezinak edo arriskutsuak (GPL, AGPL, SSPL…)
- Etorkizuneko eguneratzerik gabeko pakete abandonatuak
- Troiar menpekotasunak edo karga nahasiak
Horrenbestez, hirugarrenen saltzaile tradizionalen arriskuen kudeaketa softwarean bakarrik fidatzeak ez zaitu babestuko dagoeneko zure barnean dauden mehatxuetatik. pipelineZure hirugarrenen arrisku-estrategiak osagai-mailako eskaneatzea barne hartzen ez badu, puntu itsu bat zabalik uzten ari zara.
Gainera, betetze-esparruak DORA eta NIS2 bezala, orain hirugarrenen kodea hirugarrenen zerbitzuak kudeatzen dituzun modu berean kudeatzea espero dute. Horrek lizentziaren gobernantza, softwarearen jatorria eta ahultasunen arintze aktiboa barne hartzen ditu.
Hirugarrenen Arriskuen Kudeaketa Plataformaren Gaitasunek Benetan Axola Dute
Zure hirugarrenen arriskuen kudeaketa tresnak saltzaileak bakarrik jarraitzen baditu, benetako arazoa ez dabil. Garatzaileek inoiz baino kode gehiago inportatzen dute orain, paketeetatik, edukiontzietatik, scriptetatik eta... CI/CD pluginak. Beraz, bidaltzen duzun softwareak askotan zuk eraiki, berrikusi edo egiaztatu ez dituzun ehunka hirugarrenen elementu ditu.
Arrisku hau behar bezala kudeatzeko, hirugarrenen arriskuen kudeaketa software modernoak baldintza berri batzuk bete behar ditu standard eta, benetako arriskuak dauden mailan funtzionatu behar du: zure kode-basean eta pipelines.
Zehazki, hona hemen irtenbide egokiak eman beharko lukeena:
SBOMHirugarrenen Arriskuen Kudeaketa Plataforma batean Ikusgarritasuna
Ezin duzu ikusten ez duzuna babestu. Zure plataformak hirugarrenen osagai guztiak identifikatu behar ditu, menpekotasun iragankorrak eta sistema-mailako paketeak barne. Osoa eta etengabe eguneratua den sistema bat Softwarearen materialen zerrenda (SBOM) jada ez da aukerakoa, DORA, NIS2 eta 14028 Agindu Exekutiboko esparruek eskatzen dute baizik.
Lizentzia Arriskuen Detekzioa eta Gobernantza
Lizentzia-urraketek auziak eragin ditzakete edo zure pila osoa kode irekian jartzera behartu zaitzakete. Zure tresnek behar dute arrisku handiko lizentziak detektatu (AGPL edo SSPL bezala), politika pertsonalizatuak betearazi eta lizentzia mota ezezagunak edo gatazkatsuak detektatu ekoizpenera iritsi aurretik.
Mantentze-lanen eta zaharkitze-alertak
Liburutegi zaharkituak askotan zaurgarriak, konponketarik gabekoak eta mantentze-lanik gabekoak izaten dira. Zure plataformak abisatu behar dizu osagai bat urteetan eguneratu ez denean edo bere mantentzailea desagertu denean. Horrek zor teknikoa segurtasun-zor bihurtzea eragozten laguntzen du.
Denbora errealeko malwarea eta hornikuntza-katearen mehatxuak detektatzea
Pakete gaiztoek ez dute auditoria-berrikuspenen zain egoten. Isil-isilik nahasteko eta aktibatzeko diseinatuta daude. Horregatik, zure arriskuen kudeaketa plataformak denbora errealeko eskaneatzea izan behar du troiarrak, atzeko ateak, typosquatting-ak eta script susmagarriak bilatzeko, zure ingurunera iritsi aurretik.
Irisgarritasun eta lehentasun integratua
Garatzaileak 500 ahultasun ustiaezinekin gainezka egiteak ez du segurtasuna hobetzen. Horren ordez, zarata sortzen du, ekintza atzeratzen du eta denbora galtzen du. Beraz, plataforma erabilgarri batek urrunago joan behar du. Zure aplikazioan benetan zer den eskuragarri eta ustiagarria erakutsi beharko luke. Horrez gain, arazoak negozioaren eraginaren arabera lehenetsi eta alerta-nekea murriztu behar ditu benetako arriskuak ezkutatu gabe.
Nola jokatzen duen Xygenik hirugarrenen eta hornitzaileen arriskuen kudeaketa software gisa garatzaileentzat
Ohiko saltzaileen tresnek ez dute zure softwarea benetako munduko mehatxuetatik babesten. Horren ordez, hirugarrenen arriskuen kudeaketa plataforma bat behar duzu, zure kodearen barrualdea aztertzen duena, zure mendekotasunak eskaneatzen dituena eta arriskutsua dena blokeatzen duena, batu edo zabaldu aurretik.
Hona nola Xigenoa benetako babesa eskaintzen du garatzailea lehenesten duen ikuspegi baten bidez:
4.1 Eraiki SBOMs-ak mendekotasun osoko ikusgarritasunarekin
Hirugarrenen arriskuen kudeaketarako software sendo orok zure mendekotasunen inbentario osoa eta denbora errealean eman behar du. Xygenik automatikoki sortzen du SBOMs SPDX eta CycloneDX formatuetan.
- Ikuspegi osoa lortzen duzu mendekotasun zuzen, trantsitiboak eta deklaratu gabeak ikusteko.
- SBOMEraikuntza edo eskaneatze bakoitzarekin eguneratzen da, etengabeko betetzea bermatuz
- Esportatu itzazu edo txertatu itzazu ziurtagirietan zure hornidura-katean konfiantza duzula frogatzeko.
Ondorioz, puntu itsuak ezabatzen dituzu eta auditoria-gastuak murrizten dituzu.
4.2 Mantentze-arriskuak detektatu hirugarrenen eta hornitzaileen arriskuen kudeaketa softwarean
Tresna askok ahultasunak zerrendatzen dituzten arren, gutxik erakusten dizute zein osagai dauden zaharkituta edo mantentze-lanetatik kanpo. Xygenik bai.
Honek markatzen du:
- Liburutegiak urtebete baino gehiagoz eguneratzerik gabe
- Mantentzaile aktiborik gabeko proiektuak
- Arrisku ezagunak dituzten konponbiderik gabeko osagaiak
Arrisku isilak dira hauek. Ikusgarritasunik gabe, irauten dute. Hala ere, Xygenik goiz nabarmentzen ditu, zure taldeak pasibo bihurtu aurretik jardun dezan.
4.3 Lizentziaren betetzea automatikoki betearazi
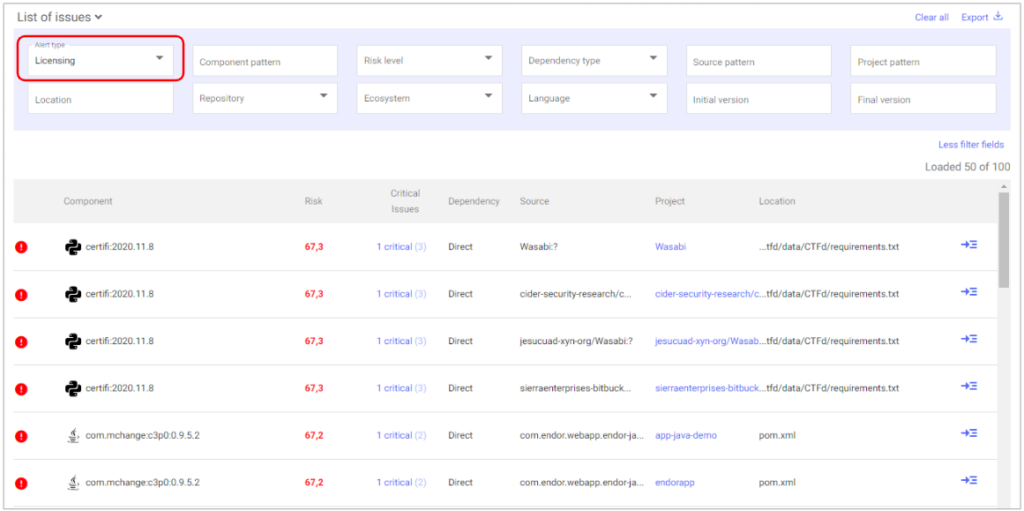
Hirugarrenen eta hornitzaileen arriskuen kudeaketa softwarearen zati kritiko bat da lizentzia arriskuen ikusgarritasuna.
Xigenoa pakete bakoitzaren lizentzia aztertzen du eta alertak erakusten ditu honako hauetan:
- Osagai batek Copyleft edo AGPL motako lizentziak ditu.
- Termino gatazkatsuak edo ezezagunak dituzu
- Mendekotasun batek zure barneko OSS politika urratzen du
🚫 ikono batekin markatutako alertak ikusiko dituzu. Klik egitean, lizentzia zehatza, eragin-maila eta iradokitako ekintza agertzen dira. Horrela, lizentzia-urraketak legezko bihurtu aurretik saihesten dituzu.
4.4 Malwarea denbora errealean detektatu eta blokeatu
Standard Hirugarrenen saltzaileen arriskuen kudeaketa softwareak hau guztiz huts egiten du: malwarea zure mendekotasunen barruan.
Xygeni-k GitHub, OSV eta NVD-ko mehatxuen informazioa erabiliz malware ezaguna bilatzen du. Horrez gain, portaera-eskaneoak egiten ditu detektatzeko. zero-day eta malware polimorfikoa zabaldu baino lehen.
Pakete gaiztoak ☣️ ikono batekin markatzen dira. Beraz, metadatu guztiak berrikusi, jatorria ikusi eta osagaia berehala berrogeialdian jarri dezakezu. Babes maila hau ezinbestekoa da sistema modernoetarako. pipelines.
4.5 Lehentasuna eman zure aplikazioari benetan eragiten dionari
Ahultasun guztiak ez dira berdinak. Tresna tradizionalekin, denbora galtzen duzu zure kodean eragiten ez duten CVEak konpontzen.
Xygeniren hirugarrenen arriskuen kudeaketa plataformak benetako arriskuei lehentasuna ematen die honako hauek erabiliz:
- Irisgarritasun-analisia: kode zaurgarria benetan erabiltzen den egiaztatzen du
- EPSS puntuazioa: benetako munduan esplotazioaren probabilitatea aurreikusten du
Konbinazio honek zarata iragazten du eta zure taldeak benetan garrantzitsua dena azkar konpontzen duela ziurtatzen du.
4.6 Arriskuak automatikoki konpondu zure PRetatik
Hirugarrenen arriskuen kudeaketa software gehienek konponketa zure esku uzten dute. Baina Xygenik harago doa.
Arazo bat detektatzen duenean, automatikoki konpontzen laguntzen dizu:
- Konponketa automatikoa bertsio seguruena iradokitzen du
- Irekitzen du bat. pull request testuinguruarekin eta aldaketa-erregistroarekin
- Hainbat konponketa multzoka aplika ditzakezu
Horrek eskuzko lanaren orduak aurrezten ditu eta adabakitzetik datozen asmakizunak ezabatzen ditu.
Elkarrekin, gaitasun hauek Xygeni benetako hirugarrenen eta hornitzaileen arriskuen kudeaketa software bihurtzen dute garatzaileentzat, ez bakarrik betetze-lanetarako. Malwarea, lizentzia-urraketak eta mendekotasun-desbideratzea saihestuko dituzu kalteak eragin aurretik.
Hirugarrenen saltzaileen arriskuen kudeaketa softwarea vs. kode mailako kontrolak
| Ezaugarria / Arrisku Eremua | Hornitzaile zaharren arriskuen softwarea | Xygeni Hirugarrenen Arriskuen Kudeaketa Plataforma |
|---|---|---|
| Lege eta erosketa datuen jarraipena egiten du | ✅ Bai | ✅ Bai (bidez SBOM + lizentziaren metadatuak) |
| Kodearen mendekotasunak aztertzen ditu | ❌ Ez | ✅ Bai (denbora errealean SCA batera SBOM belaunaldia) |
| Utzitako edo mantendu gabeko paketeak detektatzen ditu | ❌ Ez | ✅ Bai (metadatuen + mantentze-analisiaren bidez) |
| Arriskutsuak diren edo Copyleft lizentziak identifikatzen ditu | ⚠️ Partziala (eskuzko berrikuspena) | ✅ Bai (lizentziaren arriskuen detekzio automatizatua) |
| Blokeatzen ditu malware ezagunak eta ezezagunak | ❌ Ez | ✅ Bai (Alerta Goiztiarra + portaera eskaneatzea bidez) |
| Ahultasun ustiagarriei lehentasuna ematen die | ❌ Ez | ✅ Bai (Irisgarritasuna + EPSS puntuazioa) |
| Konponketa automatikoki sortzen du pull requests | ❌ Ez | ✅ Bai (AutoFix + PR masiboak) |
| Integratzen da CI/CD pipelines | ❌ Ez | ✅ Bai (aurre-bateratzea, aurre-hedapena, ziurtapen-ateak) |
| DORA / NIS2 hirugarrenen eskakizunak betetzen ditu | ⚠️ Mugatua | ✅ Bai (kodea, lizentzia eta jatorriaren estaldura) |
5. Hirugarrenen Arriskuen Kudeaketa Softwarea erabiltzea DORA eta NIS2rekin bat etortzeko
Segurtasuna ez da zure babesa soilik pipelines, egiten ari zarela frogatzea ere bada. Araudi berriek maila igotzen duten heinean, enpresek hirugarrenen arriskuen kudeaketa plataforma bat behar dute, betetzea betetzen laguntzen duena entrega oztopatu gabe.
Azter dezagun nola egiten duen hau posible Xygeni-k.
DORA eta NIS2: Hirugarrenen saltzaileetatik iturburu irekira
The Digital Operational Resilience Act (DORA) eta NIS2 Zuzentaraua biek hirugarrenen gainbegiratze zorrotzagoa bultzatzen dute. Hala ere, ez dira saltzaileengan gelditzen. Lege hauek esplizituki sartzen dituzte zure multzoan erabiltzen dituzun software osagaiak, batez ere kode irekikoak.
Horrenbestez, zure hirugarrenen arriskuen kudeaketa softwareak honako hauek egin behar ditu:
- OSS osagaiak denbora errealean kontrolatu
- Mehatxu ezagunak eta ezezagunak (malwarea barne) detektatu
- Betearazi lizentziaren betetzea
- Jatorria eta softwarearen osotasuna jarraitzea
- Mantendu eguneratuta. SBOM kaleratze bakoitzeko
Xygenik hau guztia kutxatik kanpo egiten du, zure dauden sisteman integratuz. CI/CD eta bertsio-kontrolerako tresnak. Ez da urrats gehigarririk behar.
14028 Agindu Exekutiboa eta SBOM Baldintzak
AEBetan, EO 14028 egiten SBOMlegezko betekizuna da software hornitzaile federalentzat. Baina gobernutik kanpo ere, saltzaileek orain gardentasun osoa erakutsi behar dute beren eraikuntzan dagoenaren gainean.
Xygeni-k aurreratuta egoteko laguntzen dizu:
- Automatikoki sortzen du. SBOMs SPDX edo CycloneDX-en eraikuntza bakoitzerako
- Hauek sinatzen eta gordetzen ditu SBOMeraikitzeko artefaktuen ondoan
- Lizentzia eta ahultasun metadatuak barne hartzen ditu
- Erregistro publikoa eta artefaktuen biltegiratze pribatua onartzen ditu
Trazabilitate maila honekin, auditoriak gainditu, bezeroen kontsultei erantzun eta softwarearen gardentasun osoa mantendu dezakezu eskala handian.
Ziurtapen jarraitua eta politika betearazpena
Xygeni ez da eskaner bat soilik. Konfiantza automatikoki indartzen du honako hauek erabiliz:
- Sinatzailea osotasuneko ziurtagiriak
- Eskaneatze emaitzetan oinarritutako denbora errealeko politika ateak
- zentralizatu dashboardauditoria eta betetze-berrikuspenerako
Horrek zure taldeari hirugarrenen arrisku guztiak, saltzaileetan oinarritutakoak edo kodean oinarritutakoak izan, identifikatu, egiaztatu eta kontrolatu direla erakusten laguntzen dio.
Garatzaileen Lehentasunezko Betetzea
Hirugarrenen saltzaileen arriskuen kudeaketa software zaharkituak ez bezala, Xygenik ez du lan-fluxu berririk behar. Garatzaileek ohi bezala jarraitzen dute lanean, plataformak lizentziak, malwarea eta kudeatzen dituen bitartean. SBOM eszenaren atzean baliozkotzea.
Automatizazioaren eta ikusgarritasunaren arteko oreka honek honako hau bermatzen du:
- Garatzaileek ez dute moteltzen
- Segurtasun taldeek kontrolpean jarraitzen dute
- Auditoreek trazabilitate osoa lortzen dute
Eta, azken finean, zure erakundea araudia betetzen jarraitzen du inolako marruskadurarik gabe.
6. Zergatik hasi behar den hirugarrenen arriskuen kudeaketa plataformaren estaldura kodearekin
Hirugarrenen arriskua ez da jada erosketa arazo bat soilik. Horren ordez, garatzaileek egunero jasaten duten software arazo bat da. Zure esposizioa mendekotasun fidagarri ez direnetatik, liburutegi zaharkituetatik, pakete gaiztoetatik eta zure pilan sakon ezkutatuta dauden lizentzia urraketetatik dator.
Talde askok oraindik tresna tradizionaletan oinarritzen diren arren, hirugarrenen saltzaileen arriskuen kudeaketa software zaharra Ez zen inoiz diseinatu konplexutasun maila hau kudeatzeko. Saltzaileengan zentratzen da, ez kodean. Ondorioz, erasotzaileek ustia ditzaketen puntu itsuak uzten ditu. DevOps modernoan, kontrol-zerrendak baino gehiago behar duzu. Behar duzu hirugarrenen arriskuen kudeaketa plataforma horrek benetan eraikitzen duzuna eskaneatzen du eta bidaltzen duzuna babesten du.
Hori da, hain zuzen ere, Xygenik eskaintzen duena. Gainazaleko analisia baino haratago doa eta benetako babesa ematen dio zure taldeari. Malwarearen detekziotik hasi eta SBOM Lizentzien jarraipena eta irisgarritasunean oinarritutako lehentasunak automatizatzeko aukera ematen dizu, eta honek honako hau egiten laguntzen dizu:
- Kontrolatu zure softwarearen hornikuntza-katean sartzen dena ekoizpenera iritsi aurretik
- Bete DORA, NIS2 eta EO 14028 bezalako esparruak ahaleginik gabe
- Konpondu arazoak automatikoki honekin pull request testuinguruan konponketak
- Erakutsi konfiantza eraikuntza, biltegi eta pipeline koherentziaz

