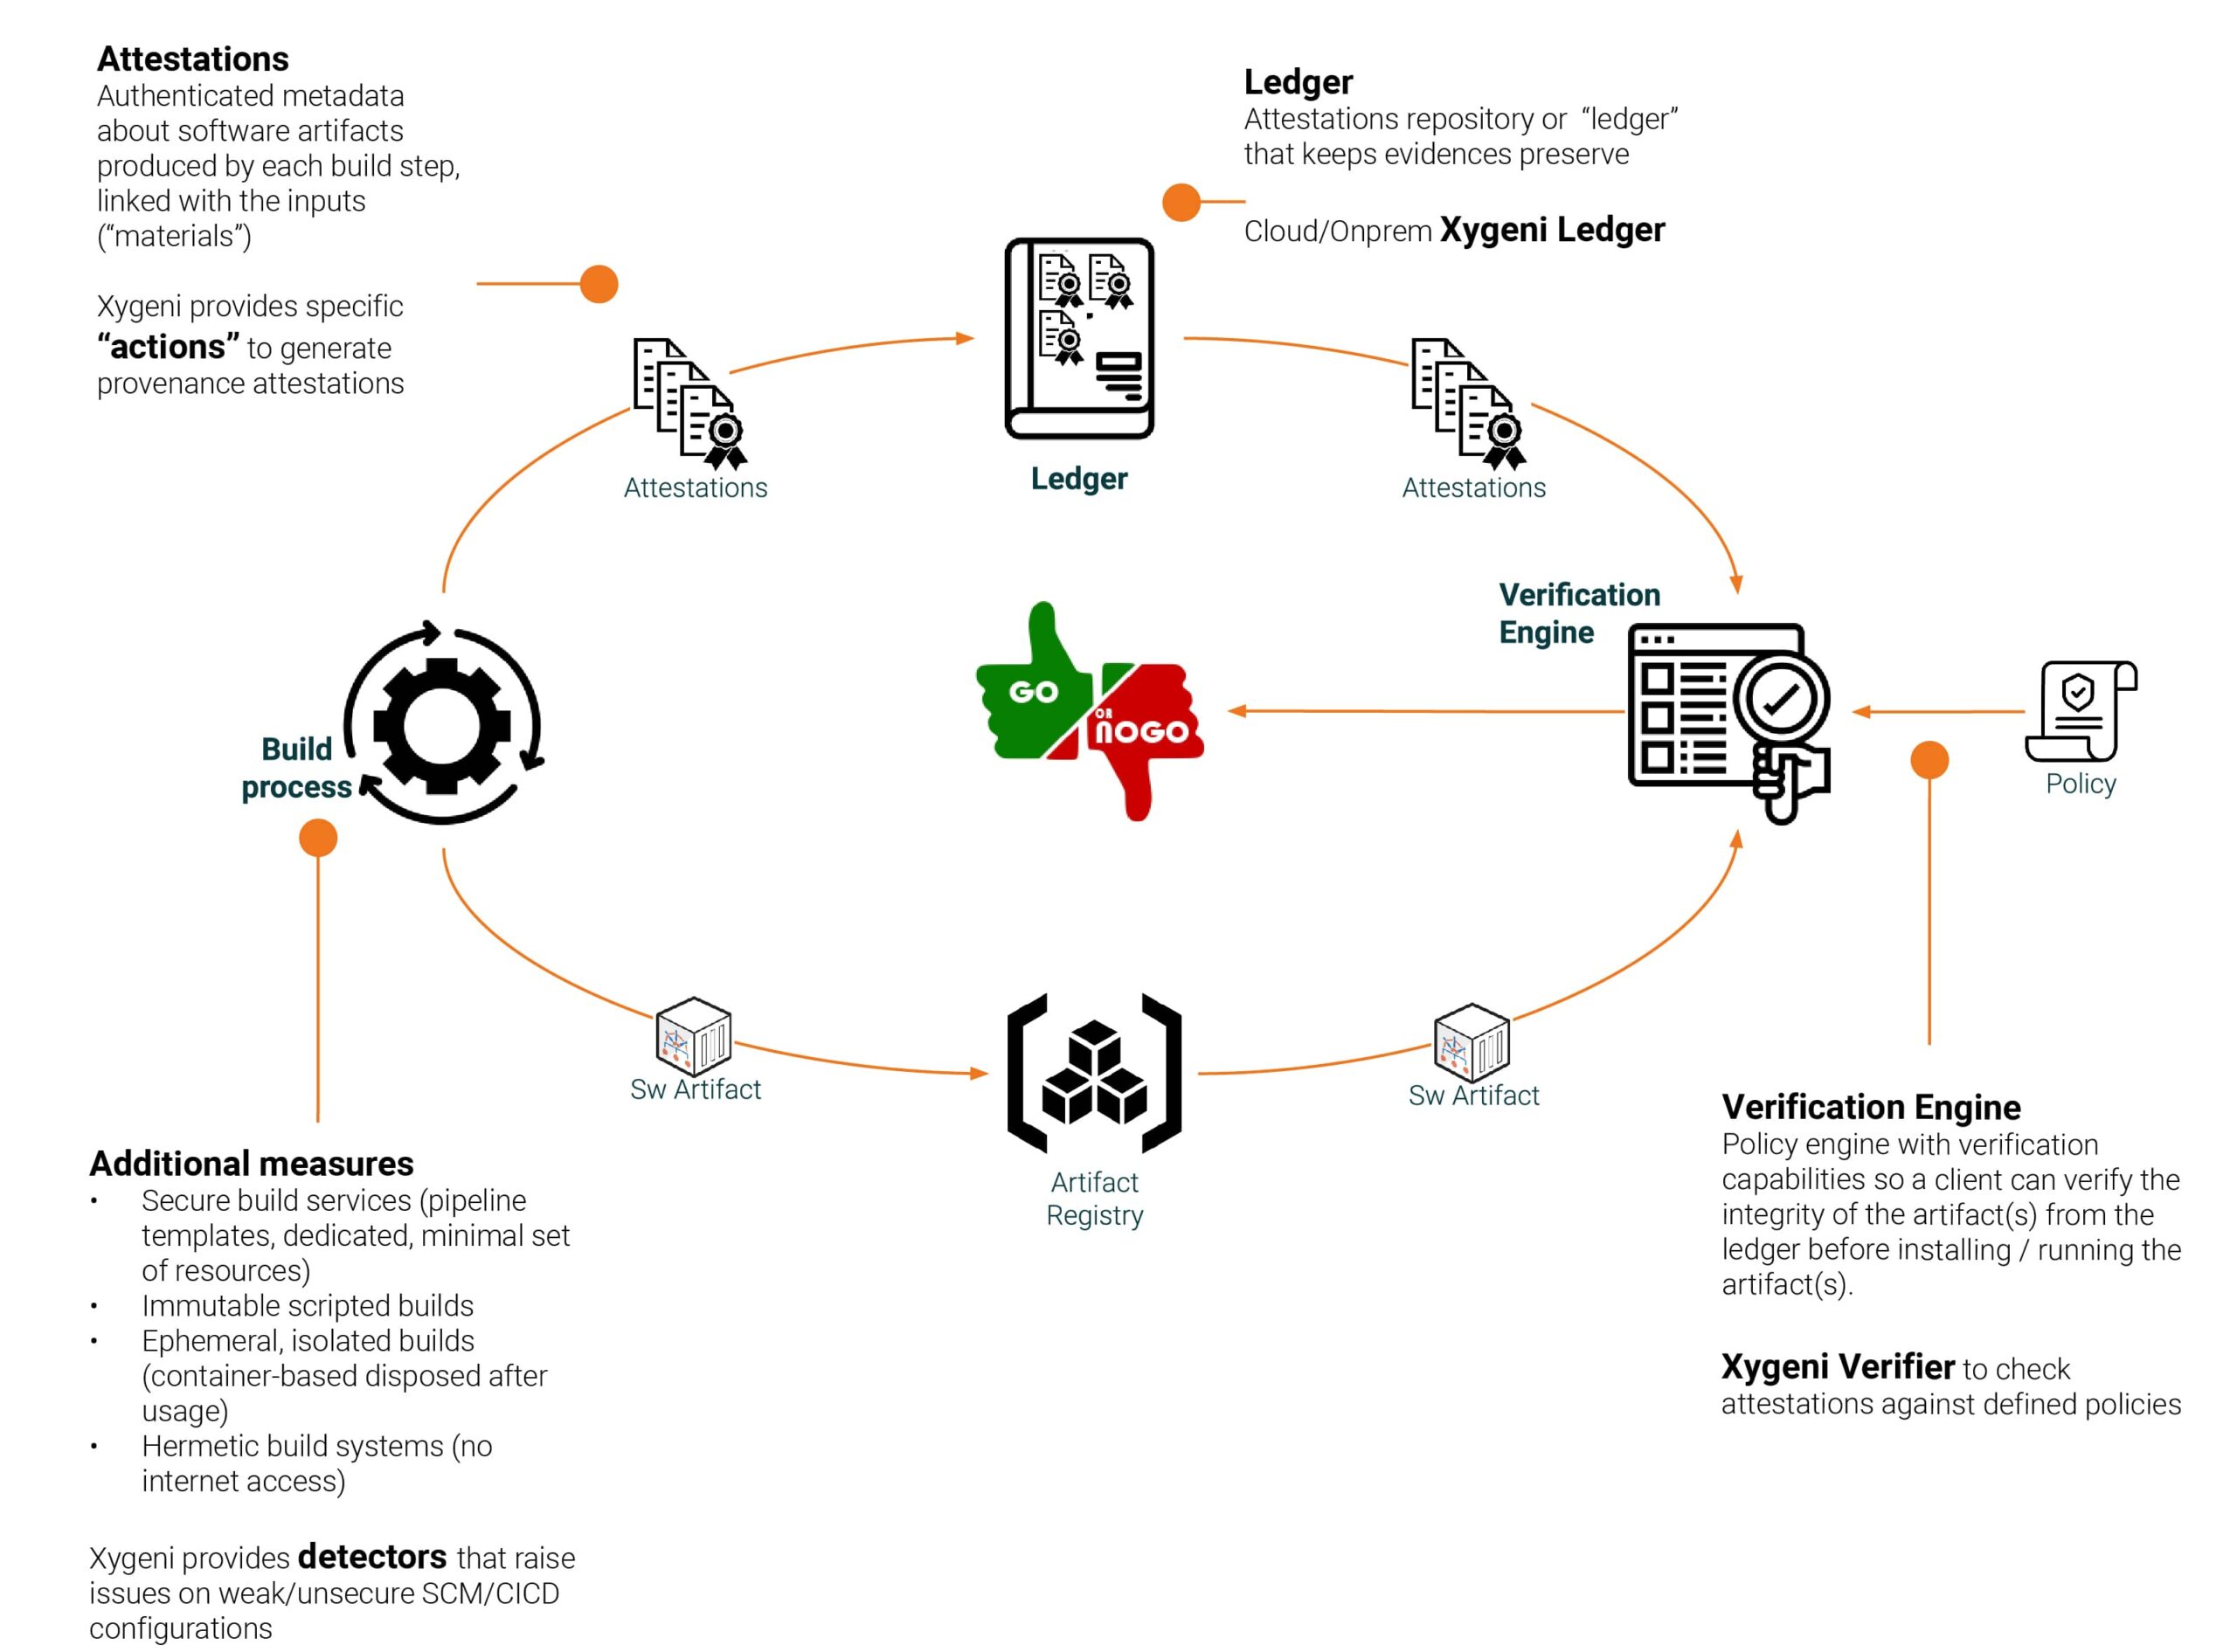
Softwarearen Garapen Ziklo Segurua (SDLC)-k ikuspegi holistiko baten adibidea eskaintzen du, segurtasun-jardunbideak eta -printzipioak softwarea sortzeko eta zabaltzeko fase guztietan txertatuz. Horien artean, eraikuntza-fasea bereziki garrantzitsua da. Bertan eraldatzen da iturburu-kodea kode bitar bihurtzen da, exekuziorako oinarriak ezarriz. Fase hau funtsezkoa da segurtasuna softwarean txertatzeko, ahultasunak zorrotz aztertzea, segurtasun-politikak betearaztea eta segurtasun-kontuak oinarrizkoak direla ziurtatzea barne hartzen baitu, atzera begirako pentsamenduak baino.
-ren esangura Build Security Software Garapenean
Build security ezinbestekoa da software segurua sortzeko, ahultasun potentzialen aurkako defentsa proaktibo gisa balio izateko eta betetzea bermatzeko standards. Garapen-prozesuko etapa honek dakar kodearen osotasunerako eta konfidentzialtasunerako arrisku handiena. Hutsegite batek software kaltetua urrun eta zabal heda dezake, eta horrek ezinbestekoa egiten du fase hau babestea azken erabiltzaileak babesteko eta konfiantza eta betetzea mantentzeko. Gainera, eraikuntza-fasea funtsezkoa da softwarearen hornikuntza-katearekin lotutako arriskuak arintzeko, non edozein ataletako ahultasunek ondorio zabalak izan ditzaketen. Azpimarratuz build security etorkizuneko berrikuntzarako oinarriak ezartzen ditu, erakundeei beren garapen-jardunbideak segurtasunez eboluzionatzeko aukera emanez.
Mundu errealeko ondorioak nabarmentzea
Sendotasunaren kritikotasuna. build security neurriak argi eta garbi erakusten dituzte SolarWinds Orion urraketa, Codecov Bash Uploader konpromisoa, Event-Stream gertakaria, Equifax datu urraketa eta, batez ere, Ledger erasoa bezalako gertakariek. Adibide hauek eraikuntza fasean segurtasun gainbegiratzeek dituzten eragin zabalen oroigarri garbiak dira, hornikuntza-katearen erasoak erraztetik hasi eta datu sentikorrak eskala handian agerian uztera arte.
Ledger erasoak softwarearen hornikuntza-katearen ahultasunen ustiapen sofistikatu bat erakusten du, zibersegurtasunaren arloan gertaera esanguratsua markatuz. Ledger-eko langile ohi baten NPM kontua zuzendutako spear phishing eraso baten bidez hasita, erasotzaileek Ledger-en software connect-kit tresnaren bertsio gaiztoak argitaratzea lortu zuten. Urraketa honek gutxienez 600,000 dolar galtzea eragin zuen erabiltzaileen hardware zorroetatik. Eraikuntza prozesuan egindako eraso zuzenek ez bezala, gertakari honek hirugarrenen menpekotasunetan eta softwarearen hornikuntza-katean jarritako konfiantza aprobetxatu zuen, software garapen modernoak dituen mehatxu ñabardurak azpimarratuz. Urraketak ez zuen softwarearen menpekotasunak ziurtatzearen garrantzi kritikoa agerian utzi bakarrik, baita sarbide-kontrol zorrotzen, kredentzialen kudeaketaren eta hirugarrenen osagaien jarraipen proaktiboaren beharra ere nabarmendu zuen. Ledger gertakariak gogorarazten digu softwarearen hornikuntza-katean segurtasuna alde batera uzteak izan ditzakeen ondorio potentzialen eta segurtasun neurri integralak hartzearen garrantziaren berri, bai eraso zuzenen bai zeharkakoen aurka babesteko.
Azken aldian izandako erasorik sofistikatuenen eta zabalenen artean, SolarWinds Orion-en erasoak SolarWinds softwarearen eraikuntza-prozesuko ahultasunak ustiatzea zuen helburu. Erasotzaileek kode txarra sartu zuten eraikuntza-sistemaren bidez softwarea eguneratzeko prozesuan, eta 18,000 bezerori bidali zieten, gobernu-agentzia eta korporazio nagusiak barne. Hornikuntza-kateen aurkako eraso horiek zein arriskutsuak eta zabalak izan daitezkeen agerian utzi zuen.
Codecov hautsi diren kode-estaldura neurriak probatzeko aplikazio bat da. Erasotzaileek Bash Uploader script-a aldatu eta milaka bezeroen ingurunetatik datuak atera ahal izan zituzten. Beraz, urraketa honek eraikuntza-tresnak arrisku potentziala izan daitezkeela azpimarratzen du eta eraikuntza-script-en eta tresnen osotasuna babestu behar dela frogatzen du.
Event-Stream gertakariaren kasuan, NPM pakete oso ezagun bat arriskuan jarri zen. Pakete honetan, jatorrizko mantentzaileak kontrola mantentzaile sutsu baten itxurak egiten zituen erasotzaile bati eman zion. Geroago, erasotzaileak paketean asmo gaiztoa zuen zama bat txertatu zuen, kriptografia-plataforma jakin bati zuzenduta. Hau da kasu-azterketa baten adibide ezin hobea, mendekotasun-ahultasunen arrisku-profila eta enpresa batek hirugarrenen paketeetan eta mantentzaileekin egin beharko lukeen egiaztapen-maila errealista erakusten duena.
Equifaxen datu-urraketa, eraikuntza-fasean ahultasun bat ez den arren, askoz okerrago egin zen eguneratu behar zen eta ahula zen hirugarrenen liburutegi bat (kasu honetan, Apache Struts) eguneratzerik ez egiteagatik. Honek 147 milioi pertsonari eragin zien. Equifaxen urraketa, zentzu guztietan, mendekotasunen kudeaketari buruzko kontakizun kontuz ibiltzeko modu bat da.
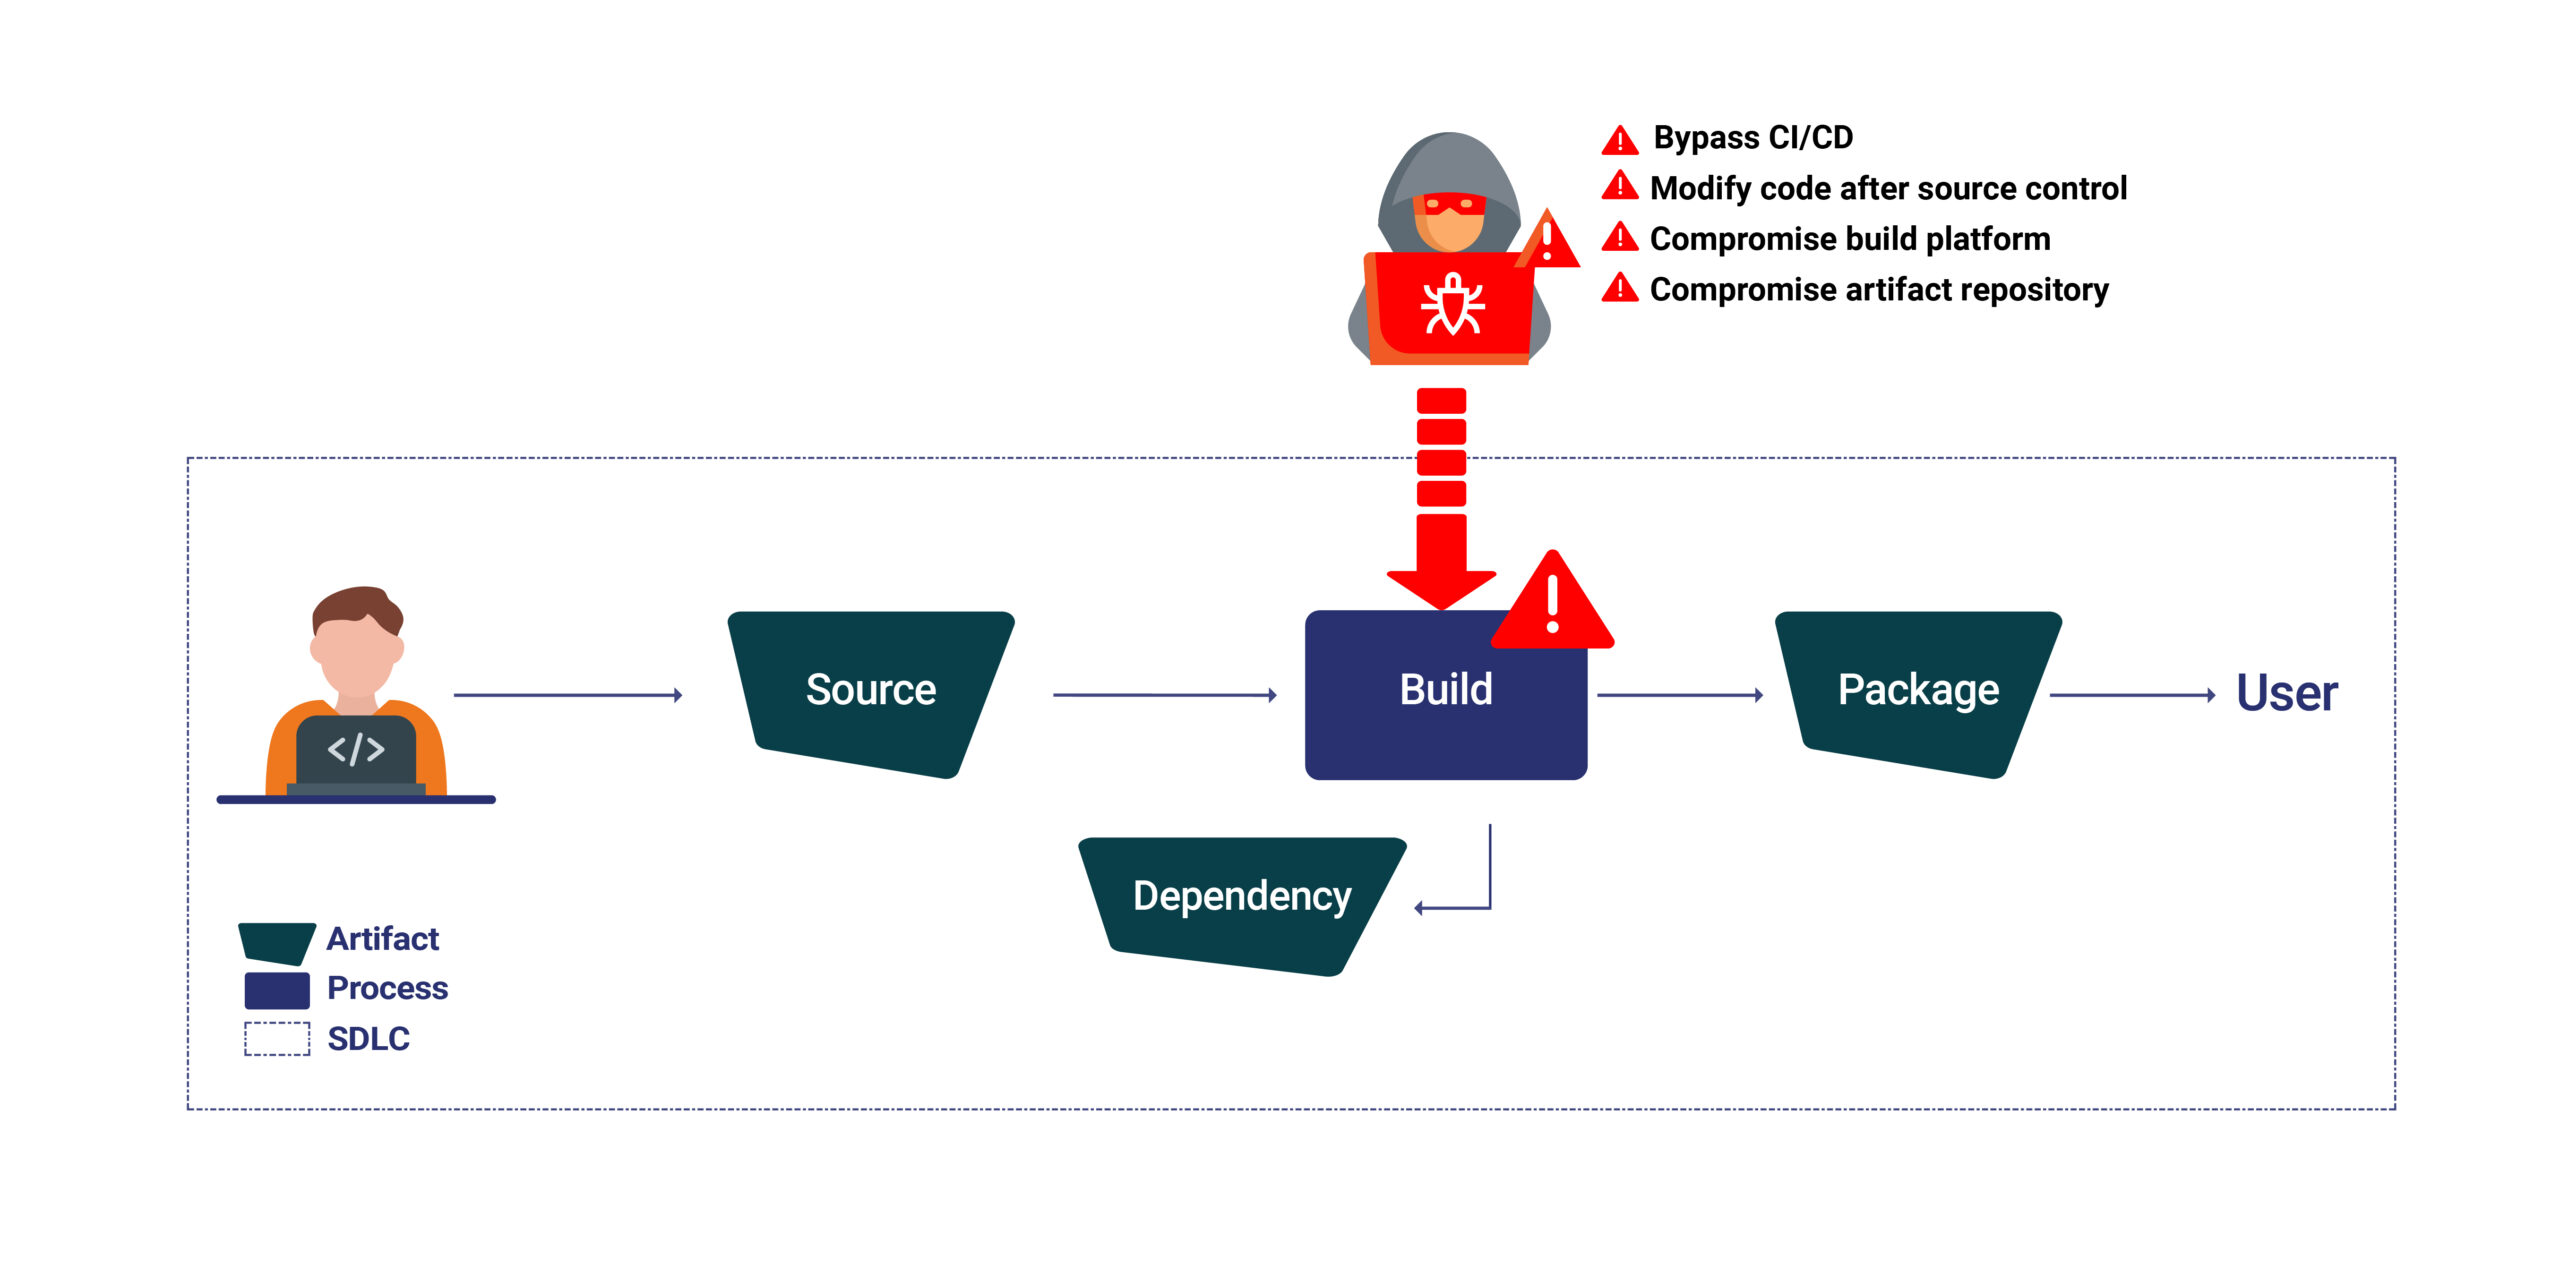
Software garapen modernoaren sare korapilatsuan, eraikuntza fasea funtsezko puntua da, non iturburu-kodea software exekutagarri bihurtzen den. Fase hau ez da konpilazioari buruzkoa bakarrik, baita azken produktuaren segurtasuna eta osotasuna bermatzeari buruzkoa ere. Fase honetan zehar agertzen diren mehatxu ohikoenak ezagutzea funtsezkoa da sistema sendoa mantentzeko. software supply chain securityMehatxu hauei eta arintzeko estrategia integralei buruzko azterketa sakonagoa egiteko, kontuan hartu xehetasunak aztertzeaSoftwarearen hornikuntza-katearen mehatxuak eraikuntza-fasean.
inguratuz CI/CD PipelinesBabes neurriak saihestea CI/CD prozesuek erasotzaileei kode gaiztoa zuzenean eraikuntzan txertatzeko aukera ematen diete, segurtasun-egiaztapen funtsezkoak saihestuz.
Kodearen iturburu-kontrolaren ondorengo aldaketa: Iturburu-kodean egindako aldaketak bere ondoren commitIturburu-kontrolean egindako aldaketak baimenik gabeko aldaketak sar ditzake, softwarearen osotasuna ahulduz.
Eraikuntza prozesua arriskuan jartzeaEraikuntza-prozesua zuzenean manipulatzeak kode gaiztoa txertatzea, eraikuntzaren jatorria aldatzea edo prozesua guztiz etetea ekar dezake.
Arriskuan Jartzen Dituzten Artefaktuen Biltegiak: Artefaktu biltegietarako baimenik gabeko sarbideak edo manipulazioak hedapen prozesua eten dezake eta software kaltetua sartu hornikuntza-katean.
Pozoituta Pipeline Exekuzio (PPE) ahultasuna erasotzaileek eraikuntza prozesua manipulatzen dutenean gauzatzen da, aldatuz... CI/CD pipeline konfigurazioa zuzenean (PPE zuzena edo D-PPE) edo fitxategiak aldatuz pipeline erreferentziak (Zeharkako PPE edo I-PPE). Eraso horiek softwarearen osotasuna larriki arriskuan jar dezakete, eta horrek detekzio goiztiarra eta babes-mekanismoak ezinbestekoak bihurtzen ditu.
EPI aldaerak ulertzea
Zuzeneko EPI (D-EPI) erasotzaileek CI konfigurazio fitxategia aldatzen dutenean gertatzen da eraikuntza ingurunean komando gaiztoak exekutatzeko, saihestuz standard segurtasun-protokoloak.
Zeharkako EPI (I-EPI) kanpoko fitxategietan egindako aldaketen bidez garatzen da pipeline konfigurazioak, hala nola script-ak, erasotzaileei kode gaiztoa zeharka txertatzeko aukera ematen dietenak.
Mehatxu eta ahultasun horiei aurre egiteko eraikuntza fasean, behar bezala erabilitako esparru bat eta NIST bezalako agintariek zehaztutako jardunbide egokien betetzea praktikatu beharko lirateke. Goiko guztia aplikazio baten eta betetzearen bidez hobetu daiteke. NISTen Software Garapen Seguruaren Esparrua (SSDF)), beste baliabide batzuen artean, zure jarrera hobetuz honako modu hauetan.
Essential Build Security Praktika onak:
Kodeketa segurua: Garapen osoan zehar kodeketa-segurtasuneko jardunbide egokienak betearazi. Identifikatu balizko ahultasunak, kode-analisi estatikoko tresnak erabiliz, eraikuntza-prozesuan ahalik eta aurrerapen handiena izan dezaten.
Softwarearen Konposizioaren Azterketa (SCA): Integratu SCA tresnak zurekin. CI/CD pipeline softwarean erabiltzen diren ahultasun ezagunekin erabiltzen diren kode irekiko menpekotasunak aurkitzeko eta eguneratuta mantentzeko Softwarearen materialen zerrenda (SBOM).
Eraikuntza Ingurune Segurua: Erabili sarbide-kontrol sendoenak, baimenik gabeko sarrera-puntuak mugatu ditzaketenak eraikuntza-zerbitzarietan eta biltegietan.
Etengabeko monitorizazio tresnak funtsean, eraikuntza-ingurunean gertatzen ari diren edozein jarduera susmagarri aurkitzea adieraziko luke. Hau autentifikatu eta segurtasunez transmitituko da behera pipeline sinadura digital batekin sinatuta egonez. Hainbat egiaztapen-mekanismo ezarri behar dira artefaktuaren benetakotasuna bermatzeko zabaldu aurretik.
Ren indarra Build Attestations
Kodeketa segurua eta eraikuntza-ingurune seguruak bezalako jardunbide egoki onak funtsezkoak dira, baina Xygeni Build Security Irtenbidea, horixe bera egiten dute. Gure irtenbidea zure lan-fluxuekin integratzen da modu integral bat eskaintzeko build security horrek barne hartzen du lekukotza-ahalmena.
Pentsa ezazu eraikuntza-ziurtagiria eraikuntza baten benetakotasuna eta osotasuna bermatzen duen dokumentu sinatu gisa. Horixe da, hain zuzen ere, eraikuntza-ziurtagiria: eraikuntza-prozesuaren xehetasunak dokumentatzen dituzten metadatuen bilduma kriptografikoki sinatua. Hauek eraikuntza-prozesuaren babesle moduko bat dira eta ondorengoetatik datozen onura askorekin lotuta daude.
Gardentasun hobetua: Eraikuntzaren Ziurtagiriak eraikuntza-ingurunearen, tresnen, konfigurazioen eta eraikuntzan erabilitako mendekotasunen ikusgarritasun argia izatearen konfiantza bermatzen du. Ingurune garden horrek konfiantza eta agian lankidetza bultzatuko ditu.
Egiaztapena zehar Pipeline: Ziurtagiriek ziurtatzen dute etapa guztietarako CI/CD pipeline, iturburu-kodetik hasi eta eraikitako azken artefaktuetaraino, benetakotasuna egiaztatu daiteke. Eraikuntza-prozesuan baimenik gabeko aldaketarik gertatu ez dela egiaztatzen du.
Oinarri sendoagoa monitorizatzeko eta ikuskatzeko: Ziurtagirien barruko datu zehatzek oinarria osatzen dute garapen-zikloan zehar segurtasun-analisi jarraitua egiteko, arindu beharreko edozein ahultasun posible proaktiboki detektatzeko aukera emanez.
Nola Xygeni Build Security Ziurtagiriak aprobetxatzen ditu
Hemen da Build Security Irtenbideak kontzeptua hartzen du Build Attestations automatizazioarekin urrats bat gehiago emanez, Xygenik beste urrats erraldoi bat ematen du ikuspegi zabalago batekin.
Ziurtagirien Sorkuntza Automatizazioa: Xygeni, ziurtagirien sorrera automatizatu behar den lekuetan, eskuzko esku-hartzerik gabe aldatzearen aurkako ziurtagiriak sortzeko, eta eraikuntza guztietan ziurtagiri koherentea eskainiz.
Frogak modu seguruan biltzea eta gordetzea:Xygenik segurtasuna eskaintzen du frogak biltzeko eta gordetzeko moduari dagokionez. Eraikuntza-prozesuko txoko guztietatik arreta handiz biltzen ditu frogak. Bilduma gure biltegiratze-azpiegitura seguruan gordetzen du, ziurtagiriaren osotasuna bermatuz.
Egiaztapen Granularren Kontrolak: Gure irtenbideak egiaztapena kontrolatzen du, eta modu monotonikoan jarraitzen du. Hainbat politika konfiguragarri eskaintzen ditu; egiaztapenak prozesuan sartu edo kendu daitezke, azken hauek norberaren beharretara egokituz.
Mehatxuen detekzio argia denbora errealean: Xygeniren txosten-multzo zabalak gainditze/hutsegite jakinarazpen soilak baino haratago doa. Gure sistemak ikuspegi erabilgarriak eskaintzen ditu zure eraikuntza-prozesuan, ahultasun potentzialak aldez aurretik ezagutu eta konpontzen laguntzeko.
Xygeniren abantaila: Fidatu zaitezkeen onurak
Apalankatuz Xygeni Build Security, onura ugari lortuko dituzu:
Konfiantza eta gardentasun hobetua: Eraikuntza-ziurtagiriak bermatzen du interesdun guztiek eraikuntza-prozesuaren ikuspegi argi bat dutela, eta prozesuan, konfiantza eta lankidetza handitzen dira.
Akatsen eta ahultasunen arriskua minimizatzea: Ziurtagirien sorrera eta egiaztapen automatizatuak akatsen eta ahultasunaren arriskua gutxieneko mailara murrizten du, eta horrela segurtasuna etengabe eskaintzen du eraikuntza osoan. pipeline.
Softwarearen kalitatea hobetzea: Lortu mehatxuen inguruko adimen aberastua eta informazio sakona, kalitate handiagoko eta seguruagoak diren software produktuak eskaintzeko.
Betetze sinplifikatua: Xygeni-ren NIST SP 800-204D gomendioekin bat etortzeak betetze-ahaleginak errazten ditu.