






GitHub-en adar bat nola sortu ikastea da lehen urratsa. Hala ere, GitHub-en adarrak segurtasunez nola batu menperatzea ere ezinbestekoa da adar guztietarako. GitHub lan-fluxua. Beraz, mezu honetan, prozesu osoan zehar gidatuko zaitugu, hasita Nola sortu adar bat GitHub-en eta gero erakusten dizut Nola batu adarrak GitHub-en segurtasunez. Arazoren bat aurkitzen baduzu, bat-egite bat nola bertan behera utzi ere azalduko dugu, eta azkenik, nola lagun zaitzakeen Xygeni-k arazo guztiak zure adar nagusira iritsi aurretik detektatzen.
Pausoz pauso azter dezagun.
1. Nola sortu adar bat GitHub-en modu egokian
Lan-fluxu seguru guztiak GitHub-en adar bat sortzen duzunean hasten dira. Horri esker, garatzaileei funtzioak, konponketak edo esperimentuak isolatu ditzakete ekoizpen-kodean eraginik izan gabe.
GitHub-en adar bat sortzeko:
1. Joan zure biltegira
2. Egin klik adar hautatzailearen goitibeherako menuan
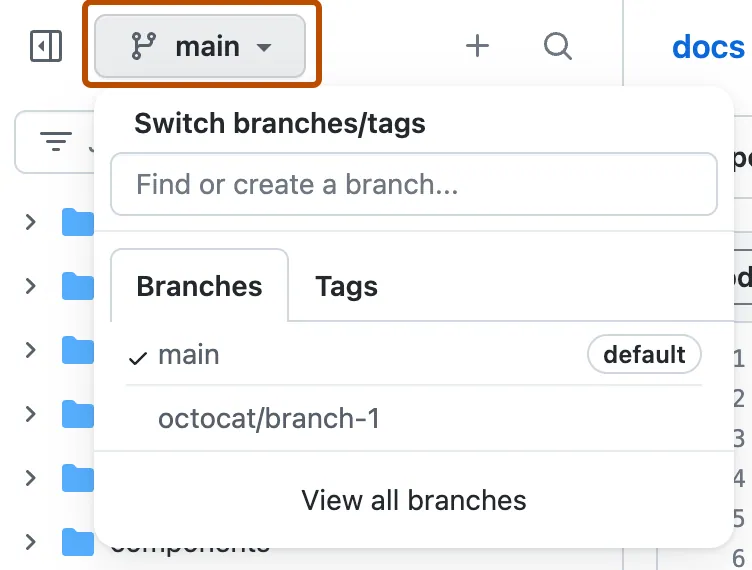
3. Idatzi zure sukurtsal berriaren izena
4. klik Sortu adarra
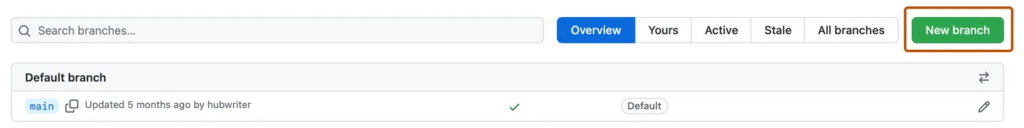
Hemendik aurrera, zure adar berria martxan jartzeko prest dago. Orain kodea bultzatu, aldaketetan elkarlanean aritu eta azkenean adar bat ireki dezakezu. pull requestOinarrizko GitHub-eko ekintza bat den arren, garapen segururako oinarriak ezartzen ditu.
Garrantzitsua da, GitHub-en adar bat sortzen duzun bakoitzean, errepika daitekeen eta babestutako lan-fluxu baten parte izan behar duela.
2. Eskaneatu Pull Requests Automatikoki batu aurretik
GitHub-en adar bat sortzen duzunean eta berrikuspenerako prestatzen zarenean, hurrengo urratsa GitHub-en adarrak modu seguruan nola batu ulertzea da. GitHub-eko adar bakoitzak egiaztapen automatikoak eragin beharko lituzke. Baina batu aurretik, ezinbestekoa da egiaztatu duen kodeak ez ditu ahultasunik aurkezten. Bakarra, segurugabea commit zure aplikazioa agerian utz dezake, leak secrets, edo azpiegitura kritikoak apurtu.
Kodea zure adar nagusira batzea eragin handiko eragiketa da. Behar bezalako egiaztapenik ezean, ondorio larriak izan ditzake, hala nola:
- Zero-eguneko ahultasunak ekoizpenean sartzea.
- ezagunak CVEak kode irekiko paketeen bidez aurkeztua
- Sekretu gogor kodetuak biltegira bultzatuta
- Azpiegituraren konfigurazio okerrak zure defentsak ahultzen dituztenak
- Kode gaiztoa edo manipulatua mendekotasunen bidez sartzea
Hemen egiten du Xygenik benetako aldea
Erabiliz GitHub Ekintzak, eragin dezakezu Xygeni eskaneatzea automatizatua garatzaile batek irekitzen duen bakoitzean pull request babestutako adar batera. GitHub-en babestutako adar bat aldaketak batu aurretik egiaztapen edo onarpen espezifikoak behar dituena da.
Xygenik aztertzen du azken exekuzioa pull request eu proposatutako aldaketen segurtasun-jarrera balioztatzeko. Horrek egiaztatzea barne hartzen du kodean, menpekotasunetan, sekretuetan eta arazoak CI/CD konfigurazioAdar osoa ez da berriro eskaneatzen, baina azken lan-fluxuaren emaitza erabiltzen da politikak betearazteko eta bateratze ez-seguruak blokeatzeko.
Eskaneatze hauek balioztatzen dute kodea segurua eta ekoizpenerako prest dagoela. Hau detektatzen dute:
- Kodearen ahultasunak (SAST)
- Kode irekiko pakete zaurgarriak (SCA)
- Sekretu gogor kodetuak
- IaC konfigurazio okerrak
- Balizko malwarea
integratzea egiaztapen hauek goiz bermatzen dute GitHub-en adar bat sortzen duzun bakoitzean eta batzeko prestatzen zaren bakoitzean, honekin egiten duzula ikusgarritasun eta kontrol osoa.
Hona hemen konfigurazio sinplifikatu bat:
					on:
  pull_request:
    branches: [ main ]
jobs:
  xygeni-scan:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout
        uses: actions/checkout@v3
      - name: Xygeni Scanner
        uses: xygeni/xygeni-action@3.2.0
        with:
          token: ${{ secrets.XYGENI_TOKEN }}
3. Blokeatu bat-egite ez-seguruak honekin Guardrails
Guardrails, ziurtatu GitHub-en adar bat sortzen duzunean edo GitHub-en adarrak nola batu saiatzen zarenean, aldaketa seguruak bakarrik iristen direla zure GitHub konfigurazioko adar nagusira. Xygeni-k ematen dizu zer batzen den kontrol osoaAurrez defini dezakezucisZure segurtasun-gidalerroetara eta arrisku-tolerantziara egokitutako arauak. Adibidez:
- Blokeatu sekretu kritikoa bada aurkitzen da (adibidez, AWS giltzak, tokenak)
- Eraikuntza huts egin a) arrisku handiko berria kode irekiko paketea aurkezten da
- Ukatu pull requests duen bide sentikorrak aldatu bezala
.github/workflows/,infrastructure/Edosecrets.env - Saihestu bat-egiteak a) maila jaisteak berriro aurkezten du ezagunak onartuaz
- Blokeatu CI/CD konfigurazio aldaketak behar bezala etiketatuta ez badago
- Gelditu bat-egiteak baldin badaude SAST altua edo detektatzen du arazo kritikoak
- Aplikatu zorrotzagoa Guardrails ekoizpen adarretan. garapenean malgutasuna mantenduz
Arau hauek atezain automatiko gisa jokatzen dute. Zure taldeari segurua dena bakarrik batzen laguntzen diote, ezustekorik, eskuzko berrikuspenik edo azken orduko suhiltzailerik gabe.
Baranda arauaren adibidea:
					guardrail block_critical_secrets
  on secrets
  when severity = critical
  then @fail()
Ikusizko iritzia Dashboard
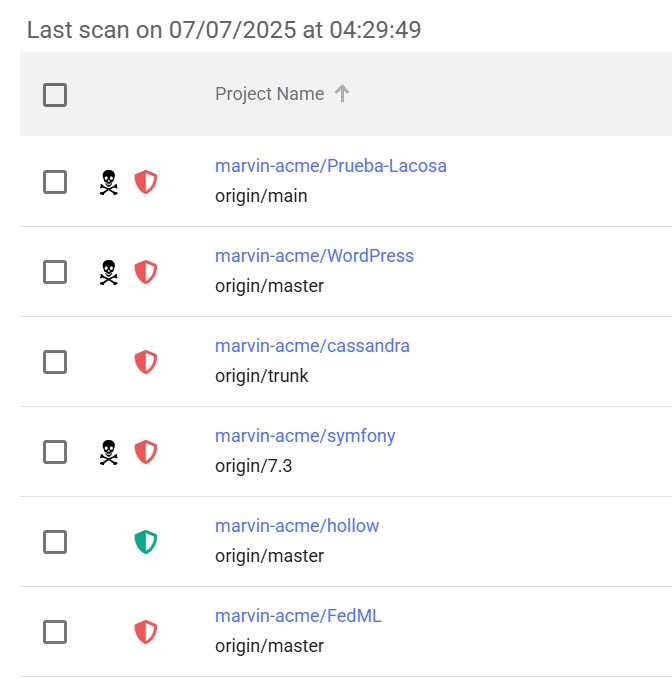
Ikusgarritasun osoa bermatzeko, Xygeni-k Guardrail egoeraren azken ebaluazioaren emaitza erakusten du.
- Lehenik eta behin, ikono berde batek politika guztiak onartu direla esan nahi du.
- Aitzitik, ikono gorri batek Guardrail baldintza bat edo gehiago urratu direla adierazten du.
Ondorioz, bai garatzaileek bai segurtasun-taldeek berehala ulertzen dute zergatik blokeatu den bat-egitea, CI erregistroetan arakatu gabe.
Benetako adibidea hemendik Dashboard:
Adibidez, demagun biltegi batek ez duela babestutako adarrik, ohiko konfigurazio okerra, garatzaileei bultzatzeko aukera ematen diena. commitegiaztapenik gabe. Arrisku larria da hori.
Xygenik automatikoki detektatzen du hau eta markatzen du gisa sinatua_commits pean dagoen arazoa CI/CD kategoria. The dashboard aipagarriak:
- Larritasun: High
- Mota: Sinatzailea Commits
- Azalpen: Biltegiak ez du babestutako adarrik
- Status: Ireki
Beraz, testuinguruan aberatsa den feedback honekin, taldeek arriskua azkar identifikatu, haren eragina ulertu eta zuzenketa-ekintzak har ditzakete, guztia Xygeni UItik.
Pertsonalizatu Betearazpen-jokabidea
Beti duzu kontrolpean. Aukeratu zein zorrotza izan Guardrails behar izan:
--fail-on=critical: Blokeen bat-egitea aurkikuntza larrietan bakarrik da--never-fail: Korrika egin Guardrails gidalerroak betearazi aurretik probatzeko exekuzio lehor moduan
Beraz, hurrengoan GitHub-en adar bat sortzen duzunean, zure Guardrails dagoeneko hor daude, zure babesa ematen pipeline eta zure politikak automatikoki betearaztea.
Nola jakin dezaket GitHub aplikazio bat segurua den?
Ikasi GitHub aplikazioak nola ebaluatu instalatu aurretik.
4. GitHub-en bat egitea automatikoki bertan behera utzi arriskuak aurkitzen direnean
Arriskuak detektatzen badira, bateratzea bertan behera uzten da. Babes honek GitHub-eko proiektu guztiak babesten ditu eta GitHub-eko adarrak nola bateratu behar diren jakiteko jardunbide egokiak ezartzen ditu.
Xygeni zuzenean integratzen da GitHub-en interfazean. Arrisku bat aurkitzen denean:
- GitHub-ek egiaztapena huts egin duela erakusten du
- GitHub-en babesek bateratzea eragozten dute
- Bateratze-ilarak kode ez-segurua saltatzen du
Sekretua, CVE edo arriskutsua den ala ez CI/CD eredua, emaitza berdina da: batuketa bertan behera utzi da GitHub-en eta berrikusteko markatu da.
Emaitza zehatzak Xygeni-n ere ikus ditzakezu:
- Sukurtsal bakoitzaren segurtasun egoera
- Zergatik blokeatu zen bat-egitea
- Eskaneatze-historia osoa
- Barandaren egoera proiektuaren orrialdean ikono berdeen (gaindituta) edo gorrien (huts eginda) bidez erakusten da.
Ikusizko feedback honek garatzaileei eta segurtasun taldeei konfiantzaz neurriak hartzea errazten die. Eta testuinguru sakonagoa behar duzunean, arazo bakoitzak larritasunari, etiketari, kokapenari eta arintze-gidalerroei buruzko dokumentaziora estekatzen du.
Tldr-ren batuketa segurua dena bakarrik
Laburbilduz, hona hemen GitHub-en adar bat sortu ondoren modu seguruan batu nola egin:
- Sortu adar bat GitHub-en UIaren bidez
- Abiarazi eskaneatu automatikoak bakoitzarekin pull request Xygenirekin
- Blokeatu bat-egite ez-seguruak erabiliz Guardrails
- Erabili zerbitzariaren aldeko auditoria-politikak kontrol sakonagoa lortzeko
- Utzi bateratzea GitHub-en zerbait huts egiten duenean
- Ikusi emaitza guztiak Xygeni-n dashboard
Biltegien babesari buruzko jardunbide egoki gehiago lortzeko, irakurri gure GitHub-eko segurtasunari buruzko maiz egiten diren galderak: garatzaile guztiek jakin beharko luketena.
Bateratzea oinarrizko eragiketa bat den arren, modu seguruan egiteak benetako ikusgarritasuna eta automatizazioa eskatzen ditu. Xygenirekin, ez duzu kodea batu bakarrik, konfiantza batu ere bai.
Babestu GitHub-eko adar guztiak konfiantzaz
Arazo bakar bat ahaztu gabe pull request zure adar nagusia arriskuan jar dezake. Eskaner tradizionalak askotan beranduegi exekutatzen dira, arrisku kritikoak galtzen dituzte edo politika esanguratsuak ez dituzte betetzen.
Horregatik, zure GitHub adarrak babesteak eskaneatzea baino gehiago eskatzen du.
Xygeni-k benetako betearazpena eskaintzen du. Denean pull request babestutako adar bat helburu badu, Xygenik zure azken exekuzioa aztertzen du CI/CD lan-fluxua. Ez du adar osoa berriro eskaneatzen. Horren ordez, azken emaitzak ebaluatzen ditu kodean, mendekotasunetan, sekretuetan eta lan-fluxuen konfigurazioetan segurtasun arazoak dauden egiaztatzeko. Ez zara soilik abisatuta jasotzen. Babestuta zaude.
Zerk egiten du desberdin:
- Testuinguru osoko balidazioa: Guardrails politika betearazi larritasuna, ustiagarritasuna eta adar metadatuak bezalako testuinguru aberatsa erabiliz.
- GitHub-en integrazio integratua: Eskaneatzetik hasi eta betearazpenera arteko guztia zure GitHub-eko lan-fluxuetan exekutatzen da modu natiboan, script pertsonalizatu edo itsatsitako koderik behar izan gabe.
- Zerbitzariaren aldeko auditoriak: Zerbitzari-aldeko Guardrails emaitzak igo ondoren balioztatu, bigarren kontrol geruza bat gehituz kanpo pipeline.
Zure CI konfigurazioaren menpe egon beharrean dena harrapatzeko, Xygenik automatizatutako eta politika-oinarritutako de-aplikazioa aplikatzen du.cisioiak zure adar nagusira ezer iritsi aurretik.
Bateratzea oinarrizko eragiketa bat den arren, modu seguruan egiteak benetako ikusgarritasuna eta automatizazioa eskatzen ditu. Xygeni-rekin, ez dituzu zure biltegiak babesten bakarrik, GitHub-eko adar guztiak konfiantzaz babesten dituzu.

