






Zergatik den zibersegurtasuna software garapenaren funtsezko atala (ez bigarren mailako kontua)
Barne tresnak edo SaaS plataformak eraikitzen ari zaren ala ez, software aplikazioetarako zibersegurtasunas hasieratik txertatu behar dira commitGaratzaileek ezin dute gehiago beste norbaiten arduratzat hartu. Izan ere, mugak ulertzea Zibersegurtasuna vs. software ingeniaritza taldeei funtzionala ez ezik, erresilientea ere den kodea eskaintzen laguntzen die. Horixe da modernoa zibersegurtasun softwarea AppSec praktikak distira. Tresna hauek garatzaileei mehatxuak denbora errealean detektatzeko aukera ematen diete, kodeketa segurua ezartzen dute standards, eta arriskua kudeatu softwarearen hornikuntza-kate osoan zehar. Ondorioz, "Ezkerrera aldatu" izeneko aldaketa honek segurtasuna kokatzen du garrantzitsuena den lekuan: zure kode-basean.
Mezu honetan, azalduko dugu zer den cyber benetan zer esan nahi duen garapen-taldeentzat eta zergatik DevOps ingeniari guztiek goiz txertatu beharko luketen.
Zer da zibersegurtasuna software aplikazioetarako?
Software aplikazioen zibersegurtasunak garapen-taldeek beren kodea datu-urraketen, baimenik gabeko sarbideen eta jarduera gaiztoen aurka defendatzeko erabiltzen dituzten praktika eta tresna guztiak barne hartzen ditu, hasierako faseetatik hasita. SDLC.
Exekuzio-ingurunean soilik zentratu beharrean, ikuspegi honek software-aktiboak, hala nola iturburu-fitxategiak, babestea lehenesten du. hirugarrenen liburutegiak, konfigurazioak eta CI/CD lan-fluxuak. Horrela, taldeek zibersegurtasun-softwarea erabiltzen dute ahultasunak azkar detektatzeko, sekretu sentikorrak kudeatzeko, segurtasun-politikak aplikatzeko eta kode irekiko zein pertsonalizatuko osagaiak babesteko.
Beraz, nola funtzionatzen du honek benetako mundu batean pipelineHona hemen DevSecOps taldeek normalean hartzen dutena:
- Aplikazioen Segurtasun Proba Estatikoak (SAST) IDEan edo kodearen berrikuspenetan akatsak eta akatsak zuzenean markatzeko tresnak
- Portaeraren jarraipena eraikitzeko sistemetan, hala nola GitHub Ekintzak edo Jenkins jarduera ezohikoa harrapatzeko
- Softwarearen Konposizioaren Azterketa (SCA) mendekotasun arriskutsuak eta pakete zaharkituak identifikatzeko
- CI/CD integrazioa goiko guztia automatizatzeko, beraz, dena commit segurtasun-lente batetik igarotzen da marruskadura gehitu gabe
Ezkerrera mugitu: Zibersegurtasuna garapen-lan-fluxuetan hasieratik txertatzea
Argi dago, kontzeptua "Ezkerrera mugitu" Segurtasuna garapen-zikloaren hasieran sartzea esan nahi du. Hala ere, taldeek benetan ezartzen dutenean, funtsean aldatzen dute software-garapenari heltzeko modua.
Kodea bultzatu eta segurtasun-eskaneatu baten azken fasearen zain egon beharrean, DevSecOps taldeek proaktiboki eskaneatzen dute dena pull request, artefaktua eta konfigurazio fitxategia eraikitzen dituzte kodea ekoizpenera igaro aurretik ere. Beste era batera esanda, segurtasuna zuzenean txertatzen dute beren lan-fluxuetan.
Zibersegurtasun lider gisa Kelly Shortridge azaltzen du, Segurtasuna atezain izatetik, horren parte eta eragile izatera aldatu behar da. pipeline, ez da oztopo bat». Filosofia honek oinarritzen du Shift Left mugimendua.
Zehazki, talde modernoek praktika hauek hartzen dituzte:
- Segurtasuna-kode gisa: Taldeek politikak definitzen, bertsionatzen eta automatizatzen dituzte, betearazpena atzerapenik gabe gerta dadin.
- Lerroko eskaneatzea: Xygeni bezalako plataformek egunero eskaneatzen dute commit sekretuak, malwarea eta arrisku handiko liburutegiak berehala detektatzeko
- Arriskuen lehentasuna: CVSSn bakarrik oinarritu beharrean, taldeek ahultasunak lehenesten dituzte EPSS, ustiagarritasuna eta irisgarritasuna erabiliz.
- Garatzaileen lehen iritzia: Segurtasun-alertak zuzenean agertzen dira garatzaileen tresnetan, konponketa automatikoetarako iradokizun erabilgarriekin.
Ondorioz, garatzaileek ez dute denborarik galtzen berridazketan edo azken faseko arazoetan. Horren ordez, garrantzitsuena den horretan zentratzen dira, kode seguru eta fidagarria azkarrago bidaltzeko.
Zibersegurtasuna vs Software Ingeniaritza: Zergatik behar dituzte garatzaileek biak
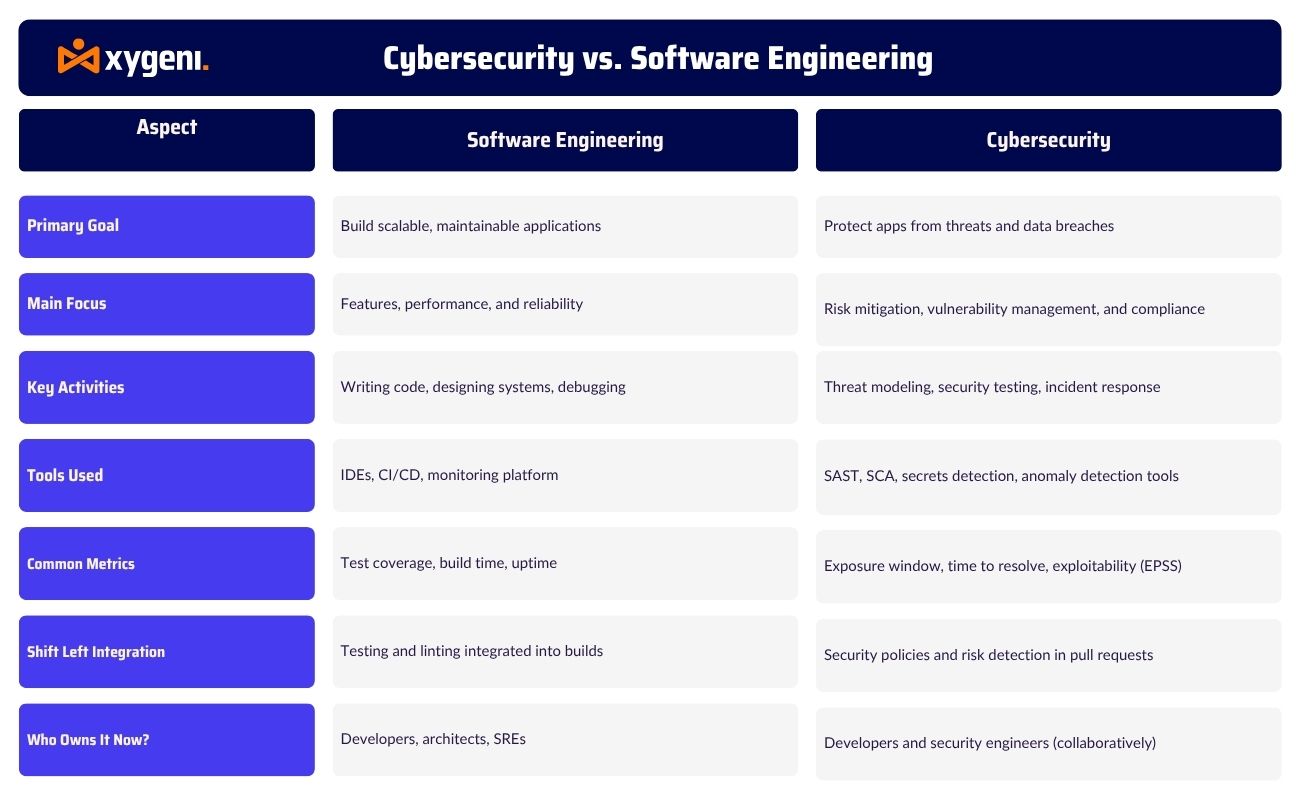
Lehen begiratuan, zibersegurtasuna eta software ingeniaritza diziplina bereiziak dirudite. Hala ere, gero eta gehiago gurutzatzen dira eguneroko garapen lanean.
Software ingeniaritzak espero bezala funtzionatzen duten sistema fidagarri eta eskalagarriak eraikitzean jartzen du arreta. Alderantziz, zibersegurtasunak sistema horiek datu-urraketak, malwarea eta hornikuntza-katearen erasoak bezalako mehatxu nahitatik babesten ditu.
Tradizionalki, garatzaileek kodea idazten zuten, eta segurtasun-taldeek geroago ikuskatzen zuten. Gaur egun, eredu horrek ez du funtzionatzen. DevSecOps-ek segurtasuna ezkerrera mugitzen duenez, garatzaileek idatzi behar dute kode segurua, sekretuak behar bezala kudeatu eta mendekotasunak denbora errealean balioztatu.
Beste era batera esanda, garatzaile modernoek ez dituzte funtzioak eraikitzen bakarrik, aktiboki defendatzen dituzte. Zibersegurtasun softwarea erabiltzen dute eskaneatzeko. pull requests, arrisku-jokabideak kontrolatu eta kode gisa ezarritako politika-arauak betearazi beren IDEetatik irten gabe.
Azken finean, zibersegurtasunaren eta software ingeniaritzaren arteko oreka ulertzeak taldeei eraginkorrago elkarlanean aritzeko ahalmena ematen die. Backend ingeniarietatik hasi eta SREetaraino, denek segurtasunaren ardura partekatzen dutenean, aplikazioak diseinuz erresilienteagoak bihurtzen dira.
Zatiketa ulertzea: Zibersegurtasuna vs Software Ingeniaritza Garapen Lan-fluxuetan
Zure Stackerako Zibersegurtasun Software Egokia Aukeratzea
Zibersegurtasun software onena ez dago zure eskuetatik kanpo. pipeline horrekin batera funtzionatzen du. Horregatik, zure pila zure lan-fluxuaren parte natural bat bezala sentitu behar da, ez garatzaileek saihestu nahi duten tresna bereizi bat.
Xygeni-rekin. AppSec plataforma osoa, software aplikazioak babesteko behar duzun guztia leku bakarrean lortzen duzu. Tresna isolatuak konbinatu beharrean, Xygeni-k segurtasuna bateratzen du SDLC zure lehenengotik. commit zure azken hedapenera.
Hona hemen taldeek Xygenirekin irabazten dutena:
- SAST + SCA kode akatsak eta kode irekiko arriskuak denbora errealean detektatzeko
- Git, GitHub eta GitLab integrazioa berrikuspen eta bateratzeetan zehar bertako segurtasun-egiaztapenetarako
- Sekretuen detekzioa eta IaC eskaneatzen konfigurazio okerrak eta ustekabeko esposizioak saihesteko
- Gobernantza eta betetze txostenak DORA, NIST eta ISO esparruekin lerrokatuta
- Konponketa automatikoaren funtzioa garatzaileei arazoak berehala konpontzeko aukera ematen diete beren IDEtik edo CI/CD tresnak
Gainera, Xygenik ez ditu arriskuak detektatzen bakarrik, lehentasuna ematen die... ustiagarritasun metrikak, hala nola EPSS irisgarritasunaHorrek zure taldeari garrantzitsuena den horretan jarduten laguntzen dio, araudia betetzen eta kontrolpean mantentzen duen bitartean.
Segurtasun tresnak hau estuki integratzen dutenean, garatzaileek azkarrago eta seguruago mugitzen dira marruskadurarik gabe.
Azken gogoetak: Zergatik hasi behar den zibersegurtasuna garatzaileekin
Software aplikazioetarako zibersegurtasuna ez da gehigarri bat bakarrik, garapenerako ezinbestekoa da. Entrega zikloak azkartzen diren heinean, erritmoari eusteko modu bakarra segurtasuna hasieratik txertatzea da.
Horregatik da garrantzitsua zibersegurtasunaren eta software ingeniaritzaren arteko aldea ulertzea. Garatzaileek ez dituzte sistemak eraikitzen bakarrik, aktiboki babesten dituzte. Hirugarrenen liburutegiak kudeatzen ari zaren edo azpiegitura-kode gisa idazten ari zaren ala ez, segurtasuna kode-basetik gertu egon behar da.
Xygeniren AppSec plataforma integrala bezalako zibersegurtasun-software modernoak segurtasuna ezkerrera mugitzen laguntzen du, garatzaileei ahultasunak goiz detektatzeko, konponketak automatizatzeko eta framework-ekin lerrokatuta egoteko aukera emanez. DORA NIST.
Zibersegurtasuna software aplikazioetarako hasieratik hartuz SDLC, taldeek berregite lanak murrizten dituzte, arriskua gutxitzen dute eta betetzea ahaleginik gabe mantentzen dute. Segurtasuna zure lan-fluxuaren parte natural bihurtzen denean, entrega azkarragoa da, ez motelagoa.
Jakin-min handia duzu nola lagun zaitzakeen Xygeni-k segurtasuna zure... pipeline? Hasi gaur eta konfiantzaz bidali.

