






Aplikazioen segurtasuna inoiz baino garrantzitsuagoa da, eta inoiz ez du hainbesteko garrantzirik hartu. Zibermehatxuak gero eta adimentsuagoak eta maizagoak dira, eta gero eta gehiago dira AppSec tresna tradizionalek ikusteko eraiki ez zuten geruza bat jomugan dutenak: IA bidez sortutako kodea, IA bidezko kodeketa laguntzaileak eta haiek sartzen dituzten mendekotasunak. Erakundeek beren aplikazioak babestu behar dituzte datu sentikorrak seguru mantentzeko, bezeroen konfiantza mantentzeko eta negozioak ondo funtzionatzen duela ziurtatzeko. Aplikazioen segurtasun tresna egokiekin, taldeek arriskuak identifikatu, konpondu eta kudeatu ditzakete garapen eta hedapen etapa guztietan, arrisku hori gizaki batek idatzi duen edo IA batek iradoki duen kontuan hartu gabe. Gainera, aplikazioen segurtasun probak egiteko tresnek ahultasunak goiz detektatzea, urraketak saihestea eta segurtasuna software garapenaren bizi-ziklo osoan mantentzea ahalbidetzen dute.
Zer da aplikazioen segurtasuna?
Aplikazioen segurtasuna (AppSec) aplikazioak diseinutik hedapenera arte babesteko praktika da, seguru mantentzen direla ziurtatuz segurtasun ahultasunak erasotzaileek ustia dezaketena. Guztiak hartzen ditu barne garapen prozesuak, kodearen lehen lerroa idaztetik aplikazioak ekoizpenean exekutatzeraino.
Bere muinean, aplikazioen segurtasunak datu-urraketak, baimenik gabeko sarbidea eta zerbitzu-etenaldiak bezalako arriskuak saihestean jartzen du arreta. Horrek barne hartzen ditu web aplikazioen segurtasuna, mugikorreko segurtasuna eta hodeiko segurtasuna.
Modern aplikazioen segurtasun tresnak hainbat elkartu. funtsezko ezaugarriak, Hala nola, kodearen analisia eredu ez-seguruak detektatzeko, mendekotasunen eskaneatzea hirugarrenen liburutegietako akatsak detektatzeko eta exekuzio-denboraren monitorizazioa portaera susmagarriak blokeatzeko. Tresna hauek garapen- eta segurtasun-taldeei elkarrekin lan egiteko aukera ematen diete, arriskua murriztuz softwarearen entrega azkarra eta fidagarria mantenduz.
Aplikazioen Segurtasun Mehatxu Ohikoak
Aplikazioek arazo sorta zabal bati aurre egiten diote segurtasun ahultasunak erasotzaileek ustia ditzaketenak. Arrisku ohikoenetako batzuk ez dira kodean bakarrik agertzen, baita konfigurazioetan eta kanpoko mendekotasunetan ere. Honen arabera OWASP Top 10, hauek dira mehatxurik larrienen artean web aplikazioen segurtasuna:
- SQL injekzioa → Erasotzaileek kontsulta gaiztoak txertatzen dituzte sarrera-eremuetan datu-baseetara sartzeko edo aldatzeko.
- Gune gurutzatuen script (XSS) → Erabiltzailearen sarreraren kudeaketa ez-seguruak erasotzaileei script-ak erabiltzailearen arakatzailean exekutatzeko aukera ematen die.
- Hautsitako autentifikazioa → Saioen kudeaketa ahulak edo pasahitzaren erabilera eskasak baimenik gabeko sarbidea ahalbidetzen du.
- Sekretuen filtrazioak → Kodean edo biltegietan agertzen diren API gakoek, tokenek edo kredentzialek sistemarako sarbide zuzena eman dezakete.
- Konfigurazio okerrak → Hodeiko edo zerbitzariaren ezarpen okerrek aplikazioak esplotaziorako zabalik uzten dituzte.
- Mendekotasun ez-seguruak → Kode irekiko liburutegi zaurgarriek aplikazioak arriskuan jartzen dituzte hornidura-katean zehar.
- IAk sortutako eta IAk iradokitako arriskua → IA kodeketa laguntzaileek erasotzaileek malwarearekin erregistratzen dituzten paketeen izenak haluzina ditzakete (slopsquatting), edo IAk sortutako kodean berrikuspen azkar bat gainditzen duten eredu ahulak sar ditzakete.
Mehatxu hauek etapa guztiei eragiten diete garapen prozesuak, kodea idaztetik hasi eta hodeiko aplikazio natiboak inplementatu arte. Beraz, horien aurka babesteko, kodeketa praktika seguruak eta espezializatuak erabili behar dira. aplikazioen segurtasun tresnak.
Zer dira aplikazioen segurtasun tresnak?
Aplikazioen segurtasun tresnak Aplikazioak software garapenaren bizi-ziklo osoan zehar babesten dituzten irtenbideak dira. Haien helburua ahultasunak identifikatzea, konfigurazio seguruak betearaztea eta jarduera susmagarriak kontrolatzea da. Segurtasun-software orokorrekoaren aldean, tresna hauek aplikazioen kodea, konfigurazioak eta hirugarrenen mendekotasunak babesteko diseinatuta daude bereziki.
Segurtasun-esparruekin batera lan egiten dute, hala nola OWASP NIST, aplikazioak industriako jardunbide egokien arabera eraiki eta zabaltzen direla ziurtatuz. Garatzaileen lan-fluxuetan zuzenean integratuz eta CI/CD pipelineAplikazioen segurtasun tresnek taldeei arriskuak goiz detektatzen eta garapenetik ekoizpenera arteko babes jarraitua mantentzen laguntzen diete.
Aplikazioen Segurtasun Tresnen Ezaugarri Nagusiak
Modern aplikazioen segurtasun tresnak multzo bat partekatu funtsezko ezaugarriak garapen-ziklo osoan aplikazioak babesteko eraginkorrak egiten dituztenak. Ezaugarri hauek taldeek arazoei aurre egin diezaieketela ziurtatzen dute segurtasun ahultasunak azkar entrega moteldu gabe:
- Kodeen Azterketa → Iturburu-kodea eta bitarrak eskaneatzen ditu garapen-prozesuaren hasieran kodeketa-eredu ez-seguruak detektatzeko.
- Ahultasunen detekzioa → Kode pertsonalizatuan, kode irekiko menpekotasunetan eta konfigurazioetan dauden akatsak identifikatzen ditu erasotzaileek ustiatu aurretik.
- Sekretuen Kudeaketa → Kredentzialak, API gakoak eta tokenak biltegietan ustekabean agertzea eragozten du edo pipelines.
- Exekuzio-denboraren monitorizazioa → Aplikazioak exekutatzen diren bitartean behatzen ditu baimenik gabeko sarbide saiakerak bezalako ekintza susmagarriak blokeatzeko.
- CI/CD Integrazioa → Segurtasun-egiaztapenak zuzenean txertatzen ditu garapen prozesuak, ekoizpenera iritsi aurretik ahultasunak detektatzen direla ziurtatuz.
- Betetzeko Laguntza → OWASP Top 10, NIST SSDF eta bezalako esparruekin bat dator CIS erreferentziak, taldeei araudi eta industriako eskakizunak betetzen lagunduz.
- Adimen Artifizialak bultzatutako triajea → Adimen artifizialak bultzatutako analisia aplikatzen die segurtasun-aurkikuntzei, arazo bakoitzerako epaia, premia eta konponketa-konplexutasuna sortuz, taldeek alerta guztiak eskuz berrikusi beharrean benetako arrisku ustiagarrian zentratu daitezen.
Elkarrekin, hauek funtsezko ezaugarriak aplikazioen segurtasun tresnak ezinbestekoak bihurtu web aplikazioen segurtasuna, segurtasun mugikorra eta hodeiko ingurune natiboak. Garapen eta segurtasun taldeei modu eraginkorrean elkarlanean aritzeko aukera ematen diete, entrega azkarra babes sendoarekin orekatuz.
Aplikazioen Segurtasunerako Praktika Onenak
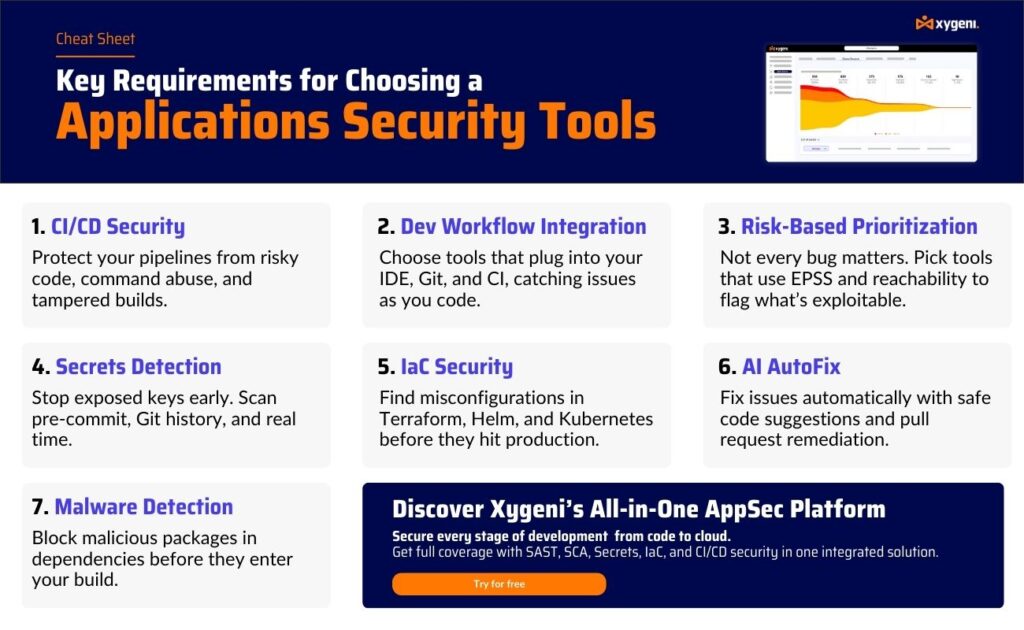
Arriskuak eta tresnak ezagutzea garrantzitsua da, baina segurtasun sendoa koherentziaz jarraitzearen mende dago, halaber. praktika onenak guztian zehar garapen prozesuakPraktika hauek esposizioa murrizten dute segurtasun ahultasunak eta biak indartu web aplikazioen segurtasuna eta hodeiko ingurune natiboak.
- Shift Ezkerrera Segurtasuna → Aplikatu probak eta kodearen analisia garapen-zikloaren hasieran arazoak garestiak bihurtu aurretik detektatzeko.
- Kodeketa Segurua Standards → Garatzaileak trebatu eredu seguruak jarraitzeko eta SQL injekzioa edo sarrera-kudeaketa desegokia bezalako ohiko akatsak saihesteko.
- Ohiko mendekotasun-eskaneoak → Kode irekiko liburutegiak etengabe monitorizatu softwarearen konposizioaren analisia (SCA) hornidura-kateko erasoak saihesteko.
- Sekretuen Babesa → Erabili sekretuak detektatzeko tresnak eta ganga zentralizatuak biltegietan kredentzialak agerian ez jartzeko edo CI/CD pipelines.
- CI/CD Guardrails → Automatizatu check-in-ak pipelines eraikuntza arriskutsuak blokeatzeko, sinatutako konfigurazioak betearazteko eta ahultasun kritikoak dituzten inplementazioak gelditzeko.
- Jarraipen jarraitua → Konbinatu exekuzio-denboraren babesa anomalien detekzioarekin aplikazioak ekoizpenean daudenean jarduera susmagarriak detektatzeko.
- Betetzea Lerrokatzea → Jarraitu OWASP Top 10, NIST SSDF eta bezalako esparruei CIS industriako eta araudi-eskakizunak betetzeko erreferentziak.
- IA aktiboen ikusgarritasuna → Inbentariatu zure IA ereduak, agenteak eta MCP konexioak SDLC, eta berrikuspen bera aplikatu IA bidez sortutako kodeari eta IA bidez sartutako menpekotasunei gizakiek idatzitako kodeari bezala.
Hauek konbinatuz praktika onenak nahasketa egokiarekin. aplikazioen segurtasun tresnak, erakundeek urraketak saihestu, datu sentikorrak babestu eta garapena azkarra mantendu dezakete segurtasuna galdu gabe.
Aplikazioen Segurtasun Tresnen Mota Nagusiak
Aplikazioen exekuzio-denbora autobabesa (RASP)
RASP tresnak aplikazioetan txertatuta daude eta zuzeneko erabileran zehar kontrolatzen dituzte. Sarrerak, irteerak eta exekuzio-denboraren portaera aztertzen dituzte jarduera gaiztoa detektatzeko.
- Nola funtzionatzen duenRASP-ek eskaerak atzematen ditu eta exekuzio-bideak aztertzen ditu. Baimenik gabeko datuetarako sarbidea edo portaera anormala ikusten badu, ekintza berehala blokeatzen du.
- AbantailakZero-day ahultasunen, barne-mehatxuen eta injekzio-erasoen aurkako denbora errealeko defentsa eskaintzen du. Betetze-esparruak betetzen ere laguntzen du, hala nola DORA.
- MugakRASP-ek aplikazio martxan daudenak babesten ditu, baina ez du kode ez-segurua idaztea eragozten hasiera batean.
Sekretuen Detekzioa eta Kudeaketa
Sekretuak detektatzeko tresnek biltegiak eskaneatzen dituzte, pipelines, eta API gakoak, datu-baseko pasahitzak edo tokenak bezalako kredentzial agerian daudenentzako artefaktuak eraiki.
- Nola funtzionatzen duenGit historian kode gogorreko sekretuak edo ustekabeko filtrazioak markatzen dituzte eta garatzaileei abisatzen diete kentzeko edo txandakatzeko.
- Abantailak: Kredentzialen lapurreta arriskua murriztu, baimenik gabeko sarbidea saihestu eta araudia betetzen lagundu CIS erreferenteak.
- MugakDatu sentikorren esposizioan bakarrik zentratzen da eta ezin ditu kode edo mendekotasun akats zabalagoak konpondu.
Hodeiko segurtasun jarreraren kudeaketa (CSPM)
CSPM tresnek hodeiko aplikazio natiboak ziurtatzean jartzen dute arreta, konfigurazio okerrak detektatuz eta politikak betearaziz.
- Nola funtzionatzen duenAzpiegitura eta hodeiko baliabideak eskaneatzen dituzte, baimenak, biltegiratze ezarpenak eta sareko arauak egiaztatuz.
- AbantailakTaldeei S3 ontzi irekiak edo IAM rol permisiboegiak bezalako arrisku ohikoenak saihesten laguntzen die, aldi berean... OWASP Top 10 hodeiko arriskuak.
- MugakAzpiegituraren konfigurazioak ziurtatzen dituzte, baina ezin dute aplikazioen kodea aztertu.
AI Segurtasun Jarreraren Kudeaketa (AI-SPM)
AI-SPM tresnek aplikazio modernoen AI geruzan jartzen dute arreta bereziki: AppSec tresna tradizionalek inbentariatzen ez dituzten modeloak, agenteak eta MCP konexioak.
- Nola funtzionatzen du: IA aktiboak etengabe aurkitzen ditu SDLC eta sortzen duten arriskuarekin erlazionatzen ditu, IAk sortutako kodetik hasi eta IAk iradokitako menpekotasunetaraino.
- Abantailak: IAren hornidura-katearen eraso espezifikoek, hala nola slopsquatting-ek, ustiatzen duten puntu itsu zehatza ixten du eta taldeei inbentario bizia ematen die. (AI-BOM) IAk benetan zer exekutatzen duen.
- Mugak: AI-SPM-k AI geruza zehazki babesten du eta ondoen funtzionatzen du ohikoekin batera SAST, DAST, eta SCA ordezkatu beharrean.
Zer dira aplikazioen segurtasun probak egiteko tresnak?
Aplikazioen segurtasun probak egiteko tresnak (ASTT) Aplikazioek ahultasunak ebaluatu behar dituzte garapenean eta probak egiten diren bitartean. Babes-tresna jarraituek ez bezala, arazoak zabaldu aurretik detektatzen dituzte, ekoizpen-inguruneetan arrisku-aukera murriztuz.
Aplikazioen Segurtasun Proba Tresnen Mota Nagusiak
Aplikazioen Segurtasun Proba Estatikoak (SAST)
SAST tresnek iturburu-kodea, bytecode edo bitarrak aztertzen dituzte exekutatu gabe.
- Nola funtzionatzen duenKodea eskaneatzen du eredu ez-seguruak bilatzeko, hala nola SQL injekzioa edo kode gogorreko kredentzialak, garatzaileek kodetzen jarraitzen duten bitartean.
- AbantailakAhultasunak goiz detektatzen ditu, konponketa-kostuak murrizten ditu eta laguntza ematen du OWASP kodetze praktika seguruak.
- MugakPositibo faltsuak sor ditzake eta ezin ditu exekuzio-denbora ahultasunak detektatu.
Xehetasun gehiago lortzeko, ikusi gure konparaketa SAST vs SCA.
Aplikazioen segurtasun-proba dinamikoak (DAST)
Dast tresnek aplikazio baten aurkako benetako erasoak simulatzen dituzte, iturburu-kodera sartu beharrik gabe.
- Nola funtzionatzen duenKanpotik aplikazioarekin elkarreragiten du, amaierako puntuak probatuz eta erantzunak aztertuz.
- AbantailakExekuzio-denbora akatsak detektatzen ditu, hala nola konfigurazio okerrak, autentifikazio arazoak edo injekzio arriskuak. Gomendatua NIST segurtasun-prozesu sendo baten barruan.
- MugakEz ditu aurkikuntzak zuzenean kode-lerroetara mapatzen, eta horrek konponketa moteldu dezake.
Xehetasun gehiago lortzeko, ikusi gure konparaketa SAST DASTen aurka.
Softwarearen Konposizioaren Azterketa (SCA)
SCA tresnek gaur egungo aplikazio gehienak elikatzen dituzten kode irekiko osagaien arriskuak konpontzen dituzte.
- Nola funtzionatzen duen: Mendekotasunak eta manifestuak eskaneatzen ditu (adibidez,
package.json,requirements.txt) ahultasun ezagunak eta lizentzia arazoak detektatzeko. - AbantailakHornikuntza-kateko mehatxuen aurka babesten du, lizentzia-betetzea bermatzen du eta esparru hauek onartzen ditu: NIST SSDF.
- MugakHirugarrenen liburutegietan bakarrik zentratzen da eta ez du aplikazio pertsonalizatuen kodea aztertzen.
Aplikazioen segurtasun-proba interaktiboak (IAST)
IAST tresnek honako indarguneak konbinatzen dituzte: SAST eta DAST proba-ingurune batean exekuzio-garaian.
- Nola funtzionatzen duenAplikazioa instrumentatzen du, datuen fluxua jarraitzen du eta ahultasunak testuinguruan balioztatzen ditu.
- AbantailakEmaitza zehatzagoak, positibo faltsu gutxiago eta feedback azkarragoa eskaintzen dizkie garatzaileei.
- MugakProba-ingurune bat behar du eta exekuzio-denbora gehiegizko karga sor dezake probetan zehar.
Aplikazioen Segurtasun Tresnen eta Proba Tresnen Konparaketa
| Tool | Helburua | Gako prestazioak | Mugak |
|---|---|---|---|
| RASP | Aplikazioak denbora errealean monitorizatzen ditu exekuzioan zehar. | Zero-day erasoak eta ekintza susmagarriak blokeatzen ditu, exekuzio-denbora defentsa gehitzen du. | Exekuzio-garaian bakarrik babesten du, ez ditu kodetze-akatsak lehenago saihesten. |
| Sekretuen detekzioa | API gakoak eta pasahitzak bezalako datu sentikorrak aurkitzen ditu kode-baseetan. | Kredentzialen ihesak saihesten ditu, betetzen dela ziurtatzen du CIS erreferenteak. | Sekretuetan bakarrik zentratuta, ez ditu kodearen ahultasun zabalagoak konpontzen. |
| CSPM | Hodeiko konfigurazioak eskaneatu eta kudeatzen ditu. | Konfigurazio okerrak detektatzen ditu, OWASP Top 10 betearazten du standards. | Hodeiko baliabideetara mugatuta, ez du aplikazioen logika hartzen barne. |
| SAST | Iturburu-kodea edo bitarrak aztertzen ditu exekutatu gabe. | Garapenaren hasieran arazoak detektatzen ditu, kodetze-jardunbide seguruak onartzen ditu. | Positibo faltsuak sor ditzake, exekuzio-denbora arazoen ikusgarritasunik ez. |
| Dast | Aplikazio martxan dauden erasoak simulatzen ditu. | Exekuzio-denbora ahultasunak aurkitzen ditu, iturburu-koderik gabe funtzionatzen du. | Ez da zuzenean kode lerroetara mapatzen, ez da hain erabilgarria iturburuan konpontzeko. |
| SCA | Ahultasunak eta arriskuak bilatzeko kode irekiko menpekotasunak eskaneatzen ditu. | Hornikuntza-katea babesten du, lizentzien eta betetze-kudeaketa bermatzen du. | Hirugarrenen osagaietara mugatuta, ez aplikazio-kode pertsonalizatuetara. |
| IAST | Proba-inguruneetan proba estatikoak eta dinamikoak konbinatzen ditu. | Ahultasunak testuinguruan balioztatzen ditu, positibo faltsuak murrizten ditu. | Exekuzio-denbora probak konfiguratzea eskatzen du, probak egiten diren bitartean errendimenduan eragina izan dezake. |
| AI-SPM | IA ereduak, agenteak eta MCP konexioak aurkitu eta segurtatzen ditu. | AIren puntu itsu espezifikoak ixten ditu (okupazio nahasia, mendekotasun haluzinatuak), eta AI-BOM bat sortzen du. | AI geruzan zentratua; ondoen funtzionatzen du honekin konbinatuta SAST/DAST/SCA. |
Dena elkartuz: Aplikazioen segurtasun tresna egokiak hautatzea
bakoitzak aplikazioen segurtasun tresnak aplikazioen segurtasun probak egiteko tresnak goian zerrendatutakoak zeregin zehatza du. Adibidez, SAST garatzaileei kodeketa akatsak goiz aurkitzen laguntzen die, DASTek exekutatzen ari diren aplikazioen aurkako erasoak simulatzen dituen bitartean. SCA Kode irekiko arriskuetan jartzen du arreta, eta RASP-ek zuzeneko babesa eskaintzen du ekoizpenean. Sekretuen detekzioak kredentzialak babesten ditu, eta CSPM-k hodeiko inguruneak ziurtatzen ditu.
Hala ere, hauek aplikazioen segurtasun probak egiteko tresnak eta exekuzio-denbora babesteko tresnek ere mugak dituzte. Batzuek positibo faltsu gehiegi sortzen dituzte, beste batzuek exekuzio-denboran bakarrik zentratzen dira, eta askok siloetan funtzionatzen dute, modernoetan integratu gabe. garapen prozesuakZatiketatze honek zaildu egiten die taldeei ikusgarritasuna mantentzea, arazoak lehenestea eta argitalpen-ziklo azkarrei erritmoa mantentzea.
Beraz, segurtasun-jarrera sendo bat eraikitzeko, hainbat irtenbide estrategia kohesionatu batean konbinatzea beharrezkoa da. Integratzen duten erakundeak aplikazioen segurtasun probak egiteko tresnak exekuzio-denboraren babesarekin, sekretuen kudeaketarekin eta hodeiko segurtasunarekin defentsa osoagoa lortzen da segurtasun ahultasunak software garapenaren bizi-ziklo osoan zehar.
Aldi berean, tresna multzo bat kudeatzeak konplexutasuna eta kostua handitzen ditu. Horregatik, talde asko bide horretatik doaz. plataforma guztiak batean gaitasun hauek bateratzen dituztenak, txosten koherenteak eskaintzen dituztenak eta zuzenean egokitzen direnak CI/CD pipelines.
Zergatik aukeratu Xygeni zure aplikazioen segurtasun beharretarako?
Xygenik puntu-irtenbideetatik haratago doa, eskainiz... Aplikazioen Segurtasun Plataforma osoa aplikazioak garapenetik ekoizpenera ziurtatzeko taldeek behar dituzten tresna guztiak bateratzen dituena. Soluzio zatikatuak kudeatu beharrean, Xygenik leku bakarrean biltzen ditu:
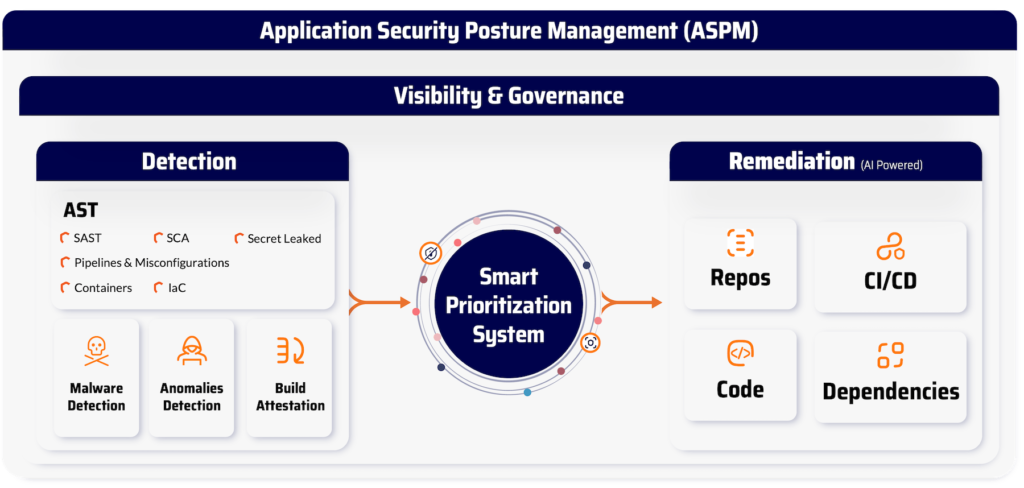
- Eskaneatze estatikoak eta dinamikoak → Bertakoa SAST, DAST eta IAST eskaneatzea garapen-lan-fluxuetan txertatuta.
- Softwarearen Hornikuntza Katearen Babesa → Jarraitua SCA kode irekiko menpekotasunetarako, ustiagarritasunaren ikuspegiekin eta irisgarritasunaren analisiarekin.
- Segurtasun Sekretuak → Kredentzialen detekzio eta kudeaketa aurreratua biltegietan eta pipelines.
- Exekuzio-denboraren babesa → RASP eta anomalia detekzioa portaera susmagarriak denbora errealean geldiarazteko.
- Cloud Security → CSPM konfigurazio okerrak identifikatzeko eta hodeiko ingurune natiboak ziurtatzeko.
- AI Segurtasuna → AI Inbentarioak eta AI Triage-k AI eredu, agente eta MCP konexio guztiak mapatzen dituzte SDLC, eta aplikatu IA bidezko epaia, premia eta konplexutasun puntuazioa aurkikuntzei, IA bidez sortutako kodeak beste edozerk bezain azterketa bera jaso dezan pipeline.
Xygeni nabarmentzen duena ez da estaldura bakarrik, baizik eta nola funtzionatzen duen:
- Eskaneatzea bertakoa → Garatzaileen lan-fluxuetan zuzenean integratuta eta CI/CD pipelines, ez da patchwork integraziorik behar.
- Lehentasunen inbutua → Taldeak benetan garrantzitsuak diren arriskuetan zentratzen ditu, ahultasunak irisgarritasunaren eta ustiagarritasunaren arabera iragaziz.
- Guardrails → Segurtasun-politikak automatikoki betearazi, eraikuntza arriskutsuak ekoizpenera iritsi aurretik hautsiz.
- Unified Dashboard → Softwarearen garapen-ziklo osoan zehar ahultasun, konfigurazio oker eta mehatxuen egia-iturri bakarra eskaintzen du.
Xygenirekin, garapen eta segurtasun taldeek ahalmena lortzen dute segurtasun-ahultasunak azkar identifikatu, lehenetsi eta konpondu produktibitatea altua mantenduz. Ez da tresna bilduma bat soilik, aplikazio modernoak muturretik muturrera babesteko diseinatutako plataforma bat baizik.
Galdera arruntak (FAQ)
Zer dira aplikazioen segurtasun probak egiteko tresnak?
Aplikazioen segurtasun probak egiteko tresnak (ASTT) aplikazioak aztertzen dituzten software irtenbideak dira, segurtasun ahultasunak detektatzeko zabaldu aurretik. Honako hauek barne hartzen dituzte: SAST, DAST, SCA, eta IAST, bakoitza garapen-etapa desberdinetan zentratuta. Haien helburua garatzaileei eta segurtasun-taldeei bizi-zikloaren hasieran ahuleziak aurkitzen eta konpontzen laguntzea da.
Zein tresna gomendatzen da aplikazioen segurtasun probak egiteko?
Tresna egokia zure ingurunearen eta beharren araberakoa da. SAST garapenean kode ez-segurua harrapatzeko gomendatzen da, DAST, berriz, exekuzio-denbora probak egiteko aproposa da. Erakunde askok biak konbinatzen dituzte SCA hornidura-katearen segurtasunerako estaldura osoa lortzeko.
Web aplikazioen ebaluazioa segurtasun tresna bat al da?
Web aplikazioen ebaluazioa ez da tresna bat bera, baizik eta arriskuak ebaluatzeko aplikazioen segurtasun probak egiteko tresnak erabiltzen dituen prozesu bat. Normalean exekutatzea dakar. SAST, DAST eta eskuzko berrikuspenak web aplikazioetan ahultasunak aurkitzeko. Helburua web aplikazioen segurtasuna indartzea da, erasotzaileek akatsak aurkitu aurretik.
Zein da hodeiko aplikazioen segurtasun probak egiteko tresna dinamiko onena?
Hodeian oinarritutako inguruneetarako DAST tresna onena ezin hobeto integratzen dena da. CI/CD pipelineedukiontzietan banatutako inplementazioekin eskalatzen da eta. DAST irtenbide modernoek APIak, mikrozerbitzuak eta zerbitzaririk gabeko aplikazioak denbora errealean eskaneatu ditzakete. Gakoa hodeiko garapen prozesuak moteldu gabe ikuspegi erabilgarriak eskaintzen dituen tresna bat aukeratzea da.
Zein tresna gomendatzen da enterprise aplikazioen segurtasun probak?
Enterpriseaplikazioen segurtasun probak egiteko tresna nahasketa bat erabiltzen dute normalean (SAST, DAST, SCA, eta IAST) bizi-zikloaren etapa desberdinak estaltzeko. Gomendatutako ikuspegia integratzen diren irtenbideak hautatzea da CI/CD pipelines, emaitza zehatzak ematen dituzte positibo faltsu gutxirekin, eta hainbat aplikaziotan eskalatzen dira.
Aplikazioen segurtasunak IA bidez sortutako kodea eta IA kodetze tresnak hartzen al ditu barne?
Bai, gero eta gehiago. AI-SPM tresnek AI ereduak, agenteak eta MCP konexioak aurkitu eta ziurtatzen dituzte orain sarean zehar exekutatzen ari direnak. SDLC..., AI Triage-k AI bidezko analisia aplikatzen die aurkikuntzei, AI bidez sortutako kodea eta aplikazio tradizionalaren kodea zorroztasun berdinarekin ebaluatzeko.

