






Kode irekiko softwarea gero eta gehiago bihurtzen ari da aplikazio modernoen funtsezko atal bat; beraz, SCA Segurtasuna inoiz baino garrantzitsuagoa bihurtu da. Kode irekiak moduluetan paregabeko bizkortasuna eta sormena ekartzen dituen arren, arrisku handiak ere ekartzen ditu. Adibidez, hackerrak orain kode irekiko ahulezietan zentratzen dira gehiago, zure sistemara sartzeko ate gisa. Horregatik Software Konposizioaren Analisia (SCA segurtasuna) beharrezkoa da.
Horrek erabiltzea dakar SCA Kode irekiko osagaietan egon daitezkeen ahultasunak identifikatzeko tresnak, eta horrela softwarea eta zure negozio osoa hainbat arrisku posibleetatik babesten laguntzen dizute. Jartzen duzunean SCA segurtasuna lehenik, errazagoa da zure aplikazioak behar bezain sendoak eta egunero eboluzionatzen ari diren zibermehatxuekin bat etortzea.
Zer da SCA Segurtasun?
Softwarearen Konposizioaren Azterketa (SCA) aplikazio baten kodea aztertzeko prozesua da, erabiltzen dituen kode irekiko osagaiak identifikatzeko. SCA tresnek osagai horiek ebaluatzen dituzte ahultasunak, bertsio zaharkituak eta lizentzien betetze arazoak bilatzeko.
SCA segurtasuna erabiltzearen ikuspegi proaktiboa da SCA softwarea kode irekiko osagaiekin lotutako arriskuetatik babesteko. Arrisku horiek garapen-prozesuaren hasieran identifikatuz eta konponduz, erakundeek nabarmen hobetu dezakete beren softwarearen segurtasuna eta fidagarritasuna.
Zergatik SCA Segurtasun Gaiak
Kode irekiko softwarea gaur egungo software garapenaren oinarri bihurtu da. Hala ere, berezko arriskuak ere baditu.
Duela gutxi argitaratutako hainbat ikerketek erakutsi dute kode-baseen ia % 75ek osagai ahulak dituztela. Horrek erakundeak urraketa potentzialen, arau-hausteen eta finantza-galeren aurrean jar ditzake. Gure artikuluetan azaltzen den bezala glosario, ahultasunak ulertzea eta kudeatzea ezinbestekoa da software sistema seguruak eta betetzen dituztenak mantentzeko.
Garrantzitsua da NIST Zibersegurtasun Esparruaren lekuak SCA Segurtasuna softwarearen ahultasunak detektatu eta konpontzeko abangoardian. Horri esker, erakundeek beren aktibo garrantzitsuenak modu eraginkorrean babestu ditzakete.
Adituek software osagaiak kontu handiz kudeatzea gomendatzen dute. Horrek hornikuntza-katearen erasoen arriskua murrizten laguntzen du. Erakundeen jardunbide egokienak jarraitzea gomendatzen dute. CISA – Zibersegurtasun eta Azpiegituren Segurtasun Agentzia.
Zergatik Behar duzu SCA Segurtasuna
- Esplotazioak saihesten ditu: Softwarearen Konposizioaren Analisiak ahultasunak detektatu eta ezabatzen ditu erasotzaileek ustia ditzaketen aurretik.
- Betetzea ziurtatzen du: Kode irekiko lizentziak betez, ondorio legal eta ekonomikoetatik libre mantentzen zaitu.
- Ospea babesten du: Nabarmen murrizten du urraketa-gertakari baten arriskua, gertakari horiek erakundearen ospea kalumniatzen baitute.
- Konfiantza hobetzen du: Bezeroekiko eta beste interesdunekiko segurtasunarekiko kezka larria erakusten du.
Eraginkortasunerako osagai nagusiak SCA Segurtasuna
Ahultasunen kudeaketa:
SCA Segurtasun tresnak ezinbestekoak dira OSS osagaien barruko ahultasunak identifikatzeko. National Ahulability Database (NVD) bezalako datu-baseekin eta beste datu-base zabal batzuekin integratzen dira estaldura osoa eskaintzeko. Integrazio honek ahultasunak berehala identifikatzen ditu, erakundeei ustiapenaren aurretik konpon diezazkieke.
Lizentzia betetzea:
Gainera, kode irekiko elementuak hainbat arazoren menpe daude lizentzien baldintzak. Lizentzia hori ez betetzeak arazo legal ugari sor ditzake. Horrenbestez, SCA Segurtasun tresnek erakundeei lizentziak kudeatzen laguntzen diete. Osagai guztiek legezko eskakizunak eta erakundearen dekretuak betetzen dituztela ziurtatzen dute.
Malwarearen detekzioa:
Azkenaldian malware eraso sofistikatuen ondorioz, SCA tresnak orain hornituta daude malwarez betetako kodea detektatzeko hainbat software pakete libre edo irekietan. Duela gutxi, punta-puntakoak SCA Xygeni bezalako tresnek denbora errealeko analisia barne hartzen dute, pakete gaiztoak blokeatzen dituena softwarearen hornikuntza-katean sartu aurretik.
SBOM
Hau guztia zati garrantzitsu bat sortzearen parte da SCA. Sortzea SBOM zati erabakigarria da SCA Segurtasuna. Materialen zerrenda bat da, erabiltzen diren software osagaiei buruzko informazio zehatza ematen duena, gardentasuna eskainiz eta segurtasun kudeaketa hobea ahalbidetuz. Gainera, SBOMs-ek betetze-puntu gisa balio dute eta aplikazio baten segurtasun-jarrera orokorra hobetu dezakete.
Ezartzeko erronkak SCA Segurtasuna
Bitartean SCA Segurtasuna tresnak balio handia ematen dute, hala ere, haien ezarpenarekin lotutako erronkak ere badaude. Erronkak eta irtenbideak ulertzea ezinbestekoa da maximizatzeko SCA zure segurtasun planean.
- Integrazio konplexutasuna: integratzea SCA tresnak daudenetan sartu CI/CD pipelinek konplexuak eta denbora asko eskatzen dutenak izan daitezke, lan-fluxuetan doikuntza garrantzitsuak eskatuz.
- Positibo faltsuak: SCA tresnek positibo faltsuak sor ditzakete, beharrezkoak ez diren ikerketak eta garapenean atzerapenak eraginez.
- Eguneratzeekin eguneratuta egotea: Kode irekiko liburutegien etengabeko eguneratzeek zaildu egiten dute azken ahultasunen jarraipena.
- Espezializazio falta: Erakunde askok ez dute behar den barne-espezializazioa eraginkortasunez kudeatzeko eta interpretatzeko SCA emaitzak.
Eraginkortasunerako jardunbide egokiak SCA Segurtasuna
Zure eraginkortasuna maximizatzeko SCA ahaleginak egiteko, kontuan hartu jardunbide egokienak hauek:
- Integrazio goiztiarra: Erabili SCA Segurtasun tresnak garapenaren hasieran. Horrek ahultasunak aurkitzen eta konpontzen laguntzen dizu. Ahultasunak goiz konpontzeak errazagoa egiten du kodetik kentzea.
- Etengabeko jarraipena: Eskaneatu zure kode-basea aldizka ahultasun eta lizentzia arazo berriak bilatzeko, baita zabaldu ondoren ere.
- Talde arteko lankidetza: Sustatu garapen, segurtasun eta lege taldeen arteko lankidetza, arazoei modu holistikoan aurre egiteko.
- Arriskuak lehenetsi: Arrisku handiko ahultasunetan eta aplikazioaren funtzionaltasunerako ezinbestekoak diren osagai kritikoetan arreta jarri.
- Automatizatu betetze-egiaztapenak: Automatizazioa SBOM sortzeak eta berrikuspenak industriarekin bat etortzea mantentzen laguntzen du standardeta araudiak, hala nola NIST SP 800-204C.
- Etengabeko jarraipena: Segurtasuna mantentzeko ezinbestekoa da OSS osagaien etengabeko monitorizazioa ezartzea. Horrek ahultasunak kudeatzea eta segurtasun arriskuak sor ditzaketen pieza zaharrak edo euskarririk gabekoak aurkitzea dakar.
sustatzea SCA Segurtasuna Xygenirekin
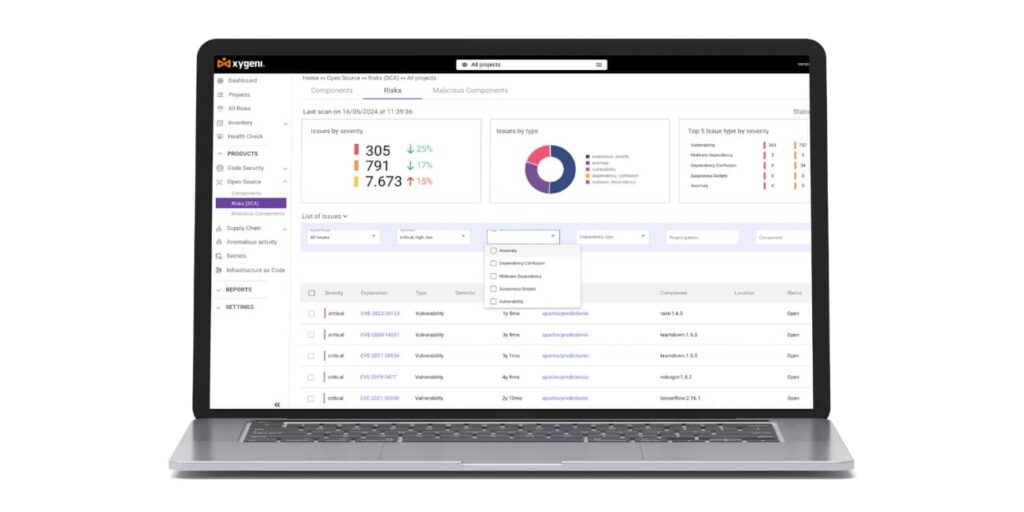
Xygenik nahita diseinatu zuen bere SCA Segurtasun-irtenbidea erakundeek Software Konposizioaren Azterketa ezartzerakoan dituzten erronka nagusiei aurre egiteko. Ikuspegi integral eta proaktiboa eskainiz, Xygeni-k SCA Irtenbideak segurtasuna softwarearen garapen-zikloaren zati garrantzitsu bat dela ziurtatzen du, hasieratik hedapenera arte. Hona hemen nola Xigenoa aldea eragiten du:
Ahultasunen Detekzio Integrala
Xygeni-ren SCA Tresnak estaldura zabala eskaintzen du, bai ezagun bai ez hain ezagun diren kode irekiko osagaien ahultasunak identifikatuz. Horrez gain, ohiko CVEetatik haratago doazen datu-base zabaletara sartzen da, beste batzuek oharkabean pasa ditzaketen zero-day eta mehatxu berriak identifikatuz.
Hornikuntza-kateko erasoen maiztasuna gero eta handiagoa dela ikusita, Xygeniren gaitasunek mehatxu potentzial guztiak identifikatzen dituzte, garapen-ingurune seguruagoa eta erresilienteagoa sortuz.
Malware Detekzio Aurreratua eta Berrogeialdia
Xygeni-k malwarearen denbora errealeko eskaneatzea barne hartzen du, beraz, berehala jarriko dira osagai susmagarriak zure garapen-ingurunean sartu aurretik kuarentenan. Ikuspegi hau NISTen jarraibideekin bat dator mehatxu proaktiboak detektatzeko eta erantzuteko.
Malwarea zure softwarearen hornikuntza-katean sartzea eragotziz, Xygeni-k nabarmen murrizten du hornikuntza-katean eraso arrakastatsuak izateko arriskua, eta horrela segurtasun-arau garrantzitsuen betetzea bermatzen du. standards.
Araudia betetzea SBOM eta VDR belaunaldia
Xigenoa SCA Segurtasun tresnek Softwarearen Materialen Zerrenda sortzea onartzen dute (SBOM) eta Ahultasunen Dibulgazio Txostenak (VDR), funtsezkoak EBko Erresilientzia Operatibo Digitalaren Legea (DORA) eta NIS2 bezalako esparruen araberako araudi-eskakizunak betetzeko.
Ondorioz, tresna hauek software osagaien gardentasun ezinbestekoa eskaintzen dute, erakundeek zibersegurtasun araudi zorrotzak bete eta ahaleginik gabe erakutsi ahal izan dezaten bermatuz.
Testuinguruaren araberako arriskuen lehentasuna
Xigenoa SCA Segurtasun Irtenbidea ahultasunak lehenesten ditu larritasuna, ustiagarritasuna eta negozioan duen eragina kontuan hartuta, horrela zure segurtasun taldeek arazo kritikoenetan arreta jartzen dutela ziurtatuz.
Baliabideak ahultasun eraginkorrenetara bideratuz, Xygeni-k segurtasun ahaleginak optimizatzen ditu, babes orokorra hobetuz.
Integrazio ezin hobea CI/CD Pipelines
Xygeni ondo integratzen da daudenetan CI/CD pipelines, segurtasun-eskaneatzeak automatizatzea eta segurtasun-ateak betearaztea garapen-fluxuak eten gabe.
Ondorioz, segurtasun-betearazpen jarraitua ezinbestekoa da ahultasunak goiz detektatzeko, horrela DevSecOps praktika seguruak bultzatuz eta garapen-erritmoa mantenduz.
Ondorioa – Behar al duzu? SCA Segurtasun?
Kode irekiko osagaien segurtasuna ez da jada aukera bat; horren ordez, betebehar bat da. Xygeni-ren SCA Segurtasun tresnak erabiltzean arazo garrantzitsuak konpontzea SCA.
Bezeroei softwarearen hornikuntza-katea seguru eta betetzeko behar dituzten tresnak ematen dizkie. Horrek zure aplikazioak mehatxu berrietatik babesten lagunduko dizu. Zibersegurtasun zorrotza betetzen duzula ere ziurtatuko du. standardXygeni zure DevOps prozesuari gehitzean.
Prest al zaude zure software hornikuntza-katea gogortzeko eta gero eta mehatxu handiagoak saihesteko?
Erreserba ezazu demo bat or Probatu doan orain eta etorkizunerako prestatu zure segurtasuna!

