






DevOps talde modernoek azkar mugitu behar dute, baina baita kontrola eta babesa ere. Horixe da non segurtasun guardrails sartu. Geruza automatizatu gisa jardunez politika kudeatzeko softwarea garapen-ziklo osoan zehar, hauek DevOps guardrails taldeei sendo mantentzen laguntzea CI/CD pipeline security bat-egite ez-seguruak blokeatuz, konfigurazio arriskutsuak detektatuz eta lan-fluxu seguruak automatikoki betearaziz.
With Xigenoa Guardrails, babes hau kudeatzea errazagoa bihurtu da orain. WebUI bertsio berriak guztiak ikusteko, editatzeko eta aplikatzeko aukera ematen dizu guardrails zuzenean interfazetik, politika betearaztea azkarragoa eta errazagoa bihurtuz garatzaile guztientzat.
Berritasunak: Segurtasuna kudeatu Guardrails Xygeni WebUI-n
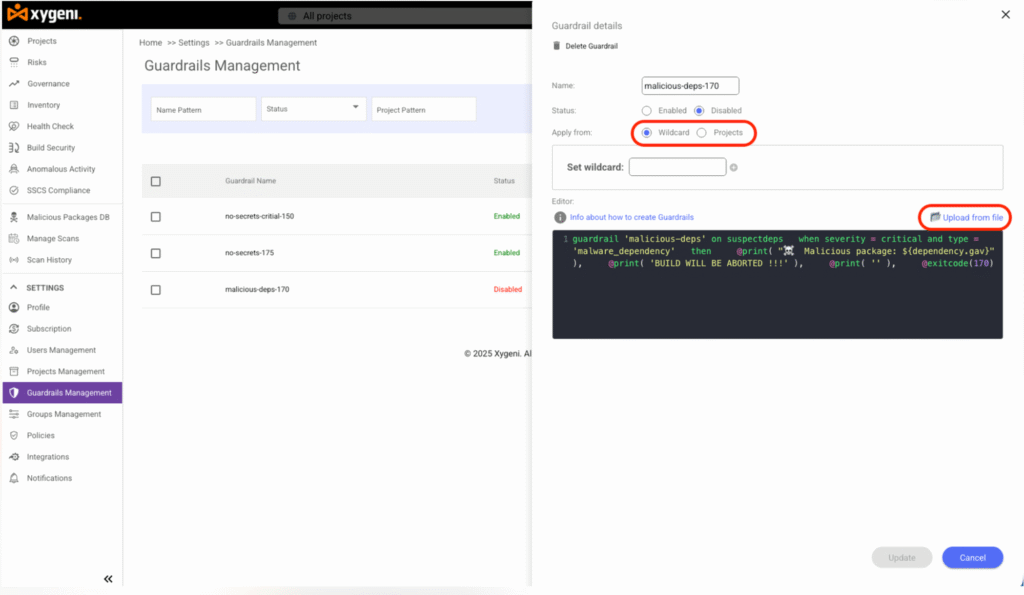
Xygeniren azken bertsioa osoa aurkezten du babes-hesien kudeaketa zuzenean WebUI-an. Alboko barrako atal berritik, taldeek erraz ikus ditzakete aktibo dauden guztiak guardrails, editatu haien logika eta jarraitu haien egoera proiektuetan zehar.
Interfaze honetatik, hau egin dezakezu:
- Dauden guztiak zerrendatu eta iragazi guardrails beren egungo egoerarekin.
- Sortu, editatu eta ezabatu guardrails utzi gabe. dashboard.
- Igo guardrails fitxategitik edo editatu itzazu lerro berean barneko sintaxi editorea erabiliz.
Hobekuntza honek lan-fluxu osoa errazten du. Idatzi edo eguneratu beharrean guardrails konfigurazio fitxategien bidez, taldeek bisualki kudea ditzakete. Ondorioz, segurtasun-politikak koherenteak dira pipelineeskuzko lan gutxiago eta ikusgarritasun hobea dutenak.
Zer dira segurtasuna? Guardrails Softwarean?
Hitz gutxitan esanda, segurtasuna guardrails dira ekintza arriskutsuak saihesteko arau automatizatuak zure barruan garapen eta entrega prozesua. Zure politika kudeaketa softwarearen parte gisa funtzionatzen dute, eta horrek uneoro gertatzen denaren gaineko kontrola ematen dizu. pipeline garatzaileak moteldu gabe.
Eskuzko berrikuspenetan edo azken faseko eskaneatzeetan oinarritu beharrean, DevOps hauek guardrails automatikoki gelditzen dute portaera ez-segurua ekoizpenera iritsi aurretik. Aurrez definitutako politika gisa jokatzen dute, zer onartu behar den, zer konpondu behar den eta zer blokeatu behar den erabakitzen dutenak, guztia denbora errealean.
Adibidez, segurtasun-baranda batek honako hau egin dezake:
- Kodean sekretuak aurkitzen badira, eraikuntza huts egingo du.
- Blokeatu bateratze bat mendekotasun batek ahultasun kritiko bat duenean.
- Gelditu hedapena konfigurazio fitxategi batek segurtasun arauak urratzen baditu standard.
Beste era batera esanda, segurtasuna guardrails Zure DevOps lan-fluxuetarako segurtasun-errail adimendunak bezala jokatzen dute. Zure mantentzen dute pipelineazkarra, betetzen duena eta segurua da, koherentzia bermatuz CI/CD pipeline security proiektu guztietan zehar.
Nola Segurtasuna Guardrails indartzea CI/CD Pipeline Security
Guardrails ez dira egiaztapen estatikoak. Aitzitik, zure egoera errealei erantzuten dieten politika dinamikoak dira. pipeline.
Arau bakoitzak baldintzak ditu (hau gertatzen denean) eta ekintzak (gero egin hori), beraz, zure eraikuntza edo bat-egitea urraketa bat agertzen denean bertan gelditzen da.
Esate baterako:
- Sekretuak detektatu: Gelditu commitAPI gakoak edo kredentzialak kodean agertzen direnean.
- Egiaztatu mendekotasunakEraikuntzak huts egiten du menpekotasun berri batek CVE kritiko bat sartzen badu.
- Balioztatu konfigurazioak: Bandera IaC Portu agerian edo lehenetsi ez-seguruak dituzten txantiloiak.
Delako guardrails korrika egin pipeline exekuzio-denbora, ziurtatzen dute CI/CD pipeline security gabe gehituz bottlenecksGaratzaileek kodea azkar bidaltzen jarrai dezakete, sistemak arauak automatikoki betearazten dituen bitartean.
Ikuspegi zabalago bat lortzeko CI/CD segurtasun printzipioak, ikus OWASP CI/CD Segurtasun Jarraibideak.
Xigenoa Guardrails DevSecOps-erako politika kudeaketa software gisa
Bere politika kudeaketa softwarearen barruan, Xigenoa eskuzko arauak bihurtzen ditu DevOps automatizatuak guardrails korrika hori proiektu guztietan zehar. Hauek guardrails segurtasun-politika berdinak betearazi garatzaileentzat, eragiketa-taldeentzat eta betetze-taldeentzat, bateratzen lagunduz CI/CD pipeline security enpresa osoko ahaleginak.
Babes-hesi bakoitzak hemen definitutako logika-egitura sinple bat jarraitzen du: XyFlow, Xygeniren domeinu-lengoaia espezifikoa automatizaziorako. Arauak behar desberdinetara egokitu daitezke, sekretu kritikoak blokeatzetik hasi eta konfigurazio-aldaketa arriskutsuak geldiaraztea arte, guztia adierazpen argi eta irakurgarrien bidez:
					guardrail
  on secrets, misconf
  when severity = 'critical'
  then @exitcode(167)
Arau honek esan nahi du sekretu kritiko bat edo konfigurazio oker bat agertzen denean eraikuntza berehala gelditzen dela.
Modu horretan, guardrails politika automatizatuaren betearazpenerako geruza adimendun gisa jardun, DevSecOps taldeei kodea mugitzen den heinean betetzea mantentzeko aukera emanez pipeline.
Pertsonalizatua sortzea GuardrailsBenetako adibideak eta erabilera kasuak
Xygenik erabiltzeko prest dauden adibide asko ditu taldeek azkar egokitu ahal izateko:
1. Irten arazo kritikoetan
					on any
when severity = 'critical'
then @exitcode(167)
2. Sekretu kritiko berriak ez dira onartzen
					on any
when severity = 'critical'
then @exitcode(167)
3. Konfiantza handiko konfigurazio okerrak
					on cicd
when severity >= 'high' and confidence >= 'high'
then @exitcode(177)
Arau bakoitzak arrisku mota desberdin bat saihesten laguntzen du, eta guztiak zuzenean WebUItik kudea daitezke.
Horrez gain, Xygeni integratzen da batera GitHub, GitLab, Jenkins, eta Azure DevOps, ahalbidetuz guardrails bidez berri emateko commit egoera-egiaztapenak edo iruzkinak automatikoki.
Segurtasuna ezartzeko jardunbide egokiak Guardrails
Balio handiena lortzeko guardrails, garrantzitsua da politika koherenteak aplikatzea proiektu guztietan.
Segurtasuna konfiguratzerakoan guardrails, tratatu itzazu zure politika kudeaketa softwarearen zati bizi gisa. Eguneratu zure DevOps aldizka guardrails zure tresnak eta mehatxuak eboluzionatzen diren heinean, eta berrikusi haien portaera aldi bakoitzean pipeline segurtasun etengabea mantentzeko.
Beheko taulak mantendu beharreko jardunbide nagusiak laburbiltzen ditu pipelinesegurua eta betetzen du.
| Kategoria | Praktika Onenen | Zergatik da garrantzitsua |
|---|---|---|
| Sarbidea Kontrol | Aplikatu pribilegio txikiena token eta exekutatzaileentzat | Eragotzi baimenik gabeko sarbidea |
| Sekretuen Kudeaketa | Blokeatu kodean edo erregistroetan agerian dauden kredentzialak | Murriztu ihesak izateko arriskua |
| Mendekotasun Segurtasuna | Eskaneatu eta balioztatu kode irekiko paketeak | Gelditu malwarea eta bertsio ahulak |
| IaC Validation | Kontsultatu IaC konfigurazio arriskutsuetarako fitxategiak | Saihestu azpiegitura gaizki konfiguratua |
| Politika betearaztea | Gehitu guardrails bat-egite ez-seguruak blokeatzeko | Automatizatu betetzea zuzenean CI/CD |
| Jarraipen jarraitua | Review guardrails eta politikak aldizka | Jarrai pipelinesegurtasun helburuekin lerrokatuta dago |
Final Pensamientos
Segurtasuna guardrails talde modernoek segurtasuna aplikatzeko moduan aldaketa praktiko bat adierazten dute. Garapenaren amaieran egiaztapenak gehitu beharrean, babesa zuzenean ekartzen dute entrega-prozesuan. Arauak kontrol automatizatu bihurtuz, taldeek akatsak murrizten dituzte, konfigurazio okerrak saihesten dituzte eta mantentzen dituzte pipelinediseinuz segurua da.
Xygenirekin Guardrails, erakundeek edozein egoeratara egokitzen den politika kudeaketa software geruza malgua lortzen dute CI/CD ingurunea. DevOps hauek guardrails betetzea jarraitua eta ahaleginik gabekoa izan dadin, segurtasuna eta produktibitatea lerrokatuta mantenduz garapen-etapa guztietan.
Seguruago eraikitzen hasi pipelinegaur. Definitu, kudeatu eta aplikatu zure segurtasuna guardrails zuzenean Xygeni WebUI-tik eta esperientzia izan entrega segururako bide azkarrago bat lortzeko.

