






Softwarearen garapena softwarearen hornikuntza-katearen bizi-zikloan zehar aurrera egin ahala, paketeen etapa funtsezko une gisa agertzen da, iturburu-kodea banaketarako prestatutako artefaktu exekutagarri bihurtzen baitu. Hala ere, etapa kritiko hau ez dago ahultasunetatik salbuetsita, eta softwarearen osotasuna eta segurtasuna ahuldu nahi duten aktore gaiztoen helburu nagusia bihurtzen da. Blog-sarrera honek fase honetan sor daitezkeen mehatxu nagusiak aztertzen ditu eta horiek arintzeko estrategia eraginkorrak azaltzen ditu. Eduki hau gure blog-seriearen jarraipena da, non... software supply chain security zehar SDLC.
Softwarearen Garapenaren Bizitza Zikloko Pakete Etapa
Softwarearen hornikuntza-katearen bizi-zikloaren paketeen etapak softwarea erabiltzaileei banatzeko paketeatu eta prestatzeko prozesua hartzen du barne. Etapa honek instalazio-paketeak sortzea, mendekotasunak kudeatzea eta softwarearen metadatuak sortzea dakar.
Eraikuntzaren osotasunaren mehatxuak ahultasunak dira, erasotzaileek softwarean baimenik gabeko aldaketak egitea ahalbidetuko dietenak paketatze-prozesuan zehar. Mehatxu hauek hainbat metodoren bidez sar daitezke, hala nola paketeen erregistroa arriskuan jartzea, paketatze-tresnen ahultasunak ustiatzea edo hirugarrenen mendekotasunak manipulatzea.
Software modernoan kode irekiko osagaien menpekotasun osoa izateak etapa hau bihurtu zuen S ohikoena.SCA helburua. Malware ezkutua kode irekiko osagai ezagun batean sartzea ziberkriminal askoren ametsa da. Horregatik baino gehiago 245,000 pakete gaizto aurkitu ziren 2023an.
Adibideak: Software Supply Chain Security Pakete Faseko Mehatxuak
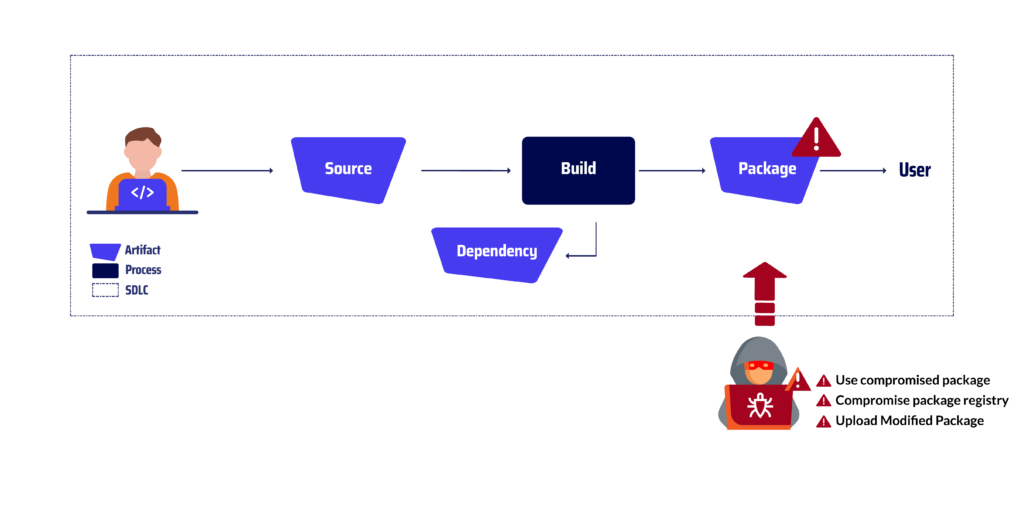
Erabili pakete kaltetua
Honek etsai batek manipulatu edo aldatu duen software pakete bat zabaltzeko edo erabiltzeko ekintzari egiten dio erreferentzia.
Hori gerta daiteke paketea paketeen erregistro ofizialetik irten ondoren, erabiltzailearen sistemara zuzenean sartzeko edo erabiltzailea pakete gaizto bat deskargatu edo instalatzera engainatzen duten ingeniaritza sozialeko taktiken bidez. Bektore honen adibide bat izan zen Arakatzailea typosquatting Erasoa.
Linux eta Mac sistemak arriskuan jartzeko asmoz, erasotzaile batek Browserify izeneko Node.js liburutegi ezagun baten garapen prozesuan sartu zen. Erasotzaileak kode gaiztoa sartu zuen proiektuaren iturburu-kodean, NPM paketeen erregistroaren bidez banatzeko asmoz. Behin kutsatutako Browserify paketea NPMra igo ondoren, susmorik gabeko garatzaileek deskargatu eta instalatzen zuten, bertsio legitimoa zela uste zuten. Paketearen barruan txertatutako kode gaiztoa isilean exekutatuko zen, kutsatzen zituen sistemen osotasuna arriskuan jarriz. Horrek datuen lapurreta, sistemaren ezegonkortasuna edo baita erasotzailearen urruneko sarbidea ere ekar zezakeen.
Konpromiso-paketeen erregistroa
Pakete-erregistro kaltetua erregistroaren administrazio-interfaze edo azpiegiturarako baimenik gabeko sarbidea lortu duen etsai batek infiltratu duen software-biltegi bat da.
Horri esker, aurkariak software pakete legitimoak aldatu edo ordezkatu ditzake gaiztoekin, eta gero hauek susmorik gabe instalatutako erabiltzaileei banatu ahal izango zaizkie. Mehatxu mota honen adibide bat izan zen Pakete ispiluen aurkako erasoa: Ikertzaile batek, software librea sustatzeko asmoz, hainbat pakete-erregistro ezagun kaltetu zituen, besteak beste, Maven Central, NPM eta RubyGems. Erregistro horietara sarbidea lortuz, ikertzaileak jatorrizko biltegien ispiluak eta erreplikak sortu ahal izan zituen, eta horrek garatzaileei paketeak deskargatzeko alternatiba erosoa eskaini zien.
Hala ere, ispilu hauek helburu gaizto bat zuten. Kaltetutako ispiluek ikertzaileak pakete gaiztoak banatzeko bide gisa balio zuten. Pakete hauek erregistro nagusiek detektatu gabe zeuden pakete legitimoak ordezkatzen zituzten, eta susmorik gabeko garatzaileek nahi gabe deskargatu eta instalatzen zituzten. Behin instalatuta, pakete gaizto hauek beren karga askatzen zuten, kode arbitrarioa exekutatuz, datu sentikorrak lapurtuz edo eragiketak etenez.
Aldatutako paketea igo
Etsai batek aldatutako pakete bat igotzen du kode gaiztoa edo kargak dituen biltegi edo banaketa kanal batera. Horretarako, paketearen iturburu-kodea, ontziak edo metadatuak aldatu daitezke.
Mehatxu mota honen artean ospetsuenetako bat izan zen CodeCov erasoa 2021ean. Erasotzaile batek, CodeCov erabiliz software proiektuak arriskuan jarri nahi ditu, integrazio jarraitu eta entrega jarraitu ezagun bat (CI/CD) tresnak, filtrazio bidezko kredentzialak erabili zituen proiektu baten Google Cloud Storage (GCS) ontzira baimenik gabe sartzeko. Erasotzaileak GCS ontzira sarbidea lortu ondoren, artefaktu gaizto bat igo zuen, CodeCov paketearen bertsio aldatu bat, eta gero CodeCov zerbitzuaren bidez erabiltzaileei banatu zien. Susmorik gabeko garatzaileek, eguneratze automatikoen funtzioan oinarrituta, pakete gaiztoa deskargatu eta instalatzen zuten, zilegia zela sinetsita. Behin instalatuta, kode gaiztoa isilean exekutatuko zen, kutsatzen zituen sistemen osotasuna arriskuan jarriz. Horrek datuen lapurreta, sistemaren ezegonkortasuna edo baita erasotzailearen urruneko sarbidea ere ekar zezakeen.
Paketeen erregistroen aurkako erasoak hain ohikoak dira, ezen eraso-eredu batzuek izen bat jaso baitute:
In Typosquatting, gaizkileak hainbat pakete gaizto kargatzen ditu erregistroan, akats ortografiko txikiekin edo izen zilegi eta ezagunekin antzekoekin, garatzaileek nahi den paketearen izena gaizki idatziko dutelakoan. Askotan, pakete gaiztoa pakete zilegiaren itxurak egiten ditu detektatu gabe pasatzeko, izarrak ikusteko probabilitatea handituz.
Mendekotasun Nahasmena pakete-kudeatzaile batzuek hainbat erregistrotatik eskatutako paketeak ebazteko duten modua aprobetxatzen du. Erakunde batek barne-erregistro batean argitaratutako barne-osagaiak erabiltzen dituenean, erasotzaile batek, badakienak, izen bereko osagai gaizto bat argitaratu dezake erregistro publiko batean. Barne-osagairako erabilitako izena ez bada esparrurik, pakete-kudeatzaile batzuek osagai gaiztoa eskuratuko dute barnekoaren ordez.
With Troyan paketeak, ziberkriminalak malwarea kode baliodun eta erabilgarriaren artean ezkutatzen du. Hau benetako egileak edo paketea mantentzeko eskaintzen den kolaboratzaile batek erabil dezake. Honi honela ere ezagutzen zaio: Paketeen bahiketaErasotzaileek teknika asko erabili zituzten lehendik zegoen pakete bat bahitzeko, adibidez Domeinuaren jabetza non erasotzaileak iraungitako domeinu abandonatu bat hartu zuen, mantentzailearen helbide elektroniko zaharra berriro sortu eta pasahitza berreskuratu zuen mantentzailearen kontua bereganatzeko.
Azken Oharrak
Erakundeek gero eta gehiago automatizazioa eta etengabeko entrega lehenesten dituzten software garapen metodologiak hartzen dituzten heinean, software paketearen etapa ziurtatzearen garrantzia inoiz baino garrantzitsuagoa da. Fase kritiko honetan zehar segurtasun neurri sendoak ezarriz, erakundeek nabarmen arindu dezakete beren softwarearen osotasuna eta segurtasuna arriskuan jar dezaketen eraso gaiztoen aurrean erortzeko arriskua.
Blog-sarrera honetan azaldutako estrategiek, emandako adibideekin batera, gogorarazten digute pakete-etapa softwarearen hornikuntza-katean puntu ahul bat dela. Erakundeek mehatxu hauei erreparatu eta beharrezko segurtasun-neurriak ezarri behar dituzte beren softwarea erasoetatik babesteko. Horrela, beren softwarearen osotasuna, segurtasuna eta fidagarritasuna bermatu ahal izango diete erabiltzaile eta bezeroei.
Batu zaitez gure bidaiari software ekosistema seguru baterantz
Ez galdu aukera aurrerago egoteko arloan software supply chain securityHarpidetu gure blogera gaur eta izan zaitez gure azken informazioa jasotzen lehenengoen artean, zure erakundea erresilientea eta segurua izaten jarrai dezan mehatxu ebolutiboen artean. Elkarrekin, software ekosistema sendoagoa eta seguruagoa eraiki dezakegu guztiontzat.
Gogoratu, software supply chain security etengabeko bidaia bat da, ez helmuga bat. Segurtasun-jardunbideak etengabe ebaluatu eta egokituz mehatxu emergenteei aurre egiteko, erakundeek beren software-hornikuntza-katea babestu eta software fidagarria eman diezaiekete erabiltzaileei.
Ikusi gure bideo-demoa
