






Softwarearen hornikuntza-katearen bizi-zikloa iturburu-kodetik exekutagarri diren artefaktuetaraino aurrera doan heinean, eraikuntza-fasea une kritiko bat da. Hala ere, eraldaketa-fase hau softwarearen osotasuna arriskuan jar dezaketen mehatxu sorta baten aurrean ere sentikorra da. build securityMehatxu hauek eraikuntza prozesuan sar daitezke hainbat metodoren bidez, besteak beste, ezarritako arauak saihestea. CI/CD pipeline, kodearen iturburu osteko kontrola aldatzea, eraikuntza prozesua bera arriskuan jartzea edo artefaktuen biltegiak manipulatzea. Blog honetan, mehatxu hauek sakon aztertzen ditugu eta software hornikuntza-kateen eraikuntza eraso ohikoenak aztertzen ditugu. Eduki honek gure blog seriea jarraitzen du esploratzen software supply chain security zehar SDLC.
Softwarearen Garapenaren Bizitza Zikloko Eraikuntza Fasea
Softwarearen hornikuntza-katearen bizi-zikloaren eraikuntza-faseak iturburu-kodea software-artefaktu exekutagarri bihurtzeko prozesua hartzen du barne. Fase honek iturburu-kodea konpilatzea, lotzea eta paketatzea dakar, baita instalazio-paketeak eta konfigurazio-fitxategiak sortzea ere.
Build security Mehatxuak ahultasunak dira, etsai batek baimenik gabeko aldaketak softwarean eraikuntza prozesuan zehar egin ditzakeen iturburu kodea aldatu gabe. Mehatxu hauek hainbat metodoren bidez sar daitezke, hala nola eraikuntza ingurunea arriskuan jarriz edo eraikuntza tresnetako ahultasunak ustiatuz.
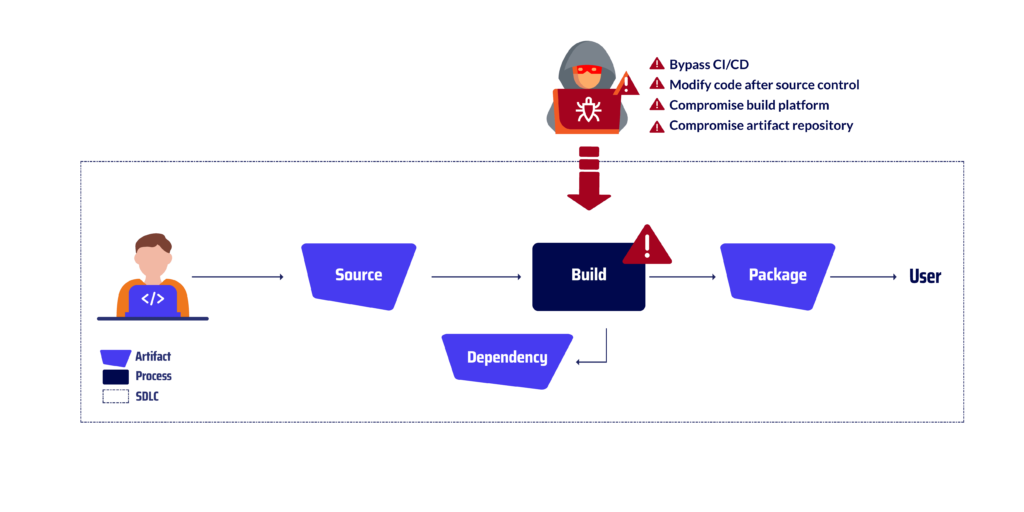
Softwarearen hornikuntza-katearen mehatxu ohikoenak - Eraikuntzako erasoak
Bypass CI/CD
Honek ezarritakoa saihesteko praktikari egiten dio erreferentzia CI/CD (integrazio jarraitua eta entrega jarraitua) pipeline softwarea zuzenean eraiki eta argitaratzea, agintaritza ofizialek normalean ezartzen dituzten proba, egiaztapen eta auditoria prozesu zorrotzak jasan gabe pipeline. Hau softwarea eskuz eraikiz egin daiteke -tik kanpo CI/CD ingurunea edo eraikuntza-prozesuan baimenik gabeko aldaketak ahalbidetzen dituzten tresnak edo scriptak erabiliz. Bektore-eraso mota honen adibide bat izan zen Jenkins-en erasoa2022an, hackerrek eraikinean sartu ziren. pipeline Jenkins izeneko software libreko proiektu ezagun batena. Hackerrek kode gaiztoa Jenkinsfile batean txertatu zuten, hau da, eraikuntza prozesua definitzen duen script bat. Kode gaiztoari esker, hackerrek saihestu ahal izan zuten CI/CD pipelinesegurtasun-egiaztapenak egiten dituzte eta haien kodea eraikuntza-prozesuan txertatzen dute. Kode hau softwarea instalatu duten erakundeen sistemetan exekutatzen da ondoren.
Aldatu kodea iturburu-kontrolaren ondoren
Praktika honek iturburu-kodean baimenik gabeko aldaketak egitea dakar, hura egin ondoren. commititurri-kontrol sistema (SCS) fidagarri batera konektatuta eta gero softwarea kode aldatu hori erabiliz eraikitzen. Horretarako, garatzailearen lan-estazioan kodea zuzenean aldatu edo kanpoko tresnak edo scriptak erabili daitezke kode gaiztoa eraikuntza-prozesuan txertatzeko. Bektore-eraso honen adibide bat 2022ko GitLab erasoa izan zen. Hackerrak eraikuntzan infiltratu ziren. pipeline of GitLabHackerrek kode gaiztoa txertatu zuten GitLab-en. CI/CD pipeline, automatizatzen duen tresna bat da build security prozesua. Kode gaiztoak hackerrei kodea aldatzeko aukera eman zien iturburu-kontrolean sartu ondoren. Horri esker, beren kodea softwarean txertatu zuten, eta ondoren softwarea instalatu zuten erakundeen sistemetan exekutatu zen.
Konpromisozko eraikuntza prozesua
Horrek eraikuntza-prozesua bera manipulatzea edo aldatzea dakar, eraikuntza-ingurunerako sarbide zuzena eginez edo eraikuntza-tresnen edo hirugarrenen menpekotasunen ahultasunak ustiatuz. Hori egin daiteke eraikuntza-irteeran kode gaiztoa sartzeko, eraikuntzaren jatorria aldatzeko edo eraikuntza-prozesua guztiz eteteko. Bektore-eraso honen adibiderik ospetsuena izan zen... SolarWinds ErasoaErasotzaile batek baimenik gabe sartu zen SolarWinds-en eraikuntza-plataformara, SolarWinds Orion softwarea konpilatu eta paketatzeko erabiltzen den sistemara. Script honek kode gaiztoa injektatu zuen konpilatutako SolarWinds Orion softwarean. Erabiltzaileek software kaltetua instalatzen zutenean, kode gaiztoa exekutatzen zen haien sistemetan, erasotzaileari baimenik gabeko sarbidea emanez haien sistemetarako. Erasotzaileak datu sentikorrak lapurtu ahal izan zituen haien sistemetatik, hala nola kredentzialak, jabetza intelektuala eta bezeroen informazioa.
Konpromisozko artefaktuen biltegia
Honek artefaktu biltegi baten baimenik gabeko sarbidea edo manipulazioa aipatzen du, non software paketeak eta fitxategi bitarrak barneko edo kanpoko erabiltzaileei banatzeko gordetzen diren. Erasotzaileek ahultasun hau ustia dezakete kode gaiztoa sartzeko, softwarearen benetakotasuna aldatzeko edo hedapen prozesua eteteko. Bektore eraso honen adibide bat izan zen RubyGems 2022anHackerrek RubyGems-en artefaktu biltegian sartu ziren. Hackerrek artefaktu legitimo bat beste batekin ordezkatu zuten, eta ondoren Ruby on Rails-ekin softwarea eraikitzen ari ziren milaka erakundek deskargatu zuten artefaktu hori. Artefaktu gaiztoari esker, hackerrek softwarea instalatu zuten erakundeen sistemetan kode arbitrarioa exekuta dezakete. Horri esker, datuak lapurtu, malwarea instalatu edo eragiketak eten ditzakete.
Azken Oharrak
Erakundeek automatizazioa eta etengabeko entrega azpimarratzen dituzten software garapen praktikak bereganatzen jarraitzen duten heinean, softwarearen eraikuntza prozesua ziurtatzearen garrantzia inoiz baino handiagoa da. Eraikuntza fase osoan zehar segurtasun neurri sendoak ezarriz, erakundeek nabarmen murriztu dezakete softwarearen osotasuna eta segurtasuna arriskuan jar dezaketen eraso gaiztoen biktima izateko arriskua.
Blog-sarrera honetan azaldutako estrategiek eta emandako adibideek gogorarazten digute eraikuntza-fasea softwarearen hornikuntza-katean puntu ahula dela. Erakundeek mehatxu hauek kontuan hartu eta beharrezko segurtasun-neurriak ezarri beharko lituzkete beren softwarea erasoetatik babesteko. Horrela, beren softwarearen osotasuna, segurtasuna eta fidagarritasuna bermatu ahal izango dituzte erabiltzaile eta bezeroentzat.
Batu zaitez gure bidaiari software ekosistema seguru baterantz
Ez galdu aukera hau softwarearen hornikuntza-kateko mehatxuak saihesteko aitzindari izateko. Harpidetu gure blogera gaur eta izan zaitez gure azken informazioa jasotzen lehena, zure erakundea erresilientea eta segurua izaten jarrai dezan mehatxu ebolutiboen artean. Elkarrekin, software ekosistema sendoagoa eta seguruagoa eraiki dezakegu guztiontzat.
Ikusi gure bideo-demoa
