






Mezu honek Ledgerren aurkako erasoa aztertzen du adibide gisa, spear phishing batek konpainiaren hardware zorroek erabiltzen zuten software connect-kit tresnaren aurkako software hornikuntza-kate (SSC) eraso bat nola eragin zuen erakusteko, aktoreari gutxienez 600,000 dolarreko dirua xurgatzea ahalbidetuz.
Eraso hau hornikuntza-kateko gorabeheraz betetako urte baten amaieran gertatu zen. Mezu honetan erasoa, bere eragina, nola kudeatu zen eta zer ikasgai atera daitezkeen aztertzen ditugu.
Ledger eta bere hardware zorroaren erabiltzaileak ziberkriminalen jomuga argiak dira. Zorro-hustutzaileek Ledger erabiltzaileak erasotzen zituzten kriptografia-aplikazioen frontend-etan phishing saiakeren bidez, eta kriminal horiek erabiltzaileen koordenatuak jakin behar dituzte phishing kanpainak egiteko. Ledgerrek zuen... datu-urraketa 2023ko uztailerako baita parte izatea ere 2020ko iraileko datu lapurreta beren Shopify merkataritza elektronikoan, eragin handiko gertakaria. Mezua “Eguneraketa: Zure datuak babesteko eta spam-bidaltzaileak epaitzeko ahaleginak"-ek erakusten du zein sakonak izan ziren haustura hauek.
Ledgerrek segurtasuna serio hartu behar du (bere negozioaren funtsezko atala da), barne ikerketa laborategi batekin (dorre) manipulazioa gailuaren segurtasun ziurtagiriaBat akatsen saria programa, segurtasun buletinak, eta mehatxuen modelizazioaOrain arte ondo…
Nola egin zen erasoa
Ledger-ek ustiapen bat detektatu zuen Ledger-en bidez. DApp konektatzeko kita 2023ko abenduaren 14an, ostegunean. Ustiapen honek kode gaiztoa txertatu zuen Ledger Connect Kit erabiltzen zuten Ethereum-en oinarritutako aplikazio deszentralizatuetan (DApps), erabiltzaileak engainatuz zorroak husten zituzten transakzioak sinatzera.
Ustekabeko erasoa azkar antzeman zen eta konponbide bat ezarri zen denbora laburrean. Bitartean, erabiltzaile kopuru txiki batek erasoa jasan zuen eta transakzioak sinatu zituzten, beren diru-zorroa hustuz.
Erasoa Ledger-eko langile ohi bat phishing eraso baten biktima izan zenean hasi zen, eta saio-tokenaren bidez bere NPM kontura sarbidea lortu zuen. Erasotzaileek tokenaren bertsio gaiztoak argitaratu zituzten. @ledgerhq/konektatzeko-kit (1.1.5, 1.1.6 eta 1.1.7, orain erretiratuak). Erasotzaileek kode arbitrarioa exekutatu zezaketen zorro-aplikazioaren baimen-maila berdinarekin: erasotzaileek erabiltzaileen funtsak berehala hustu ditzakete elkarreragin gabe, phishing esteka ugari banatu erabiltzaileak engainatzeko edo erabiltzaileen izua aprobetxatu aktiboak helbide berri batera transferitzeko konbentzituz, zorro faltsu bat deskargatzeagatik aktiboen galera eraginez.
Diru-zorroen frontend-ek (dApp-ak) normalean erabiltzen zuten konektatzeko kit-kargatzailea Ledger-eko paketea Connect Kit-a exekuzio-garaian JavaScript CDN batetik (jsDelivr) kargatzeko. Zoritxarrez, URLa https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1 ez zuen bertsio zehatza finkatzen (garai hartan 1.1.4), beraz, bertsio gaiztoak igo zirenean, CDNk zerbitzatu (eta cachean gorde) zituen. Eta ez zen kontrol-baturarik erabili CDNtik deskargatutako baliabidea benetan espero zena zela ziurtatzeko (CDN batetik kodea banatzen denean erabili beharko litzatekeena). Kontrol-baturan oinarritutako eskema honi izena ematen zaio Azpibaliabideen Osotasuna (SRI).
Txertatutako kodeak transakzio-datuak manipulatu zituen ziurrenik, erabiltzaileak engainatuz manipulatutako ordainketak berresteko. Adibidez, aplikazio baten funtzionaltasuna gaitzeko token-ordainketa bat onartzen duen erabiltzaile batek hacker baten helbidera egindako ordainketa baten onespena ikusi ahal izan du. Hardware-zorroa zenbateraino segurua izan arren, dirua xahutu egiten zen.
Aurkikuntza eta Ikerketa
Erabiltzaile ezberdinek X-n (hau da, Twitter-en) mezuak argitaratzen hasi ziren Zapper-en interfazea "bahitu" zutela esanez. Meritua Mathew Lilleyri, Sushi kriptomerkatariaren CTOari, ohartarazi zuen lehenengoa izan zena. Twitter mezua "web3 konektore erabiliena" arriskuan jarri dela. Geroago seinalatu zuen LedgerHQ/konektatzeko-kita liburutegi kaltetua bezala, eta lehen ebaluazio bat eman zuen, apur bat zakar:
Zer gertatu da?
— Software naiz 🦇🔊 (@MatthewLilley) Abenduaren 14, 2023
Labur esanda, @Ledger akats ikaragarrien kate bat egin zuen.
1. JS CDN batetik kargatzen ari dira.
2. Ez dira bertsio blokeatzaileak kargatutako JS.
3. CDN arriskuan jarri zuten.
Nik dApp-ik erabiltzea saihestuko nuke haien taldeek erasoa arindu dutela baieztatu arte. https://t.co/a3brXNQSx9
0xViva erabiltzaileak txartel bat ireki du GitHub proiektuaren biltegian: [PRESA] Biltegi honek @ledgehq/connect-kit, 1.1.7 npm paketearen bertsio gaiztoa erabiltzen du.
2023ko abenduaren 15ean, SlowMost blockchain segurtasun formularioak argitaratu zuen... analisi-mezua bertsio gaiztoen xehetasun guztiak emanez.
Ledger hardware zorroa ez zen arriskuan jarri, Ledger Connect Kit-a bakarrik. Hala ere, aplikazio askok liburutegi hori erabiltzen dutenez, hala nola SushiSwap, Zapper, MetalSwap, Harvest Finance, Revoke.cash, etab., eraginaren irismena nabarmena izan zen. Honen arabera... bittrace.io, biktima batzuek, izututa, aktiboak helbide berri batera transferitzen saiatu ziren, baina zorro faltsu baten aplikazio bat deskargatu zuten!
Egun berean, Jameson Loppek zehatz-mehatz Tweeted erasoa arrakastatsua izatea ahalbidetu zuten akatsei buruz:
Badirudi gaurko segurtasun-intzidentzia Ledger-eko 3 hutsegite desberdinen gailurra izan dela:
— Jameson Lopp (@lopp) Abenduaren 14, 2023
1. Kodea itsu-itsuan kargatzea, bertsio eta kontrol-batura zehatz bat finkatu gabe.
2. Kodearen berrikuspenaren eta hedapenaren inguruan "bi gizonen arauak" ez betetzea.
3. Langile ohien sarbidea ezeztatzea.
Gertakaria nola kudeatu zen
Pascal Gauthierrek, The Ledger-eko zuzendari nagusiak, erasoaren egun berean argitaratu zuen... dibulgazio gutuna gertakariaren xehetasun gehiago ematea, eta hori ona da zalantzarik gabe: burua hondarretan ezkutatzea ostruka baten antzera da zibersegurtasun-gertakari oro kudeatzeko modurik okerrena.
Gutunaren egitura interesgarria da: berehala aitortu zuen dirua xurgatzen ari ziren liburutegiaren bertsio gaiztoen existentzia, eta hori ona da (errealitatea ukatzea zentzugabea da):
"Gaur Ledger Connect Kit-ean ustiapen bat izan dugu, Javascript liburutegi bat, erabiltzaileei beren Ledger gailua hirugarrenen DApp-etara (zorro-zorroetara konektatutako webguneetara) konektatzeko aukera ematen dien botoia ezartzen duena."
Ustekabeko eraso hau phishing eraso baten biktima izan zen langile ohi bat, eta eraso horrek gaizkile bati fitxategi gaizto bat igotzea ahalbidetu zion Ledger-en NPMJS-ra (aplikazioen artean partekatzen den Javascript koderako pakete kudeatzaile bat).
Gure bazkide WalletConnect-ekin batera azkar lan egin genuen ustiapenari aurre egiteko, NPMJS eguneratuz kode gaiztoa aurkitu eta 40 minuturen buruan kentzeko eta desaktibatzeko. Hau adibide ona da industriak segurtasun erronkei aurre egiteko elkarrekin azkar lan egiten duela erakusten duena.”
Zer? Argitalpen eskubideak zituen langile ohi bati ez zaizkio NPMn bere kredentzialak kendu?
Zuzendari nagusiak indarrean dauden segurtasun-kontrolak zerrendatu zituen ondoren, baina NPM sarbidean zerbait ahula zegoela iradoki zuen:
"Orain, zergatik gertatu den hau azaldu nahi nuke, nola hobetuko ditugun gure segurtasun-jardunbideak etorkizunean arrisku espezifiko hau arintzeko, eta gure gomendioa partekatu industriari, elkarrekin indartsuagoak izan gaitezen."
The standard Ledger-en praktika da inork ezin duela kodea zabaldu hainbat alderdik berrikusi gabe. Sarbide-kontrol sendoak, barne-berrikuspenak eta kode-sinadura anitzak ditugu gure garapenaren zati gehienetan. Hori gertatzen da gure barne-sistemen % 99an. Enpresa uzten duen edozein langileri sarbidea kentzen zaio Ledger sistema guztietatik.
Hau gertakari isolatu eta zoritxarrekoa izan zen. Gogorarazpen bat da segurtasuna ez dela estatikoa, eta Ledgerrek etengabe hobetu behar dituela gure segurtasun sistemak eta prozesuak. Arlo honetan, Ledgerrek segurtasun kontrol sendoagoak ezarriko ditu, gure eraikuntza konektatuz. pipeline zorrotzak ezartzen dituena. software supply chain security NPM banaketa kanalera."
Beno, badirudi liburutegiaren bertsio berriak argitaratzeko baimena zuen NPM kontuak segurtasun-kontrol gutxiago zorrotzak zituela bere software azpiegituraren beste atal batzuek baino. Zorte txarraren ondoriozko gertakari isolatua?
Gutunaren amaiera gehiago da standard agintariekin harremanetan jartzeko atala, "kontrolpean dagoen adierazpena" eta barkamenak:
«Ledgerrek agintariekin harremanetan jarri da eta ahal duen guztia egiten ari da ikerketa hau garatzen den bitartean laguntzeko. Ledgerrek kaltetutako erabiltzaileei lagunduko die gaizkile hau aurkitzen, justiziaren aurrera eramaten, funtsak jarraitzen eta legea betearazteko agentziekin lan egingo du hackerrengandik lapurtutako aktiboak berreskuratzen laguntzeko. Gaur gertatu diren gertaerak oso damutzen ditugu kaltetutako pertsonentzat.»
Egoera kontrolpean dago orain eta mehatxua igaro da. Ulertzen dugu honek komunitatean eta ekosistema zabalagoan eragin duen izua.”
Gutunak kronograma bat erantsi du, oso ona erabiltzaileentzat gertakaria nola aurkitu zen, zein euskarri eta zuzenketa neurri zehatz hartu ziren eta nola berreskuratuko/konpentsatuko diren kaltetutako erabiltzaileen kalteak ulertzeko. Hau da txanponari buruzko zatirik espezifikoena:
"Gaur goizean CET ordu-eremuan, Ledger-eko langile ohi bat phishing eraso baten biktima izan da, eta eraso horrek bere NPMJS kontura sartzeko aukera eman dio. Erasotzaileak Ledger Connect Kit-aren bertsio gaizto bat argitaratu du (1.1.5, 1.1.6 eta 1.1.7 bertsioei eragiten die). Kode gaiztoak WalletConnect proiektu maltzur bat erabili du funtsak hacker baten zorro batera birbideratzeko." Ledgerren teknologia eta segurtasun taldeak abisatu ziren eta konponketa bat zabaldu zen Ledgerren berri izan eta 40 minutura. Fitxategi gaiztoa 5 ordu inguru egon zen martxan, baina uste dugu funtsak hustu ziren leihoa bi ordu baino gutxiagora mugatu zela.. Ledger-ek WalletConnect-ekin koordinatu zuen, eta hauek azkar desgaitu zuten proiektu gaiztoa. Benetako eta egiaztatutako Ledger Connect Kit 1.1.8 bertsioa hedatzen ari da eta erabiltzeko segurua da.
Ledger Connect Kit kodea garatzen eta harekin elkarreragiten ari diren eraikitzaileentzat: NPM proiektuko connect-kit garapen taldea irakurtzeko soilik da orain eta ezin du NPM paketea zuzenean bultzatu segurtasun arrazoiengatik. Barne-txandakatu ditugu sekretuak Ledgerren GitHub-en argitaratzeko. Garatzaileak, mesedez, egiaztatu berriro azken bertsioa erabiltzen ari zaretela, 1.1.8.
Ledger, honekin batera WalletConnect eta gure bazkideek gaizkilearen zorroaren helbidea salatu dute. Helbidea ikusgai dago orain hemen: Kanalisi. Lotuta aktore gaiztoaren USDT izoztu du.”
Honen arabera, kontrolpean jartzea azkarra izan zen, funtsak birbideratzeko WalletConnect proiektu gaiztoa berehala desgaitu baitzen. Baina hala ere, zorro batzuk hustu egin ziren.
Ondorioak: Nola erreakzionatu zuen industriak
Erabiltzaile batzuek haserrea adierazi zioten Ledgerri konpromisoa saihesteko gai ez zelako, eta beste batzuek, berriz, hirugarrenen liburutegietan oinarritzearen arriskuez ohartarazi zuten.
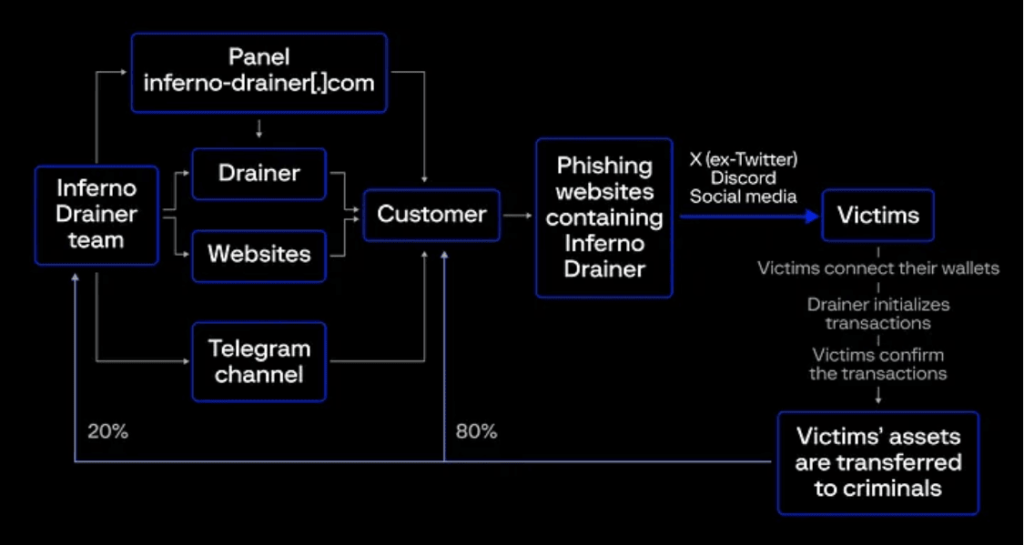
Zibersegurtasunaren industriak nitxo bat du ziberkoinetan. Diru-zorroak husteko kanpainak ezagunak dira, eta batez ere phishing guneak erabiltzen dituzte azken erabiltzaileak engainatzeko. Ohiko SaaS negozioak (Scam-as-a-Service) aktore espezializatuak ditu diru-zorroak husteko, iruzur saltzailea bezala. Infernuko xukatzailea zein jarduketen etenaldia iragarri du 2023ko azaroan. Nolanahi ere, Dune-n ikusitako jarduera berriaren arabera, bandera faltsua dirudi. @scamsnifferJarraitzen duten eskema Group-IB-ren mezu honek azaldu zuen:
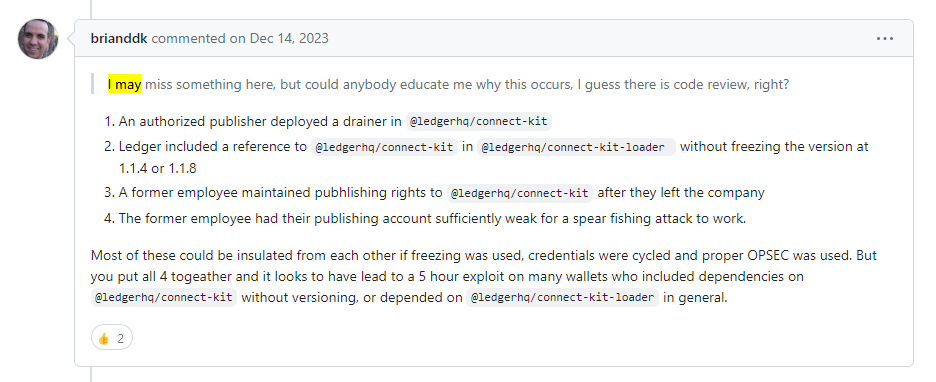
Analista batzuek erasoa posible egiteari uko egin zionaren inguruko pistak eman zituzten. Hau brianddk erabiltzailearen iruzkina proiektuaren biltegian dagoen txartelak erroko kausaren berri ematen digu:
A beste erabiltzaile baten iruzkina, HenryQW, bertsio gaiztoak CDN bidez hedatzeko gai egiten zuen bigarren gauza aipatu zuen:
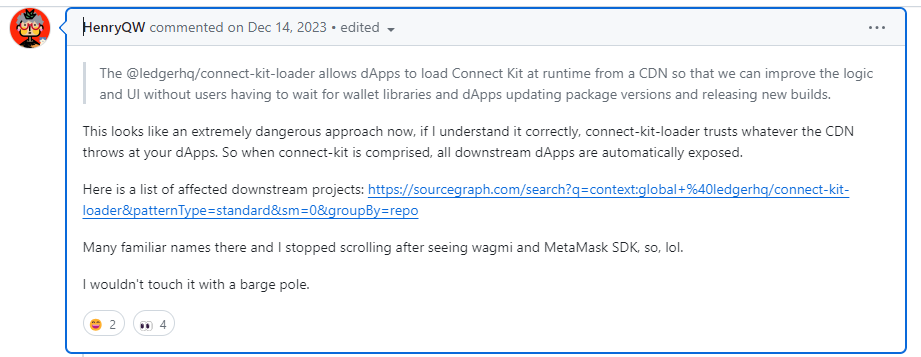
Goizegi da kriptografia-zorroen aurrealdeak phishing erasoen aurka sendoagoak izan daitezen epe luzerako ekimenak ikusteko. Badirudi betetzea eskatzen dela... standard antzekoa denaren PA-DSS Ordainketa-aplikazioen software saltzaileentzat egiten duena ongi etorria izan liteke kriptografia-industrian.
Eta Orain, Ikasgaiak!
Harrigarria da nola hardware zorro batek, kriptografia-segurtasunaren eredu denak, NPM kredentzialetarako sarbidea lapurtzeagatik urratu zen Ledger-eko "langile ohi" batena (ziurrenik erabiltzaile-izena/pasahitza 2FA babesik gabe, edo sarbide-token bat). Gertakari honek gogorarazten digu erasopean zaudenean, zure software-azpiegitura zure software edo hardware produktuak bezainbesteko arretaz babestu behar dela.
Softwarearen hornikuntza-kateko eraso gehienak barne-kontu bat (askotan garatzaile edo devops ingeniari batena) konprometituz hasten dira. Ondoren, erasotzaileek alboetara mugitzen dira software azpiegituraren barne-sistemak hausteko, hala nola... CI/CD sistema edo hedapen tresnek, edo logika gaiztoa gehitzea lortzen dute iturburu-kode biltegietan, eta hori detektatu liteke aldaketak behar bezala kudeatzen badira, adar-babesarekin eta kode-berrikuspenekin. Baina erasotzaileek ez dute hain sakon joan behar helburua erregistro publiko batean argitaratutako liburutegi ezagun bat denean, batez ere argitaratzeko (idazteko) kredentzialetarako sarbidea lortzen badute. Eta horixe gertatu da eraso honetan.
2FA autentifikazioa, segurtasun-giltzak bezalako elementu sendoak erabiliz, eragiketa interaktiboekin arriskua mugatzen du. CI/CD pipelines, sarbide mugatua duten sarbide-tokenak gordeta daude CI/CD Sekretua da ohiko bidea (eta sarbide-tokena ez litzateke filtratu behar). Zoritxarrez, badirudi langileak ez zuela 2FA multzo sendo bat. NPM-k baimentzen du erakundeak 2FA betearazteko (baina hau aukerakoa da, ez da lehenetsia), ziurrenik Ledger-ek izan beharko lukeena. Eta ez ahaztu dagokiona gehitzea kredentzialen ezeztapena langile ohientzako prozedurak, batez ere erakundeak duen NPM esparrua bezain baliabide kritikoetarako sarbidea dutenean.
Bertsioa finkatzea berrikusitako bertsio-igoerak dituzten mendekotasunetarako mendekotasun gaiztoen hedapena arintzen duen praktika bat da. Ledger gertakariaren testuinguruan, liburutegiaren bertsioak konektatzeko kit-kargatzailea CDNtik hartua finkatuta egon beharko litzateke, eta "ez fidatu CDNk botatzen duen edozer gauzarekin". Bat edukitzea egiaztapen-batura Adibidez, SRI bidez (edo baita iturria autentifikatzen duen sinadura digitalaren eskema bat ere) erabili beharko litzateke CDN batetik kode dinamikoa kargatzerakoan.
Gainerakoa istorio bat da.
Diru-zorroaren erabiltzaileei zuzendutako phishing kanpaina konbentzionalagoei dagokienez, galdera hau da: zerk erortzen ditu erabiltzaileak gaizkileek jarritako tranpetan eta inoiz egin nahi ez zituzten transakzioak berresten dituzte? Eremu honetako phishing guneak ondo diseinatuta eta sinesgarriak dira, kriptografia-marka ezagunak imitatzen dituzte; eta doako tokenak ere eskaintzen dituzte, NFTak sortzea eta beste sari batzuk. Erabiltzaileak tranpa horietan erortzea saihestea irtenbide baten bila dabilen arazoa da.
Eta ez ahazteko erlazionatua kriptohacking erasoak, mehatxu orokorrago bat, non aurkariek hodeiko azpiegiturak hartzen dituzten kriptografia-moneta meatzariak exekutatzeko, askotan Monero XMR eta Zcash bezalako pribatutasun-txanponetarako, transakzio-historia ezkutuekin. Kriptojacking-a garrantzitsua da EDOZEIN erakunderi eragin diezaiokeelako, eta erasotzailearentzako irabazia txikia izan daitekeen arren, biktimarentzako kostua handia izan daiteke (Sysdig aipatua hemen) Txosten honetan erasotzailearentzat meatzetik ateratzen den dolar bakoitzeko 53 dolar kostatzen zaizkiola biktima-erakundeari).
Erreferentziak
- Txartela “[PRESA] Biltegi honek @ledgehq/connect-kit, 1.1.7 npm paketearen bertsio gaiztoa erabiltzen ari da" Github biltegian.
- Ledger-eko zuzendari nagusiaren gutuna gertakariari buruz, 2023ko abenduaren 14a.
- Segurtasun Intzidenteen Txostena, Ledger-ek idatzia, 2023ko abenduaren 20a.
- Ledger ustiapenak DeFi arriskuan jartzen du; Sushik dio 'ez elkarreragin dApp-ekin', argitaratu hemen CoinDesk Oliver Knight-ek idatzia, 14 Dec 2023.
- Ledger Connect Kit-aren aurkako hornidura-katearen erasoa: eragina eta prebentzio-neurriak aztertzea. SlowMist-ek erasoari buruz idatzitako mezua, 2023ko abendua.
- Web3 Segurtasun Kontzeptuak: Diru-zorroen Hustugailuak, Jammel Weaver-ek, Rektify AI-n, 2023ko uztailan.
Ikusi gure bideo-demoa
