






اگر در جریانهای کاری DevOps خود، آسیبپذیریها را مدیریت میکنید، درک تفاوت بین CWE و CVE فقط یک موضوع تئوری نیست (این تفاوت، پایه و اساس اولویتبندی مؤثر است. تنها در نیمه اول سال 2025، بیش از 23,000 CVE افشا شد) که نشاندهنده افزایش 16 درصدی نسبت به سال گذشته است و شکاف بین یک ضعف فهرستشده و یک آسیبپذیری فعال که مورد سوءاستفاده قرار میگیرد، سریعتر از همیشه در حال کاهش است. این راهنما توضیح میدهد که CWE و CVE چگونه با هم مرتبط هستند، چگونه سیستمهای امتیازدهی مانند CVSS و EPSS به شما در اولویتبندی کمک میکنند و چگونه از هر دو در ... استفاده کنید. pipeline برای اصلاح آنچه واقعاً مهم است.
مبانی: CWE و CVE چیستند؟
CWE چیست؟
CWE (شماره ضعف مشترک) فهرستی ساختاریافته از نقاط ضعف نرمافزار است - آن را به عنوان فهرستی از نقصهای کدنویسی و طراحی در نظر بگیرید. مدیریتشده توسط تاجCWE به شناسایی الگوهایی کمک میکند که در صورت عدم رسیدگی، میتوانند منجر به آسیبپذیریهای امنیتی شوند.
- سابقه و هدف: از ورود نقاط ضعف به کد در طول توسعه جلوگیری کنید.
- مثال: CWE-89 به SQL Injection اشاره دارد - یک نقص طراحی که راه را برای سوءاستفاده از پایگاه داده باز میکند.
- حضار: در درجه اول توسعهدهندگان، معماران امنیتی و مربیان.
CVE چیست؟
از سوی دیگر، سی وی ای (آسیب پذیری های رایج و ریسک پذیری) آسیبپذیریهای خاصی را در نرمافزارهایی که از قبل در حال استفاده هستند شناسایی میکند. به هر آسیبپذیری یک شناسه CVE منحصر به فرد اختصاص داده میشود تا ردیابی و اصلاح آن آسان باشد.
- سابقه و هدف: مدیریت و رفع مشکلات امنیتی موجود.
- مثال: آسیبپذیری CVE-2023-12345 میتواند سرریز بافر را در یک کتابخانهی پرکاربرد توصیف کند.
- حضار: مهندسان DevOps، تیمهای SOC و تحلیلگران امنیتی.
CVE در مقابل CWE: درک تفاوت
بحث پیرامون CVE در مقابل CWE اغلب به این دلیل مطرح میشود که این دو با وجود ارتباط نزدیکشان، اهداف متفاوتی را دنبال میکنند. در حالی که CWE (شمارش نقاط ضعف مشترک) نقصهای بالقوه در طراحی کد را فهرست میکند، CVE بر آسیبپذیریهای خاص شناساییشده در نرمافزارهای دنیای واقعی تمرکز دارد. درک شمارش نقاط ضعف مشترک و آسیبپذیریها و مواجهههای مشترک به پر کردن شکاف بین توسعه و عملیات کمک میکند و تضمین میکند که اقدامات امنیتی پیشگیرانه و واکنشی در نظر گرفته شده است.
| CWE | CVE | |
|---|---|---|
| چه چیزی است | نوعی ضعف نرمافزاری | یک نمونه آسیبپذیری خاص |
| حفظ شده توسط | تاج | مراجع شمارهگذاری MITRE/CVE |
| هدف | جلوگیری از نقصها در طول توسعه | آسیبپذیریهای شناختهشده را ردیابی و اصلاح کنید |
| مثال | CWE-89: تزریق SQL (نوع ضعف) | CVE-2021-44228: Log4Shell (یک اکسپلویت خاص) |
| مخاطبان | توسعهدهندگان، معماران، مربیان | تیمهای DevOps، SOC، تحلیلگران امنیتی |
| ارتباط | یک CWE میتواند علت ریشهای هزاران CVE باشد | هر CVE به یک CWE اصلی نگاشت میشود. |
| چه موقع باید استفاده کرد | شیفت به چپ، بررسی کد، SAST | مدیریت وصلهها، SCA، واکنش به حادثه |
نقش امتیازدهی: اولویتبندی موارد مهم
پس از شناسایی نقاط ضعف (CWE) یا آسیبپذیریها (CVE)، اولویتبندی به چالش بعدی تبدیل میشود. مهندسان اغلب بدون داشتن یک نقشه راه مشخص، از چندین سیستم امتیازدهی - مانند CVSS و EPSS - استفاده میکنند. بر این اساس، درک نحوه عملکرد این امتیازها بسیار مهم است.
امتیاز CVSS
سیستم امتیازدهی آسیبپذیری مشترک (CVSS) آسیبپذیریها را بر اساس شدت آنها، با استفاده از معیارهایی مانند قابلیت بهرهبرداری و تأثیر، ارزیابی میکند. در نتیجه، نمرات از 0 (ریسک کم) تا 10 (بحرانی) متغیر است.
- استحکام: به طور جهانی شناخته شده و مفصل است.
- ضعف: فاقد زمینهی بلادرنگ است که منجر به اولویتبندی بیش از حد میشود.
امتیاز EPSS
سیستم امتیازدهی پیشبینی اکسپلویت (EPSS) احتمال سوءاستفاده در دنیای واقعی را پیشبینی میکند و به شما کمک میکند تا روی آسیبپذیریهایی که احتمالاً توسط مهاجمان مورد استفاده قرار میگیرند، تمرکز کنید.
- استحکام: آگاه از متن و پویا.
- ضعف: مکمل CVSS است اما جایگزین مستقلی برای آن نیست.
در سال ۲۰۲۶، پلتفرمهای پیشرو، CVSS و EPSS را با تحلیل قابلیت دسترسی ترکیب میکنند و یافتهها را نه تنها بر اساس شدت یا احتمال، بلکه بر اساس اینکه آیا کد آسیبپذیر واقعاً در برنامه شما فراخوانی شده است یا خیر، فیلتر میکنند. این رویکرد سه لایه اکنون در صنعت ... standard برای کاهش نویز آسیبپذیری در پایگاههای کد بزرگ.
نگاشت CWE به CVE
شمارش نقاط ضعف مشترک ورودیها اغلب به CVEها مرتبط هستند و شکاف بین نقاط ضعف بالقوه و نمودهای واقعی آنها را پر میکنند. برای مثال:
- CWE-79 (XSS) → CVE-2023-56789 (نقض XSS در یک برنامه وب).
بنابراین، درک CVE در مقابل CWE به مهندسان این امکان را میدهد که آسیبپذیریها را تا ریشههای اصلی آنها ردیابی کرده و اقدامات حفاظتی بهتری را در طراحی پیادهسازی کنند.
ابزارهای مناسب برای مدیریت CWE و CVE را پیدا کنید
۱. کاتالوگها و ابزارهای CWE را بررسی کنید
کاتالوگ CWE فهرستی ساختاریافته از نقاط ضعف نرمافزار است. علاوه بر این، برای جلوگیری از آسیبپذیریها در مراحل اولیه توسعه بسیار ارزشمند است.
- از سایت CWE دیدن کنید: نقاط ضعف CWE را بر اساس دستهبندی یا ارتباط با مجموعه خود بررسی کنید.
- نگاشت CWE به CVE: از ابزارهای MITRE برای مرتبط کردن نقاط ضعف رایج با CVE های خاص استفاده کنید و نقصهای طراحی را با آسیبپذیریهای قابل سوءاستفاده پیوند دهید.
نکته نرم افزار: از CWE به عنوان معیاری برای بررسی کد استفاده کنید یا آن را با ... جفت کنید CI/CD ابزارهایی مانند Xygeni برای تشخیص خودکار و جلوگیری از نقصهای کدنویسی.
۲. جستجو و ردیابی CVEها به صورت بلادرنگ
پایگاههای داده CVE، آسیبپذیریهای موجود در نرمافزار را فهرست میکنند و امکان اصلاح سریعتر را فراهم میکنند. علاوه بر این، خودکارسازی این فرآیند میتواند در زمان صرفهجویی قابل توجهی کند.
- جستجوی CVEها بر اساس محصول یا فروشنده: استفاده از پایگاه داده CVE NVD برای یافتن آسیبپذیریهای شناختهشده.
- هشدارهای خودکار: ابزارهایی مانند Xygeni ردیابی CVE را در سیستم شما ادغام میکنند. CI/CD pipelineها، تضمین هشدارهای فوری برای آسیبپذیریهای حیاتی.
قیفهای اولویتبندی Xygeni چگونه کار میکنند؟
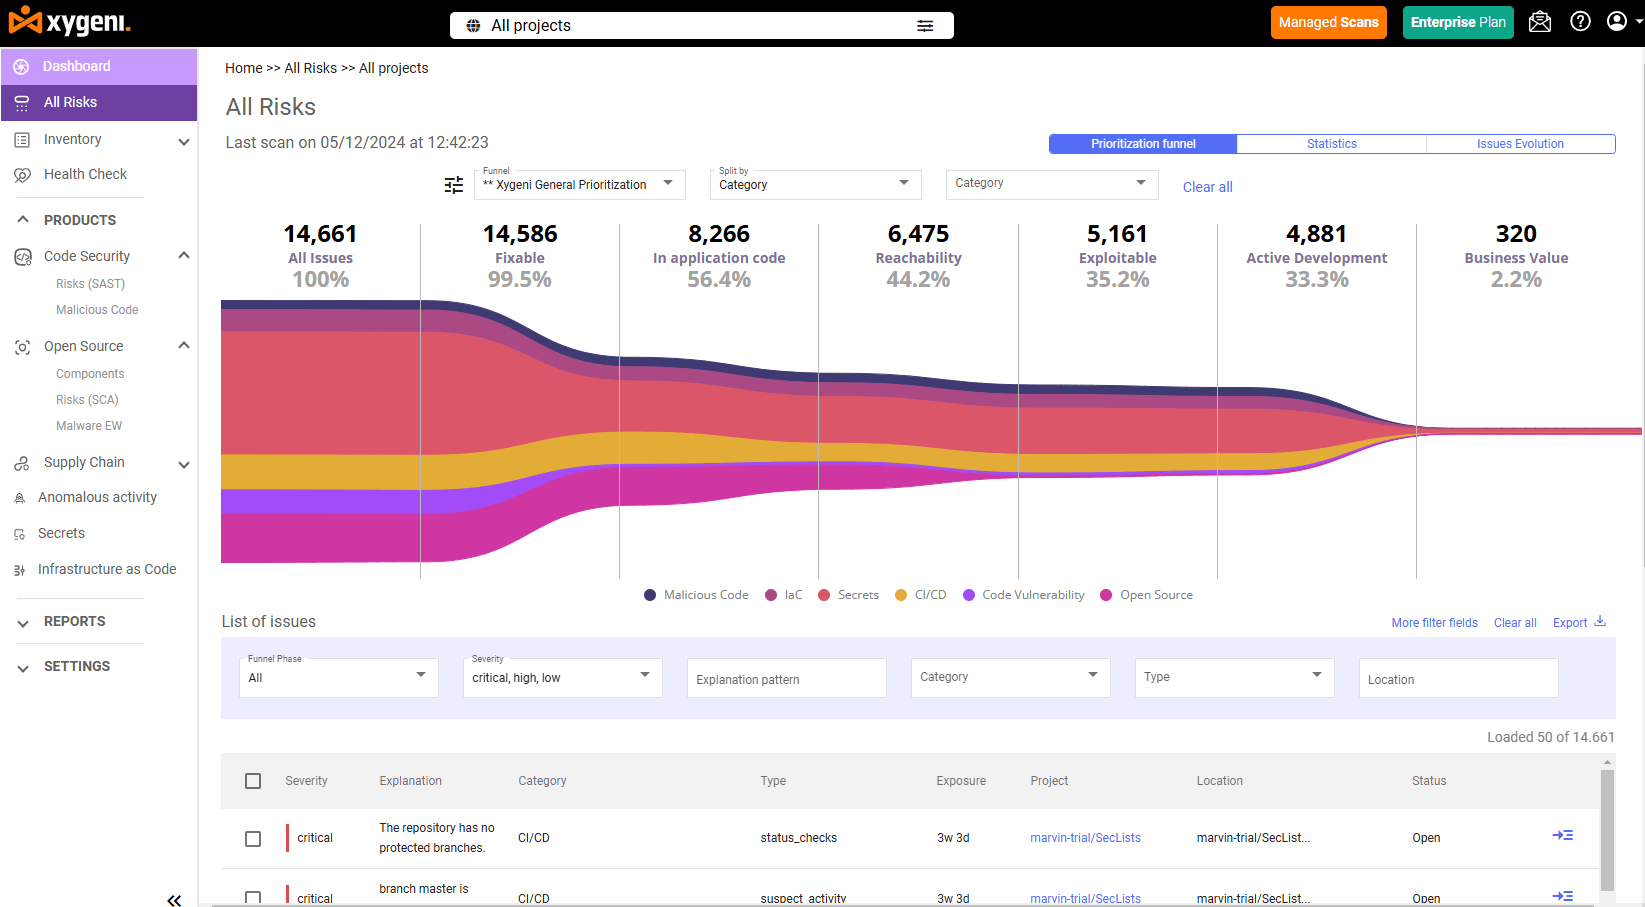
Xygeni با ارائه قیفهای اولویتبندی که تلاشهای شما را بر روی خطرات قابل پیگیری متمرکز میکنند، مدیریت CVE در مقابل CWE را ساده میکند. Xygeni با تجزیه و تحلیل ورودیهای شمارش نقاط ضعف رایج در کنار آسیبپذیریهای CVE، تضمین میکند که تیم شما بر رفع مهمترین موارد تمرکز کند.
ویژگی های کلیدی نرم افزار:
- قیفهای آماده
Xygeni قیفهای از پیش تعریفشدهای مانند «اولویتبندی Xygeni» و «دسترسیپذیری Xygeni» را ارائه میدهد.- مثال: مسائل کماهمیت را فیلتر کنید و با ترکیب EPSS، قابلیت دسترسی، تأثیر تجاری و قرار گرفتن در معرض اینترنت، 28,000 آسیبپذیری را به تعداد انگشتشماری از موارد قابل اقدام کاهش دهید. Xygeni ASPM سکو یافتههای CWE و CVE را از ... مرتبط میکند. SAST, SCA، DAST و اسکنرهای شخص ثالث را در یک نمای ریسک اولویتبندیشده واحد قرار دهید، تا تیم شما آسیبپذیریهای مهم را برطرف کند، نه فقط آنهایی که بالاترین امتیاز CVSS را دارند.
- قیفهای سفارشی برای کنترل جزئی
قیفهای فروش سفارشی متناسب با سازمان خود بسازید. برای مثال:- قابلیت دسترسی: آیا کد آسیبپذیر واقعاً در برنامه شما فراخوانی میشود؟
- قابلیت بهرهبرداری: احتمال سوءاستفاده از این آسیبپذیری چقدر است؟
- زمینه یکپارچه CWE و CVE
- نگاشتهای CWE به شناسایی علل ریشهای، مانند نقاط ضعف کدنویسی (مثلاً CWE-89: SQL Injection) کمک میکنند.
- بینشهای CVE، غنیشده با نمرات EPSS و CVSS، آسیبپذیریها را بر اساس ریسک دنیای واقعی اولویتبندی میکنند.
چرا این موضوع برای تیمهای DevOps و امنیتی اهمیت دارد؟
مدیریت CVE در مقابل CWE فقط مربوط به رفع آسیبپذیریها نیست - بلکه مربوط به رفع آسیبپذیریهای مناسب است. در نتیجه، ابزارهای Xygeni به شما امکان میدهند:
- روی نقاط ضعف قابل دستیابی از ... تمرکز کنید شمارش نقاط ضعف مشترک فهرست
- CVEها را بر اساس تأثیرشان در دنیای واقعی اولویتبندی کنید.
- اصلاحات را با اولویتهای کسبوکار همسو کنید.
مدیریت CVE و CWE را همین امروز ساده کنید
مدیریت CVE در مقابل CWE در مقیاس بزرگ، چیزی بیش از ردیابی شناسهها است، به معنای مرتبط کردن نقاط ضعف، امتیازدهی به آسیبپذیریهای دنیای واقعی و رفع مشکلات مهم در محیط شما. Xygeni پلتفرم جامع AppSec ترکیب SAST, SCA, ASPMو اولویتبندی مبتنی بر هوش مصنوعی برای کاهش نویز آسیبپذیری، تا تیم شما زمان کمتری را صرف اولویتبندی و زمان بیشتری را صرف ارسال کد امن کند.

سوالات متداول
تفاوت بین CWE و CVE چیست؟
یک CWE (شمارش نقاط ضعف رایج) نوعی ضعف نرمافزاری، یعنی دستهبندی علت ریشهای آسیبپذیریها را توصیف میکند. یک CVE (آسیبپذیریها و آسیبپذیریهای رایج) یک نمونه آسیبپذیری خاص را در یک محصول خاص شناسایی میکند. یک CWE میتواند علت ریشهای هزاران CVE باشد.
مثالی از CWE در مقابل CVE چیست؟
CWE-89 تزریق SQL را به عنوان یک نوع ضعف توصیف میکند. CVE-2021-44228 (Log4Shell) یک آسیبپذیری قابل بهرهبرداری خاص در Apache Log4j است. Log4Shell به یک علت ریشهای CWE اشاره دارد، اما یک CVE متمایز و قابل ردیابی با وصله و امتیاز شدت خاص خود است.
کدام مهمتر است: CWE یا CVE؟
هر دو اهداف متفاوتی را دنبال میکنند و با هم به بهترین نحو کار میکنند. CWEها به جلوگیری از نقاط ضعف در طول توسعه کمک میکنند. CVEها به رفع آسیبپذیریهای شناخته شده در مرحله تولید کمک میکنند. برنامههای امنیتی بالغ از CWE در طول بررسی کد و SAST اسکن و ردیابی CVE در طول SCA و مدیریت پچ.
CVSS چیست و چه ارتباطی با CVE دارد؟
CVSS (سیستم امتیازدهی آسیبپذیری رایج) چارچوب امتیازدهی شدت است که برای رتبهبندی CVEها در مقیاس ۰ تا ۱۰ استفاده میشود. این سیستم به اولویتبندی CVEهایی که باید ابتدا اصلاح شوند کمک میکند - اما فاقد زمینهی قابلیت بهرهبرداری در زمان واقعی است، به همین دلیل است که اکثر تیمها اکنون آن را با نمرات EPSS ترکیب میکنند.
EPSS چیست و چرا اهمیت دارد؟
EPSS (سیستم امتیازدهی پیشبینی اکسپلویت) احتمال اینکه یک CVE در دنیای واقعی ظرف 30 روز آینده مورد سوءاستفاده قرار گیرد را پیشبینی میکند. EPSS در ترکیب با تحلیل شدت و قابلیت دسترسی CVSS، اکنون موثرترین راه برای کاهش نویز آسیبپذیری و تمرکز بر اصلاح آنچه مهاجمان واقعاً هدف قرار میدهند، است.
چگونه Xygeni به مدیریت CWE و CVE کمک میکند؟
قیف اولویتبندی Xygeni، CVSS، EPSS، قابلیت دسترسی، قرار گرفتن در معرض اینترنت و تأثیر بر کسبوکار را با هم ترکیب میکند تا هزاران یافته خام CVE را به تعداد انگشتشماری از خطرات واقعاً قابل اقدام کاهش دهد. نگاشتهای CWE علل ریشهای را شناسایی میکنند تا تیمها بتوانند ضعف اساسی را برطرف کنند - نه فقط موارد جداگانه را وصله کنند.
