






امنیت نمیتواند تا مرحله نهایی آزمایش صبر کند. اگر میخواهید برنامههای امن و انعطافپذیر بسازید، باید از روز اول به امنیت فکر کنید. اینجاست که باید مراحل چرخه عمر توسعه نرمافزار (Software Development Life Cycle) را درک کنید.SDLC) بحرانی میشود. با جاسازی SDLC امنیت را در هر مرحله، از برنامهریزی و طراحی گرفته تا استقرار و نگهداری، وارد میکنید، شما یک چرخه حیات توسعه نرمافزار امن (S) ایجاد میکنید.SDLC) که ریسک را کاهش میدهد، هزینهها را کم میکند و نرمافزار شما را برای تهدیدهای دنیای واقعی آماده نگه میدارد. در این راهنما، هر مرحله از آن را بررسی خواهیم کرد. SDLC و به شما نشان میدهد که چگونه امنیت را به یک ویژگی داخلی تبدیل کنید، نه یک ویژگی جانبی.
درك كردن SDLC و چرخه حیات توسعه نرمافزار امن
چرخه حیات توسعه نرمافزار (SDLC) یک رویکرد ساختاریافته برای طراحی، ساخت، آزمایش و استقرار نرمافزار ارائه میدهد. با این حال، سنتی SDLC اغلب با امنیت به عنوان یک موضوع فرعی برخورد میکند. اینجاست که چرخه حیات توسعه نرمافزار امن (S)SDLC) وارد میشود و امنیت را در هر مرحله ادغام میکند تا از مقاوم بودن نرمافزار شما در برابر تهدیدات سایبری مدرن اطمینان حاصل شود.
SDLC امنیت: پایه و اساس یک چرخه حیات توسعه نرمافزار امن
با توجه به موسسه ملی Standardو فناوری (NIST))امنیت باید در تمام مراحل چرخه حیات توسعه نرمافزار، از برنامهریزی تا نگهداری، یکپارچه شود. با تعبیه SDLC با در نظر گرفتن شیوههای امنیتی در فرآیند توسعه، تیمها میتوانند آسیبپذیریها را در مراحل اولیه برطرف کنند، خطرات را به حداقل برسانند و از رفع هزینههای گزاف بعدی جلوگیری کنند.
واژهنامه امنیتی Xygeni
چه شده است SDLC
چرخه حیات توسعه نرمافزار (SDLC) یک چارچوب ساختاریافته است که به وضوح مراحل ایجاد نرمافزار را مشخص میکند، که با برنامهریزی دقیق شروع میشود و از طریق توسعه، استقرار و نگهداری ادامه مییابد. علاوه بر این، در چرخه حیات توسعه نرمافزار، هر مرحله شامل فعالیتها، اهداف و نتایج خاص است. در نتیجه، این مراحل تضمین میکنند که نرمافزار به طور کارآمد و مؤثر توسعه یافته و در عین حال تمام الزامات را برآورده میکند. standardبا پیروی از این چارچوب روشن، تیمها میتوانند نرمافزاری با کیفیت بالا ایجاد کنند که با نیازهای عملکردی و تجاری همسو باشد.
اس چیست؟SDLC?
چرخه حیات توسعه نرمافزار امن (S)SDLC) چارچوبی است که به طور سیستماتیک شیوههای امنیتی را در هر مرحله از فرآیند توسعه ادغام میکند. برخلاف SDLCکه در آن امنیت اغلب دیر - در حین آزمایش یا استقرار - مورد توجه قرار میگیرد.SDLC امنیت را از همان ابتدا «در خود جای میدهد». چرخه حیات توسعه نرمافزار امن به معنای افزودن پیچیدگی اضافی نیست؛ بلکه به معنای پیشگیرانه بودن است. با شناسایی و کاهش زودهنگام آسیبپذیریها، SSDLC خطرات را کاهش میدهد، هزینههای اصلاحات در مراحل پایانی را به حداقل میرساند و انطباق با مقرراتی مانند GDPR، HIPAA و PCI DSS را تضمین میکند. با SSDLC، توسعهدهندگان میتوانند نرمافزاری ارائه دهند که نه تنها به طور یکپارچه کار میکند، بلکه در برابر تهدیدات سایبری مدرن نیز مقاوم است.
مراحل چرخه عمر توسعه نرمافزار و الزامات امنیتی آنها چیست؟
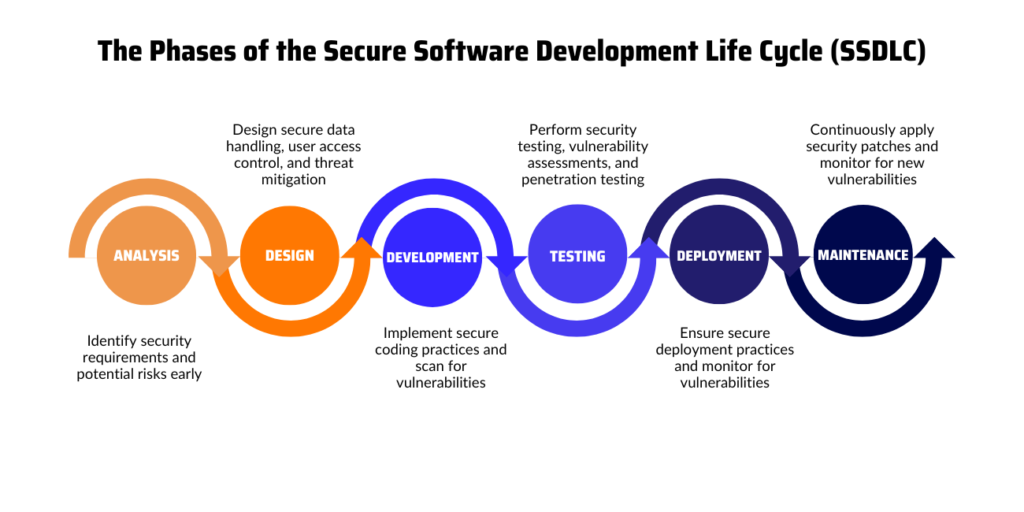
هر مرحله از چرخه حیات توسعه نرمافزار (SDLC) چالشهای امنیتی منحصر به فردی دارد. دانستن مراحل چرخه عمر توسعه نرمافزار به شما کمک میکند تا یکپارچهسازی کنید SDLC امنیت در هر مرحله. با اتخاذ یک چرخه حیات توسعه نرمافزار امن (SSDLC) ، میتوانید آسیبپذیریها را زود تشخیص دهید، خطرات را کاهش دهید و نرمافزار بهتری بسازید.
در اینجا نحوهی قرارگیری امنیت در هر مرحله از چرخهی حیات توسعهی نرمافزار و نحوهی کمک Xygeni به یکپارچهسازی آن آورده شده است:
1. برنامه ریزی و تجزیه و تحلیل نیازمندی ها
این مرحله، پایه و اساس پروژه را تشکیل میدهد. تیمها دامنه پروژه را تعریف میکنند، الزامات را جمعآوری میکنند و خطرات احتمالی را ارزیابی میکنند. درک مراحل چرخه عمر توسعه نرمافزار با برنامهریزی قوی آغاز میشود و اضافه کردن SDLC امنیت در این مرحله از آسیبپذیریهای بعدی جلوگیری میکند.
تمرکز امنیتی: مدلسازی تهدید و جمعآوری الزامات امنیتی در اینجا کلیدی هستند. ابزارهایی مانند شیگنی Application Security Posture Management (ASPM) با خودکارسازی کشف داراییهای نرمافزاری، دید کاملی نسبت به خطرات بالقوه فراهم کنید. در عین حال، شیگنی Software Supply Chain Security (SSCS) تضمین میکند که هرگونه مؤلفه شخص ثالث یا منبع باز، امنیت را رعایت میکند. standardها، کاهش خطرات زنجیره تأمین قبل از شروع توسعه.
2. طرح
در مرحله طراحی، تیمها معماری سیستم را ترسیم کرده و نحوه عملکرد نرمافزار را تعیین میکنند. امنیت حیاتیcisمواردی مانند محافظت از دادههای حساس، کنترل دسترسی کاربران و کاهش تهدیدات، در مرکز توجه قرار دارند.
تمرکز امنیتی: طراحی معماری امن و بهروزرسانی مدلهای تهدید زیرساخت Xygeni به عنوان کد (IaC) امنیت معماریهای ابری و سیستم را برای یافتن پیکربندیهای نادرست اسکن میکند و تضمین میکند که نقصهای امنیتی در طراحی شما جاسازی نشوند. علاوه بر این، امنیت اسرار Xygeni به محافظت از اطلاعات حساس مانند کلیدهای API، اعتبارنامهها و رمزهای عبور در طول این مرحله کمک میکند.
3. پروژه
اینجاست که کدنویسی واقعی اتفاق میافتد و آن را به یکی از آسیبپذیرترین مراحل برای ایجاد خطرات امنیتی تبدیل میکند. کد ضعیف نوشته شده یا اجزای ناامن اگر زود مورد توجه قرار نگیرند، میتوانند مشکلات قابل توجهی ایجاد کنند.
تمرکز امنیتی: شیوههای کدنویسی امن، تست امنیت برنامههای کاربردی استاتیک (SAST) و تحلیل ترکیب نرمافزار (SCA). شیگنی ASPM در طول توسعه، به طور فعال کد را رصد میکند و خطرات را به صورت بلادرنگ علامتگذاری میکند تا توسعهدهندگان بتوانند مشکلات را به محض بروز برطرف کنند. اصلاح خودکاربخشی از Xygeni Open Source Security مجموعه، بهطور خودکار آسیبپذیریهای موجود در اجزای متنباز را قبل از رسیدن به مرحله تولید برطرف میکند. در همین حال، تشخیص بدافزار در لحظه از وابستگیها و کتابخانههای شخص ثالث محافظت میکند، در حالی که امنیت اسرار تضمین میکند که هیچ داده حساسی بهطور تصادفی وارد پایگاه کد نشود.
4. تست
در مرحله آزمایش از چرخه عمر نرم افزارتیمها عملکرد را اعتبارسنجی کرده و آسیبپذیریها را بررسی میکنند. آزمایش کامل تضمین میکند که هیچ ریسک امنیتی به مرحله تولید نرسد.
تمرکز امنیتی: تست پویای امنیت برنامه (DAST)، تست نفوذ و اسکن آسیبپذیری. در طول این مرحله، شیگنی ASPM از معیارهای قابلیت بهرهبرداری برای برجسته کردن مهمترین خطرات استفاده میکند و به تیمها کمک میکند تا اصلاحات را به طور مؤثر اولویتبندی کنند. تشخیص بدافزار در لحظه همچنان به اسکن تهدیدات در اجزای شخص ثالث ادامه میدهد، در حالی که SSCS تشخیص ناهنجاری رفتارهای غیرمعمولی را که میتوانند نشاندهندهی آسیبپذیریهای پنهان باشند، رصد میکند.
5. گسترش
این مرحله، نرمافزار را در محیط عملیاتی منتشر میکند. تیمها باید از ایمن بودن فرآیند استقرار اطمینان حاصل کنند تا از ایجاد خطرات جدید در طول انتقال جلوگیری شود.
تمرکز امنیتی: پیکربندیهای امن، اسکن آسیبپذیری پس از استقرار و سیستمهای پیشگیری از نفوذ. علاوه بر این، شیگنی Open Source Security دنباله تضمین میکند که اجزای شخص ثالث حتی پس از استقرار، ایمن باقی بمانند. علاوه بر این، اصلاح خودکار آسیبپذیریها را در محیطهای زنده و بدون دخالت دستی برطرف میکند. در همین حال، SSCS به طور مداوم تهدیدات جدید را اسکن میکند و محیط تولید شما را ایمن نگه میدارد.
6. تعمیر و نگهداری
کار پس از استقرار پایان نمییابد. نگهداری مداوم، آسیبپذیریهای جدید را برطرف میکند، وصلهها را اعمال میکند و تضمین میکند که سیستم در برابر تهدیدهای در حال تحول ایمن میماند.
تمرکز امنیتی: مدیریت آسیبپذیری، مدیریت وصلهها و نظارت مستمر. شیگنی ASPM نظارت امنیتی بلادرنگ را برای شناسایی و حل سریع مشکلات نوظهور فراهم میکند. همراه با تشخیص بدافزار در لحظه، Xygeni به محافظت از نرمافزار شما در برابر خطرات جدید در اجزای شخص ثالث کمک میکند و امنیت بلندمدت را تضمین میکند.
مزایای یک چرخه عمر توسعه نرمافزار امن
اتخاذ یک چرخه حیات توسعه نرمافزار امن (S)SDLC) فقط در مورد ایمنسازی نرمافزار شما نیست - بلکه در مورد کار هوشمندانهتر و ساخت برنامههای بهتر است. با ادغام SDLC با اعمال شیوههای امنیتی در هر مرحله از توسعه، تیمها طیف وسیعی از مزایا را به دست میآورند:
- کاهش آسیبپذیریها: تشخیص زودهنگام مشکلات امنیتی به جلوگیری از رسیدن خطرات عمده به خط تولید کمک میکند.
- هزینه های پایین تر: رفع آسیبپذیریها در حین توسعه بسیار ارزانتر از وصله کردن آنها پس از انتشار است.
- بهبود وضعیت امنیتی: SSDLC انعطافپذیری را در نرمافزار شما ایجاد میکند و آن را برای تهدیدهای در حال تکامل آماده میسازد.
- دستیابی به انطباق: با امنیت آشنا شوید standardمانند GDPR، HIPAA و PCI DSS بدون دردسرهای لحظه آخری.
چگونه چرخه حیات توسعه نرمافزار امن (S)SDLC) امنیت نرمافزار را متحول میکند
درک مراحل چرخه عمر توسعه نرمافزار، اولین قدم برای ایجاد نرمافزاری امن و قابل اعتماد است. وقتی شما یک چرخه عمر توسعه نرمافزار امن (S) را اتخاذ میکنید،SDLC) ، شما امنیت را به بخش اصلی فرآیند توسعه خود تبدیل میکنید. از برنامهریزی و طراحی گرفته تا نگهداری، اضافه کردن SDLC امنیت در هر مرحله به تیم شما کمک میکند تا آسیبپذیریها را زود تشخیص دهد، هزینهها را کاهش دهد و از تهدیدهای در حال تحول جلوتر باشد.
شیگنی باعث میشود SSDLC فرزندخواندگی ساده. Application Security Posture Management (ASPM) به شما بینشهای بلادرنگ در مورد خطرات میدهد تا تیم شما بتواند مشکلات را به سرعت برطرف کند. Software Supply Chain Security (SSCS) اجزای شخص ثالث و متنباز را ایمن نگه میدارد. با اصلاح خودکار، شما آسیبپذیریها را فوراً برطرف میکنید و تمرکز خود را بر ساخت نرمافزار عالی حفظ میکنید.
گام بعدی را بردارید
با تمرکز بر SDLC امنیت و تغییر به یک SSDLC با این رویکرد، تیم شما نرمافزاری میسازد که نه تنها کار میکند، بلکه در برابر تهدیدات مدرن نیز ایمن میماند. تعبیه امنیت در هر مرحله، انطباق با قوانین را آسانتر کرده و هزینههای گزاف رفع مشکلات بعدی را کاهش میدهد. آمادهاید تا فرآیند خود را ارتقا دهید؟ ببینید چگونه Xygeni میتواند به ایمنسازی هر مرحله از شما کمک کند. چرخه عمر نرم افزار و توسعه را ایمنتر و کارآمدتر کند.

