
SSDLCکلید توسعه نرمافزار امن #
اگر در حال ساخت اپلیکیشن هستید، احتمالاً نام S را شنیدهاید.SDLCاما S چیست؟SDLCو چگونه با روشهای سنتی مانند ... مقایسه میشود؟ SDLCدر بحثِ SDLC در مقابل سSDLC، تفاوت کلیدی در نحوه برخورد با امنیت در طول چرخه عمر توسعه نهفته است. در حالی که SDLC اغلب امنیت را به عنوان آخرین مرحله یا بدتر از آن، یک اقدام پس از وقوع حادثه در نظر میگیرد، SSDLC (چرخه عمر توسعه نرمافزار امن) امنیت را از پایه ادغام میکند. این رویکرد پیشگیرانه تضمین میکند که آسیبپذیریها در مراحل اولیه مورد توجه قرار میگیرند، خطرات را کاهش میدهند، در هزینهها صرفهجویی میکنند و نرمافزاری تولید میکنند که نه تنها کاربردی است، بلکه از نظر طراحی نیز ایمن است. در این واژهنامه، دقیقاً توضیح خواهیم داد که چگونه SSDLC کار میکند، چرا در چشمانداز تهدیدهای امروزی ضروری است، و چگونه تیم شما میتواند آن را به طور مؤثر پیادهسازی کند.
تعریف:
اس چیست؟SDLC? #
چرخه حیات توسعه نرمافزار امن (S)SDLC) چارچوبی است که به طور سیستماتیک شیوههای امنیتی را در هر مرحله از فرآیند توسعه ادغام میکند. برخلاف SDLCکه در آن امنیت اغلب دیر - در حین آزمایش یا استقرار - مورد توجه قرار میگیرد.SDLC امنیت را از همان ابتدا «در خود جای میدهد». چرخه حیات توسعه نرمافزار امن به معنای افزودن پیچیدگی اضافی نیست؛ بلکه به معنای پیشگیرانه بودن است. با شناسایی و کاهش زودهنگام آسیبپذیریها، SSDLC خطرات را کاهش میدهد، هزینههای اصلاحات در مراحل پایانی را به حداقل میرساند و انطباق با مقرراتی مانند GDPR، HIPAA و PCI DSS را تضمین میکند. با SSDLC، توسعهدهندگان میتوانند نرمافزاری ارائه دهند که نه تنها به طور یکپارچه کار میکند، بلکه در برابر تهدیدات سایبری مدرن نیز مقاوم است.
SDLC در مقابل سSDLC: چرا سSDLC انتخاب هوشمندانهتری است #
تفاوت میان SDLC در مقابل سSDLC چیزی بیش از این است که تیمها چه زمانی به امنیت بپردازند - بلکه به این مربوط است که چگونه آنها build security در این فرآیند. روشهای سنتی ابتدا بر ایجاد نرمافزار کاربردی و سپس افزودن امنیت در طول آزمایش یا استقرار تمرکز دارند. این رویکرد واکنشی، آسیبپذیریهایی را در نرمافزار باقی میگذارد که تیمها باید بعداً آنها را برطرف کنند، که اغلب با هزینههای بالا یا خطرات جدی همراه است.
در مقابل، یک رویکرد پیشگیرانهتر تضمین میکند که امنیت بخشی از هر مرحله است، که با برنامهریزی شروع میشود. تیمها خطرات را در مراحل اولیه شناسایی و برطرف میکنند و امنیت را به بخشی یکپارچه از گردش کار تبدیل میکنند، نه یک امر فرعی. این امر نه تنها هزینهها را کاهش میدهد و از تأخیرها جلوگیری میکند، بلکه به توسعهدهندگان کمک میکند تا نرمافزاری قوی و آماده برای چالشهای مدرن ارائه دهند.
تفاوت های کلیدی SDLC در مقابل سSDLC
| منظر | SDLC چرخه عمر نرم افزار | SSDLC چرخه حیات توسعه نرمافزار امن |
| تمرکز امنیتی | واکنشی: امنیت پس از ایجاد قابلیتها مورد بررسی قرار میگیرد. مشکلات اغلب در حین آزمایش یا پس از استقرار یافت میشوند. | پیشگیرانه: امنیت در هر مرحله تعبیه شده است و احتمال از بین رفتن آسیبپذیریها را کاهش میدهد. |
| زمانبندی فعالیتها | امنیت اغلب تا مراحل آزمایش یا استقرار به تأخیر میافتد. | فعالیتهای امنیتی، مانند ارزیابی ریسک و کدنویسی امن، از ابتدا یکپارچه میشوند. |
| پیامدهای هزینه | رفع آسیبپذیریها در اواخر چرخه میتواند پرهزینه و زمانبر باشد. | تشخیص زودهنگام با جلوگیری از دوبارهکاریهای پرهزینه و تأخیرها، در منابع صرفهجویی میکند. |
| خطر آسیبپذیریها | ریسک بالاتر عدم توجه به مشکلات تا مراحل پایانی یا تولید. | ریسک کمتر، زیرا آسیبپذیریها در طول توسعه شناسایی و کاهش مییابند. |
| فعالیت های کلیدی | تمرکز بر ارائه نرمافزار کاربردی، به همراه امنیت به عنوان یک افزونه است. | طراحی امن، مدلسازی تهدید، کدنویسی امن و آزمایش مداوم از اولویتهای کلیدی هستند. |
به طور خلاصه: sdlc در مقابل هاsdlc: SDLC نرمافزاری میسازد که کار میکند. SSDLC نرمافزاری میسازد که کار میکند و از کاربران، دادهها و کسب و کار شما محافظت میکند. با SSDLCشما فقط نرمافزار توسعه نمیدهید - شما از همان روز اول اعتماد و انعطافپذیری را در خود پرورش میدهید.
مراحل چرخه حیات توسعه نرمافزار امن: گام به گام #
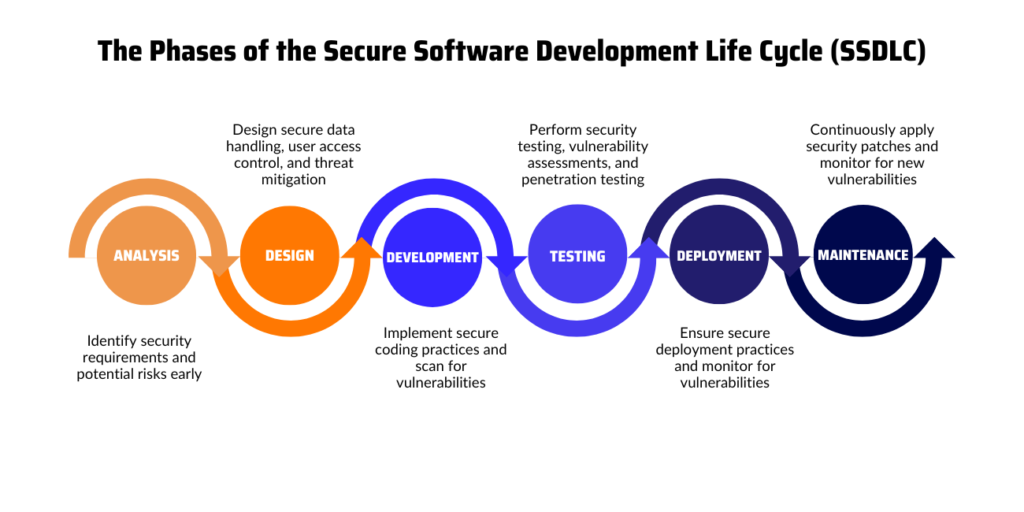
تعجب س چیست؟SDLC در عمل؟ در اینجا نحوه ادغام امنیت در هر مرحله از فرآیند توسعه آورده شده است:
برنامهریزی و تحلیل نیازمندیها
- الزامات عملکردی و امنیتی را از قبل تعریف کنید.
- ارزیابی ریسک انجام دهید تا تهدیدات بالقوه را زود شناسایی کنید.
طرح
- روی ایجاد یک معماری امن تمرکز کنید.
- قبل از شروع کدنویسی، از مدلسازی تهدید برای پیشبینی و کاهش آسیبپذیریها استفاده کنید.
پروژه
- با پیروی از بهترین شیوهها، کد امن بنویسید.
- از ابزارهایی مانند تست امنیت برنامههای کاربردی استاتیک (SAST) برای شناسایی آسیبپذیریها هنگام نوشتن کد.
تست
- عملکرد و امنیت را همزمان آزمایش کنید.
- قبل از استقرار، تست امنیت پویای برنامه (DAST)، تستهای نفوذ و بررسی کد را اجرا کنید تا نقاط ضعف را پیدا کنید.
گسترش
- پیکربندیهای امن را اعمال کنید.
- قبل از راهاندازی نرمافزار، سیستمهای نظارتی را ایجاد کرده و یک طرح واکنش به حادثه ایجاد کنید.
تعمیر و نگهداری
ارزیابیهای منظم آسیبپذیری را انجام دهید و وصلهها را برای حفظ وضعیت امنیتی قوی اعمال کنید.
نظارت مستمر پس از استقرار را نیز در نظر بگیرید.
میخواهید عمیقتر به این مراحل بپردازید؟ این پست وبلاگ مفصل را در اینجا ببینید مراحل چرخه حیات توسعه نرمافزار برای بینش بیشتر و بهترین شیوهها.
نکات کلیدی: S چیست؟SDLC? #
- اس چیست؟SDLC? SSDLC (چرخه حیات توسعه نرمافزار امن) شیوههای امنیتی را در هر مرحله از فرآیند ادغام میکند. SDLC فرآیندی - برنامهریزی، طراحی، توسعه، آزمایش، استقرار و نگهداری - برای اطمینان از امنیت نرمافزار از ابتدا تا انتها.
- چرا سSDLC مسائل: برخلاف سنتی SDLC، SSDLC امنیت را از همان ابتدا تعبیه میکند و آسیبپذیریها، خطرات انطباق و هزینههای بلندمدت را کاهش میدهد.
- مزایای اصلی SSDLC: تشخیص زودهنگام آسیبپذیری، کاهش تلاش برای رفع آن، بهبود اعتماد مشتری و هماهنگی با standardمانند GDPR، HIPAA و PCI DSS.
چرا توسعهدهندگان باید به S تغییر رویه دهند؟SDLC #
تغییر از SDLC به سSDLC ممکن است گام بزرگی به نظر برسد، اما مزایای آن ارزشش را دارد. در اینجا دلیل اینکه توسعهدهندگان عاشق چرخه عمر توسعه نرمافزار امن هستند را آوردهایم:
نرمافزار امنتری میسازد: با سSDLC، نرمافزار شما آمادهی مقابله با تهدیدهای مدرن است.
صرفه جویی در زمان و هزینه: تشخیص زودهنگام مشکلات به معنای رفع هزینههای کمتر در آینده است.
امنیت را ساده میکند: ادغام امنیت در گردش کار، استرس و رفع مشکلات در آخرین لحظه را کاهش میدهد.
پیادهسازی SSDLC آیا میتوان قبل از استقرار، از آسیبپذیریها جلوگیری کرد؟ #
بله، واقعاً. پیادهسازی SSDLC یکی از موثرترین راهها برای جلوگیری از آسیبپذیریها قبل از استقرار است. با ادغام شیوههای امنیتی در هر مرحله از فرآیند توسعه، از برنامهریزی و طراحی گرفته تا کدنویسی و آزمایش، SSDLC امنیت را به سمت چپ منتقل میکند. این بدان معناست که تهدیدها و آسیبپذیریهای بالقوه از طریق فعالیتهایی مانند مدلسازی تهدید، بررسی معماری امن و تحلیل استاتیک کد، در مراحل اولیه شناسایی میشوند. ابزارهایی مانند SAST و خسته نه به عنوان یک چارهی موقت، بلکه به عنوان حفاظهای داخلی در سراسر سیستم مورد استفاده قرار میگیرند. SDLCبررسیهای امنیتی با SSDLC پیوسته و خودکار هستند. به این ترتیب، احتمال کشف مشکلات بحرانی در آخرین لحظه کاهش مییابد. این امر نه تنها هزینه و پیچیدگی رفع اشکالات را کاهش میدهد، بلکه به اطمینان از این که آسیبپذیریها هرگز به مرحله تولید نمیرسند، کمک میکند.
پرکاربردترین S ها کدامند؟SDLC ابزار؟ #
برای پشتیبانی از چرخه حیات توسعه نرمافزار امن (S)SDLC) ، تیمها به طیف وسیعی از ابزارهایی که برای شناسایی، مدیریت و کاهش ریسک در هر مرحله از توسعه طراحی شدهاند، متکی هستند. هر دسته نقش خاصی را ایفا میکند - از نوشتن کد امن گرفته تا اعتبارسنجی اینکه برنامه شما در برابر تهدیدات دنیای واقعی مقاومت میکند.
در اینجا پرکاربردترین انواع S آورده شده استSDLC ابزار:
- تست امنیت برنامههای کاربردی استاتیک (SAST)این ابزارها کد منبع را در مراحل اولیه توسعه تجزیه و تحلیل میکنند تا اشکالات، توابع ناامن و نقصهای کدنویسی را قبل از رسیدن به مرحله تولید پیدا کنند.
- تست امنیت برنامه پویا (DAST)ابزارهای DAST حملات علیه برنامههای در حال اجرا را شبیهسازی میکنند تا آسیبپذیریهای زمان اجرا، مانند نقصهای تزریق یا احراز هویت شکسته را کشف کنند.
- تحلیل ترکیب نرمافزار (SCA): SCA ابزارها وابستگیهای متنباز آسیبپذیر را اسکن میکنند و مشکلات مربوط به مجوز را شناسایی میکنند و به شما کمک میکنند از خطرات زنجیره تأمین جلوگیری کنید.
- تشخیص اسرار: ابزارهای این دسته، کد را اسکن میکنند، pipelineو مخازنی برای شناسایی اعتبارنامههای کدگذاریشده، کلیدهای API و سایر اسرار حساس قبل از افشای آنها.
- زیرساخت به عنوان کد (IaCاسکنرها: این موارد تضمین میکنند که پیکربندیهای ابری و تنظیمات کانتینر شما از ابتدا از رویههای پیشفرض ایمن پیروی میکنند.
- CI/CD یکپارچهسازیهای امنیتیپلتفرمهایی مانند Xygeni در سیستم شما جاسازی میشوند pipelineبرای خودکارسازی تشخیص آسیبپذیری، اعمال guardrailsو با تغییر کد از [به/بعد]، از انطباق [با قوانین] اطمینان حاصل کنید commit برای استقرار.
با ترکیب این SهاSDLC با استفاده از ابزارها، شما یک دفاع لایهای ایجاد میکنید که خطرات را زود تشخیص میدهد، شیوههای ایمن را خودکار میکند و از انطباق مداوم پشتیبانی میکند. برای جزئیات بیشتر، به این راهنما در بیشتر مورد استفاده قرار می گیرد SDLC ابزار.
چگونه Xygeni S را ساده میکندSDLC #
تغییر به چرخه عمر توسعه نرمافزار امن به معنای تغییر اساسی در گردش کار شما نیست. Xygeni ابزارهایی را ارائه میدهد که پذیرش S را آسانتر میکند.SDLC بدون درز:
- Application Security Posture Management (ASPM): به صورت بلادرنگ (Real-Time) ریسکها را رصد کنید، آسیبپذیریها را اولویتبندی کنید و آنها را به طور موثر حل کنید.
- Open Source Security: به طور مداوم وابستگیها را برای یافتن آسیبپذیریها رصد کنید و بستههای مخرب را قبل از ورود به پایگاه کد خود مسدود کنید.
- امنیت اسرار: از نشت اطلاعات حساس مانند کلیدهای API یا اعتبارنامهها در طول توسعه جلوگیری کنید.
با Xygeni، میتوانید S را ادغام کنیدSDLC بدون اینکه سرعت تیم شما را کم کند، تمرینات را در فرآیند خود بگنجانید.
چرا توسعهدهندگان باید به S تغییر رویه دهند؟SDLC #
تغییر از SDLC به سSDLC ممکن است گام بزرگی به نظر برسد، اما مزایای آن ارزشش را دارد. در اینجا دلیل اینکه توسعهدهندگان عاشق چرخه عمر توسعه نرمافزار امن هستند را آوردهایم:
- باعث صرفهجویی در زمان و هزینه میشود: تشخیص زودهنگام مشکلات به معنای رفع هزینههای کمتر در آینده است.
- امنیت را ساده میکند: ادغام امنیت در گردش کار، استرس و رفع مشکلات در آخرین لحظه را کاهش میدهد.
- نرمافزار امنتری میسازد: با سSDLC، نرمافزار شما آمادهی مقابله با تهدیدهای مدرن است.
همین حالا رایگان شروع کنید #
همین امروز قدم بعدی را بردارید! Xygeni S را ساده میکندSDLC ادغام، آن را کارآمد و مناسب برای توسعهدهندگان میکند. همین حالا شروع کنید و اجازه دهید به شما کمک کنیم تا به راحتی از [روشهای] زیر عبور کنید: SDLC به سSDLC در حالی که نرمافزاری امن و قابل اعتماد را از پایه میسازیم.
اکنون به صورت رایگان شروع کنید!

پرسش و پاسخهای متداول #
زیرا به سازمانها کمک میکند تا نرمافزاری بسازند که نه تنها کاربردی، بلکه ایمن نیز باشد. با ادغام امنیت در هر مرحله از فرآیند توسعه، SSDLC خطر آسیبپذیریها را کاهش میدهد، انطباق با مقرراتی مانند GDPR را تضمین میکند و HIPAAو هزینههای گزاف تعمیرات در مراحل پایانی را به حداقل میرساند. همچنین با جلوگیری از نقضهای امنیتی که میتواند به مشتریان و عملیات تجاری آسیب برساند، از اعتبار سازمان شما محافظت میکند.
پیادهسازی SSDLC نیازمند همکاری بین همه ذینفعان است. توسعهدهندگان با ادغام شیوههای کدنویسی امن، رهبری را به دست میگیرند. متخصصان امنیت با مدیریت آزمایش و کاهش تهدید، این فرآیند را هدایت میکنند. مدیران پروژه، امنیت را در طول چرخه عمر توسعه در اولویت قرار میدهند، در حالی که صاحبان مشاغل اطمینان حاصل میکنند که اهداف امنیتی با اهداف تجاری همسو هستند. این نقشها با هم، به طور هماهنگ کار میکنند تا اجرای موفقیتآمیز S را تضمین کنند.SDLC.
در حالی که هر دو هدف ساخت نرمافزار امن را دنبال میکنند، DevSecOps و SSDLC رویکردهای کمی متفاوت را اتخاذ کنند.
SSDLC (چرخه حیات توسعه نرمافزار امن) بر ادغام امنیت در هر مرحله از چرخه عمر توسعه سنتی - از برنامهریزی و طراحی گرفته تا کدنویسی، آزمایش و استقرار - تمرکز دارد.
DevSecOps یک رویکرد گستردهتر است که توسعه، امنیت و عملیات را با هم ترکیب میکند. این رویکرد بر اتوماسیون، ادغام مداوم و حلقههای بازخورد بلادرنگ در کل زنجیره ابزار DevOps تأکید دارد.
به طور خلاصه، سSDLC امنیت را به مراحل توسعه اضافه میکند، در حالی که DevSecOps امنیت را در کل سیستم تعبیه میکند. CI/CD گردش کار.
پیادهسازی یک SSDLC به تیمها کمک میکند تا نقصهای امنیتی را زود - قبل از اینکه به مرحله تولید برسند - تشخیص دهند. با انجام این کار، سازمانها:
- کاهش هزینه و تلاش برای رفع اشکالات
– از آسیبپذیریهای رایج مانند تزریقها یا پیکربندیهای نادرست جلوگیری کنید
- اطمینان از رعایت نکات امنیتی standardها و سیاستها
- ایجاد اعتماد بین کاربران و ذینفعان
در نهایت، سSDLC کدنویسی امن را به بخشی از فرهنگ شما تبدیل میکند—نه فقط یک بررسی دقیقه نودی قبل از انتشار.

