
در توسعه نرمافزار مدرن، ۹۵٪ از آسیبپذیریهای نرمافزارهای متنباز از وابستگیهای انتقالی ناشی میشوند. این ارتباطات غیرمستقیم، خطرات پنهانی را ایجاد میکنند که اغلب مورد توجه قرار نمیگیرند. اما نرمافزار وابسته انتقالی چیست؟ این یک پیوند غیرمستقیم است که از طریق بستههای دیگر به ارث میرسد و به طور بالقوه برنامه شما را در معرض آسیبپذیریهای امنیتی قرار میدهد. این اجزای دیده نشده میتوانند به نقاط ضعف تبدیل شوند و نرمافزار شما را در برابر حملات سایبری آسیبپذیرتر کنند. درک و ایمنسازی این جنبه از نرمافزار شما برای حفظ یک محیط پایدار و محافظتشده بسیار مهم است.
تعاریف:
وابستگی انتقالی چیست؟ #
یک وابستگی غیرمستقیم است که پروژه شما از بسته دیگری به ارث میبرد. برای مثال، اگر پروژه شما به کتابخانه A متکی باشد و کتابخانه A به کتابخانه B وابسته باشد، کتابخانه B به یک وابستگی انتقالی تبدیل میشود. این وابستگیهای پنهان میتوانند با اضافه شدن هر کتابخانه یا ماژول به مجموعه وابستگیهای خود، انباشته شوند و نظارت و ایمنسازی نرمافزار شما را دشوارتر کنند.
وابستگیهای انتقالی چگونه کار میکنند؟ #
بیایید به یک مثال ساده نگاه کنیم:
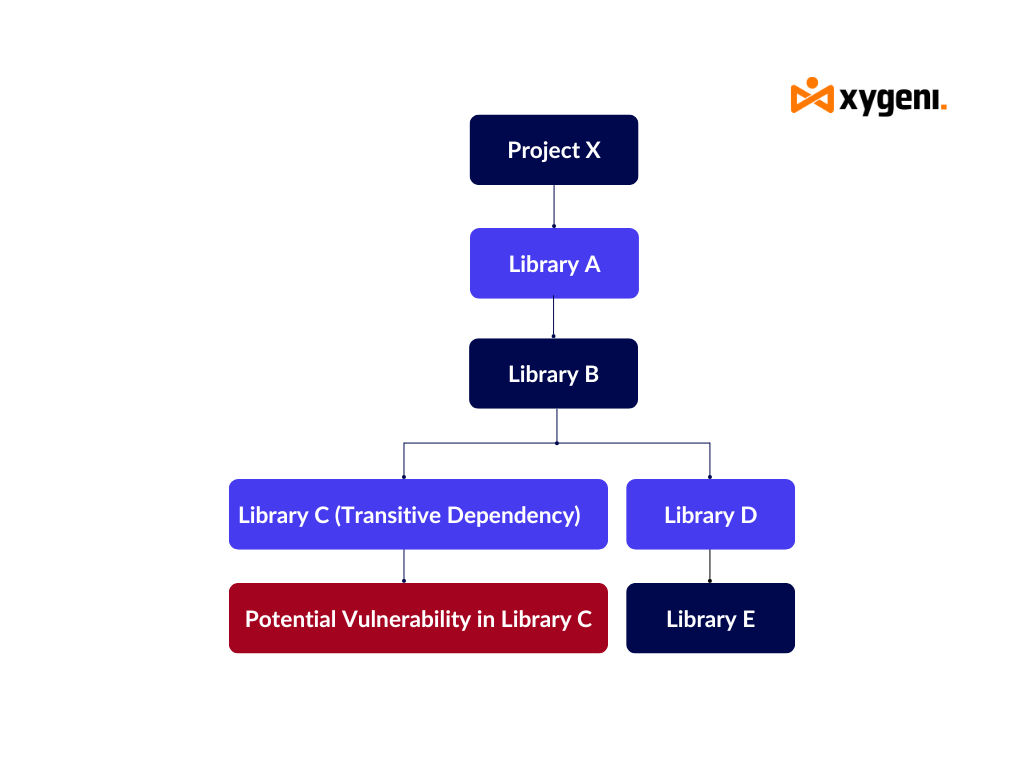
- پروژه X بستگی دارد کتابخانه الف برای عملکردهای اساسی مانند ثبت وقایع.
- کتابخانه الف خود بستگی دارد کتابخانه ب برای توابع کاربردی اضافی.
- کتابخانه ب استفاده کتابخانه سی برای تجزیه پیکربندی.
در این سناریو:
- کتابخانه سی یک نرمافزار وابستگی گذرا است پروژه X از طریق کتابخانه الف و کتابخانه ب.
- If کتابخانه سی حاوی یک آسیبپذیری باشد، میتواند به طور بالقوه کل پروژه را تحت تأثیر قرار دهد، حتی اگر پروژه Xتوسعهدهندگان حتی ممکن است از آن بیاطلاع باشند کتابخانه سیوجود.
- بیایید این را بسط دهیم:
- If کتابخانه سی اگر قدیمی باشد یا به خوبی نگهداری نشود، ممکن است آسیبپذیریهایی داشته باشد که در نسخههای جدیدتر وصله شدهاند. با این حال، از آنجا که در ... مدفون شده است کتابخانه الفوابستگیهای 's و کتابخانه B، ممکن است در طول ممیزیهای امنیتی نادیده گرفته شود.
- بدتر از آن، مهاجمان میتوانند با هدف قرار دادن آسیبپذیریها در وابستگیهای انتقالی پرکاربرد که مستقیماً توسط توسعهدهنده کنترل نمیشوند، از این مسیر «پنهان» سوءاستفاده کنند.
این زنجیرههای ارتباطات غیرمستقیم در پروژههای نرمافزاری بزرگتر، طولانیتر و پیچیدهتر میشوند و سطح حمله بالقوه را افزایش میدهند و نظارت امنیتی را دشوارتر میکنند. مهاجمان میتوانند با هدف قرار دادن آسیبپذیریها در اجزای پرکاربرد اما کمتر قابل مشاهده، از این مسیرهای پنهان سوءاستفاده کنند.
چرا وابستگیهای انتقالی اهمیت دارند؟ #
- آسیبپذیریهای پنهان:
وابستگیهای انتقالی، آسیبپذیریهای نامرئی ایجاد میکنند، زیرا مستقیماً توسط توسعهدهندگان کنترل یا بررسی نمیشوند. این خطرات اغلب بدون بررسی رها میشوند و همین امر آنها را به اهداف اصلی حملات سایبری تبدیل میکند. - افزایش پیچیدگی و ریسک:
مدیریت ارتباطات غیرمستقیم نرمافزاری، لایههایی از پیچیدگی را اضافه میکند. هر لایه اضافی، خطر ورود کد قدیمی یا ناامن به پروژه شما را افزایش میدهد. برای مثال، ممکن است شما یک آسیبپذیری را در کتابخانه A وصله کنید، اما اگر کتابخانه C همچنان در معرض خطر باشد، پروژه شما همچنان در معرض خطر است. - پیروی از مقررات:
چارچوبهای نظارتی مانند NIST SBOM سازمانها را ملزم میکند که بر تمام اجزای نرمافزار، از جمله وابستگیهای انتقالی، دید داشته باشند. عدم ردیابی آنها میتواند منجر به شکست در انطباق شود. نظارت جامع برای برآورده کردن این موارد بسیار مهم است. standards.
نحوه مدیریت وابستگیهای انتقالی #
- وابستگیهای انتقالی را شناسایی کنید:
از ابزارهایی مانند تحلیل ترکیب نرمافزار Xygeni استفاده کنید (SCA) برای نگاشت کل درخت وابستگی شما، شامل وابستگیهای مستقیم و متعدی. این شفافیت، نمای روشنی از بستههایی که پروژه شما به آنها متکی است، ارائه میدهد و خطرات را کاهش میدهد. - رفع آسیبپذیریها:
پس از شناسایی آسیبپذیریها، پلتفرم Xygeni راهنماییهایی در مورد وصلهگذاری یا ارتقاء بستههای آسیبپذیر در وابستگیهای انتقالی شما ارائه میدهد. اصلاح پیشگیرانه تضمین میکند که این مشکلات پنهان به تهدیدات امنیتی عمده تبدیل نشوند. - وابستگیهای غیرضروری را حذف کنید:
با تجزیه و تحلیل نمودار اجزای شما، Xygeni به شناسایی و حذف وابستگیهای انتقالی اضافی یا غیرضروری کمک میکند. این امر سطح حمله شما را کاهش داده و بهروزرسانیهای امنیتی را ساده میکند.
ایمنسازی وابستگیهای انتقالی با Xygeni #
نظارت و شناسایی بدافزار در لحظه (بلادرنگ): #
شیگنی Open Source Security پلتفرم (OSS) به طور مداوم وابستگیهای مستقیم و گذرا را برای یافتن آسیبپذیریها اسکن میکند. این پلتفرم بستههای مخرب را در رجیستریهای عمومی مانند NPM، Maven و PyPI شناسایی میکند و بستههای آسیبدیده را قبل از اینکه سیستم شما را به خطر بیندازند، قرنطینه میکند. هشدارهای Xygeni به صورت بلادرنگ به تیم امنیتی شما اطلاع میدهد.
اولویتبندی آسیبپذیریها با توجه به زمینه: #
همه آسیبپذیریها به یک اندازه بحرانی نیستند. شیگنی Application Security Posture Management (ASPM) آسیبپذیریها را بر اساس عواملی مانند قابلیت بهرهبرداری، قابلیت دسترسی و تأثیر بالقوه بر کسب و کار اولویتبندی میکند. این امر تضمین میکند که تیم شما ابتدا بر روی خطرناکترین آسیبپذیریها تمرکز کند.
نگاشت وابستگی کامل: #
نگاشت وابستگی Xygeni یک نمایش بصری جامع از نحوه تعامل همه اجزای شما ارائه میدهد. این نگاشت دقیق، de را آگاه میکند.cisدر مورد وصله کردن، ارتقا یا حذف وابستگیهای غیرضروری.
حفاظت در سطح کد: #
شیگنی Code Security این راهکار، کد مخرب را در برنامه شما اسکن میکند و تضمین میکند که حتی کدی که از طریق وابستگیهای انتقالی معرفی میشود، عاری از تهدید است. این راهکار، تهدیداتی مانند درهای پشتی و باجافزار را قبل از ورود به مرحله تولید شناسایی میکند و مکمل راهکارهای موجود شما خواهد بود. ابزارهای تحلیل استاتیک (SAST).
پروژه خود را با Xygeni ایمن کنید #
بنابراین، اکنون میدانید وابستگی انتقالی چیست. با نظارت بلادرنگ، تشخیص تهدید پیشگیرانه و ابزارهای امنیتی جامع Xygeni، میتوانید از هر لایه از پشته نرمافزاری خود محافظت کنید. برای رزرو نسخه آزمایشی و ایمنسازی زنجیره تأمین خود، همین امروز با ما تماس بگیرید!
امروز یک نسخه نمایشی رزرو کنید برای کشف اینکه چگونه Xygeni میتواند رویکرد شما را به امنیت نرمافزار متحول کند.

پرسش و پاسخهای متداول #
وابستگی جزئی زمانی رخ میدهد که یک ویژگی غیر اصلی از نظر عملکردی به بخشی از یک کلید اصلی مرکب وابسته باشد، نه به کل کلید، که منجر به افزونگی میشود.
از ابزارهایی مانند Xygeni استفاده کنید Open Source Security پلتفرمی برای شناسایی و رفع آسیبپذیریها در بستههای نرمافزاری که پروژه شما به آنها متکی است. این ابزارها راهنمایی خودکار در مورد نحوه وصله کردن یا ارتقاء اجزای آسیبدیده قبل از تبدیل شدن آنها به خطرات امنیتی ارائه میدهند.
درخت وابستگی خود را تجزیه و تحلیل کنید تا ببینید کدام بسته آن را معرفی میکند. کد خود را بهروزرسانی یا اصلاح کنید تا بدون از بین بردن عملکرد، آن را حذف کنید. پلتفرم Xygeni به تجسم و مدیریت این روابط کمک میکند.
از دستور Maven استفاده کنید mvn dependency:tree برای بررسی وابستگیهای انتقالی. این دستور سلسله مراتب کاملی از وابستگیهای پروژه شما را نمایش میدهد. Xygeni با Maven ادغام میشود تا بینشهای امنیتی عمیقتری ارائه دهد.
برای ارتقاء ایمن وابستگیهای انتقالی، میتوانید با استفاده از ابزارهایی برای ترسیم درخت وابستگی خود شروع کنید. سپس میتوانید تشخیص دهید که کدام بسته نیاز به بهروزرسانی دارد. نکته: همیشه قبل از ایجاد تغییرات، از کد خود نسخه پشتیبان تهیه کنید. امتحان کنید standard ابتدا دستورات را بهروزرسانی کنید. اگر این مشکل را حل نکرد، نسخه خاص را در فایلهای پیکربندی خود لغو یا پین کنید. در صورت لزوم، میتوانید وابستگی را مستقیماً نصب کنید. در نهایت، فقط باید آزمایشهایی را اجرا کنید تا مطمئن شوید هیچ مشکلی وجود ندارد، تغییرات را مستند کنید و بر آسیبپذیریهای جدید نظارت داشته باشید.

