خرابی ناشی از حملات انکار سرویس توزیعشده (DDoS) تهدیدی جدی برای کسبوکارها در هر اندازهای محسوب میشود و منجر به از دست دادن درآمد، آسیب به اعتبار و اختلال در خدمات ضروری میشود. اگر از خود میپرسید حمله DDoS چیست و چگونه کار میکند، پاسخ این است که این حملات سیستمهای هدف را با ترافیک نامشروع اشباع میکنند و از دسترسی کاربران قانونی به منابع حیاتی جلوگیری میکنند. برای مبارزه مؤثر با این تهدید رو به رشد، درک روشنی از حملات DDoS ضروری است.
تعریف:
حمله DDoS چیست؟ #
حملهی منع سرویس توزیعشده (DDoS) با ایجاد ترافیک بیش از حد از منابع متعدد، دسترسی به سرور، شبکه یا سرویس آنلاین را مختل میکند. این سیل مخرب ترافیک، که اغلب از طریق یک باتنت هدایت میشود، منابع هدف را به شدت مصرف میکند و کاربران قانونی را از دسترسی به آن باز میدارد.
حملات DDoS چگونه کار میکنند؟ #
حملات انکار سرویس توزیعشده از سیستم سوءاستفاده میکنند آسیب پذیری و محدودیت منابع. در اینجا نحوه عملکرد آنها به طور معمول آمده است:
- استقرار باتنتمهاجمان کنترل دستگاههای متعددی را به دست میگیرند و یک باتنت تشکیل میدهند.
- اضافه بار ترافیکباتنت با استفاده از پروتکلهایی مانند HTTP یا UDP، هدف را با ترافیک زیادی مواجه میکند.
- اختلال سرویس: هدف کند میشود یا از کار میافتد و منجر به از کارافتادگی میشود.
انواع حملات DDoS #
1. حملات مبتنی بر حجم #
- سیلهای UDP: هدف را با بستههای پروتکل دادهی کاربر (User Datagram Protocol) غرق کنید.
- تقویت DNS: سوءاستفاده از سرورهای DNS برای تقویت ترافیک حمله.
- سیلهای ICMP: از درخواستهای پینگ برای تخلیه منابع استفاده کنید.
2. حملات پروتکل #
- سیلهای SYN: از TCP handshake برای ایجاد بار اضافی روی سرور سوءاستفاده کنید.
- پینگ مرگ: ارسال بستههای بزرگ به سیستمهای از کار افتاده.
- حملات اسمورفهااستفاده از بستههای ICMP جعلی برای ارسال سیلآسا به شبکه.
3. حملات لایه کاربردی #
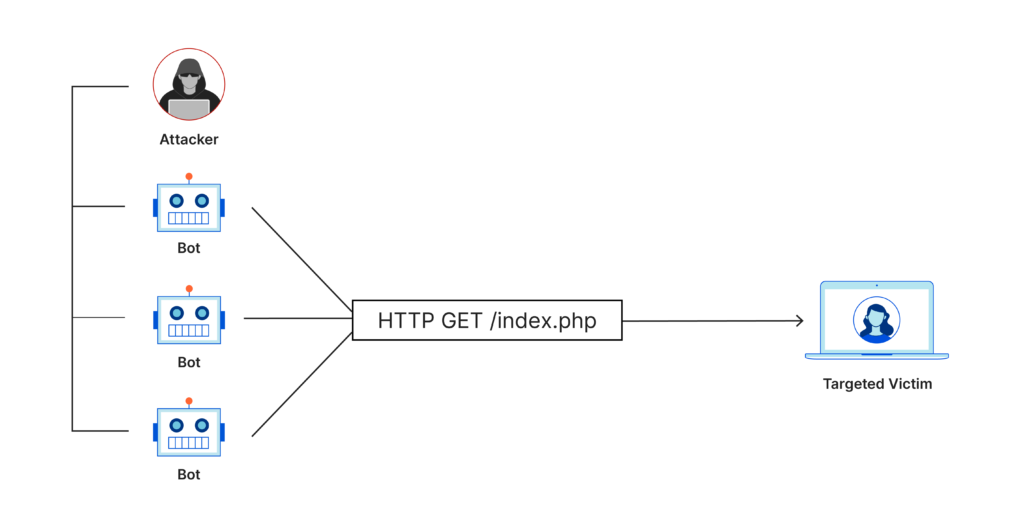
- سیل HTTP: سرورها را با درخواستهای HTTP بیش از حد بارگذاری کنید.
- لوریس آهسته: با باز نگه داشتن ارتباطات، منابع را به اتمام برسانید.
حملات DDoS و تأثیرات ثانویه آنها #
- تاکتیکهای انحرافیمهاجمان اغلب از این نوع حملات برای پرت کردن حواس تیمهای فناوری اطلاعات هنگام انجام حملات دیگر، مانند باجافزار یا نقض دادهها، استفاده میکنند.
- زیان اقتصادی: خرابی طولانی مدت میتواند برای کسب و کارها هزینه داشته باشد 218,000 $ در هر ساعت به طور متوسط (موسسه Ponemon).
- صنایع در معرض خطربخشهایی مانند امور مالی، تجارت الکترونیک و مراقبتهای بهداشتی به دلیل وابستگی به زمان آماده به کار، اهداف مکرری هستند.
چگونه Xygeni به جلوگیری از حملات DDoS کمک میکند #
شیگنی Application Security Posture Management (ASPM) قابلیتهای پیشرفتهای برای محافظت در برابر حملات انکار سرویس توزیعشده ارائه میدهد:
- نظارت بر زمان واقعیالگوهای ترافیکی غیرمعمول را که نشاندهنده فعالیت انسداد سرویس توزیعشده هستند، تشخیص میدهد.
- تشخیص ناهنجاری: رفتارهای نامنظم را در لایههای شبکه شناسایی و مسدود میکند.
- اولویتبندی ریسک پویا: آسیبپذیریهایی را که بیشتر مستعد سوءاستفادهی DDoS هستند، برجسته میکند.
- SSCS برای CI/CD دوربین های مداربسته: محافظت می کند CI/CD pipelineاز به خطر افتادن و استفاده برای ساخت باتنتها جلوگیری میکند و تهدیدات DDoS را در منبع آنها متوقف میکند.
بهترین زمان از کارافتادگی ناشی از حملات انکار سرویس توزیعشده استراتژی های کاهش #
شبکه های تحویل محتوا (CDN): توزیع ترافیک بین چندین سرور، کاهش فشار بر روی هر سیستم واحد.
سیاهچاله کردن: ترافیک مخرب را به یک مسیر null هدایت میکند تا آن را ایزوله کند.
غرق شدن: ترافیک حمله را برای تجزیه و تحلیل به یک محیط کنترل شده ارسال میکند.
محدودکردن سرعت: درخواست حجم برای جلوگیری از اضافه بار در Caps.
فایروال های کاربردی وب (WAF): حملات لایه کاربرد را مسدود میکند.
سوالات متداول #
سوال ۱. انگیزههای رایج مهاجمان برای هدف قرار دادن کسبوکارهای کوچک با حملات DDoS چیست؟
الف) کسب و کارهای کوچک اغلب دفاع ضعیفتری دارند. انگیزهها شامل درخواست باج (باج DDoS)، اختلال در رقبا یا دلایل ایدئولوژیک است.
سوال ۲. بهترین روشها برای کاهش حملات DDoS چیست؟
الف) کاهش مؤثر حملات انکار سرویس توزیعشده نیازمند یک رویکرد چندلایه است که چندین استراتژی را با هم ترکیب میکند:
- تکنیک های کلیدیسیاهچالهسازی، سینکچالهسازی، محدود کردن نرخ و استفاده از ابزارهایی مانند CDN و WAF.
- راه حل های جامعپلتفرمهایی مانند Xygeni ASPM ارائه محافظت پیشگیرانه و یکپارچه متناسب با enterprise نیازها، تضمین دفاع لایهای در برابر تهدیدات مدرن DDoS.
سوال ۳. آیا حملات DDoS میتوانند برنامههای خاصی را هدف قرار دهند؟
بله، حملات DDoS لایه کاربردی مانند HTTP floods سرویسهای خاصی را هدف قرار میدهند تا منابع را مصرف کرده و عملیات را مختل کنند.
از کسب و کار خود در برابر تهدیدات DDoS محافظت کنید #
Xygeni محافظت جامع در برابر حملات انکار سرویس توزیعشده را با ویژگیهای پیشرفتهای مانند نظارت بلادرنگ، تشخیص ناهنجاری و ... ارائه میدهد. CI/CD pipeline securityتضمین تداوم کسبوکار و حفظ اعتماد مشتری.
؟؟؟؟ همین حالا یک نسخه آزمایشی رزرو کنید برای ایمن سازی سازمان خود همین امروز.