
تشخیص و پاسخ به تهدید (TDR) چیست و چرا اهمیت دارد؟
با پیچیدهتر شدن تهدیدات سایبری، سازمانها برای محافظت از داراییهای دیجیتال خود به استراتژیهای امنیتی پیشگیرانه نیاز دارند. اینجاست که تشخیص و پاسخ به تهدید (TDR) وارد عمل میشود. تشخیص و پاسخ به تهدید چیست؟ این یک فرآیند امنیت سایبری است که برای شناسایی، تجزیه و تحلیل و پاسخ به تهدیدها در زمان واقعی طراحی شده است. TDR با ترکیب تشخیص تهدید با اقدامات پاسخ خودکار یا دستی، تأثیر حملات سایبری را قبل از اینکه بتوانند از آسیبپذیریها سوءاستفاده کنند، به حداقل میرساند.
TDR از فناوریهای قبلی مانند سیستمهای تشخیص نفوذ (IDS)، مدیریت اطلاعات و رویدادهای امنیتی (SIEM) و تشخیص و پاسخ به نقاط پایانی (EDR) تکامل یافته است. شرکتهایی مانند Cisco و مایکروسافت به توسعه راهکارهای TDR کمک کردهاند و آنها را برای استراتژیهای مدرن امنیت سایبری ضروری ساختهاند. TDR با بهرهگیری از یادگیری ماشینی، تجزیه و تحلیل رفتاری و هوش تهدید، به کسبوکارها اجازه میدهد تا تهدیدات شناخته شده و نوظهور را به سرعت و به طور مؤثر شناسایی و به آنها پاسخ دهند.
تعریف:
تشخیص و پاسخ به تهدید (TDR) چیست؟ #
تشخیص و پاسخ به تهدید (TDR) یک فرآیند امنیت سایبری است که برای شناسایی و پاسخ به تهدیدهای سایبری در زمان واقعی طراحی شده است. TDR با نظارت مداوم بر ترافیک شبکه، نقاط پایانی و فعالیتهای سیستم، رفتارهای مشکوک یا حملات احتمالی را شناسایی کرده و اقدامات فوری را برای مهار یا خنثی کردن این تهدیدها انجام میدهد. TDR تکنیکهای پیشرفته تشخیص را با اقدامات واکنش خودکار یا دستی ترکیب میکند تا از داراییهای دیجیتال یک سازمان محافظت کند.
اجزای کلیدی تشخیص و پاسخ به تهدید #
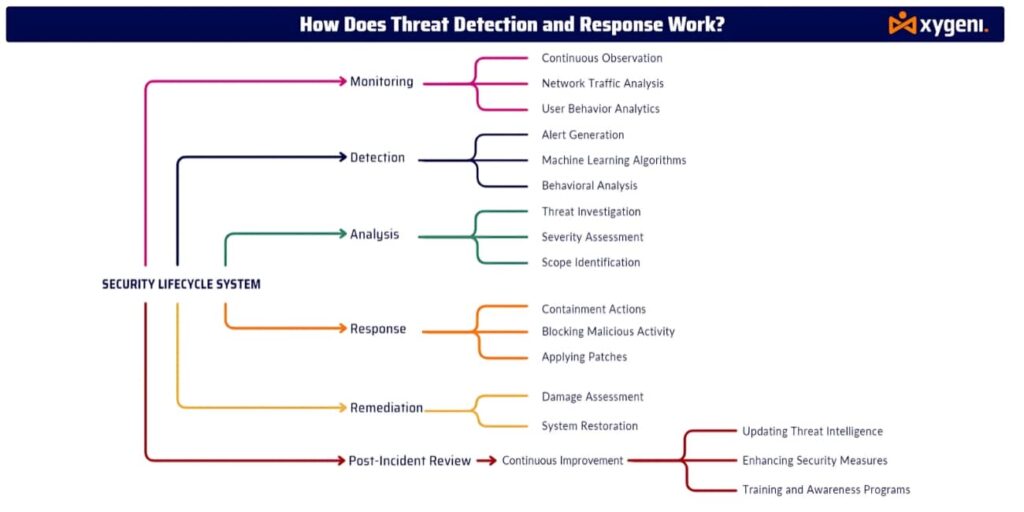
- نظارت مستمر
سیستمهای TDR به طور مداوم ترافیک شبکه، نقاط پایانی، رفتار کاربر و زیرساختهای فناوری اطلاعات را برای فعالیتهای مشکوک رصد میکنند. این هوشیاری مداوم به سازمانها اجازه میدهد تا تهدیدات بالقوه را به محض ظهور شناسایی کنند. - کشف
ابزارهای TDR از ترکیبی از موارد زیر استفاده میکنند: تجزیه و تحلیل رفتاری, فراگیری ماشینو تهدید هوش برای شناسایی تهدیداتی که ممکن است از اقدامات امنیتی سنتی عبور کنند. این شامل شناسایی ناهنجاریها، ترافیک غیرمعمول شبکه و امضاهای بدافزار میشود. - تجزیه و تحلیل تهدید
به محض اینکه سیستم یک تهدید را شناسایی کرد، تیمهای امنیتی ماهیت، منبع و دامنه حمله را تجزیه و تحلیل میکنند. آنها تأثیر بالقوه و سیستمهای تحت تأثیر را ارزیابی میکنند تا پاسخ مناسب را تعیین کنند. - پاسخ خودکار
سیستمهای TDR به طور خودکار به تهدیدهای شناسایی شده پاسخ میدهند تا آسیب را به حداقل برسانند. آنها به سرعت سیستمهای آسیبپذیر را ایزوله میکنند، آدرسهای IP را مسدود میکنند یا بدون تأخیر وصلهها را نصب میکنند. برای تهدیدهای پیچیدهتر، تیمهای امنیتی میتوانند پاسخهای دستی را آغاز کنند. - اصلاح و بازیابی
پس از مهار تهدید فوری، سازمانها روی اصلاح (بازیابی سیستمهای آسیبدیده، بستن آسیبپذیریها و بهبود دفاعهای امنیتی برای جلوگیری از حوادث آینده) کار میکنند. - پیشرفت مداوم
پلتفرمهای TDR مرتباً الگوریتمهای تشخیص خود را با جدیدترین بهروزرسانی میکنند. تهدید هوش و تنظیم سازوکارهای پاسخگویی برای مبارزه با تهدیدات سایبری جدید و در حال تکامل. این امر تضمین میکند که سازمانها در برابر بردارهای حمله نوظهور محافظت میشوند.
چگونه Xygeni از تشخیص و پاسخ به تهدید پشتیبانی میکند #
پیشنهادات Xygeni تشخیص و پاسخ به تهدید یکپارچه قابلیتهایی برای ارائه حفاظت جامع برای توسعه نرمافزارهای مدرن و زنجیرههای تأمین. در اینجا نحوه افزایش TDR توسط Xygeni آورده شده است:
- تشخیص ناهنجاری و نظارت بر زمان واقعی
پلتفرم Xygeni به طور مداوم نظارت میکند CI/CD pipelinesتشخیص ناهنجاریها یا فعالیتهای غیرمجاز در لحظه. این امر تضمین میکند که فرآیندهای توسعه نرمافزار شما ایمن و عاری از تهدیدات سایبری باقی بمانند. - امنیت اسرار
شیگنی امنیت اسرار این راهکار به طور خودکار افشای دادههای حساس مانند کلیدهای API، رمزهای عبور و توکنها را شناسایی و مسدود میکند. با ایمنسازی محیطهای توسعه نرمافزار شما، Xygeni به جلوگیری از حملات رایج مرتبط با نشت اطلاعات محرمانه کمک میکند. - پاسخ خودکار به حوادث
Xygeni با ایزوله کردن سیستمهای آسیبپذیر یا اعمال وصلهها بلافاصله پس از شناسایی تهدید، رفع تهدید را خودکار میکند. این امر مانع از گسترش تهدیدها در زیرساخت شما میشود. - پیشرفت مداوم
با بهرهگیری از ظرفیتهای جهانی تهدید هوش با استفاده از فیدها، Xygeni به طور مداوم قابلیتهای تشخیص تهدید خود را بهروزرسانی میکند و تضمین میکند که سازمان شما از تهدیدات سایبری در حال تکامل جلوتر باشد.
چرا تشخیص و پاسخ به تهدید مهم است؟ #
در جهانی که تهدیدهای سایبری پیشرفتهتر و مداومتر میشوند، داشتن ... شناسایی و پاسخ به تهدید سیستم TDR برای هر سازمانی بسیار مهم است. مزایای کلیدی آن عبارتند از:
- تشخیص زود هنگامشناسایی زودهنگام تهدیدها به جلوگیری از حوادث امنیتی بزرگ کمک میکند.
- پاسخ فعالخودکارسازی اقدامات واکنشی، بازه زمانی که تهدیدات سایبری میتوانند باعث آسیب شوند را کاهش میدهد.
- تاثیر کاهش یافتهتشخیص و پاسخ سریع به حداقل رساندن آسیبهای احتمالی به داراییهای دیجیتال و اعتبار سازمان شما کمک میکند.
همین امروز یک نسخه آزمایشی رزرو کنید تا ببینید چگونه Xygeni میتواند قابلیتهای تشخیص و پاسخ به تهدید سازمان شما را تقویت کند و داراییهای دیجیتال شما را در برابر تهدیدات سایبری در حال تکامل ایمن نگه دارد. #
پرسش های متداول (پرسش و پاسخ) #
تفاوت بین تشخیص و پاسخ در TDR چیست؟ #
تشخیص به شناسایی فعالیتها یا تهدیدهای مشکوک اشاره دارد، در حالی که واکنش شامل انجام اقداماتی برای مهار یا خنثی کردن تهدید، مانند ایزوله کردن سیستمها یا اعمال وصلههای امنیتی است.
چگونه TDR با اقدامات امنیت سایبری موجود ادغام میشود؟ #
راهحلهای TDR اغلب مکمل راهحلهای موجود هستند. سیم (اطلاعات امنیتی و مدیریت رویداد)، با شناسایی و پاسخ به تهدیدات در زمان واقعی، یک لایه دفاعی پیشگیرانهتر ارائه میدهند.
TDR با چه نوع تهدیداتی مقابله میکند؟ #
TDR میتواند طیف گستردهای از تهدیدات سایبری، از جمله موارد زیر را برطرف کند: نرم افزارهای مخرب, باجافزار, فیشینگ, بهره برداری های روز صفرو تهدیدات پیشرفته مداوم (APT).
سیستم TDR شرکت Xygeni چگونه کار میکند؟ #
Xygeni TDR را با تشخیص ناهنجاری در زمان واقعی ادغام میکند، مدیریت اسرارو قابلیتهای پاسخ خودکار برای ارائه حفاظت سرتاسری برای محیطهای توسعه نرمافزار و زنجیرههای تأمین.

