






Tekoälyn turvallisuus (kutsutaan myös AI kyberturvallisuus) viittaa käytäntöön, jolla suojataan sekä ohjelmistokehityksessä käytettävät tekoälytyökalut että niiden tuottama koodi ja infrastruktuuri. Tekoälyn integroituessa jokaiseen vaiheeseen SDLCkoodin luomisesta käyttöönottoon, se tuo mukanaan uuden riskiluokan: mallit, agentit, MCP-palvelimet ja tekoälykoodausavustajat jotka itse ovat hyödynnettävissä, väärin konfiguroituja tai aseistettuja.
Niiden turvaaminen vaatii näkyvyys, riskipisteytysja täytäntöönpano koko agenttikehityksen elinkaaren ajan, ei vain tiimisi kirjoittaman koodin, vaan myös sitä kirjoittavan tekoälyn, työkalujen, joihin se yhdistyy, ja pipelines se kulkee läpi.
OWASP Global AppSec EU 2026 järjestetään 22.–26. kesäkuuta Wienissä, Itävallassa. Tietoturvatiimeille, jotka navigoivat tekoälynatiiviseen kehitykseen siirtymisessä, tämä on vuoden tärkein kokoontuminen. Xygeni on paikalla osastolla G-08 koko viikon, ja siellä on tarjolla live-demoja, tuoteasiantuntijoita ja Xygeni AI Inventoryn ensimmäinen julkinen demonstraatio.
Miksi tekoälyn tietoturva on vuoden 2026 suurin haaste
Tekoäly ei ole enää vain kehitystiimien tuottavuustyökalu. Siitä on tullut osa hyökkäyspintaa. Alle vuodessa ohjelmistojen toimitusketju omaksui uudenlaisen uhkaluokan. Itseään leviävä npm-mato muutti kehittäjät toimitusmekanismeiksi. Kansallisvaltioiden toimijat piilottivat haittaohjelmia pakettiin, jota ladattiin 100 miljoonaa kertaa viikossa. LLM aseistettiin haittaohjelmien istuttamiseksi autonomisen agentin sisään. Nämä eivät ole reunatapauksia; ne ovat uusi lähtötilanne.
Luvut heijastavat muutosta: valtakirjojen varkaudet lisääntyivät 160% vuonna 2025, Recorded Future -raportoinnin kera 90 % enemmän tunnistetietoja varastettiin vuoden 2025 viimeisellä neljänneksellä kuin ensimmäisellä neljänneksellä yksinään, ja tekoäly sekä kiihdyttää hyökkäyksiä että laajentaa hyökkäyspinta-alaa. Yksittäinen MCP-sillan haavoittuvuus (CVE-2025-6514) ladattiin 437 000 kertaa ennen kuin se saatiin kiinni. Tänään 5.5 % julkisista MCP-palvelimista sisältää työkalujen myrkytyshaavoittuvuuksia ja 43 prosentissa komentojen injektointihaavoittuvuuksia.
Ydinongelma on arkkitehtoninen aukko. Perinteinen AppSec pysähtyy repositorioon eikä tiedä, mikä malli on. EDR tarkkailee käyttöjärjestelmää eikä ymmärrä paketteja, MCP-palvelimia tai tekoälyavustajia.
Tämän kuilun kurominen umpeen vaatii erilaisen alustan.
Mitä Xygeni AI Security tekee
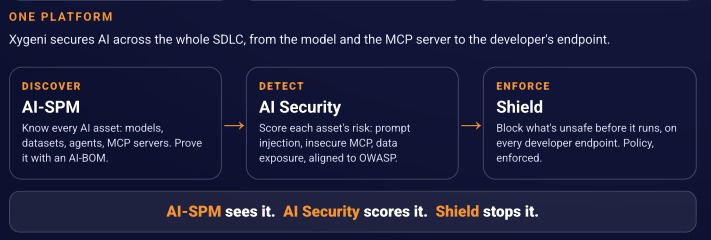
Xygeni AI Security perustuu yhteen periaatteeseen: Älä luota mihinkään, tarkista kaikki, myös tekoäly. Se suojaa sekä käyttämäsi tekoälyn että tekoälyn, jolla kehität, koko agenttiympäristössä. SDLCArkkitehtuurissa on kolme tasoa: Discover, Detect ja Enforce.
Löydä - AI-SPM: Tunne jokainen tekoälyresurssi
Et voi suojata sitä, mitä et näe. Xygeni AI-SPM antaa tiimeille reaaliaikaisen luettelon jokaisesta organisaationsa mallista, datasetistä, agentista, MCP-palvelimesta ja tekoälykoodaustyökalusta. Se kartoittaa niiden väliset suhteet, tuo esiin niitä yhdistävät riskit ja vie auditointivalmiin AI-BOM:n, tekoälymateriaaliluettelon, josta on nopeasti tulossa seuraaja... SBOM.
varten CISTämä on yksi puolustettava totuuden lähde jokaiselle tekoälyauditoinnille, ja se on yhdistetty EU:n tekoälylakiin, NIST:n tekoälyn RMF:ään ja ISO/IEC 42001 -standardiin.
Tunnista - Tekoälyn riskipisteytys: Tuhansista löydöksistä niihin harvoihin, joilla on merkitystä
Xygeni AI Security yhdistää deterministisen analyysin LLM-pohjaiseen semanttiseen ymmärrykseen havaitakseen perinteisen SAST ja SCA Se havaitsee välittömän injektoinnin ja järjestelmän välittömän vuotamisen, suojaamattomat MCP-kokoonpanot, arkaluonteisten tietojen paljastumisen tekoälytiedostoissa, vektori- ja upotusheikkoudet, haitalliset ohjeet dokumenteissa ja sääntötiedostoissa, huolimattomat tekoälyriippuvuudet, kovakoodatut LLM-tunnistetiedot ja agentit, jotka toimivat konfiguroitujen rajojen ulkopuolella.
Olennaista on, että se priorisoi todellisten tekoälyhyökkäyspolkujen, ei raakojen OWASP-vakavuuspisteiden, perusteella. Useimmat tekoälytietoturvatyökalut käsittelevät tiimeille tuhansia löydöksiä ja kutsuvat sitä näkyvyydeksi. Xygeni suodattaa kaikki löydökset alas saavutettavuuden, hyödynnettävyyden ja liiketoimintavaikutuksen perusteella, joten ruuhkan sijaan tiimit saavat lyhyen ja tarkan listan siitä, mitä todella on korjattava tänään.
Sen tekoäly pätee myös olemassa olevien tietojen havaintoihin SAST, SCAja skannerityökaluja, jotta tiimit laajentavat nykyistä työkalupakkoaan korvaamisen sijaan.
Valvoa – ShieldNolla luottamus kehittäjän päätepisteessä
Kehittäjän kone on se, missä haitallinen paketti suoritetaan ensimmäisen kerran, sillä hetkellä kun npm-asennus suoritetaan, kauan ennen kuin mikään ehtii koontiversioon. pipelineXygeni Shield tuo riippuvuuspalomuurin päätepisteeseen.
Se arvioi jokaisen paketin sitä mukaa, kun se noudetaan, ja estää vaaralliset tai haitalliset asennukset ennen asennuksen jälkeisen komentosarjan suorittamista. MEW (haittaohjelmien ennakkovaroitus), Shield havaitsee haitalliset paketit tekoälyarvioinneilla, jotka toimivat ennen allekirjoituksen olemassaoloa. Se myös valvoo MCP-sallittujen listojen noudattamista, estää epäluotettavia tekoälytaitoja ja -sääntötiedostoja, estää luvattomia tekoälymalleja ja -agentteja suorittamasta toimintaa ja voi eristää vaarantuneen päätepisteen automaattisesti kriittisen hälytyksen saapuessa, jolloin tapaus voidaan pysäyttää ennen kuin se leviää organisaatiossa.
Mitä odottaa osastolla G-08 tällä viikolla
- Wienin debyytti: Xygeni AI Inventoryn live-demo. Näe tekoälyhyökkäyspintasi reaaliajassa kartoitettuna, kaikki organisaatiosi käyttämät mallit, agentit, MCP-palvelimet ja tekoälykoodaustyökalut riskipisteiden ja suhdekaavioiden kera.
- Live-riippuvuuspalomuurin demo. Katso Shield arvioi ja estää haitallisen paketin päätepisteessä ennen sen asentamista, ennen kuin allekirjoitusta on olemassa.
- Koko alustan läpikäynti. Katso, miten Xygeni havaitsee, priorisoi ja korjaa haavoittuvuuksia, haittaohjelmia, salaisuuksia ja toimitusketjun riskejä tekoälypohjaisissa ratkaisuissa. SDLCs, IDE:stä tuotantoon.
- Keskustele tiimin kanssa. Xygenin AppSec- ja DevSecOps-asiantuntijat ovat paikalla koko viikon keskustelemassa tekoälyn tuottamasta code security, CI/CD suojaus, MCP-hallinta, ohjelmistojen toimitusketjun riski ja moderni AppSec-arkkitehtuuri. Alexander, Agustin, Marcosja Jeesus tulee tapaamaan sinua!
Tekoälyn kyberturvallisuus agenttien aikakaudella: Kysymyksiä, jotka kannattaa kysyä Wienissä
OWASP Global AppSec EU 2026 saapuu tekoälyn kyberturvallisuuden käännekohdaan. OWASP Top 10 for LLM Applications, OWASP Top 10 for Agenttic Apps (2026) ja OWASP Top 10 ovat kaikki nyt käytössä olevia viitekehyksiä, eivätkä useimmat organisaatiot ole vielä kartoittaneet altistumistaan millekään niistä.
Kysymykset, joita turvallisuusjohtajien tulisi kysyä tällä viikolla:
- Missä on tekoäly SDLC? Useimmat organisaatiot eivät pysty vastaamaan tähän varmasti. Varjo-MCP-palvelimet, hyväksymättömät mallit ja seuraamattomat tekoälyagentit ovat uusi varjo-IT, ja ne toimivat jo organisaatiossasi. pipelines.
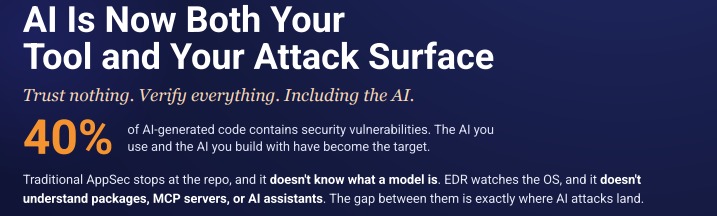
- Mitä tapahtuu, kun tekoälyn luoma koodi sisältää haavoittuvuuden? 40 % tekoälyn luomasta koodista sisältää tietoturvahaavoittuvuuksia. Ilman SAST joka ymmärtää tekoälyn luomia kuvioita ja IDE-tason guardrails, nuo haavoittuvuudet saavuttavat tuotantoympäristön nopeammin kuin koskaan.
- Onko AppSec-pinosi MCP-tietoinen? MCP-palvelimista on tullut ensisijainen vektori työkalujen myrkyttelylle ja komentojen injektiohyökkäyksille. Jos tietoturvatyökaluissasi ei ole MCP-inventaariota ja valvontakerrosta, hyökkääjät jo hyödyntävät sokeaa pistettä.
- Voitko tuottaa AI-BOM:n tilintarkastajalle tänään? Sääntelyviranomaiset ja enterprise Ostajat alkavat kysyä sitä. Organisaatioilla, jotka voivat vastata kyllä, on merkittävä etu vaatimustenmukaisuuden ja luottamuksen suhteen.
Vieraile Xygenin luona OWASP Global AppSec EU 2026 -tapahtumassa
Osasto G-08 · 22.–26. kesäkuuta · Wien, Itävalta
Poikkea paikalle live-demolle, keskusteluun tiimin kanssa, eksklusiivisille swage-tuotteille tai vain tauolle sessioista. Jos haluat varmistaa ajan asiantuntijan kanssa, varaa demo osastolta etukäteen osoitteessa Xygeni.
Xygeni on alusta, joka tunnistaa, priorisoi ja valvoo tekoälyn tietoturvaa koko ohjelmistotoimitusketjussa tekoälyinventaariosta ja riskien pisteytyksestä käytäntöjen valvontaan kehittäjän päätepisteessä. Yksi alusta. Yksi riskimalli. Yksi ohjaustaso.
AI-SPM näkee sen. AI Security pistää sen merkille. Shield pysäyttää sen.

FAQ
Mitä on tekoälyn tietoturva ohjelmistokehityksessä?
Tekoälytietoturva ohjelmistokehityksessä tarkoittaa sekä tiimiesi käyttämien tekoälytyökalujen (mallit, agentit, MCP-palvelimet, tekoälykoodausavustajat) että näiden työkalujen tuottaman koodin suojaamista. Se kattaa tekoälyresurssien löytämisen, riskien pisteytyksen OWASP-kehyksiä vasten ja käytäntöjen valvonnan kehittäjän päätepisteessä.
Mikä on tekoälymalli?
Tekoälyllä tehty osaluettelo (AI-BOM) on koneellisesti luettava luettelo organisaation kaikista tekoälyresursseista. SDLC (mallit, tietojoukot, agentit, MCP-palvelimet ja tekoälykoodaustyökalut) niiden suhteineen, riskipisteineen ja sääntelykartoituksineen. Siitä on nopeasti tulossa tekoälyaikakauden vastine SBOM.
Mitä on MCP-tietoturva?
MCP (mallikontekstiprotokolla) Tietoturvalla tarkoitetaan tekoälyavustajien ja ulkoisten työkalujen, API-rajapintojen ja tietolähteiden välisten yhteyksien suojaamista. MCP-palvelimet ovat nousseet ensisijaiseksi hyökkäysvektoriksi vuosina 2025–2026, ja työkalujen myrkytys- ja komentojen injektioon liittyviä haittoja on dokumentoitu merkittävässä osassa julkisia MCP-palvelimia.
Mitä on Xygeni AI Security?
Xygeni AI Security on alusta, joka tunnistaa, pisteyttää ja valvoo tekoälyyn perustuvaa tietoturvaa koko ohjelmistotoimitusketjussa. Se yhdistää AI-SPM:n (AI Security Posture Management) varaston ja tekoälyyn perustuvan tuoteluettelon luomiseen, OWASP LLM- ja MCP Top 10 -kehysten mukaisen tekoälyyn perustuvan riskipisteytyksen sekä Shield nollaluottamuskäytännön täytäntöönpanoa varten kehittäjän päätepisteessä.
Mitä on slopsquatting?
Slosquatting on hyökkäys, jossa pahantahtoiset toimijat rekisteröi pakettien nimiä, joita tekoälykoodausavustajat todennäköisesti hallusinoivat tai ehdottavat, kohdistaen kehittäjiin, jotka asentavat tekoälyn suosittelemia riippuvuuksia ilman vahvistusta.
