

Mitään ei murrettu. Agentti teki työnsä, kosketti riippuvuutta, konfiguraatiota tai palvelua, johon kukaan ei pyytänyt sitä koskemaan, ja pysyi käyttöoikeuksiensa sisällä koko ajan. Tässä sessiossa näet, miksi tämä tapaus on vaikeampi kuin mikään hyökkäys: miten etukäteen piirretty raja päätyy leveämmäksi kuin vaadittu tehtävä, miksi hyväksyntä on de...ciskerran tehty suorituksen jatkuessa, kuinka pysyvä käyttöoikeus muutti kehittäjän kannettavan tietokoneen kruununjalokiveksi ja miltä toipuminen näyttää, kun toimija ei pysty selittämään omaa päättelyään. Rekisteröidy nyt nähdäksesi, missä viimeinen täytäntöönpanokelpoinen hetki sijaitsee ja mikä sisältää räjähdyssäteen.
Xygenin toimitusjohtaja Jesús Cuadrado haastattelee Cyber Defense Magazinen CyberDefense TV:ssä Hot Seat -ohjelmassa. Hän puhuu ohjelmistojen suojaamisesta jo luontivaiheessa, kun tekoälyagentit kirjoittavat koodia ja haitalliset paketit päätyvät julkisiin rekistereihin ennen kuin mitään allekirjoitusta on olemassa. Katso haastattelu ja näe, miten Xygeni lähestyy sovellusten ja toimitusketjun suojaa tekoälyn avulla rakentaville tiimeille. Katso lyhyt haastattelu nyt!

Katso tuleva webinaarimme! Tekoälykoodauksen avustajat hallusinoivat pakettien nimiä, ja hyökkääjät rekisteröivät jo näitä väärennettyjä nimiä haittaohjelmilla. Tässä sessiossa näet, kuinka voit kartoittaa koko tekoälyekosysteemisi reaaliajassa, tekoälyinventaarion ja tekoälymallin avulla, joka nostaa esiin jokaisen mallin, agentin ja tekoälyn käyttöön ottaman riippuvuuden ohjelmistossasi. Tutustu Xygeniin. Shield estää haitalliset paketit ennen kuin allekirjoitusta edes on olemassa, mikä sulkee aukon, jonka allekirjoituspohjaiset skannerit jättävät auki. Katso nyt ja ota selvää, miten voit suojata ohjelmistosi ennen kuin huolimattomuus muuttaa seuraavan tekoälyn ehdotuksen sisäänpääsypisteeksi.

Siitä hetkestä lähtien, kun tekoälyagentti asentaa riippuvuuden tai muokkaa Dockerfile-tiedostoa, sinun SBOM ja alkuperäoletuksia testataan jo, eikä useimmilla tiimeillä ole mitään keinoa varmistaa, mitä todellisuudessa tapahtui. Tässä sessiossa näet todellisen muutoksen reaaliajassa: miten asennushetki muuttuu, kun kukaan kehittäjä ei vilkaise ensin paketin nimeä, olipa kyseessä sitten SBOMja alkuperä pitävät edelleen paikkansa, kun agentti teki päätöksencisja mitä on jäljellä koodin tarkistuksesta ja vasemmalle siirtymisestä, kun agentit commitja joskus yhdistyvät itsenäisesti. Katso nyt ja näe, millainen aidosti turvallinen agentti on pipeline vaatii käytännössä, ei vain teoriassa.

11. syyskuuta 2026 alkaen CRA antaa sinulle 24 tuntia aikaa ilmoittaa aktiivisesti hyödynnetystä haavoittuvuudesta ENISAlle, jopa markkinoilla jo olevien tuotteiden osalta, ja useimmilla tiimeillä ei ole vielä työnkulkua tähän. Tässä sessiossa näet todellisen prosessin livenä: haavoittuvuuden luomisen SBOM selvittää, mitkä tuoteversiot ovat ongelman kohteena, priorisoida löydökset saavutettavuus- ja hyödynnettävyysanalyysin avulla erottaakseen todelliset riskit kohinasta ja asettaakseen ilmoituksia, jotta oikea henkilö saa ilmoituksen heti, kun löydöksestä tulee ilmoitettava vaaratilanne. Katso nyt, miten CRA:n ilmoituskellosta voi tehdä lakisääteisestä määräajasta työnkulun, jota tiimisi voi todella käyttää paineen alla.

Katso nyt SafeDev-puheemme: Avoin lähdekoodi, tekoäly ja uusi hyökkäyspinta: aseistettu koodi, älykkäämmät puolustukset. Tekoälyn ja avoimen lähdekoodin uudelleenmääritellessä nykyaikaisia ohjelmistoja hyökkäyspinta laajenee nopeammin kuin koskaan. Riippuvuusriskeistä ja toimitusketjun tunkeutumisesta tekoälyn ohjaamaan hyökkäysten generointiin, hyökkääjät kehittyvät, ja niin on myös puolustajien kehittyvä. Liity Red Hatin, TikTokin ja Xygenin asiantuntijoiden seuraan tutkimaan, miten tekoäly ja automaatio mullistavat avoimen lähdekoodin tietoturvaa. Katso nyt ja opi, miten voit rakentaa sietokykyä, läpinäkyvyyttä ja luottamusta koko nykyaikaisen ohjelmistotoimitusketjun ajan!

Turvallisuustiimit luottavat usein SCA ja SAST erikseen, mikä voi johtaa hälytysväsymyksen, pirstaloituneiden tietojen ja riskien huomaamatta jättämisen tilaan. Sen sijaan, että niiden välillä valittaisiin, todellinen haaste on saada ne toimimaan yhdessä vahvemman tietoturvatilan saavuttamiseksi. Katso SafeDev-puheemme ja selvitä, miksi. SCA yksinään ei riitä, miten saavutettavuusanalyysi vähentää vääriä positiivisia, miksi SAST Täyttää kriittisiä aukkoja AppSec-kattavuudessa ja paljon muuta. Katso nyt!

Katso nyt: Tekoäly on jo sisälläsi SDLC. Mitä nyt? Tekoäly ei koputa ohjelmistotoimitusketjusi ovella; se on jo sisällä. Apukäyttäjät, agentit, MCP-palvelimet ja tekoälyn luomat riippuvuudet muokkaavat koodin rakentamista, tarkistamista ja toimittamista. Tässä SafeDev-puheessa OWASP-johtajat ja AppSec-asiantuntijat erittelevät, mitä tämä todella tarkoittaa tietoturvatilanteeseesi, missä hallintomallit pettävät ja mitkä käytännön kontrollit toimivat hidastamatta suunnittelutiimejä. Odota konkreettisia, toiminnallisia oppitunteja (ei vain teoriaa) siitä, miten ottaa käyttöön käytännön kontrollit, jotka suojaavat tekoälyavusteista kehitystä tulematta pullonkaulaksi insinööreillesi. Katso nyt!

Katso nyt SafeDev-puheemme: Kuinka läpäistä auditointi? Rakennamme aitoa sovellusturvallisuutta ISO-, NIST- ja CRA-standardien mukaisesti. Nykyään pelkkä turvallinen koodi ei riitä; se on todistettava. ISO 27001:n, NIST CSF:n, CRA:n, DORA:n ja NIS-2:n kaltaisten standardien ollessa keskeisessä asemassa organisaatioiden on rakennettava auditointivalmiita sovellusturvaohjelmia, jotka todella kestävät tarkastuksia. Tässä jaksossa asiantuntijat tutkivat, miten siirtyä käytännöistä käytäntöön ja miten vaatimustenmukaisuus voidaan upottaa... CI/CDja yhdenmukaistaa suunnittelu-, turvallisuus- ja GRC-tiimien toimintatavat sen mukaan, mikä todella hyväksytään. Katsokaa tätä nyt!

Katso nyt SafeDev Talk -jaksomme aiheesta Tietoturva ilman siiloja ja opi All-In-one-sovellussuojausalustojen todellinen arvo. Siilot ovat edelleen merkittävä este tehokkaalle riskienhallinnalle. Tässä sessiossa tarkastellaan, kuinka all-in-one-alustan käyttöönotto voi virtaviivaistaa sovellussuojausstrategiaasi, parantaa yhteistyötä tietoturva- ja kehitystiimien välillä, auttaa sinua pysymään edellä uusia uhkia ja paljon muuta! Katso se nyt ja hanki strategioita sovellustesi ja ohjelmistotoimitusketjusi suojaamiseksi!

Katso nyt SafeDev-luentomme koodista suorituksenaikaiseen ympäristöön. Monet tiimit investoivat paljon staattiseen analyysiin, mutta haavoittuvuudet päätyvät silti tuotantoon. Haasteena ei ole työkalujen puute, vaan kontekstin puute todellisen riskin ymmärtämiseksi. Tässä asiantuntijoiden vetämässä sessiossa tutkimme, miksi moderni sovellusten suojaus ei voi luottaa yhteen näkökulmaan ja miten kooditason ja suorituksenaikaisten näkemysten yhdistäminen auttaa tiimejä havaitsemaan, priorisoimaan ja korjaamaan haavoittuvuuksia tehokkaammin koko elinkaaren ajan. Katso nyt ja ymmärrä, missä nykyiset lähestymistavat ovat puutteellisia ja miten rakentaa kattavampi ja kontekstitietoisempi tietoturvastrategia.

Katso nyt SafeDev-puheemme: Tekoälyllä ohjattu DevSecOps – Tietoturvan orkestrointi pilvipohjaisesti. Tietoturva ei voi olla jälkikäteen mietitty asia nykyaikaisessa kehityksessä, ja tekoäly muokkaa sitä, miten rakennamme, suojaamme ja skaalaamme ohjelmistoja. Tässä jaksossa asiantuntijat tutkivat, miten päästään korjauspäivitysten ja skannauksen ulkopuolelle ja saavutetaan todella älykäs orkestrointi kaikkialla. SDLCTekoälypohjaisesta haavoittuvuuksien hallinnasta sisäänrakennettuun guardrails in CI/CD ja ajonaikaisesti, tämä puheenvuoro sukeltaa siihen, miltä skaalautuva, pilvinatiivi AppSec todella näyttää. Katso se nyt!

Katso nyt seuraava SafeDev-puheemme ja mullista DevSecOps-strategiasi! Tutustu siihen, miten ennakoiva riskienhallinta voi muuttaa DevSecOps-strategiaasi ja vahvistaa ohjelmistotoimitusketjuasi uusilta uhilta. Tämä sessio on räätälöity kyberturvallisuusjohtajille ja kehitystiimeille, jotka ovat sitoutuneet pysymään edellä yhä monimutkaisemmassa haavoittuvuuksien maisemassa. Katso jakso nyt!
Katso vuoden 2025 ensimmäinen SafeDev Talk ja nosta tasoasi Open Source Security strategiat! Kuuntele huippuasiantuntijoiden näkemyksiä vuoden 2024 tärkeimmistä opeista, huippuluokan puolustusmekanismeista ja avoimen lähdekoodin ohjelmistojen tietoturvan tulevaisuudesta. Tämä on tilaisuutesi pysyä kehityksen kärjessä uhkakuvien suhteen ja oppia ennakoivia strategioita ohjelmistotoimitusketjusi suojaamiseksi!

Katso SafeDev-puheemme ja muuta sovellusturvallisuusstrategiaasi! Ota selvää, miksi ASPM (Application Security Posture Management) on avain hälytysväsymyksen voittamiseen, tietoturvanäkemysten yhdistämiseen ja todellisten riskien priorisointiin. Huipputason kyberturvallisuusasiantuntijat sukeltavat AppSecin ja DevSecOpsin tulevaisuuteen ja jakavat toimivia strategioita, jotka auttavat sinua pysymään kehityksen kärjessä. Älä missaa tätä tilaisuutta oppia, kuinka virtaviivaistaa tietoturvatyönkulkuja ja rakentaa saumaton DevSecOps-strategia. Katso se nyt!

Liity seuraamme "Mystetisoinnin paljastamiseen" SBOM Turvallisuus", jossa kyberturvallisuusasiantuntijat Jennifer Cox, Santosh Kamane ja Jesus Cuadrado paljastavat SBOM ohjelmistojen laadun ja tietoturvan parantamisessa sekä vaatimustenmukaisuuden varmistamisessa. Tämä webinaari on välttämätön tiedon hankkimiseksi ohjelmistojen toimitusketjun tehokkaasta suojaamisesta. Opi, kuinka helposti voit vahvistaa ohjelmistojesi tietoturvaa!

Katso nyt vuoden viimeinen SafeDev-puheemme ja nosta taitojasi Software Supply Chain SecurityLiity alan huippuasiantuntijoiden seuraan, kun he tarkastelevat vuoden 2024 keskeisiä oppeja, paljastavat uusimmat trendit ja jakavat käytännönläheisiä näkemyksiä valmistautuakseen vuoden 2025 haasteisiin. Tämä webinaari on suunniteltu tietoturva-ammattilaisille ja kehitystiimeille, jotka haluavat innovoida ja pysyä dynaamisen kehityksen kärjessä. software supply chain security maailma. Rekisteröidy nyt!

Thoughtworksin, Codurancen ja Xygenin asiantuntijat jakavat näkemyksiään aiheesta Software Supply Chain SecurityParanna tietoturvatasoasi ja suojaa yrityksesi maine ja jatkuvuus. Oletko valmis oppimaan kehityksestä? Software Supply Chain Security?

Application Security Posture Management (ASPM) saa jalansijaa päivä päivältä. Sen erityistoiminnot eivät kuitenkaan välttämättä ole täysin selviä kaikille. Varmista paikkasi nyt! Liity SafeDev-keskusteluumme ”Tarvitsetko ASPM elämässäsi?” kyberturvallisuusasiantuntijoiden James Berthotyn, William Palmin ja Luis Garcian kanssa tutkiakseen potentiaalia ASPM kokonaisvaltaisena sovellusten tietoturvaratkaisuna ja jatka organisaatiosi voimaannuttamista!

Katso SafeDevTalk-lokakuun numeromme ja ota selvää, miten ohjelmistokoostumusanalyysiä voidaan muuttaa (SCA) ja suojaa ohjelmistotoimitusketjuasi uusilta uhilta.
Tämä sessio on suunniteltu kyberturvallisuusjohtajille ja kehitystiimeille, jotka haluavat pysyä edellä nykypäivän monimutkaisessa avoimen lähdekoodin haavoittuvuuksien maisemassa.

Katso nyt SafeDev-puheemme aiheesta Ohjelmistojen toimitusketjut paineen alla: Mitä vuosi 2025 opetti meille haittaohjelmista ja tekoälystä ja mitä seuraavaksi. Vuosi 2025 muuttui. software supply chain securityUudet hyökkäysmekaniikat (tekoälyavusteinen haittaohjelma, itsensä leviäminen ja luottamuksen väärinkäyttö laajassa mittakaavassa) paljastivat olemassa olevien puolustuskeinojen rajat. Liity tähän asiantuntijoiden vetämään sessioon ymmärtääksesi, mikä todella muuttui vuonna 2025 ja mihin kehitys- ja tietoturvatiimien on sopeuduttava vuonna 2026. Katso jakso nyt!

Liity Luis Rodríguezin, Xygenin teknologiajohtajan, ja Luis Manuel Garcían, myyntitukipäällikön, seuraan tässä verkkoseminaarissa aiheesta Secure CI/CDOpi asiantuntijoiltamme, miten voit ottaa käyttöön OWASP-parhaat käytännöt vahvistaaksesi tietoturvaasi. CI/CD ja suojaa ohjelmistotoimitusketjuasi. Suojaa CI/CD ja ohjelmistojen toimitusketju OWASP:n avulla. He puhuvat inventaariosta ja analyysistä, CI/CD Riskit, havaitseminen ja ehkäisy monien muiden asioiden ohella!

SafeDevTalksin neljännessä jaksossa esiintyvät kyberturvallisuusasiantuntijat Derek Fisher, Abhilasha Sinha ja Luis Rodriguez. Tässä jaksossa syvennytään kriittiseen aiheeseen, joka on kolmannen osapuolen ja avoimen lähdekoodin komponenttien käyttö ohjelmistokehityksessä, paljastaen piileviä haavoittuvuuksia ja uusia uhkia. Liity seuraamme oppiaksesi lisää piilevistä haavoittuvuuksista, kasvavista uhkista, todellisista tietomurroista ja paljon muusta!

Katso nyt tuleva SafeDev Talk -jaksomme: Loputtomat haavoittuvuudet. Älykkäämmät puolustukset! Haavoittuvuuksien hallinta kehittyy, eivätkä perinteiset työkalut enää riitä. Liity mukaan tutkimaan, miten nykyaikaiset uhat vaativat älykkäämpiä riskimalleja, reaaliaikaista priorisointia ja uutta lähestymistapaa ohjelmistojen toimitusketjun suojaamiseen. Älä missaa tätä istuntoa, joka on täynnä asiantuntijanäkemyksiä, joiden avulla voit vahvistaa sovellusturvallisuusstrategiaasi ja pysyä edellä nykypäivän dynaamista riskimaisemaa!

Liity mukaan tähän toiseen jaksoon CI/CD webinaareja, joissa esiintyvät Luis Rodríguez, Xygenin teknologiajohtaja ja toinen perustaja, sekä Luis Manuel García, myynnin tukipäällikkö. Tässä sessiossa tutkimme "sinisen tiimin" näkökulmaa CI/CD tietoturvaa, syventymällä toimiin, joita organisaatiot voivat tehdä parantaakseen tietoturvaansa...

Tässä nopeasti kehittyvässä digitaalisessa ympäristössä ohjelmistotoimitusketjusi turvallisuus on tärkeämpää kuin koskaan. Uusien hyökkäystaktiikoiden ilmaantuessa on ratkaisevan tärkeää pysyä kehityksen kärjessä ja varustautua uusimmilla suojausstrategioilla. Tässä webinaarissa Luis Rodriguez opastaa sinua ...

Katso nyt seuraava webinaarimme: Tekoälysovellusten tietoturvan automatisointi! Sovellusturvallisuustiimit ovat hukassa hälytysten kanssa; nyt on aika automatisoida. Tässä käytännönläheisessä sessiossa opit, kuinka voit poistaa manuaalisen prioriteetin ja siirtyä hälytyksestä korjaukseen sekunneissa kehittäjäystävällisen automaattisen korjauksen avulla. Opi karsimaan vääriä positiivisia tuloksia, priorisoimaan todellisia riskejä ja valvomaan tietoturvakäytäntöjä. Katso, kuinka voit integroida automaattisen korjauksen... CI/CD pipelines älykkäällä guardrails (monien muiden asioiden ohella). Katso se tänään!

Katso nyt SafeDev-puheemme: Oletusarvoisesti suojattu: Miten automaattinen korjaus muokkaa sovellusten turvallisuutta? ”Oletusarvoisesti suojattu” ei ole enää valinnainen; se on uusi perustaso. Tekoälyn luoman koodin, upotettujen tekoälykomponenttien ja salamannopeiden kehityssyklien ansiosta perinteiset turvaportit jäävät vajaaksi. Ratkaisu? Ennakoivat puolustusmekanismit ja käytännöllinen automaattinen korjaus, joka toimii siellä, missä kehittäjät elävät. Katso nyt ja ota seuraava askel modernissa sovellusten turvassa!

Kuuntele Neucon The Cyber Security Matters -podcastin jakso "Ohjelmistoturvallisuuden uusi haaste: miten pitää devops toiminnassa ilman, että joudutaan toimitusketjuhyökkäysten kohteeksi", jossa keskustelee Luis Rodriguez, Xygenin teknologiajohtaja, ja tutustu ohjelmistojen toimitusketjun turvaamisen muuttuviin haasteisiin.

Katso SafeDev-puheemme: AI Unleashed: Navigointi nousevien uhkien ja puolustuskeinojen parissa sovellusturvallisuudessa. Tekoälyn mullistaessa kyberturvallisuutta sen vaikutus sovellusturvallisuuteen on sekä voimakas että vivahteikas. Polymorfisista haittaohjelmista mallinnukseen ja nopeaan injektointiin, hyökkääjät käyttävät tekoälyä älykkäämpien hyökkäysten laatimiseen, ja puolustajat käyttävät tekoälyä hyökkäysten nopeampaan havaitsemiseen ja lieventämiseen. Katso se ymmärtääksesi yhtälön molemmat puolet ja oppiaksesi, miten voit tehdä AppSec-ohjelmastasi tekoälyvalmiin.
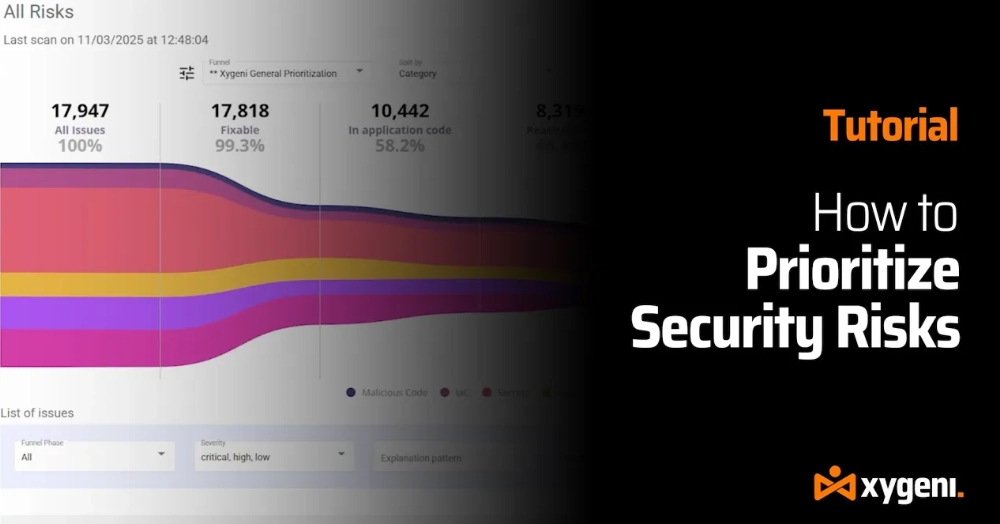
Oletko kyllästynyt loputtomiin tietoturvahälytyksiin? Korjataanpa ne, joilla on oikeasti merkitystä. Jos olet hautautunut haavoittuvuuslöydösten tulvaan, et ole yksin. Tässä vaiheittaisessa opetusohjelmassa näytämme, kuinka Xygeni Funnels auttaa DevOps- ja AppSec-tiimejä erottumaan hälyn läpi ja keskittymään todellisiin uhkiin – jotta voit suojata koodiasi. pipelineja liiketoimintakriittisiä järjestelmiä tehokkaammin.

AppSec-tiimit ovat paineen alla. Hälytysten määrä räjähtää, kehitysvauhti kiihtyy jatkuvasti, eikä manuaalinen triage pysy enää vauhdissa mukana. Perinteiset tietoturvamenetelmät alkavat näyttää rajansa. Tässä asiantuntijoiden johtamassa käytännönläheisessä sessiossa näet, kuinka tekoälypohjainen AppSec-automaatio auttaa tiimejä pääsemään yli hälytysväsymyksestä ja muuttamaan tietoturvalöydökset luotettaviksi, automatisoiduiksi korjauksiksi. Opi, mitä nykyaikaisessa AppSecissä on muutettava ja kuinka kehitys- ja tietoturvatiimit voivat suojata kaikkea. commit ja pull request hidastamatta toimitusta. Katso webinaari pyynnöstä ja näe, miten tekoälyllä toimiva automaatio muokkaa sovellusturvallisuutta käytännössä.

Katso Black Hat Europe -sessiomme: Uusi sovellusturvallisuuden todellisuus: tekoälypohjainen kehitys, haittaohjelmat ja modernit ohjelmistoriskit. Tekoälyn kiihdyttäessä ohjelmistojen toimitusta se myös muokkaa hyökkäyspintaa. Avoimen lähdekoodin haittaohjelmista ja toimitusketjun vaarantumisesta tekoälyn luomiin koodivirheisiin, tässä puheenvuorossa tarkastellaan, miten nykyaikaiset sovellusturvallisuuden riskit syntyvät ja mitä tietoturvatiimien on tehtävä pysyäkseen askeleen edellä tekoälyn ohjaamassa maailmassa.

Katso avauskauden SafeDev Talk -jaksomme DORAsta nyt, niin opit sen ja pysyt ajan tasalla finanssialan sääntelyn jatkuvasti kehittyvässä maisemassa. Tämä webinaari on suunniteltu erityisesti rahoituslaitoksille ja auttaa sinua navigoimaan DORAn vaikutuksessa toiminnan turvallisuuteen ja vaatimustenmukaisuuteen. Saat käyttökelpoisia strategioita ja asiantuntijanäkemyksiä, jotka auttavat sinua valmistautumaan tulevaisuuteen!
Katso Secure Cyber Connect -podcast-jakso, jossa esiintyy teknologiajohtajamme Luis Rodriguez. Yli 15 vuoden kokemuksella Luis jakaa asiantuntevaa tietoa haitallisen koodin havaitsemisesta, kolmansien osapuolten komponenttien suojaamisesta ja AppSec-strategioiden tulevaisuuden turvaamisesta. SolarWindsin jälkimainingeista viimeisimpään SSH-takaporttiin, tässä jaksossa käsitellään tosielämän uhkia ja käytännön puolustustaktiikoita. Opi vahvistamaan... SDLC, vähentää toimitusketjun riskejä ja pysyä kehittyvien kyberuhkien edellä.

Liity webinaariimme "Reaaliaikainen haittaohjelmien tunnistus avoimen lähdekoodin ohjelmistoissa" ja tutustu uusimpiin avoimen lähdekoodin ohjelmistoihin (OSS) vaikuttaviin haittaohjelmauhkiin. OSS-ohjelmistojen käyttöönoton kasvaessa myös uhkien määrä ja monimutkaisuus kasvavat, mikä asettaa uusia haasteita sekä kehittäjille että organisaatioille. Tämä oivaltava sessio paljastaa uusimmat trendit, nousevat uhat ja edistyneet strategiat OSS-riippuvuuksiesi suojaamiseksi haitallisilta hyökkäyksiltä. Liity mukaan!

Jäikö meidät paitsi Black Hatissa? Katso 20 minuutin mittainen tekoälykyberturvallisuutta, sovellusten tietoturvan automatisointia ja automaattista korjausta käsittelevä sessiomme yksinoikeudella tallenteena. Katso, miten voit vähentää hälytysmelua, korjata haavoittuvuuksia automaattisesti turvallisten PR-pyyntöjen avulla ja tuoda sovellusturvallisuuden automatisoinnin suoraan omaan käyttöösi. pipeline (monien muiden mielenkiintoisten asioiden ohella). Katso istunto pyynnöstä!

Katso ja syvenny: turvallisten sovellusten kiireelliseen tarpeeseen tietomurtojen ja haavoittuvuuksien kasvavan määrän valossa; turvallisten ja skaalautuvien ohjelmistojen rakentamisen nykyisiin haasteisiin, mukaan lukien eriytetyt työvirrat, etätiimien väliset viestintäaukot ja avoimen lähdekoodin ohjelmistojen (OSS) integrointiin liittyvät riskit; ja paljon muuta. Opi erottumaan hälyn läpi ja keskittymään kriittisimpiin uhkiin. Älä missaa tätä!
Et päässyt RSA-konferenssiin 2024 San Franciscossacisco? Ei hätää! Katso eksklusiivinen webinaarimme ja pysy kärryillä kyberturvallisuuden kriittisimmistä trendeistä, aina muutoksista CISO roolia kyberpuolustuksen huippukehityksen johtamiseen – kaikki työpöytäsi ääressä. Tässä webinaarissa syvennytään kyberturvallisuusmaailman uusimpiin näkemyksiin ja strategioihin!
Katso nyt webinaarimme tekoälyn luoman koodin suojaamisesta ennen sen lähettämistä. Raja-asteen koodausmallit hallusinoivat edelleen väärennettyjä pakettien nimiä jopa 6 %:ssa tulosteista, ja todelliset hyökkäykset, kuten Shai-Hulud, osoittavat, kuinka nopeasti yksi saastunut paketti voi levitä GitHubin, pilven ja muiden palveluiden kautta. CI/CDTekoälyagentit koskettavat nyt tiedostoja, päätteitä ja pipelinesuoraan, usein ennen minkään tietoturvatarkistuksen suorittamista. Tässä Nimbus Computen ja Xygenin yhteistyössä isännöimässä sessiossa tutkimme, miksi pelkkä CI-tietoturva ei enää riitä ja miten tunnistuksen siirtäminen IDE-ympäristöön auttaa tiimejä havaitsemaan riskit ennen kuin ne pääsevät tuotantoon.

Katso nyt webinaarimme Vibe Coding Without Regret. Tekoäly mullistaa ohjelmistojen rakentamista, sillä apukäyttäjät ja tekoälyagentit tuottavat yhä suuremman osan tuotantokoodista. Tässä sessiossa näet, miten tekoälyn luomaa koodia voidaan suojata suoraan IDE:ssä reaaliaikaisen haavoittuvuuksien tunnistuksen avulla. guardrails Copilotille ja saavutettavuuteen perustuvalle priorisoinnille. Tutustu siihen, miten tekoälyavusteinen korjaus auttaa kehittäjiä korjaamaan ongelmia tehokkaasti ja rakentamaan turvallista, tekoälypohjaista ohjelmistoa menettämättä hallintaa. Katso se nyt ja opi rakentamaan turvallista, tekoälypohjaista ohjelmistoa alusta alkaen.