Omistusmoottorit, täysalusta on-premise ja haittaohjelmien tunnistus, joka alkaa ennen allekirjoituksen olemassaoloa.
Katso, miten Xygeni vertautuu Aikidoon omissa repositorioissasi.

Viisi tärkeää eroa
Täysi alusta on-premise (yksittäinen vuokralainen). DAST toimii infrastruktuurisi sisällä ilman internet-yhteyttä.
Käyttäytymiseen perustuva haittaohjelma rekisterin julkaisun yhteydessä, ulottuen koko alueelle pipelines, säilöt, lähdekoodi commits.
Sisällytä löydökset Snykistä, Veracodesta ja Checkmarxista. Käytä tekoälyllä tehtyjä triage-, selitys- ja korjausmenetelmiä niihin kaikkiin.
Omat natiivit skannausmoottorit (ei OSS-orkestrointia). Yksi palvelutasosopimus, yksi tiekartta sekä SLSA + kokonaisratkaisu + CBOM.
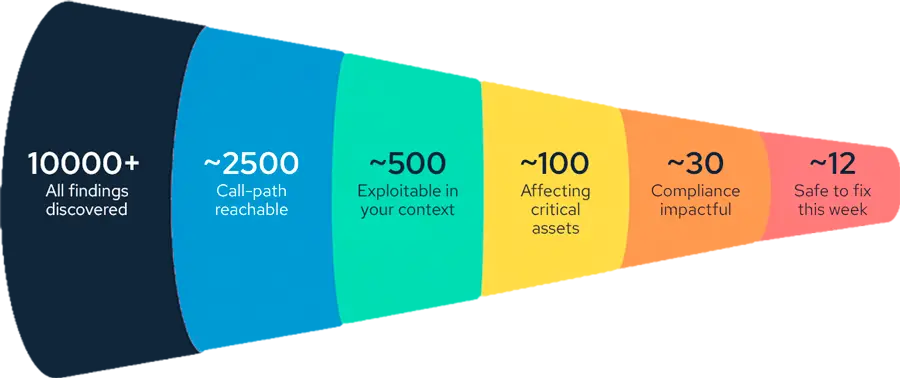
Liiketoimintatietoinen suppilo, joka rajaa tuhansia löydöksiä niihin harvoihin, jotka ovat tavoitettavissa ja hyödynnettävissä.

Mikä muuttaa työnkulkuasi eniten
Xygeni päättää, mitä korjataan ensin ja vähennetään melua.
Suppilon jälkeen Korjausriskin menetelmätaso käytetään: Xygeni analysoi kutsugraafin ja kertoo, mitkä korjaukset rikkovat mitkäkin kutsujat – ennen kuin otat ne käyttöön.
Vierekkäin
| Capability | | Aikido |
|---|---|---|
| Skannausmoottorit | ✅ Omistetut natiivimoottorit | ⚠️ OSS-pohjainen (Opengrep, Trivy, ZAP) |
| Haittaohjelmien tunnistus ennen allekirjoitusta ilmaisessa paketissa | ✅ MEW sisältyy ilmaiseen kehittäjäsopimukseen | ❌ Ilmainen paketti perustuu tunnettuihin allekirjoituksiin |
| Kehittäjän päätepisteiden suojaus | ✅ Paketit, IDE-laajennukset ja -liitännäiset sekä verkkoliikenne yhden organisaatiokäytännön alla. | ⚠️ Vain pakettiasennukset |
| Täysi alusta on-premise / yksivuokralainen | ✅ Täysi alusta paikallisesti | ⚠️ Paikallinen skanneri + pilvi dashboard |
| DAST-suoritusmalli | ✅ Paikallinen, rajaton rinnakkaiskäyttö | ⚠️ Vain pilvipalvelu (IP-valkoisten osoitteiden lista + internet-yhteyden käyttö |
| Tuo oma tekoälymallisi | ✅ Mikä tahansa LLM-tutkinto, mukaan lukien itseohjattu | ⚠️ Vain aikidon oma LLM |
| Haitallisten pakettien tunnistus ennen allekirjoitusta (MEW) | ✅ Käyttäytyminen rekisterin julkaisuhetkellä | ⚠️ Aikido Intel (syötetyylinen) |
| Haittaohjelmien havaitseminen kaikkialla SDLC | ✅ Pipelines + kontit + commits | ⚠️ Pakettikeskeinen |
| CI/CD pipeline security (eheys + alkuperä) | ✅ Pipeline eheys, anomalia, SLSA + kokonaisuus | ⚠️ Skannaukset pipeline, ei suojaa sitä |
| Tekoälyyn perustuva triage + riskien priorisointi | ✅ Triage omien + kolmannen osapuolen löydösten + suppilon + menetelmätason perusteella | ⚠️ Vain omat skannerit, ei kolmannen osapuolen löydöksiä |
| Salaisuuksien automaattinen peruutus + yhdistämisen esto | ✅ Automaattinen peruutus + yhdistämislohko | ⚠️ Vain havaitse ja vahvista |
| CBOM kielellä kreikka | ✅ Luotu julkaisua kohden | ❌ Ei saatavilla |
Kilpailijatiedot perustuvat julkisesti saatavilla olevaan dokumentaatioon, joka on tarkistettu syyskuussa 2026. Huomasitko jotain vanhentunutta? Kerro meille,.
Ero
| komponentti | | Aikido |
|---|---|---|
| Dashboard / Palvelin | ✅ Asiakasympäristö* | ⚠️ Aikido-pilvi |
| Löydösten säilytys | ✅ Asiakasympäristö | ⚠️ Aikido-pilvi |
| DAST-suoritus | ✅ Asiakasinfrastruktuuri (ei internet-yhteyttä) | ⚠️ Aikido-pilvi (IP-valkoisten osoitteiden lista + verkkotunnuksen vahvistus) |
| Tekoälyn / LLM-päättely | ✅ Asiakkaan valinnanvaraa, mukaan lukien itse isännöity | ⚠️ Aikido-infrastruktuuri |
| Automaattinen korjaus saatavilla offline-tilassa | ✅ Kyllä | ❌ Ei (Paikallisen skannerin tilit menettävät automaattisen korjauksen käyttöliittymän) |
Ero
Kaksikerroksinen tekoälyanalyysi pakettirekisterin julkaisun yhteydessä. Havaitsee haitallisen toiminnan ennen allekirjoituksen olemassaoloa – typosquattingit, obfuskaatiot, vuodot ja riippuvuuksien sekaannukset.
Havaitseminen ulottuu pipelines, säilökuvat ja lähdekoodi commits. Nappaa käänteiset kranaatit sisään pipelines, haitallisia komentoja rakennusskripteissä ja peukaloituja artefakteja, ei vain huonoja paketteja.
Natiivit SLSA- ja in-toto-vahvistukset jokaiselle koontiversiolle sekä kryptografinen materiaaliluettelo (CBOM) julkaisua kohden, jotta tiedät, mihin kryptografiaan sinun on siirrettävä.
Paketit, IDE-laajennukset ja lisäosat pysyvät estettyinä, kunnes ne saavuttavat käytäntösi asettaman vähimmäisiän.
Liikenne haitallisiin IP-osoitteisiin ja verkkotunnuksiin estetään päätepisteessä, ja vaarantunut kone eristetään.
Tietoturvatiimi asettaa sallitut ja estetyt komponentit sekä valtuutetut rekisterit.
Decisionit käyttävät Xygenin esiallekirjoitusta edeltävää haittaohjelmatiedustelua, eivätkä pelkästään tunnettuja haitallisia syötteitä.
Kyllä, varsinkin jos tarvitset koko alustan on-premise, oma LLM- tai haittaohjelmien tunnistuspakettien ulkopuolella. Xygeni käyttää omia skannausmoottoreitaan ja suorittaa dashboard, löydökset, DAST ja tekoälyn päättely omassa ympäristössäsi.
Joo. Käytössä Enterprise suunnitelma, koko alusta toimii on-premise, ilmarakoinen tai hybridi, mukaan lukien DAST- ja tekoälyominaisuudet itse isännöidyllä mallilla.
Mikä tahansa LLM-ohjelma: kaupallinen tarjoaja, itse isännöity malli tai Xygenin oma. Tiedot pysyvät omassa ympäristössäsi ja käyttö pysyy sopimuksessasi.
MEW analysoi jokaisen uuden paketin käyttäytymisen rekisterin julkaisun yhteydessä, ennen kuin allekirjoitusta on olemassa. Havaitseminen kattaa myös seuraavat asiat: pipelines, säilökuvat ja lähdekoodi commits.
Kyllä. Ilmainen kehittäjäsopimus sisältää MEW-haittaohjelmien esiallekirjoituksen tunnistuksen.
Tuo esiin aikidoarviointisi jättämät kysymykset. Käymme ne läpi pinossasi.