






Xygeni voitti kaksi Global InfoSec -palkintoa GenAI-sovellusten turvallisuus ja Application Security Posture Management (ASPM) ja tunnustusta yrityksen työlle tietoturva- ja suunnittelutiimien auttamisessa melun vähentämisessä, todellisten riskien priorisoinnissa ja tekoälyavusteisen kehityksen turvaamisessa toimitusta hidastamatta. Nykyaikaisille DevSecOps-tiimeille tämä on tärkeää, koska markkinat siirtyvät nopeasti kohti riskiperusteista lähestymistapaa. ASPM ja turvallista tekoälyyn perustuvaa kehitystä, ei erillisiä skannereita ja irrallisia hälytyksiä. Gartner on jo korostanut molempia Application Security Posture Management ja AI Code Security avustajat modernin sovellusturvallisuuden mullistavina alueina, samalla varoittaen, että tekoälypohjainen kehitys ja tunnelmakoodaus laajentavat hyökkäyspinta-alaa.
Nämä kaksi palkintoa heijastavat yksinkertaista todellisuutta. Turvallisuustiimit eivät tarvitse enempää dashboards. He tarvitsevat selkeä konteksti, todellinen priorisointi ja tuotantoturvallinen korjausJuuri tähän Xygeni keskittyy, koodista pilveen ja ihmisen kirjoittamasta koodista tekoälyn luomaan koodiin.
Miksi nämä kaksi palkintoa ovat tärkeitä
Voitto molemmissa kategorioissa on tärkeää, koska se osoittaa, että sovellusten suojaus ei ole enää jaettu "perinteiseen sovellusturvallisuuteen" ja "tekoälyturvallisuuteen". Nykyään nämä maailmat ovat yhteydessä toisiinsa.
Kehitystiimit toimittavat nopeammin, käyttävät enemmän avoimen lähdekoodin ratkaisuja ja luottavat enemmän CI/CD automaatiota ja tekoälypohjaisten koodausavustajien ja agenttityönkulkujen yhä yleisempää käyttöönottoa. Samaan aikaan tietoturvajohtajiin kohdistuu paineita vähentää vääriä positiivisia tuloksia, selittää liiketoimintariskit selkeästi ja automatisoida korjaavat toimenpiteet keskeyttämättä tuotantoa. Gartner kuvaa tätä muutosta suoraan: Tekoälyavusteinen kehitys tuo mukanaan uusia tietoturvaongelmia, samalla kun ASPM, saavutettavuusanalyysi ja tekoälypohjainen korjaava toiminta ovat tulossa keskeisiksi DevSecOpsin virtaviivaistamisessa.
Siksi nämä palkinnot sopivat niin hyvin yhteen. Yksi asia on tunnistaa Xygeni ASPM sovellusriskin ohjaustasona. Toinen tunnistaa DevAI ennaltaehkäisevänä kerroksena tekoälyn luoman ja tekoälyavusteisen koodin suojaamiseksi ennen kuin siitä tulee tuotanto-ongelma.
Miksi Xygeni voitti GenAI-sovellusten tietoturvan
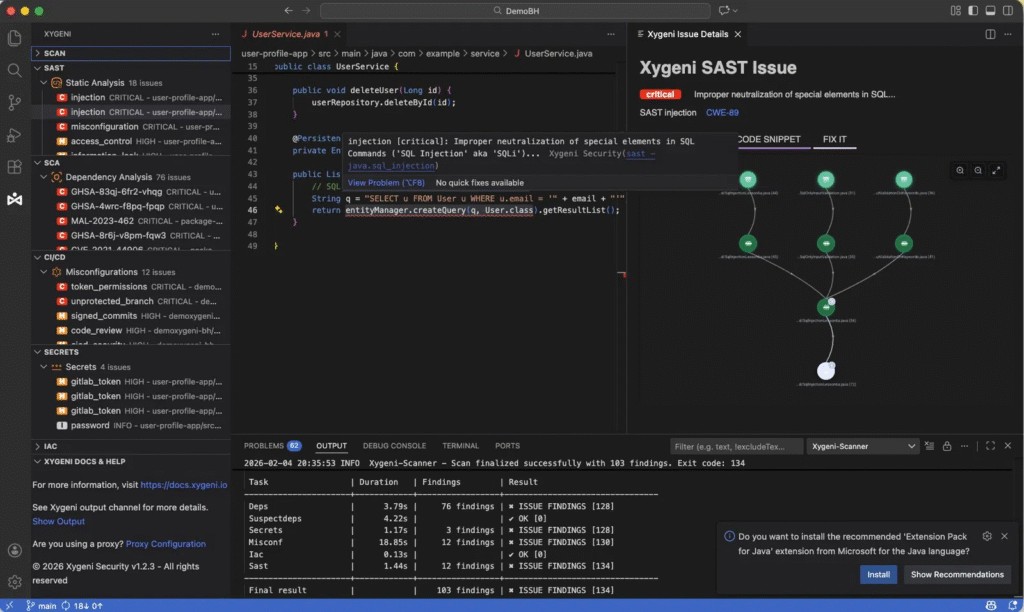
GenAI-sovellusten tietoturvapalkinto korostaa erilaista, mutta yhtä kiireellistä haastetta: miten suojata koodi, kun tekoäly on nyt osa kehitystyönkulkua.
Siellä DevAI erottuu joukosta. Sen sijaan, että tekoälyriskiä käsiteltäisiin erillisenä ajonaikaisena ongelmana, Xygeni tuo turvallisuuden koodin luontipisteeseen. Alusta yhdistää syvällisen staattisen analyysin, hyväksikäyttömahdollisuuksiin perustuvan priorisoinnin, tekoälyn automaattisen korjauksen ja haittaohjelmien tunnistamisen auttaakseen kehittäjiä havaitsemaan ja korjaamaan riskialttiita toimintamalleja varhaisessa vaiheessa.
Tämä lähestymistapa on erityisen ajankohtainen juuri nyt. Gartnerin mukaan vuoteen 2027 mennessä vähintään 30 % sovellusten tietoturvariskeistä johtuu vibe-koodauskäytännöistä ja vuoteen 2026 mennessä vähintään 40 % organisaatioista käyttää oletuksena sovellustensa tietoturvatestaustoimittajia tekoälypohjaisessa haavoittuvan koodin automaattisessa korjauksessa.
Tietoturva koodin luomisvaiheessa
DevAI tukee ennaltaehkäisevää mallia. Xygenin code security materiaaleissa selitetään, että alusta suorittaa syvällistä staattista analyysia injektiovirheiden, XSS:n, muistiongelmien, virheellisten määritysten ja haitallisen koodin mallien havaitsemiseksi samalla suodattaen löydökset hyödynnettävyyteen perustuvan priorisointisuppilon avulla, jotta tiimit keskittyvät siihen, mikä on hyödynnettävissä, eivätkä vain siihen, mikä on olemassa.
Se on tärkeä ero. Tekoälyavusteisessa kehityksessä nopeus ei ole pääongelma. Tarkistamaton luottamus on. Kehittäjät voivat luoda koodia nopeasti, mutta he tarvitsevat silti deterministisen validoinnin, tietoturvakontekstin ja turvallisia korjauksia.
Tekoälyn korjaus, jota kehittäjät voivat todella hyödyntää
Xygenin tekoälyyn perustuva AutoFix lisää seuraavan tason. Se luo kontekstitietoisia korjausehdotuksia, korvaa riskialttiita toimintamalleja turvallisemmilla vaihtoehdoilla ja luo... pull requests kielikäytäntöjen mukaisilla korjauksilla.
Tällä on merkitystä, koska GenAI-sovellusten tietoturvan tulevaisuus ei ole pelkästään havaitsemista. Kyse on tuotantoturvallinen korjaava toimenpideTyökalu, joka löytää ongelmia, mutta ei pysty auttamaan niiden ratkaisemisessa työnkulun sisällä, lisää kitkaa. Työkalu, joka pystyy ohjaamaan turvallista korjaamista kontekstissa, parantaa sekä tietoturvaa että kehittäjien nopeutta.
Guardrails tekoälyavusteiseen ja agenttiseen kehitykseen
GenAI:n tarina on laajempi kuin koodin viimeistely. Gartnerin vuoden 2025 sovellusten tietoturvan hype-sykli nostaa esiin Model Context Protocolin, tekoälyn. code security avustajat, tekoälyn ajonaikainen puolustus ja vibrakoodaus merkittävinä muutoksina sovellusten turvallisuudessa. Se varoittaa myös, että MCP tuo mukanaan uusia valtuutus- ja yksityisyysongelmia, eikä tekoälyn luomaa koodia tule käsitellä luonnostaan turvallisena.
Tämä konteksti tekee Xygenin DevAI-positioinnin erityisen merkittäväksi. Arvo ei ole vain siinä, että se auttaa kehittäjiä korjaamaan koodia. Arvo on siinä, että se esittelee guardrails jossa tekoälyn tuottama tuotos kohtaa todelliset suunnittelutyönkulut.
Miksi Xygeni voitti Application Security Posture Management
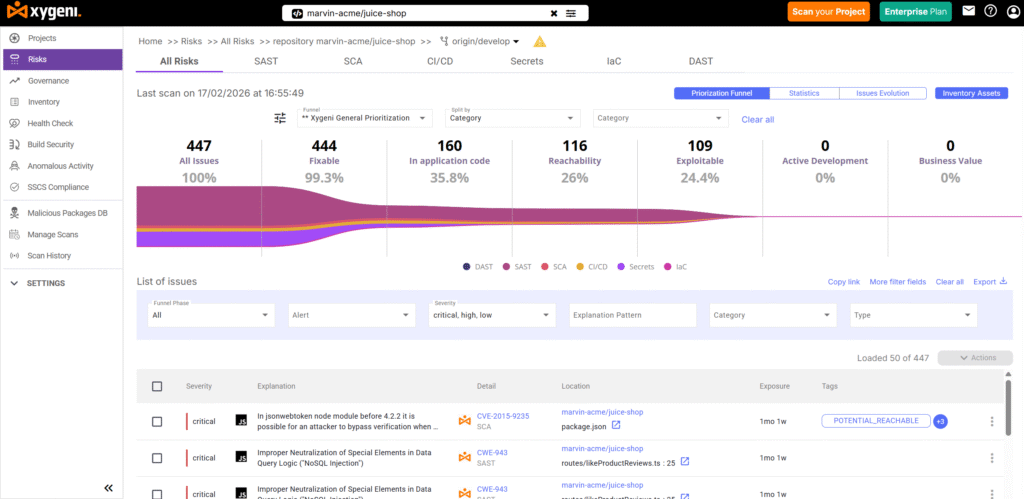
Application Security Posture Management pitäisi tehdä enemmän kuin kerätä tuloksia. Sen pitäisi auttaa tiimejä päättämään, mikä oikeasti on nyt tärkeää.
Xygenin ASPM lähestymistapa rakennetaan tämän ajatuksen ympärille. Alusta yhdistää signaalit koko ohjelmiston toimitussyklin ajan, mukaan lukien koodivarastot, riippuvuudet, pipelines, rakentaa tiedostoja, infrastruktuuria koodina ja pilviresursseja ja kartoittaa sitten jatkuvasti niiden suhteita ja tilaa kontekstissa.
Sillä on merkitystä, koska useimmat tiimit hukkuvat edelleen hajanaisiin hälytyksiin. Xygenin mukaan ASPM materiaalien osalta 48 % organisaatioista saa yli 10 000 hälytystä päivässä, ja jopa 52 % näistä hälytyksistä on vääriä positiivisia. Xygeni ratkaisee tämän ongelman kontekstuaalisella priorisoinnilla, joka ottaa huomioon omaisuussuhteet, vakavuuden, hyödynnettävyyden, altistumisen, liiketoimintavaikutuksen ja asiakkaan määrittelemät kriteerit, mikä auttaa vähentämään tarpeetonta kohinaa jopa 90 %.
Todellinen kontekstikerros, ei toinen skanneri
Xygeni ei sijoitu ASPM skannerin aggregaattorina. Sen sijaan se rakentaa luettelon ja korrelaatiokerroksen kaikkialle SDLCSe tunnistaa resurssit automaattisesti, seuraa riippuvuuksia ja osallistujia sekä antaa tiimeille koodista pilveen -näkymän sovellusriskeistä.
Juuri tässä kohtaa moderni ASPM luo arvoa. Gartner määrittelee ASPM tapana hallita sovellusriskejä jatkuvasti keräämällä, analysoimalla ja priorisoimalla tietoturvaongelmia koko ohjelmiston elinkaaren ajan, mikä auttaa tiimejä valvomaan käytäntöjä ja korjaamaan ongelmia tehokkaammin.
Dynaaminen priorisointi, joka heijastaa todellista riskiä
Erottuva osa Xygenin ASPM tarina on sen dynaaminen priorisointisuppiloAsiakkaat voivat määrittää jopa kahdeksan vaihetta ja tarkentaa priorisointia tekijöillä, kuten saavutettavuus, hyödynnettävyys ja liiketoimintakohtaiset kriteerit. Käytännössä tämä tarkoittaa, että tiimit voivat lopettaa reagoinnin volyymiin ja alkaa korjata sitä, mikä on todella saavutettavissa, alttiina tai toiminnallisesti tärkeää.
Se on vahva syy, miksi tämä tunnustus on järkevä. Vuonna 2026 paras ASPM Alustat eivät ole niitä, jotka näyttävät eniten dataa. Ne ovat niitä, jotka muuttavat monimutkaisuuden lyhyeksi ja luotettavaksi toimenpidelistaksi.
Parempia työnkulkuja, ei enemmän kitkaa
Xygenin ASPM auttaa myös sulkemaan toiminnallisen silmukan. Se integroi kolmannen osapuolen tietoturvaraportit, normalisoi löydökset ja keskittää korjaavien toimenpiteiden työnkulut, jotta tiimit voivat koordinoida toimintaansa nopeammin eri työkalujen ja ympäristöjen välillä.
Turvallisuusjohtajille tämä tarkoittaa jotain arvokkaampaa kuin pelkkä näkyvyys: parempaa prioriteettien määrittelyä, selkeämpää vastuunottoa ja mitattavissa olevaa tilanteen paranemista ajan myötä.
Vahvempi sovellussuojausmalli vuodelle 2026
Yhdessä nämä kaksi palkintoa viittaavat laajempaan viestiin.
Moderni AppSec on siirtymässä kohti:
- yhtenäinen konteksti yksittäisten havaintojen sijaan
- hyödynnettävyyteen perustuva priorisointi pelkän vakavuusperusteisen triage-luokituksen sijaan
- automatisoitu korjaaminen manuaalisen tilausjonon kasvattamisen sijaan
- ennakoiva tekoälytietoturva reaktiivisen puhdistuksen sijaan
- kehittäjäkeskeiset työnkulut tietoturvapullonkaulojen sijaan
Xygenin alusta on hyvin linjassa tuon suunnan kanssa. ASPM puolella se korreloi signaaleja koodin, pilven, pipelineriippuvuudet ja asennon. GenAI:n puolella se auttaa tiimejä suojaamaan tekoälyn luomaa ja ihmisen kirjoittamaa koodia aikaisemmin, ja priorisointi ja korjaavat toimenpiteet on integroitu työnkulkuun.
Tästä syystä tunnustus on enemmän kuin brändin virstanpylväs. Se heijastaa AppSec-ohjelmien seuraavaa kehityssuuntaa.
Mitä tämä tarkoittaa turvallisuus- ja suunnittelutiimeille
varten CISKäyttöjärjestelmille, sovellusturvallisuuden johtajille ja DevSecOps-tiimeille, tästä on käytännön hyötyä.
Jos tiimisi vaihtavat edelleen skannereiden välillä, analysoivat loputtomasti kaksoiskappaleita ja yrittävät hallita tekoälyavusteista kehitystä ilman selkeää guardrails, vanha malli on jo rasituksen alla.
AppSecin seuraava vaihe tarvitsee:
- yksi näkökulma riskeihin kaikkialla SDLC
- priorisointi todellisen hyödynnettävyyden ja liiketoimintakontekstin perusteella
- automatisoitu korjaus, joka sopii suunnittelun työnkulkuihin
- Vahvemmat kontrollit tekoälyn luomalle ja tekoälyn avustamalle koodille
- parempi signaali, vähemmän kohinaa
Se on se tila, jossa Xygeni tunnistetaan.
Viimeinen Takeaway
Xygeni voitti kaksi Global InfoSec -palkintoa ASPM ja GenAI-sovellusten turvallisuus koska molemmat kategoriat vaativat nyt samaa asiaa: tietoturvaa, joka on kontekstisidonnaista, käytännöllistä ja rakennettu vastaamaan sitä, miten ohjelmistoja nykyään todellisuudessa kehitetään.
ASPM pitäisi auttaa tiimejä korjaamaan ensin oikeat riskit.
GenAI-sovellusten tietoturvan tulisi auttaa tiimejä käyttämään tekoälykoodaustyökaluja ilman sokeita pisteitä.
Xygeni rakentaa molempia varten.

kirjailijasta
Perustaja ja teknologiajohtaja
Fatima Said erikoistunut kehittäjille suunnattuun sisältöön AppSec-, DevSecOps- ja software supply chain securityHän muuntaa monimutkaiset tietoturvasignaalit selkeiksi ja toimintakelpoisiksi ohjeiksi, jotka auttavat tiimejä priorisoimaan nopeammin, vähentämään kohinaa ja toimittamaan turvallisempaa koodia.
