





Miksi rakennusartefaktit ovat tärkeitä kehittäjille
Jos olet joskus kohdannut epäonnistuneita koontiversioita, versioiden yhteensopimattomuuksia tai puuttuvia riippuvuudet, tiedät kuinka kriittisiä artefaktit ovat artefaktiohjelmistokehityksessä. Binääritiedostoista käyttöönottopaketteihin, koontiartefaktit ovat nykyaikaisen ohjelmistotoimituksen perusta. pipelines. Mutta näiden artefaktien tehokas hallinta on haaste, varsinkin projektien skaalautuessa. Tässä kohtaa koontiartefaktien hallintatyökalut tulevat mukaan kuvaan.
Ne auttavat kehittäjiä järjestämään, suojaamaan ja jäljittämään artefakteja ohjelmiston elinkaaren jokaisessa vaiheessa, mikä helpottaa määräaikojen noudattamista ja yhteistyötä projektinhallinnan artefakteissa, kuten dokumentaatiossa ja vaatimustenmukaisuustietueissa.
Xygeni-tietoturvasanasto
Mitä ovat ohjelmistoartefaktit?
Ohjelmistoartefaktit ovat tiedostoja tai tuotoksia, joita kehittäjät luovat ohjelmistokehitysprosessin aikana. Kun rakennat, testaat tai pakkaat koodiasi, tuotat artefakteja, kuten käännettyjä ohjelmia, Docker-kuvia tai määritystiedostoja. Nämä artefaktit ovat tärkeitä, koska tiimit käyttävät niitä sovellusten käyttöönottoon, jakamiseen tiimikavereiden kanssa tai ohjelmistojen suorittamiseen kehitysympäristön ulkopuolella. Yksinkertaisesti sanottuna ne ovat kehittäjätyösi tuloksia.
Yleisiä uhkia esineiden rakentamisessa CI/CD Pipelines
Artefaktien hallinta CI/CD pipelinetuo mukanaan useita riskejä, jotka voivat häiritä työnkulkuja ja heikentää tietoturvaa. Nämä riskit eivät vaikuta ainoastaan ohjelmistosi laatuun, vaan ne voivat myös aiheuttaa tarpeetonta päänvaivaa kehitystiimeille. Tarkastellaanpa kehittäjien kohtaamia keskeisiä haasteita:
Peukalointi koonnin aikana:
Joskus hyökkääjät muokkaavat artefaktat rakennusprosessin aikana, jolloin niihin lisätään haitallista koodia, joka pysyy huomaamattomana ennen kuin se on asennettu. Kun näin tapahtuu, vahinko leviää usein ennen kuin tiimit ehtivät toimia.Riippuvuusmyrkytys:
Suosittujen kirjastojen haitalliset versiot ovat usein ladattu julkisiin arkistoihin pitää NPM or MavenJos nämä kirjastot sisältyvät pipeline, ne voivat aiheuttaa haavoittuvuuksia ja vaarantaa esineitäsi.Artefaktien virheelliset konfiguraatiot:
Yleisiä virheitä, kuten API-avainten jättäminen näkyviin Satamatyöläinen kuvien tai oletustunnistetietojen avulla Helm-kaavioissa voit luoda helppoja pääsykohtia luvattomalle käytölle tai tietovuodoille.Jäljitettävyyden puute:
Ilman työkaluja, joilla voidaan seurata esineiden alkuperää tai luomistapaa, ongelmien tutkiminen tai kysymyksiin vastaaminen auditointien aikana vaikeutuu. Tämä läpinäkyvyyden puute voi hidastaa ratkaisujen tekemistä ja aiheuttaa lisää hämmennystä.
Mitä kehittäjät tarvitsevat koontiartefaktien hallintatyökaluissa
Näiden haasteiden ratkaisemiseksi kehittäjät tarvitsevat työkaluja, jotka ovat helppokäyttöisiä mutta tehokkaita riskien hallinnassa. Oikea rakentaa artefaktien hallintatyökalun tulisi sisältää seuraavat ominaisuudet:
Version seuranta:
Tallenna jokainen versio artefakteistasi, jotta muutosten peruuttaminen tai ongelmien korjaaminen on helpompaa, jos jokin menee pieleen.Suojausominaisuudet:
Havaitse epätavalliset muutokset, hallitse, kuka voi käyttää esineitä, ja suojaa niitä luvattomalta käsittelyltä säilytyksen tai siirron aikana.CI/CD integraatio:
Toimii hyvin työkaluilla, kuten Jenkins, GitLab tai GitHub Actions, joten pipelinepysyvät tehokkaina ja helppokäyttöisinä.Kasvun tuki:
Hallitse useampia artefakteja projektiesi laajentuessa aiheuttamatta viivästyksiä tai suorituskykyongelmia.Vaatimustenmukaisuustuki:
Luo tietueita automaattisesti turvallisuuden takaamiseksi standardkuten SOC 2 tai DORA, mikä säästää aikaa auditointien ja arviointien aikana.
Kuinka koontiartefaktien hallintatyökalut auttavat suojaamaan ohjelmistoasi
Hyvät artefaktienhallintatyökalut eivät ainoastaan pidä asioita järjestyksessä – ne myös suojaavat niitä pipeline turvallisuusuhilta. Näin ne auttavat:
Kulunvalvonta:
Rajoita, kuka voi ladata, muokata tai ladata esineitä. Tämä vähentää virheiden tai haitallisten muutosten riskiä.Lähteen seuranta:
Yhdistä jokainen artefakti sen rakennusprosessiin, jotta tiedät aina, mistä se on peräisin ja miten se on tehty.Anomalian tunnistus:
Tunnista odottamattomat muutokset, kuten tiedostokoon tai metatietojen erot, jotka voivat viitata luvattomaan käsittelyyn. Varhainen havaitseminen antaa tiimien korjata ongelmat nopeammin.Turvallinen säilytys ja siirto:
Käytä salausta pitääksesi esineet turvassa, vaikka järjestelmän muut osat vaarantuisivat.
Esimerkiksi Xygeni vie artefaktien suojauksen pidemmälle luomalla peukalointisuojan SLSA (ohjelmistotuotteiden toimitusketjun tasot) tiedot. Nämä tiedot eivät ainoastaan seuraa kunkin esineen historiaa, vaan myös helpottavat vaatimustenmukaisuuden noudattamista. standards like kokonaisuudessaan.
Näiden riskien torjumiseksi työkalut, kuten Xygeni Build Security antaa kehittäjille enemmän hallintaa omiin pipelinesamalla vähentäen odottamattomien ongelmien riskiä. Älykkäämpien työkalujen avulla tiimit voivat keskittyä erinomaisen ohjelmiston rakentamiseen sen sijaan, että murehtisivat haavoittuvuuksista.
Haluatko oppia lisää aiheesta CI/CD Turvallisuus?
Tutustu oppaamme Build Security Essentials: Ohjelmistosi vahvistaminen alusta alkaen – käytännön vinkkejä ja näkemyksiä kokoonpanosi suojaamiseen pipeline ja pitää ohjelmistosi suojattuna.
Xygeni Secure Artifact -ohjelmistokehitys
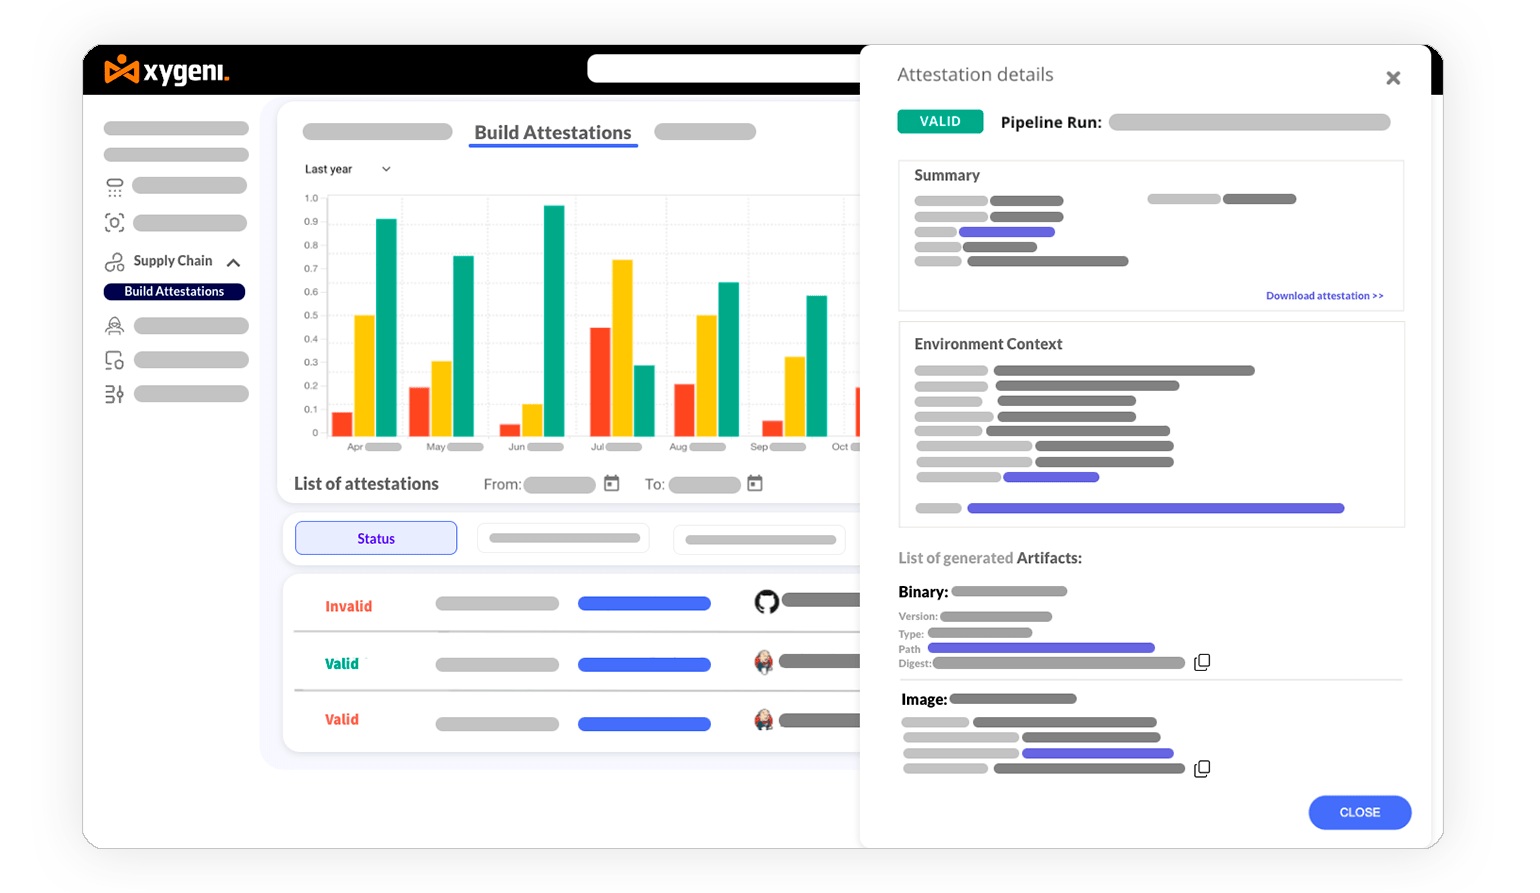
Moderni ohjelmisto pipelinekohtaavat kasvavia riskejä, mutta Xygeni Build Security Ratkaisu askeleita tarjotakseen esineillesi luotettavan suojan ja CI/CD prosesseihin. Keskittymällä Build SecurityTämä ratkaisu varmistaa, että jokainen artefakti on jäljitettävissä, varmennettu ja suojattu luvattomalta käsittelyltä. Keskeinen osa tätä on artefaktien luominen, tallentaminen ja varmentaminen. kokonaisvaltaiset todistukset, jotka tarjoavat läpinäkyvän tallenteen rakennusprosessistasi.
Tässä on, miten Xygeni Build Security Ratkaisu auttaa suojaamaan sinua pipeline:
Luo In-Toto-vahvistuksia helposti:
Lisää vain yksi rivi omaan CI/CD pipeline mahdollistaa todisteiden automaattisen keräämisen rakennusprosessisi jokaisesta vaiheesta. Tämä ominaisuus yksinkertaistaa vaatimustenmukaisuutta ja lisää uuden jäljitettävyystason artefaktiohjelmistokehitykseen.Tarkista artefaktit reaaliajassa:
Xygeni tarkistaa jokaisen artefaktin välittömästi, mukaan lukien lähdekoodin, määritystiedostot ja raportit, allekirjoitustarkistuksilla. Toisin kuin perinteiset rakentaa artefaktien hallintatyökalujaXygeni lisää reaaliaikaisen tietoturvan validoinnin, joka pysäyttää luvattoman muuttamisen ennen kuin se ehtii edetä.Pysäytä vaarantuneet artefaktit ennen käyttöönottoa:
Turvaportit pipeline estää peukaloituja artefakteja toimituksen tai käyttöönoton aikana, mikä on kriittinen ominaisuus artefaktiohjelmistojen kehittämisessä. Tämä lähestymistapa suojaa tuotantoympäristöäsi mahdollisilta tietoturvariskeiltä.Keskitä vahvistustietueet:
Xygeni käyttää sigstore Rekoria ja in-toto Archivistaa tarjotakseen läpinäkyvän ja peukalointisuojatun rekisterin todennusten hallintaan. Tämä rekisteri tukee suojattuja työnkulkuja artefaktiohjelmistojen kehittämisessä ja antaa tiimeille luottamusta omiin... pipelinen eheys.
Xygeni Build Security Ratkaisu auttaa tiimejä hallitsemaan esineitään luottavaisin mielin suojaamalla niitä jokaisessa vaiheessa pipelineSe automatisoi luomisen ja varmentamisen kokonaisvaltaiset todistukset, noudattaa alan standardeja standardon kuin SLSA ja pitää haavoittuvuudet poissa koontiversioistasi.
Kehittäjät tarvitsevat älykkäämpiä työkaluja rakennusartefaktien hallintaan
As pipelinemonimutkaistuessa on selvää, että rakentaa artefaktien hallintatyökaluja ovat kehittyneet paljon muuksikin kuin tallennusratkaisuiksi. Niillä on nyt kriittinen rooli ohjelmistojesi suojaamisessa nykyaikaisilta uhilta. Xygeni Build Security Ratkaisu erottuu joukosta integroimalla kokonaisvaltaiset todistukset omaan CI/CD työnkulku, joka tarjoaa jäljitettäviä, peukalointisuojattuja esineitä ja turvallisemman pipeline.
Yhdistämällä edistyneet tietoturvaominaisuudet helppoon integrointiin tämä ratkaisu auttaa kehittäjiä keskittymään erinomaisen ohjelmiston toimittamiseen ilman huolta vaarantuneista koontiversioista tai vaatimustenmukaisuusongelmista. Älykkäämpi artefaktien hallinta alkaa koontiversioiden suojaamisesta.
Valmis suojaamaan omasi pipeline? Kokeile Xygeni Build Security Ratkaisu ilmaiseksi!