






Suorita a koodin laadun tarkistus koodikannassa ja saat raportin monimutkaisuudesta, päällekkäisyyksistä, kuolleesta koodista ja nimeämisestä. Suorita code security tarkastaa samalla koodikannalla ja saat raportin SQL-injektio, sivustojenvälinen komentosarjaja todennusvirheetSamat tiedostot. Kaksi raporttia. Yleensä kaksi eri työkalua, kaksi eri dashboards, ja kaksi joukkuetta, jotka harvoin vertailevat novellejaan.
Tuo jako on niin normaali ohjelmistokehityksessä, että useimmat tiimit ovat lakanneet huomaamasta sitä. Se on myös syy siihen, miksi samassa funktiossa olevia ylläpidettävyysongelmia ja tietoturvaongelmia käsitellään kahtena toisiinsa liittymättömänä tikettinä yhden sijaan.
Tässä on mitä kukin tarkistus oikeastaan tekee, missä kohtaa ne menevät päällekkäin ja missä "kahden työkalun" malli jakautuu.
Mikä on koodin laaduntarkistus?
Koodin laaduntarkistus on staattinen analyysi, joka mittaa koodikannan ylläpidettävyyttä, luettavuutta ja rakenteellista toimivuutta riippumatta siitä, onko se hyödynnettävissä. Se ei kysy "voiko hyökkääjä murtaa tämän?", vaan "voiko kehittäjä muuttaa tätä turvallisesti kuuden kuukauden kuluttua?".
Koodin laatutarkistus arvioi tyypillisesti:
- Koodi haiseerakenteelliset mallit, jotka vaikeuttavat koodin muuttamista ajan myötä
- Syklomaattinen ja kognitiivinen kompleksisuusfunktiot ja luokat, jotka ovat kasvaneet niin suureksi, että kuka tahansa voi turvallisesti muokata niitä
- ylläpidettävyys: tietyn tiedoston tai moduulin parissa työskentelyn jatkamisen kokonaiskustannukset
- Kuollut koodi: saavuttamaton tai käyttämätön koodi, jota kannetaan pysyvällä kustannuksella
- jäljentäminenkopioi-liitä-velka, jossa yksi korjaus täytyy tehdä viidessä paikassa ja se tehdään kolmessa
- Nimeämiskäytännötrikkomukset, jotka nostavat jokaisen tulevan lukijan kustannuksia
Koodin laatutarkistuksen tulos on yleensä pistemäärä, trendiviiva ja pitkä luettelo löydöksistä, jotka on järjestetty kiinteän säännön vakavuuden mukaan, ei todellisen vaikutuksen mukaan.
Mikä on Code Security Tarkistaa?
A code security tarkistus, virallisemmin Staattinen sovellusten tietoturvatestaus (SAST), skannaa lähdekoodin hyödynnettävien haavoittuvuuksien varalta ennen sovelluksen suorittamista. Se etsii tiettyjä kaavoja, jotka antavat hyökkääjän tehdä jotain, mitä sovelluksen ei ole tarkoituskaan sallia.
A code security tarkistus yleensä havaitsee:
- RuiskutusvirheetSQL-injektio, komentojen injektio, koodin injektio
- Sivustojen välinen komentosarja (XSS): puhdistamaton syöte, jonka avulla hyökkääjä voi suorittaa komentosarjoja toisen käyttäjän istunnossa
- Virheelliset asetukset ja tietovuodotasetukset ja koodipolut, jotka paljastavat tietoja tahattomasti
- Puskurin ylivuotomuistinkäsittelyongelmat, jotka voivat vaarantaa sovelluksen eheyden
- Todennus- ja valtuutusaukotheikko tai puuttuva käyttöoikeuksien hallinta
Havainnot a code security tarkistusten yhteydessä on oltava CWE-luokitus, vakavuusluokitus ja (kypsillä työkaluilla) todisteita hyödynnettävyydestä, mikä erottaa vakavan SAST työkalu sellaisesta, joka vain yhdistää kuvioita ja toivoo.
Koodin laadun tarkistus vs. Code Security Tarkista: Keskeiset erot
| Koodin laadun tarkistus | Code Security Tarkista (SAST) | |
|---|---|---|
| Ydinkysymys | Voidaanko tätä säilyttää turvallisesti? | Voidaanko tätä hyödyntää? |
| Mitä se mittaa | Monimutkaisuus, päällekkäisyys, kuollut koodi, nimeäminen, ylläpidettävyys | Injektio, XSS, virheellinen määritys, todennusvirheet, muistiongelmat |
| Standard viite | Sisäinen laatumalli, ei yleismaailmallista sertifiointia standard | CWE (Common Weakness Enumeration), validoitu vertailuarvoja, kuten OWASP, vasten |
| Tyypillinen omistaja | Tekniikka / Tekniikan varatoimitusjohtaja | Sovellusturvallisuus / Kehittäjäturvallisuusoptiot |
| Sen huomiotta jättämisen seuraus | Muutosten nousevat kustannukset, hitaampi käyttöönotto, hauraat julkaisut | Tietomurto, vaatimustenmukaisuusvirhe, tuotantojärjestelmän hyväksikäyttö |
| Missä se kulkee | CI, paikallinen komentorivi | CI, paikallinen komentorivi (CLI) ja (edistyneemmissä työkaluissa) IDE |
Ne eivät ole kilpailevia tarkistuksia. Ne vastaavat kahteen eri kysymykseen samoista koodiriveistä, minkä vuoksi niiden suorittaminen erikseen aiheuttaa ongelmia.
Miksi useimmat koodianalyysityökalut pitävät ne erillään
Useimmat organisaatiot suorittavat jo molemmat tarkistukset. Ne vain suorittavat ne kahdessa eri tuotteessa, kahdella eri konsolilla, kahdella eri ruuhkalla ja kahdella eri priorisointimallilla samojen tietovarastojen kautta.
Tuo jako tuottaa kolme ennustettavaa ongelmaa:
- Kukaan ei näe näitä kahta ruuhkaa yhdessä. Kriittisellä tietoturvalöydöksellä ja vaaravyöhykkeellä olevalla ylläpidettävyyspisteytyksellä varustettu funktio näkyy kahtena irrallisena tikettinä kahdessa irrallisessa työkalussa, vaikka todellisuudessa kyseessä on yksi koodinpätkä, joka tarvitsee huomiota kaksi kertaa kiireellisemmin.
- Löydökset kasaantuvat nopeammin kuin kukaan ehtii niitä korjata. Jokainen markkinoilla oleva koodianalyysityökalu on hyvä tunnistamaan ongelmia. Pullonkaulana ei ole koskaan ollut ongelmien löytäminen. Kyse on siitä, että laadukas skannaus tai tietoturvaskannaus millä tahansa oikealla koodikannalla tuottaa enemmän löydöksiä kuin millään tiimillä on tunteja aikaa työstää, eikä yksittäinen vakavuusluokitus kerro, mitkä kymmenen ongelmaa on korjattava ensin.
- Yhtenäisen säännön ankaruus ei ole ensisijainen tavoite. ”Kriittinen” sääntömoottorin näkökulmasta ja ”kriittinen, koska tämä on todella saavutettavissa ja hyödynnettävissä” ovat eri väitteitä. Useimmat koodianalyysityökalut tekevät vain ensimmäisen väitteen.
Parempi tapa: Yksi alusta, yksi tekoäly, yksi priorisointimalli
Xygeni suorittaa koodin laatua ja code security analyysi samassa skannerissa, samassa konsolissa ja samassa priorisointimallissa, joten ylläpidettävyysongelma ja tietoturva-aukko samassa tiedostossa näkyvät yhdessä sen sijaan, että ne olisivat kahdessa toisiinsa liittymättömässä järjestelmässä.
- Mitata. Xygenin code security tarkista (SAST) etsii injektiovirheitä, XSS:ää, virheellisiä konfiguraatioita, puskurin ylivuotoja ja todennusheikkouksia, ja jokaisella löydöksellä on CWE-luokitus. Xygenin koodin laaduntarkistus suorittaa saman analyysimenetelmän kymmenellä kielellä: Java, JavaScript, Python, PHP, C#, Go, HTML, Swift, Kotlin ja C/C++, mittaamalla monimutkaisuutta, ylläpidettävyyttä, päällekkäisyyksiä, kuollutta koodia ja nimeämistä yhden yhtenäisen kriteerin alla. standard, joten laatuhavainnoilla on sama vakavuusaste, CWE-luokitus soveltuvin osin ja tiedosto- ja rivikohtainen yksityiskohtaisuus kuin tietoturvahavainnoilla.
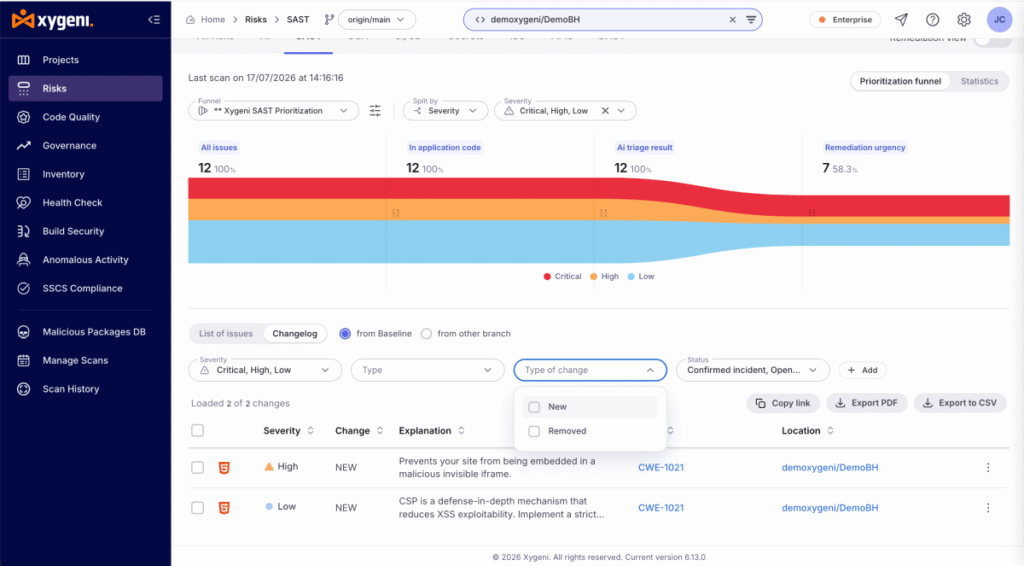
- Priorisoida. Molemmat tarkistustyypit syöttävät tietoja samaan tekoälyyn perustuvaan triage-suppiloon, joka luokittelee löydökset todellisen vaikutuksen eikä kiinteän säännön vakavuusasteen mukaan. Molemmat osallistuvat yhtenäiseen kaikkien riskien näkymään, joten tietoturvajohtaja ja suunnittelujohtaja tarkastelevat samaa riskikuvaa kahden erillisen laskentataulukon sijaan.
- Korjaa. Xygeni ei pysähdy tunnistamiseen. Tekoälyn korjaaminen ehdottaa valmiita korjauksia tietoturvahaittoihin, mukaan lukien pull request luomisen, ja tekee saman laadukkaille löydöksille, jotka on järjestetty korjaavan toimenpiteen monimutkaisuuden ja arvioidun säästetyn työmäärän mukaan. Kysymys, johon koodianalyysityökalun tulisi vastata, ei ole "kuinka monta sääntöä sinulla on". Vaan "kun tämä löytää tuhat ongelmaa, kuka korjaa ne?"
Tämä toimii riippumatta siitä, tulevatko löydökset Xygenin omista skannereista vai alustalle jo asennetuista kolmannen osapuolen työkaluista. Tekoälyn triage ja tekoälyn korjaus koskevat Xygenin omia tietoturvalöydöksiä sekä työkaluista, kuten Snyk, Veracode tai Checkmarx, saatuja tietoturvalöydöksiä, joten siirtyminen yhtenäiseen tarkistukseen ei tarkoita minkään poistamista ensin.
Mitä etsiä koodianalyysityökaluista
Jos arvioit koodianalyysityökaluja, olipa kyseessä sitten koodin laadun tarkistus tai code security Tarkista, tai molemmat, muutamalla kysymyksellä selviää useimmista toimittajien myyntipuheista nopeasti:
- Luokitteleeko se löydökset todellisen vaikutuksen vai vain kiinteän säännön vakavuuden mukaan? Vakavuusluokka ei ole priorisointia.
- Vahvistaako se havaitsemistarkkuuttaan riippumatonta vertailuarvoa vasten? SAST tarkkuusväitteitä on helppo esittää ja vaikea todistaa; julkaistu OWASP-vertailuarvon tulos, kun todelliset positiiviset ja väärien positiivisten tulosten osuudet on ilmoitettu, on väitteen ja todisteen välinen ero.
- Ovatko säännöt läpinäkyviä? Ilmaisinluettelo, jota voit selata ennen skannauksen suorittamista, kertoo, mitä työkalu tarkistaa ennen skannausta commit siihen.
- Pysähtyykö se samaistumiseen vai ehdottaako se ratkaisua? Löydös, jolle ei ole korjaustoimenpidettä, on pidempi ruuhka, ei ratkaistu ongelma.
- Toimiiko se koko pinossasi, mukaan lukien jo käyttämiesi työkalujen löydökset? Näkyvyyden yhdistäminen on parempi kuin toimittajien yhdistäminen heti ensimmäisenä päivänä.
- Integroituuko se siihen, missä työ jo tapahtuu? CI/CD pull request tarkistuksia ja tietoturvahavaintojen osalta IDE-palautetta koodin kirjoittamisen aikana, ei vasta yhdistämisen jälkeen.
Lyhyt versio
Koodin laaduntarkastuksessa kysytään, voidaanko koodiasi ylläpitää turvallisesti. code security tarkistus kysyy, voidaanko sitä hyödyntää. Molemmat kysymykset ovat tärkeitä, molemmat tuottavat löydöksiä, joihin on toimittava, ja niiden suorittaminen kahdella toisistaan irrallisella työkalulla saa saman koodin näyttämään kahdelta erilliseltä ongelmalta yhden priorisoidun listan sijaan.
Xygeni suorittaa molemmat tarkistukset yhdellä skannerilla, luokittelee molemmat todellisen vaikutuksen perusteella yhdessä suppilossa ja korjaa molemmat pull requests sen sijaan, että sinulle jäisi pidempi jono.
Haluatko nähdä omasi code security löydökset priorisoituina pelkän listaamisen sijaan? Aloita skannaus ilmaiseksi Xygenin kehittäjäjäsenyydellä.
Utelias, miltä yhtenäinen laatu- ja turvallisuusnäkemys näyttää koko portfoliossasi? Pyydä demoa Xygeni-koodin laadusta rinnakkain Code Security.

FAQ
Onko koodin laaduntarkistus sama asia kuin code security tarkistus?
Ei. Koodin laaduntarkistus mittaa ylläpidettävyyttä, monimutkaisuutta, päällekkäisyyttä ja nimeämistä. code security tarkista (SAST) mittaa hyödynnettävyyttä: injektiovirheitä, XSS:ää, virheellisiä konfiguraatioita ja todennusheikkouksia. Ne analysoivat samaa koodia, mutta vastaavat eri kysymyksiin, ja löydös voidaan merkitä laatuun liittyväksi, tietoturvaan liittyväksi tai molempiin samanaikaisesti.
Mikä on SAST, ja miten se liittyy johonkin code security tarkistus?
SAST on lyhenne sanoista Static Application Security Testing. Se on tekninen nimi sille, mitä useimmat ihmiset tarkoittavat ”code security tarkistus”: lähdekoodin skannaus haavoittuvuuksien varalta ennen sovelluksen suorittamista, mutta sitä ei suoriteta. Joka code security Tarkista, että tämä viesti viittaa SAST erityisesti toisin kuin DAST, joka testaa käynnissä olevaa sovellusta ulkopuolelta.
Voiko yksi työkalu suorittaa sekä koodin laaduntarkistuksen että code security tarkistus?
Kyllä. Xygeni käyttää koodin laatua ja code security analyysi samassa skannerissa ja konsolissa, joten molemmilla tarkistustyypeillä on yksi priorisointimalli sen sijaan, että ne sijaitsisivat kahdessa erillisessä työkalussa ja kahdessa erillisessä ruuhkassa. Kummankin tyypin löydöksillä on edelleen oma luokittelunsa (CWE tietoturvalle, monimutkaisuus-/ylläpidettävyysmittarit laadulle).
Kuinka usein koodin laatu tulisi tarkistaa tai code security tarkistus?
Molempien tulisi toimia jatkuvasti, ei kertaluonteisena auditointina. standard kuvio on skannaus jokaisesta pull request CI:ssä, jossa guardrails että portti otetaan huomioon uusien ongelmien eikä koko perityn velkajonan perusteella, joten tiimejä arvioidaan niiden lisäämien ongelmien perusteella, ei kertyneen velan vuosien perusteella.
