






Hyökkäysten ennustuspisteytysjärjestelmä (EPSS) mullistaa tapaa, jolla tietoturvatiimit käsittelevät haavoittuvuuksia. Sen sijaan, että EPSS keskittyisi pelkästään vakavuuspisteisiin, se siirtää huomion todelliseen hyödynnettävyyteen ja auttaa tiimejä korjaamaan hyökkääjien todelliset kohteet sen sijaan, että he tuhlaisivat aikaa teoreettisiin riskeihin. Hyödyntämällä EPSS-pisteytystä organisaatiot voivat parantaa merkittävästi haavoittuvuuksien hallintastrategiaansa varmistaen, että he korjaavat haavoittuvuuksia. suuri riski CVE-ongelmat ennen niitä käytetään hyväksi.
Organisaatiot kohtaavat yli 20 000 uutta CVE-tapausta joka vuosiPerässä pysyminen on lähes mahdotonta. Turvallisuustiimit kamppailevat jo valmiiksi hälytysväsymyksen kanssa, usein tuntikausia sellaisten haavoittuvuuksien korjaamiseen, joita ei ehkä koskaan hyödynnetä. Tuloksena? Hukkaan heitettyjä resursseja, viivästyneitä vasteaikoja ja loputon ongelmakasa.
Siellä EPSS-pisteiden hallinta tekee eron. Toisin kuin CVSS:n kiinteät riskiluokitukset, EPSS-pisteytys ottaa huomioon ennusteisiin perustuva lähestymistapa. Se auttaa tiimejä keskittymään turva-aukot todennäköisimmin hyökkäyksen kohteeksi seuraavien 30 päivän aikana, mikä tekee korjaustoimista kohdennetumpia ja tehokkaampia.
Uutta EPSS v4:ssä
Kehittänyt Tapahtumavasteen ja tietoturvatiimien foorumi (FIRST), EPSS-versio 4—julkaistu Maaliskuussa 17, 2025—esittelyssä suuria parannuksia:
- Parempi datamallinnus tarkempien ennusteiden tekemiseksi hyökkäysten uhatessa.
- Reaaliaikainen seuranta uhkien hyödyntämistoiminnasta vastaamaan nykyisiä uhkia.
- Parempi tarkkuus hyökkääjien seuraavaksi kohdistamien haavoittuvuuksien tunnistamisessa.
Kyberturvallisuuden asiantuntija Jay Jacobs, EPSS:n toinen luoja, selittää äskettäisessä artikkelissaan ”EPSS:n esittely” Versio 4", että nämä päivitykset parantavat miten tietoturvatiimit ennustavat ja priorisoivat uhkia. Hän korostaa, että EPSS tarjoaa nyt parannetun tilastollisen mallinnuksen ja tarkempia todennäköisyysarvioita, jotka auttavat organisaatioita keskittymään reaalimaailman riskit teoreettisten vakavuuspisteiden sijaan.
Näiden parannusten myötä EPSS-pisteytys antaa selkeämmän kuvan hyödynnettävyydestä, mikä auttaa DevOps-, tietoturva- ja IT-tiimejä keskittymään todellisiin uhkiin mahdollisten riskien sijaan.
Mikä on Exploit Prajoituspisteytysjärjestelmä
Hyökkäysten ennustuspisteytysjärjestelmä (EPSS) mullistaa tietoturvatiimien tavan käsitellä haavoittuvuuksia. Toisin kuin CVSS, joka arvioi haavoittuvuuksien mahdollisen vakavuuden, EPSS priorisoi tosielämän hyödynnettävyyttä. ennustaa, mitä haavoittuvuuksia hyökkääjät todennäköisesti hyödyntävät, auttaen tiimejä keskittymään todellisiin uhkiin teoreettisten riskien sijaan.
Tämä muutos on tärkeä, koska kaikki vakavat haavoittuvuudet eivät joudu hyökkäysten kohteeksi. Monet pysyvät koskemattomina, kun taas keskivaikeita haavoittuvuuksia usein hyödynnetään jatkuvasti. Tietoturvatiimien on tehtävä älykkäitä, riskiperusteisia ratkaisuja.cisioneja käyttämään resursseja tehokkaasti. EPSS mahdollistaa juuri tämän.
Tapahtumavasteen ja tietoturvatiimien foorumi (FIRST) luotu EPSS:ään lähellä välinen kuilu vakavuusluokitukset ja todellinen riski. Se kerää tietoja uhkatiedustelu, aiemmat hyökkäykset ja reaaliaikaiset hyökkäykset. Tämä lähestymistapa auttaa tiimit keskittää eniten vaarassa haavoittuvuudet, vahvistaa turvallisuus ja vastata nopeammin uhkiin.
Xygeni-tietoturvasanasto
Mikä se on?
Se ennustaa todennäköisyyden, että hyökkääjät hyödyntävät haavoittuvuutta seuraavien 30 päivän aikana. Pistemäärä päivittyy päivittäin, mikä auttaa organisaatioita keskittymään haavoittuvuuksiin, joilla on suurin riski. Pisteet vaihtelevat välillä 0–1 – korkeammat pisteet osoittavat suurempaa hyväksikäyttömahdollisuutta.
Miten se toimii
Hyökkäysten ennustuspisteytysjärjestelmä (EPSS) parantaa tietoturvatiimien tapaa hallita haavoittuvuuksia siirtämällä painopisteen vakavuusluokituksista todellisiin riskeihin. Sen sijaan, että oletettaisiin, että jokainen erittäin vakava haavoittuvuus aiheuttaa saman vaaratason, EPSS määrittää, mitä haavoittuvuuksia rikolliset todennäköisimmin hyödyntävät seuraavien 30 päivän aikana.
Tämä lähestymistavan muutos on tärkeä, koska kyberrikolliset eivät hyökkää jokaista vakavaa haavoittuvuutta vastaan. Jotkut jäävät huomiotta vuosiksi, kun taas toisista tulee usein hyökkäysten kohteita, vaikka niiden vakavuuspisteet olisivat alhaisemmat. Tästä syystä EPSS auttaa tiimejä luokittelemaan haavoittuvuuksia tehokkaammin ja korjaamaan kiireellisimmät uhat ensin sen sijaan, että aikaa tuhlattaisiin teoreettisiin riskeihin.
Miten EPSS määrittää pistemäärän?
EPSS analysoi uhkatietoja, historiallista hyväksikäyttötoimintaa ja todellisia hyökkäysmalleja laskeakseen todennäköisyyspistemäärän välillä 0–1 (0–100 %). Tämä pistemäärä edustaa todennäköisyyttä, että hyökkääjät hyödyntävät haavoittuvuutta seuraavien 30 päivän aikana.
EPSS v4, joka julkaistiin 17. maaliskuuta 2025, parantaa aiempia versioita lisäämällä valmiusominaisuuksia.cise-mallinnus, reaaliaikainen hyökkäysten seuranta ja parempi ennustustarkkuus.
EPSS-pisteytyksen viisivaiheinen prosessi
EPSS laskee hyödynnettävyysriskin käyttämällä jäsenneltyä viisivaiheista prosessia. Jokainen vaihe rakentuu edellisen päälle varmistaen, että tietoturvatiimit saavat reaaliaikaista, dataan perustuvaa tietoa kyberuhista. Tämän seurauksena organisaatiot voivat priorisoida haavoittuvuuksia tarkemmin. tehokkaasti ja reagoida uhkiin tarkemmin.
- Tiedonkeruu Aluksi EPSS kerää haavoittuvuustietoja CVE-tietokannasta ja muista luotettavista lähteistä. Tämä vaihe luo pohjan tarkalle pisteytykselle hakemalla yksityiskohtaisia haavoittuvuusattribuutteja.
- Hyväksikäyttöä koskevien todisteiden kerääminenSamaan aikaan EPSS seuraa päivittäin sekä julkisten että yksityisten uhkatietosyötteiden tietoja hyökkäystoiminnasta. Analysoimalla näitä tietoja tietoturvatiimit voivat tunnistaa, mihin haavoittuvuuksiin rikolliset aktiivisesti kohdistavat toimiaan.
- MalliharjoitteluJälkeenpäin EPSS tutkii historiallisia trendejä tunnistaakseen haavoittuvuuksien ja hyväksikäyttötoiminnan välisiä yhteyksiä. Koneoppimismalliensa jatkuvalla tarkentamisella EPSS parantaa ennustustarkkuuttaan ajan myötä.
- Suorituskyvyn arviointiLuotettavuuden ylläpitämiseksi EPSS testaa ja hienosäätää ennusteitaan säännöllisesti. Sisällyttämällä tilastollisen validoinnin järjestelmä varmistaa, että sen pisteet pysyvät tarkkoina ja relevantteina.
- Päivittäiset päivityksetLopuksi, EPSS päivittää haavoittuvuuspisteet päivittäin uusimman hyväksikäyttötoiminnan ja uhkatiedon perusteella. Tämän mielessä pitäen tietoturvatiimit voivat aina käyttää ajantasaisia riskinarviointeja ja priorisoida uhkia sen mukaisesti.
Miksi hyödynnettävyys on tärkeää kyberturvallisuudessa
Hyökkäyskelpoisuus – todennäköisyys, että hyökkääjä hyödyntää haavoittuvuutta – ohjaa EPSS-pisteiden haavoittuvuuksien hallintaa.
Tämä keskittyminen erottaa EPSS:n perinteisistä pisteytysmalleista, jotka yleensä priorisoivat haavoittuvuuksia pelkästään vakavuuden perusteella.
Esimerkiksi haavoittuvuudella voi olla vakavia teoreettisia seurauksia, mutta sitä ei käytännössä hyödynnetä seuraavista syistä:
- Hyökkääjän rajoitettu kiinnostus– Kaikki haavoittuvuudet eivät ole vaivan arvoisia.
- Ympäristöesteet– Joidenkin hyödyntäminen vaatii tiettyjä olosuhteita.
- Julkisen hyökkäyskoodin puute– Jos hyväksikäyttömahdollisuutta ei ole saatavilla, riski on pienempi.
Käyttämällä hyödynnettävyysEPSS mahdollistaa organisaatioille keskittyä haavoittuvuuksiin, jotka aiheuttavat välittömimmät ja realistisimmat riskit, varmistaen tehokkaampi turvallisuustilanne.
Esimerkki tosielämästä
Yritys analysoi järjestelmässään kahta haavoittuvuutta ja sen on päätettävä, kumman niistä korjataan ensin:
- CVE-2023-12345Kriittinen haavoittuvuus laajalti käytetyssä palvelinohjelmistossa, jossa on CVSS-pisteet 9.5, mikä viittaa vakavaan mahdolliseen vaikutukseen. Sen EPSS-pistemäärä on kuitenkin 0.05, mikä tarkoittaa, että hyväksikäytön todennäköisyys on pieni julkisen hyväksikäyttökoodin tai hyökkääjän kiinnostuksen puutteen vuoksi.
- CVE-2023-67890Kohtalainen haavoittuvuus suositussa kirjastossa, jossa on CVSS-pisteet 6.0Lievemmästä vakavuudesta huolimatta sen EPSS-pistemäärä on 0.78, mikä korostaa hyväksikäytön suurta todennäköisyyttä.
Käyttämällä EPSS:ää yritys välttää ajanhukkaa CVE-2023-12345:een pelkästään sen korkean CVSS-pistemäärän vuoksi. Sen sijaan he keskittävät resurssinsa CVE-2023-67890:een, koska hyökkääjät hyödyntävät sitä.
Tämä esimerkki osoittaa, miksi EPSS-pohjainen haavoittuvuuksien hallinta auttaa tiimejä parantamaan tietoturvaa.cisioneja. Tämän vuoksi he lakkaavat korjaamasta vain hypoteettisia riskejä. Sen sijaan he keskittyvät ensin todellisiin uhkiin. Tämän seurauksena puolustus vahvistuu ja tiimit säästävät aikaa ja vaivaa.
Miten EPSS-pistemäärä parantaa haavoittuvuuksien hallintaa
Tietoturvatiimit käsittelevät tuhansia tietoturva-aukkoja, mikä tekee lähes mahdottomaksi korjata kaiken. Perinteiset menetelmät luokittelevat ongelmat vakavuuden mukaan, mutta tämä johtaa usein hälytysväsymykseen, hukkaan heitettyyn työhön ja hitaaseen reagointiin todellisiin uhkiin. EPSS keskittyy hyödynnettävyyteen, auttaen tiimejä suodattamaan pois matalan riskin ongelmat ja keskittymään niihin, joihin todennäköisimmin kohdistuu uhkia.
Leikkaa läpi valppauden väsymyksen:
Tutkimukset osoittavat, että 48% organisaatioista vastaanottaa yli 10 000 tietoturvahälytystä päivittäin, ja jopa 52 % on vääriä positiivisia (Gartnerin tutkimus). EPSS auttaa tiimejä keskittymään todellisiin uhkiin ja vähentämään merkityksettömien hälytysten aiheuttamaa kohinaa.
Säästää aikaa ja resursseja:
Tietoturvatiimit tuhlaavat aikaa sellaisten haavoittuvuuksien korjaamiseen, joita hyökkääjät eivät koskaan hyödynnä. EPSS priorisoi riskialttiimmat, mikä auttaa tiimejä työskentelemään tehokkaasti ja vahvistamaan tietoturvaansa.
Nopeuttaa vasteaikoja:
Ilman reaalimaailman hyödynnettävyysdataa tiimit saattavat lykätä vakavien haavoittuvuuksien korjauksia tai tuhlata työtä matalan riskin haavoittuvuuksiin. EPSS tarjoaa reaaliaikaisia näkemyksiä ja auttaa tiimejä tekemään päätöksiä.cisioneja nopeammin ja paikaavat tietoturva-aukkoja ennen hyökkääjien iskemistä.
Auttaa ehkäisemään tulevia hyökkäyksiä:
Monilla organisaatioilla on vaikeuksia reagoida uhkiin ja he kiirehtivät korjaamaan ongelmat vasta hyökkääjien käytettyä hyväkseen heikkouksia. EPSS auttaa tiimejä pysymään kärjessä tunnistamalla tietoturva-aukkoja, jotka voivat olla seuraavia kohteita.
Tekee priorisoinnista älykkäämpää:
EPSS toimii parhaiten yhdistettynä saavutettavuusanalyysiin (tarkistetaan, käytetäänkö tietoturva-aukkoa sovelluksessa) ja liiketoimintavaikutusten arviointiin (tarkistetaan, kuinka tärkeä resurssi on). Tämän lisäkontekstin avulla tiimit voivat korjata todellisia riskejä aiheuttavat ongelmat ja ohittaa tarpeetonta työtä.
EPSS auttaa tietoturvatiimejä työskentelemään fiksummin, ei kovemmin. Sen sijaan, että he jahtaaisivat jokaista haavoittuvuutta, he keskittyvät niihin, jotka aiheuttavat todellisia riskejä, säästävät resursseja ja pysyvät hyökkääjien edellä.
EPSS vs. CVSS: Haluatko oppia lisää?
Vaikka EPSS keskittyy haavoittuvuuksien hyödyntämiskelpoisuuteen ja CVSS tarjoaa vakavuusluokituksia, molemmilla on ratkaiseva rooli haavoittuvuuksien hallinnassa.
Tutustu perusteelliseen blogikirjoitukseemme, jossa erittelemme CVSS:n keskeiset erot ja EPSS, miten ne täydentävät toisiaan ja parhaat käytännöt älykkäämpään priorisointiin.
Xygenin lähestymistapa hyökkäysten ennustuspistejärjestelmään
Saavutettavuusanalyysi tehokkaaseen EPSS-pisteiden haavoittuvuuksien hallintaan
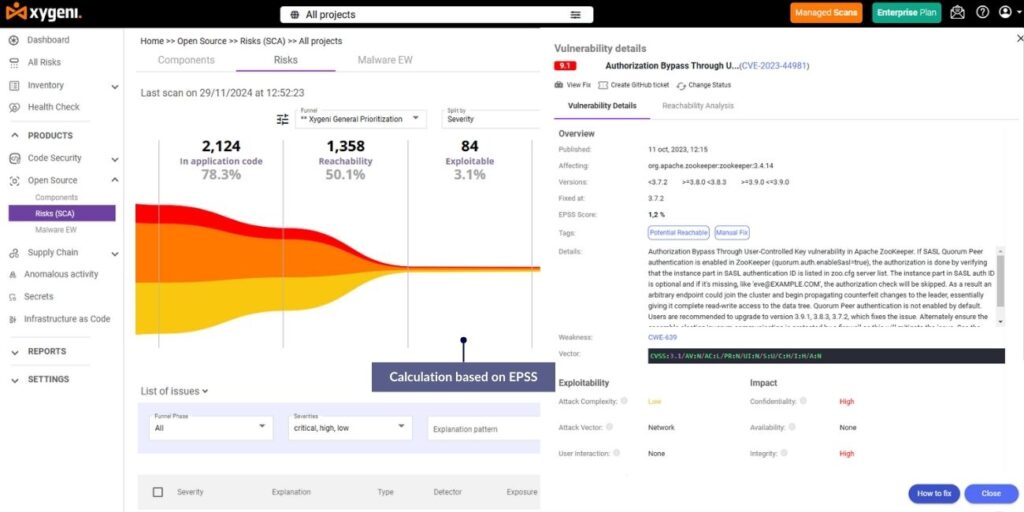
Xygenin erinomainen ominaisuus, saavutettavuusanalyysi, auttaa tiimejä arvioimaan, käytetäänkö haavoittuvuutta aktiivisesti suorituksen aikana. Yhdistämällä EPSS-pisteet saavutettavuustietoihin Xygeni antaa tiimeille mahdollisuuden:
- Tunnista haavoittuvuudet jotka ovat hyödynnettävissä ja saatavilla omassa ympäristössään.
- Älä jätä huomiotta tarpeettomia uhkiakeskittyen vain haavoittuvuuksiin, jotka aiheuttavat välittömiä riskejä teoreettisten riskien sijaan.
Tarkastellaan esimerkiksi tietoturva-aukkoa, jolla on korkea EPSS-pistemäärä, mutta ei ajonaikaista saavutettavuutta. Sen sijaan, että tiimi keskittyisi tähän ongelmaan, hän voi suunnata ponnistelunsa kiireellisempiin uhkiin. Tämä lähestymistapa varmistaa, että aikaa ja resursseja käytetään tärkeimpiin riskeihin, mikä tehostaa toimintaa.
Dynaamisten suppiloiden käyttö EPSS-pisteiden kanssa riskien priorisointiin
Xygeni parantaa haavoittuvuuksien hallintaa dynaamisilla priorisointisuppiloilla, jotka auttavat organisaatioita mukauttamaan riskien priorisointia tiettyjen liiketoimintatarpeiden perusteella. Tämä ominaisuus yhdistää EPSS-pisteet lisäkontekstuaaliseen dataan, kuten:
- Hyödynnettävyysmittarit, joilla arvioidaan, kohdistuuko haavoittuvuuteen aktiivisesti hyökkäyksiä luonnossa.
- Liiketoiminnan vaikutus, arvioiden, miten hyväksikäyttö voisi vaikuttaa kriittisiin järjestelmiin.
- Vakavuustasot, sisällyttämällä perinteiset CVSS-pisteet kattavamman kuvan saamiseksi riskeistä.
Xygenin joustavan suppilojärjestelmän avulla tietoturvatiimit voivat yhdenmukaistaa priorisointistrategiansa operatiivisten tavoitteiden kanssa. He voivat esimerkiksi keskittyä kriittisiin järjestelmiin vaikuttaviin korkean riskin haavoittuvuuksiin ja samalla puuttua vähemmän vaikuttaviin ongelmiin resurssien salliessa. Tämä kohdennettu lähestymistapa varmistaa, että tiimit pysyvät keskittyneinä ja tehokkaina.
Automaation hyödyntäminen EPSS-pisteytysten haavoittuvuuksien hallinnassa
Xygeni käyttää automaatiota parantaakseen EPSS-pisteiden integrointia, mikä auttaa tiimejä organisoimaan työnkulkujaan ja reagoimaan uhkiin nopeammin. Joitakin keskeisiä ominaisuuksia ovat:
- Reaaliaikainen tunnistus ja hälytyksetLisäämällä EPSS-näkemyksiä CI/CD pipelineXygeni tarjoaa välittömiä hälytyksiä riskialttiista käyttöönotoista, auttaa joukkueet estävät heidät ennen kuin he aiheuttavat vahinkoa.
- VarhaisvaroitusjärjestelmätNämä järjestelmät havaitsevat haavoittuvuuksia, joita hyökkääjät todennäköisesti hyödyntävät pian. Tämä auttaa tiimejä käsittelemään uhkia varhaisessa vaiheessa ja estämään hyökkäyksiä ennen niiden tapahtumista.
Tämä automaatiotaso vähentää manuaalista työtä, auttaa tietoturvatiimejä säästämään aikaa ja vaivaa samalla tehostaen yleistä reagointikykyään uhkiin.
Virtaviivaistettu yhteistyö tiimien välillä
Xygeni helpottaa tietoturva- ja kehitystiimien yhteistyötä. Se näyttää EPSS-pisteet selkeästi ja helposti ymmärrettävästi, mikä auttaa molempia tiimejä keskittymään tärkeimpiin haavoittuvuuksiin. Kehittäjät saavat tehtävät priorisoitua todellisen hyödynnettävyyden mukaan, jotta he voivat korjata kiireellisimmät uhat. Tämä yhteinen keskittyminen pitää kaikki ajan tasalla ja työskentelee tehokkaasti.
Xygenin etu
Xygeni integroi EPSS-pisteet haavoittuvuuksien hallintatyökaluihinsa, mikä auttaa organisaatioita priorisoimaan hyödynnettävyyttä teoreettisen vakavuuden sijaan. Hyökkäysten ennustuspisteytysjärjestelmä (EPSS) tarjoaa dataan perustuvan tavan keskittyä haavoittuvuuksiin, joita todennäköisimmin hyödynnetään, varmistaen, että tietoturvatiimit korjaavat ensin todelliset uhat.
- Vähennä valppausväsymystä keskittymällä vain haavoittuvuuksiin, joilla on korkea EPSS-pisteet.
- Korjaa kriittiset riskit nopeammin priorisoimalla sen perusteella hyödynnettävyys pelkän vakavuuden sijaan.
- Käytä resursseja viisaasti osoitteella välittömimmät uhat ensin.
Vie haavoittuvuuksien hallintasi uudelle tasolle. Ota yhteyttä Xygeniin jo tänään oppiaksesi, miten EPSS-pisteet voivat auttaa sinua pysymään hyökkääjien edellä ja korjaamaan oikeat haavoittuvuudet nopeammin.

