






An SBOM on koneellisesti luettava luettelo ohjelmiston jokaisesta komponentista, mukaan lukien transitiiviset riippuvuudet, versiot ja lisenssit. Tarvitset sellaisen kolmesta syystä: vastataksesi "Vaikutetaanko meihin?" minuuteissa päivien sijaan tyydyttääkseen EU:n kyberresiliencelakija antaa asiakkaille todisteita takuiden sijaan.
Kaksi tärkeää formaattia ovat SPDX ja CycloneDXXygeni luo molemmat, liitteenä olevan haavoittuvuusraportin kanssa, web-käyttöliittymästä, komentoriviltä tai automaattisesti jokaiselle koontiversiollesi. pipeline.
Käytännön sääntö: an SBOM kerran tarkastusta varten esitetty on jo vanhentunut. Luo se build-kohtaisesti tai älä vaivaudu.
Ymmärrys siitä, miten luodaan SBOMon ratkaisevan tärkeää kaikille ohjelmistokehityksessä ja tietoturvassa työskenteleville. SBOM tarjoaa selkeän luettelon ohjelmistosi jokaisesta komponentista, mukaan lukien versiot, riippuvuudet ja korjauspäivitykset. Tämän tiedon avulla voit tehostaa SBOM turvallisuutta tunnistamalla haavoittuvuudet varhaisessa vaiheessa, hallitsemalla ohjelmistotoimitusketjun riskejä ja pitämällä kiinni määräyksistä. Käyttämällä oikeita SBOM sukupolvityökalut tekevät tästä prosessista nopeamman ja helpomman, pitäen ohjelmistosi turvassa ja valmiina kaikkiin haasteisiin.
Purkaminen pakkauksesta SBOM: Luo SBOM Tehokkaasti
Sen ytimessä SBOM tarjoaa täydellisen kuvan ohjelmistoekosysteemistä. Se paljastaa jokaisen komponentin version, korjauspäivityksen tilan ja riippuvuudet. Tämä läpinäkyvyys on avainasemassa turvallisuuden kannalta. Esimerkiksi vanhentuneen tai haavoittuvan komponentin havaitseminen SBOM auttaa sinua päättämään päivityksistä tai korvaavista ohjelmista nopeasti. Tämä vahvistaa ohjelmistosi tietoturvaa.
Tärkeys SBOMs riskien, toimitusketjun ja vaatimustenmukaisuuden osalta
Riskien arviointi ja hallinta: SBOMs hahmottelee jokaisen ohjelmistokomponentin. SBOM auttaa sidosryhmiä tunnistamaan riskit ja luomaan tehokkaita strategioita niiden lieventämiseksi.
Supply Chain Management: SBOMovat välttämättömiä ohjelmistojen toimitusketjun seurannassa. Ne parantavat myös sisäisten tiimien ja ulkoisten toimittajien välistä yhteistyötä.
Sääntelyn noudattaminenKun määräykset tiukentuvat, SBOMvarmista, että ohjelmistosi täyttää alan vaatimukset standardja lakisääteiset vaatimukset.
Liikkuminen SBOM haasteet: Standardisaatio- ja automaatio-ongelmat
Edustaan huolimatta SBOMkohtaavat haasteita. Puute standardalan sisäinen laajuus on merkittävä este. Se vaikeuttaa vertailua ja tulkintaa SBOM tietoja johdonmukaisesti. Tarkkojen tietojen kerääminen kolmannen osapuolen toimittajilta voi myös olla vaikeaa. Automaatioon ja yhteentoimivuuteen liittyvät ongelmat vaikeuttavat entisestään järjestelmien saumatonta integrointia. SBOMs nykyisiin työnkulkuihin.
Kuitenkin tulevaisuus SBOMnäyttää lupaavalta. Teknologinen kehitys auttaa ratkaisemaan näitä haasteita. Sekä teollisuus että hallitus osoittavat suurempaa kiinnostusta SBOMs. Niiden merkityksen kasvaessa ohjelmistoturvallisuudessa ja vaatimustenmukaisuudessa ratkaisut esimerkiksi seuraaviin ongelmiin: standardiaatiosta ja yhteentoimivuudesta on tulossa prioriteetti. SBOMniistä on tulossa digitaalisten turvallisuusstrategioiden kulmakivi.
Ohjelmistoturvallisuuden parantaminen SBOMVälttämättömyys
Nykypäivän ohjelmistokehitysmaailmassa ohjelmiston materiaaliluettelo (SBOM) on olennaista turvallisuuden, läpinäkyvyyden ja vaatimustenmukaisuuden kannalta. Ohjelmistot ohjaavat nyt kriittistä infrastruktuuria ja liiketoimintaa. Tämän seurauksena SBOMniillä on keskeinen rooli ohjelmistosovellusten turvallisuuden ja eheyden varmistamisessa. Tässä viestissä tarkastellaan niiden ydintä SBOMja niiden keskeinen rooli ohjelmistokehityksen elinkaaressa. Käsittelemme myös niiden keskeisiä etuja.
Ohjelmiston materiaaliluettelon julkistaminen (SBOM)
An SBOM on enemmän kuin pelkkä luettelo. Se on täydellinen luettelo jokaisesta ohjelmistojärjestelmän komponentista, mukaan lukien avoimen lähdekoodin kirjastot, kaupallinen koodi ja kaupalliset ohjelmistot. SBOM tarjoaa selkeän kuvan ohjelmiston rakenteesta. Se paljastaa jokaisen komponentin version, riippuvuudet ja tietoturvavaatimukset. Toisin kuin yksinkertaiset inventaarioluettelot, SBOMtarjoavat yksityiskohtaisen katsauksen ohjelmistojen toimitusketjuun. Ne antavat sidosryhmille mahdollisuuden seurata riippuvuuksia ja niiden suhteita ennakkooncisioni.
Välttämätön tarve SBOM kohdassa Turvallisuus
Digitaalisen ekosysteemin kasvaessa ohjelmistohaavoittuvuudet lisääntyvät. Tietoturvaloukkaukset ovat yleistyneet, ja kyberhyökkäykset kohdistuvat ohjelmistojen heikkoihin kohtiin. Log4j-haavoittuvuuden kaltaiset tapaukset korostavat riskejä, jotka liittyvät tietoturvan huomiotta jättämiseen. software supply chain security.
Sääntelyviranomaiset ovat siirtyneet kannustamisesta velvoittamiseen. EU:ssa kyberturvallisuuslaki (Asetus 2024/2847) on decisive. Digitaalisia elementtejä sisältävien tuotteiden valmistajien on 11. syyskuuta 2026 lähtien raportoitava aktiivisesti hyödynnetyistä haavoittuvuuksista ja vakavista vaaratilanteista toimittamalla ennakkovaroitus 24 tunnin kuluessa ja täydellinen ilmoitus 72 tunnin kuluessa. Olennaiset vaatimukset, mukaan lukien SBOM velvoite, seuraa 11. joulukuuta 2027.
Järjestys on tärkeämpi kuin päivämäärät. Et voi ilmoittaa 24 tunnin sisällä, mitkä tuotteistasi sisältävät aktiivisesti hyödynnettyä komponenttia, ellet jo omista ajantasaista, koneellisesti luettavaa todistusta. SBOM jokaiselle toimitetulle versiolle. SBOM valmius on käytännössä pakollinen jo kauan ennen virallista SBOM määräaika. Yhdysvalloissa CISA ja NTIA jatkavat käyttöönottoa liittovaltion hankintojen kautta.
Moninkertaiset hyödyt SBOM Turvallisuus
Ohjelmistosi varustaminen SBOM on kuin rakennuksen piirustukset. Sen avulla ymmärrät ohjelmistosi rakenteen ja eheyden. Tässä ovat tärkeimmät käyttöönoton hyödyt SBOMs:
1. Toimitusketjun turvallisuuden parantaminen
An SBOM tarjoaa kokonaisvaltaisen kuvan ohjelmistojen toimitusketjusta. Sen avulla organisaatiot voivat tunnistaa kolmansien osapuolten komponenttien haavoittuvuuksia ja vahvistaa digitaalisia ekosysteemejään potentiaalisia uhkia vastaan.
2. Virtaviivaistettu haavoittuvuuksien hallinta
SBOMovat kriittisiä haavoittuvuuksien hallinnan kannalta. Ne tarjoavat komponenttikohtaisia tietoja, mukaan lukien tunnetut haavoittuvuudet. Tämä auttaa organisaatioita tunnistamaan ja korjaamaan tietoturvaongelmia nopeasti, mikä vähentää hyväksikäyttöriskiä.
3. Tehokas ohjelmisto-omaisuuden hallinta
Turvallisuuden lisäksi, SBOMparantavat ohjelmisto-omaisuuden hallintaa. Ne auttavat seuraamaan lisenssejä, ohjelmistojen käyttöä ja sopimusten noudattamista. Tämä johtaa parempaan hankintasuunnitteluun.cisionit ja kustannusten hallinta.
4. Parannettu tapahtumien reagointi
Turvallisuusvälikohtauksen jälkeen SBOM tarjoaa juuri tarvitsemasi tiedot vaurioituneista komponenteista. Näin organisaatiot voivat arvioida vaikutusta, tunnistaa haavoittuvia järjestelmiä ja nopeuttaa korjaustoimia.
5. Luottamuksen ja kilpailuedun lisääminen SBOM Turvallisuus
Läpinäkyvyys, jonka tarjoaa SBOMs rakentaa luottamusta asiakkaiden, kumppaneiden ja sääntelyviranomaisten kanssa. Se osoittaa organisaation commitkeskittymistä turvallisuuteen, mikä auttaa erottautumaan kilpailluilla markkinoilla.
omaksuminen SBOM Tietoturva: Polku turvalliseen ohjelmistokehitykseen
Ohjelmistoteollisuuden kehittyessä integrointi vahvat turvatoimenpiteet on välttämätön. SBOMovat tässä työssä keskeinen työkalu. Ne parantavat toimitusketjun turvallisuutta, tehostavat haavoittuvuuksien hallintaa ja varmistavat määräystenmukaisuuden. Käyttöönotto SBOM sukupolven työkalut signaaleja committurvallisuuden, läpinäkyvyyden ja sietokyvyn edistäminen. Hyvin verkottuneessa digitaalisessa ekosysteemissä SBOMauttavat suojaamaan ohjelmistoja ja rakentamaan vahvemman perustan tulevaisuudelle.
| Ryhmä | Tyypillinen omistaja | Kuka vahvistaa |
|---|---|---|
| Mitä ohjelmistoosi syötetään (1–5) | AppSec-johtaja | Turvallisuus julkaisutarkastuksessa |
| Mikä rakentaa ohjelmistosi (6–9) | Alusta- tai DevOps-liidin | Turvallisuus, jatkuvasti |
| Mikä todistaa tilan (10–12) | CISO-toimisto | Ulkoinen tilintarkastaja tai asiakas |
Ymmärtäminen SBOM Formaatit
SBOM sukupolven työkaluista on tullut välttämättömiä sovellusten turvallisuuden ja määräystenmukaisuuden parantamiseksi. Ne tarjoavat selkeyttä ohjelmiston muodostavien lukuisten komponenttien osalta, SBOMovat mullistaneet yritysten lähestymistavan ohjelmistojen läpinäkyvyyteen. Ratkaisevasti ne ovat standarddokumentointiprosessia tiettyjen formaattien avulla, mikä vähensi merkittävästi epäjohdonmukaisuuksia manuaalisessa kirjanpidossa. SPDX ja CycloneDX erottuvat edukseen saatavilla olevista formaateista, joilla jokaisella on ainutlaatuiset vahvuutensa räätälöitynä erilaisiin organisaatioiden tarpeisiin.
SPDX: Kattava valinta suurille kuorma-autoille Enterprises
Ohjelmistopakettien tiedonvaihto (SPDX) on vankka avoin standard kehitetty Linux Foundationin ohjauksessa. Se loistaa katalysoinnissaloging-ohjelmistokomponentteja, lisenssejä, tietoturvaviitteitä ja muita kriittisiä metatietoja lisenssien vaatimustenmukaisuuden parantamiseksi. Sen hyödyllisyys ulottuu kuitenkin paljon pidemmälle, sillä se helpottaa läpinäkyvyyttä ja turvallisuutta koko ohjelmistojen toimitusketjussa.
SPDX:n koneellisesti luettava muoto on yhdenmukainen eri toimialoilla, mikä poistaa tarpeen muotoilla tietoja uudelleen ja yksinkertaistaa jakamista. Tämä ominaisuus on erityisen hyödyllinen vaatimustenmukaisuuden ja tietoturvan tehokkuuden kannalta. ISO-akkreditoinnin ansiosta SPDX on raskaansarjan yritys... SBOM formaatteja, joita suuryritykset, kuten Intel ja Microsoft, suosivat. Se sopii toimijoille, jotka ovat vahvasti integroituneet Linuxiin, avoimen lähdekoodin projekteihin ja kaupalliseen ohjelmistokehitykseen.
- VahvuudetSPDX:n yksityiskohtainen lähestymistapa tarjoaa kattavan kuvan ohjelmiston toimitusketjusta paketeista tiedostotason tietoihin. Sen laajat annotaatiomahdollisuudet takaavat perusteellisen dokumentointiprosessin, mikä tekee siitä monipuolisen valinnan.
- heikkoudetFormaatin yksityiskohtainen ja laaja-alainen luonne voi olla hämmentävä pienemmille organisaatioille tai projekteille, joissa yksinkertaisuus ja ketteryys ovat etusijalla.
CycloneDX: Kevyt vaihtoehto ketterille tiimeille
Open Worldwide Application Security Projectin (OWASP) synnyttämä CycloneDX tarjoaa kevyemmän vaihtoehdon SPDX:lle. Yhtäläisyyksistä huolimatta CycloneDX erottuu edukseen vähentämällä kyberriskiä koko ratkaisuvalikoimassa ja tukemalla erilaisia osaluettelotyyppejä, mukaan lukien SBOM, SaaSBOM, HBOM, OBOM, VDR ja VEX. Se tarjoaa standardXML-, JSON- ja protokollapuskureissa, ja niitä tukevat monet luonti- ja yhteentoimivuustyökalut CycloneDX Core Working Groupin johdolla.
- VahvuudetSen ketteryys ja yksinkertaistettu yksityiskohtaisuus tekevät CycloneDX:stä käyttäjäystävällisen ja erittäin mukautuvan, ihanteellisen nopeatempoisiin ympäristöihin.
- heikkoudetKevyemmän painon kompromissina on vähemmän inklusiivisuutta, ja siitä voi puuttua yksityiskohtia, jotka voisivat olla ratkaisevan tärkeitä joillekin organisaatioille.
Oikean valinta SBOM Organisaatiollesi sopiva muoto
SPDX:n ja CycloneDX:n välinen valinta riippuu organisaatiosi koon, monimutkaisuuden ja erityistarpeiden arvioinnista. Suurille enterpriseSPDX tarjoaa vertaansa vailla olevan yksityiskohtaisuuden, kun etsitään perusteellista dokumentointiprosessia. CycloneDX puolestaan tarjoaa tehokkaan ja ketterän ratkaisun organisaatioille, jotka arvostavat nopeutta ja yksinkertaisuutta.
Haavoittuvuuksien paljastusraportit (VDR) ohjelmistoturvallisuudessa
Täytäntöönpanosta Haavoittuvuuksien paljastusraportit (VDR) on kulmakivi käytäntönä ohjelmistojen läpinäkyvyyden parantamiseksi ja mahdollisten uhkien torjumiseksi ohjelmistokehityksessä ja kyberturvallisuudessa. Ohjelmistojen toimitusketjujen monimutkaistuessa ja kyberuhkien kehittyessä virtuaaliraportointi (VDR) tarjoaa systemaattisen lähestymistavan ohjelmistotuotteiden haavoittuvuuksien tunnistamiseen, dokumentointiin ja korjaamiseen.
Haavoittuvuuksien paljastusraporttien (VDR) ymmärtäminen
Haavoittuvuusraportti (VDR) on perusteellinen dokumentaatio, joka tarjoaa kattavan yleiskatsauksen kaikista tunnetuista haavoittuvuuksista, jotka vaikuttavat tuotteeseen tai sen riippuvuuksiin. Se ulottuu pelkän luetteloinnin ulkopuolelle ja sisältää analyysin näiden haavoittuvuuksien vaikutuksesta tuotteeseen sekä suunnitelmia havaittujen haavoittuvuuksien korjaamiseksi. VDR:n ydin on sen kyky tarjota selkeä ja kattava kuvaus...cisja toimintasuunnitelmallinen raportti, joka auttaa ohjelmistohaavoittuvuuksien ennakoivassa hallinnassa.
VDR:n merkitys ohjelmistoturvallisuudessa
- Parannettu avoimuusVDR-tallenteet ovat osoitus ohjelmistotoimittajan commitläpinäkyvyyden edistäminen, joka tarjoaa loppukäyttäjille ja sidosryhmille selkeän käsityksen ohjelmistotuotteidensa tietoturvatilanteesta.
- Ennakoiva haavoittuvuuden hallintaYksityiskohtaisesti kuvaamalla haavoittuvuuksia ja niiden mahdollisia vaikutuksia VDR:t mahdollistavat organisaatioille ennaltaehkäiseviä toimia riskien lieventämiseksi ennen kuin pahantahtoiset toimijat voivat hyödyntää niitä.
- Vaatimustenmukaisuus ja luottamusVDR:t edistävät vaatimustenmukaisuuden varmistamista dokumentoimalla järjestelmällisesti haavoittuvuuksia ja korjaustoimenpiteitä toimialoilla, joita säännellään tiukoilla kyberturvallisuudella. standards. Tämä puolestaan edistää luottamusta asiakkaiden ja kumppaneiden välillä.
- Virtaviivaistettu korjausprosessiVDR-tietojen avulla ohjelmistotoimittajat voivat tarjota tietoa suunnitelluista tai toteutetuista korjaustoimista, mikä helpottaa haavoittuvuuksien hallintaprosessia ja varmistaa oikea-aikaisen reagoinnin mahdollisiin uhkiin.
VDR:n käyttöönotto: parhaat käytännöt
Haavoittuvuusraporttien tehokkuuden maksimoimiseksi ohjelmistotoimittajien ja organisaatioiden tulisi ottaa huomioon seuraavat parhaat käytännöt:
- Ajantasaiset ja säännölliset päivityksetVDR-tiedostoja tulisi päivittää säännöllisesti ja vasta sitten, kun löydetään uusia haavoittuvuuksia, jotta ne vastaavat tarkasti ohjelmistotuotteen nykyistä tietoturvatilannetta.
- Kattava kattavuusVDR:n tulisi sisältää kaikki tunnetut haavoittuvuudet riippumatta niiden lähteestä, sisäisistä löydöksistä, kolmansien osapuolten paljastuksista tai julkisista haavoittuvuustietokannoista.
- Selkeä viestintäVDR:n tiedot tulee esittää selkeällä ja ymmärrettävällä tavalla, jotta ne ovat kaikkien asiaankuuluvien sidosryhmien, myös ei-teknisten, saatavilla.
- Turvallinen ja saavutettava jakeluVarmista, että VDR-raportit jaetaan turvallisesti sidosryhmille ja että niiden saatavuus säilyy. Käytä suojattuja portaaleja tai salattua viestintää näiden raporttien jakamiseen kohdeyleisölle.
VDR:n tulevaisuus ohjelmistoturvallisuudessa
Ohjelmistoekosysteemien kehittyessä haavoittuvuusraporttien rooli epäilemättä laajenee. Virtuaalitietorekisterien (VDR) integrointi ohjelmistokehitykseen ja kyberturvallisuuskäytäntöihin ei ole pelkästään trendi, vaan välttämättömyys kasvavien digitaalisten uhkien edessä. Ottamalla käyttöön VDR:t organisaatiot voivat lieventää riskejä ja osoittaa vankan commitohjelmistoturvallisuuteen liittyvää huomiota, luottamuksen rakentamista käyttäjien ja sidosryhmien kanssa.
luoda SBOMTurvallisesti Xygeni WebUI:n avulla
Xygeni erottuu ohjelmistokehityksen ja kyberturvallisuuskentän alalla vankan SBOM sukupolven työkaluja, jotka tarjoavat SBOM tietoturvaa CycloneDX- ja SPDX-muodoissa sekä integroituja haavoittuvuusraportteja (VDR).
Xygeni tarjoaa käyttäjäystävällisen verkkokäyttöliittymän (WebUI) luomiseen SBOMvaivattomasti, palvelee käyttäjiä, jotka pitävät graafisesta käyttöliittymästä komentorivityökalujen sijaan. Tämä luku opastaa sinua luomaan SBOM käyttämällä Xygenin WebUI:a login ladata.
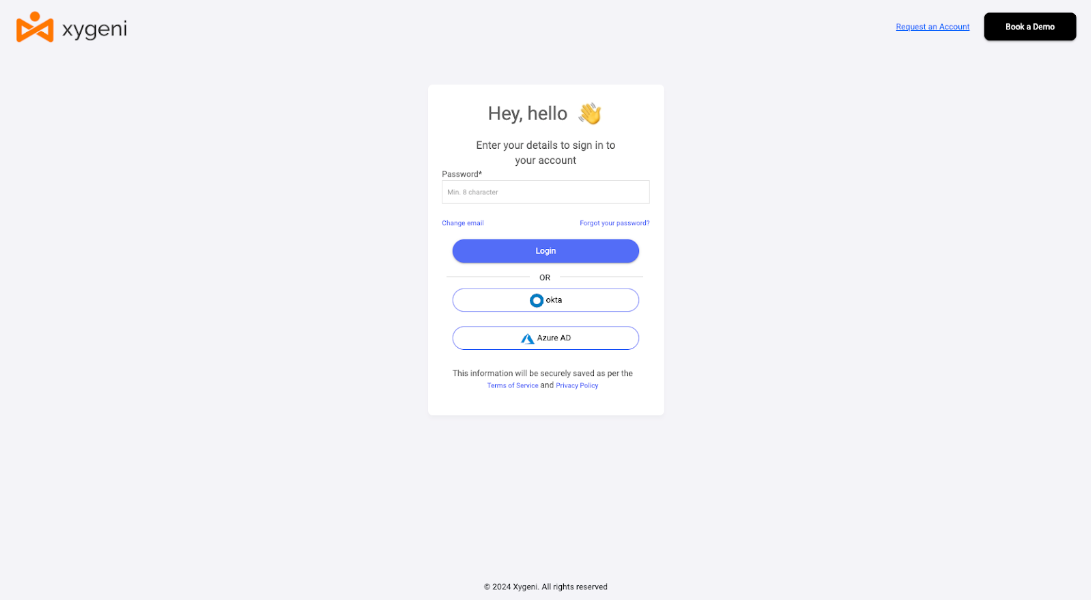
Vaihe 1. Kirjautuminen Xygeni WebUI:hen:
Käytä Xygenin web-käyttöliittymää selaimesi kautta. Voit kirjautua sisään käyttämällä standard käyttäjätiedot (käyttäjätunnus ja salasana) tai voit valita kolmannen osapuolen validoijan lisämukavuuden vuoksi. Sinun on myös todennettava itsesi, jos tilillesi on määritetty kaksivaiheinen todennus (2FA). Tämä ensimmäinen vaihe varmistaa, että käyttöoikeutesi on turvallinen ja räätälöity tiettyjen projektiesi ja mieltymystesi mukaan.
Vaihe 2. Projektin valitseminen
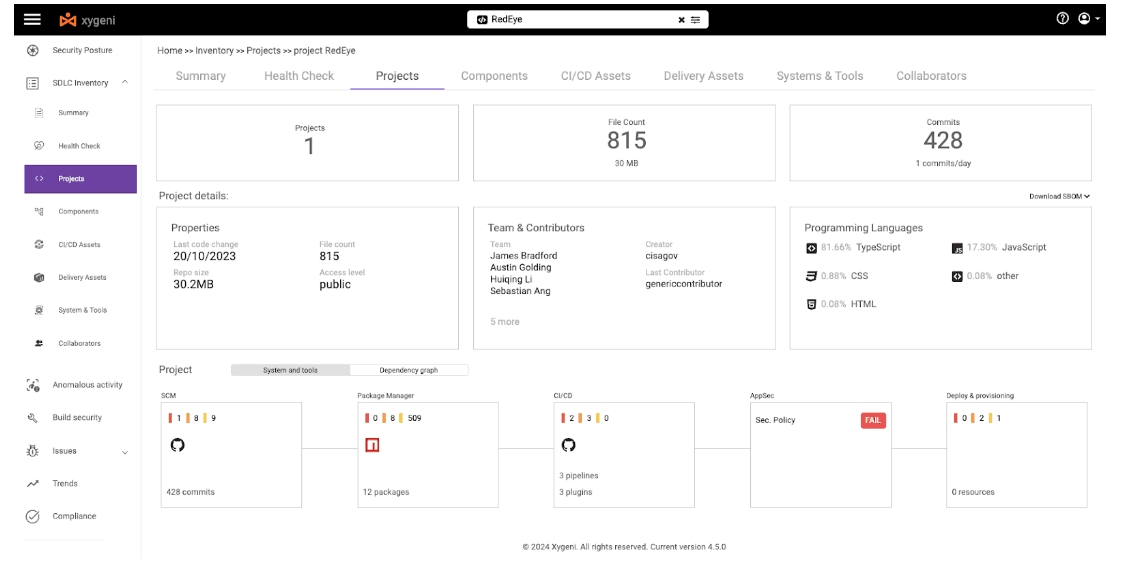
Kun olet kirjautunut sisään, sinulle näytetään dashboard projektivalitsimella tai projektiluettelolla. Selaa tätä luetteloa ja napsauta projektin nimeä, jolle haluat luoda SBOMTämä toiminto antaa sinulle yksityiskohtaisen näkymän kyseisestä projektista, jossa voit hallita ja tarkastella ohjelmistosi komponenttien ja riippuvuuksien eri puolia.
Vaihe 3. Lataaminen SBOM
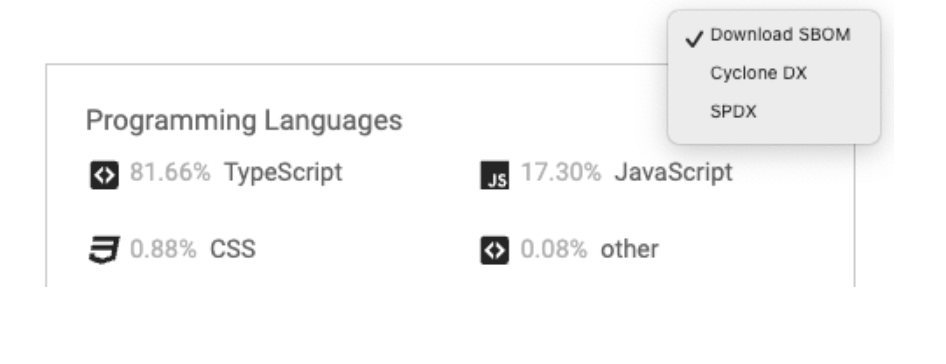
Etsi projektin tietosivulta vaihtoehto nimeltä ”Lataa” SBOM”, joka osoittaa tiedoston luomisen ja lataamisen SBOM. Kun löydät sen, napsauta valitaksesi haluamasi muodon SBOMXygeni tukee useita tiedostomuotoja SBOMs, mukaan lukien laajalti tunnustettu standardkuten CycloneDX ja SPDX. Formaatin valinnan jälkeen alusta luo SBOM tiedosto. Kun luontiprosessi on valmis, sinua pyydetään lataamaan tiedosto paikalliseen järjestelmääsi. Tämä tiedosto sisältää kaikki tarvittavat tiedot ohjelmistosi komponenteista valitussa muodossa, valmiina vaatimustenmukaisuus-, tietoturva- tai auditointitarpeita varten.
Vaihe 4. Käyttöoikeus SBOM varasto-osiosta
Vaihtoehtoisesti voit käyttää SBOM luontitoiminto suoraan projektisi varasto-osiosta. Tämä osio tarjoaa kattavan näkymän kaikista projektiisi liittyvistä ohjelmistokomponenteista. Etsi varastoluettelosta jokaiseen projektiin liittyvä liukuikkuna, joka tarjoaa lisätoimintoja. Voit luoda ja ladata SBOM kyseiselle projektille näiden vaihtoehtojen joukosta. Tämä menetelmä tarjoaa nopean ja tehokkaan tavan navigoida suoraan SBOM sukupolvitoiminto ilman projektin tietosivun läpikäymistä.
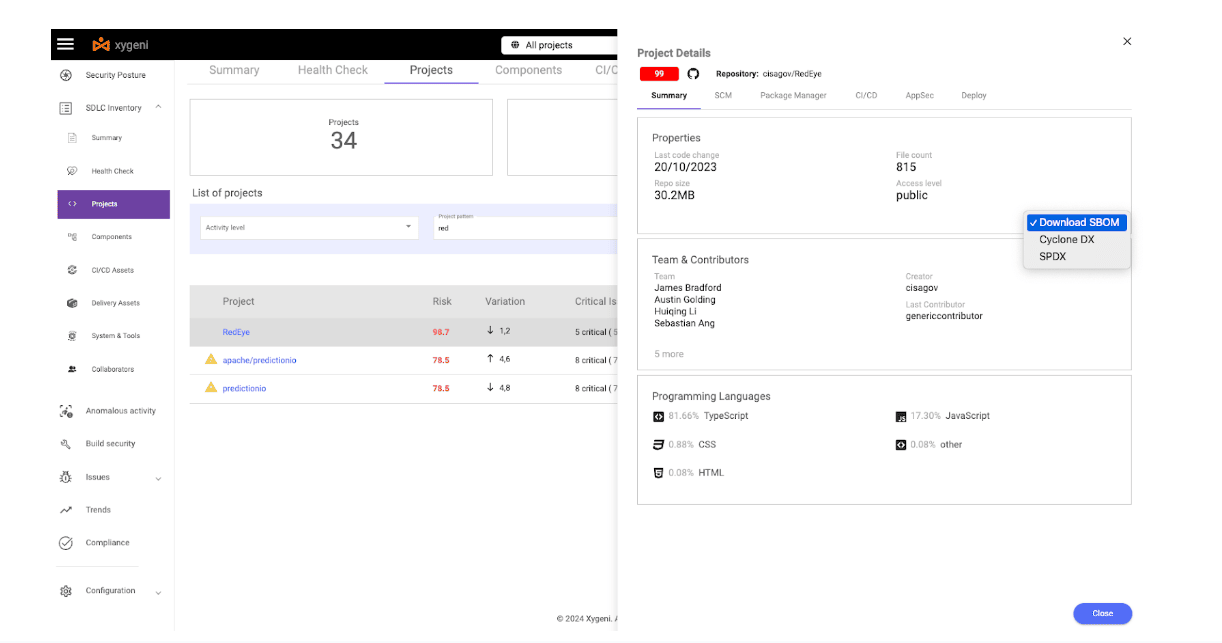
Näitä yksinkertaisia ohjeita noudattamalla voit nopeasti luoda yksityiskohtaisen osaluettelon, joka täyttää vaatimustenmukaisuus- ja tietoturvavaatimuksesi. Olitpa sitten hallinnoimassa yhtä projektia tai valvomassa useita ohjelmistohankkeita, Xygenin WebUI tarjoaa saumattoman ja intuitiivisen käyttöliittymän tukemaan… SBOM sukupolven tarpeisiin.
luoda SBOM Xygenin kanssa
Tässä luvussa käydään läpi asennusprosessi, Xygeni-skanneri, sen asentaminen ja käyttäminen yhtenä SBOM sukupolven työkalutOpit, miten luoda SBOMs ja tuottaa SBOM turvallisuus ja VDR-raportitvarmistaen, että projektisi ovat turvallisia, vaatimustenmukaisia ja läpinäkyviä.
Xygeni-skannerin asennus
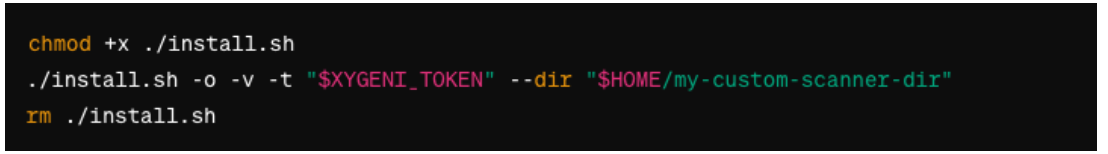
Ennen sukeltamista SBOM sukupolven, varmista, että olet täyttänyt kaikki Xygeni-skannerin edellytykset. Tarvitset API-tunnuksen, joka tulee tallentaa XYGENI_TOKEN-ympäristömuuttujaan asennusprosessia varten.
Vaihe 1. Lataa ja tarkista asennusskripti
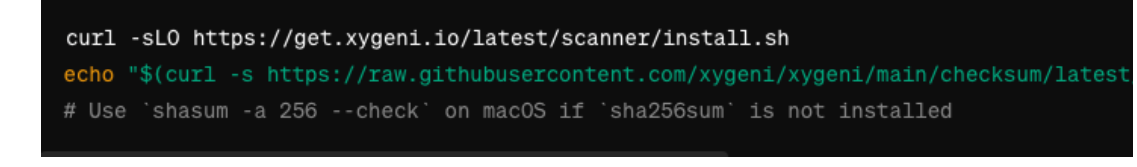
Vaihe 2. Suorita asennusskripti
Xygeni-skannerin pikakäytön määrittäminen
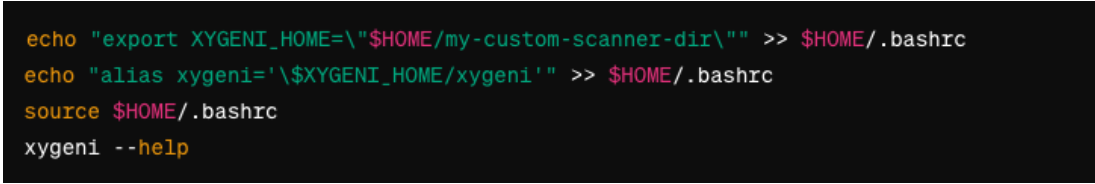
Helpottaaksesi Xygeni-skannerin käyttöä, harkitse sen lisäämistä polkuusi tai aliaksen asettamista. Näin voit suorittaa skannerin pelkällä xygeni komento.
Luodaan SBOMs VDR-raporttien kanssa
Kun Xygeni CLI on asennettu ja käytettävissä, voit nyt luoda SBOMjotka sisältävät VDR-raportteja. Xygeni tukee SBOMs CycloneDX- ja SPDX-muodoissa, mikä varmistaa, että voit valita projektisi tarpeisiin ja vaatimustenmukaisuusvaatimuksiin parhaiten sopivan muodon.
Vaihe 3. Siirry projektihakemistoosi:
Varmista, että olet projektisi juurihakemistossa, jossa ohjelmistokomponentit on määritelty.
Vaihe 4. Luo SBOM:
Luodaksesi SBOM, Käytä xygeni komento, jota seuraa asetukset, joilla määritetään SBOM muoto ja tulostustiedosto. Xygeni integroi VDR-raportit automaattisesti luotuun SBOM.

korvata syklonidx spdx jos pidät SPDX-muodosta.
Luodaan SBOM Integroitujen VDR-raporttien käyttö Xygeni CLI:n avulla on suoraviivainen prosessi, joka parantaa merkittävästi ohjelmistoprojektiesi turvallisuutta ja läpinäkyvyyttä. Näiden vaiheiden noudattaminen varmistaa, että projektisi noudattaa parhaita standardeja. software supply chain security käytäntöjä, jotka tarjoavat yksityiskohtaisia tietoja komponenteista ja niiden haavoittuvuuksista.

Integrointi SBOM Sukupolvi CI/CD Pipelines Xygenin käyttö
Mahdollisuus luoda automaattisesti ohjelmiston osaluetteloita (SBOMs) aikana CI/CD prosessi on ratkaisevan tärkeä ohjelmistojen läpinäkyvyyden ja turvallisuuden parantamiseksi. Xygeni, kattava SBOM sukupolven työkalu, integroituu saumattomasti CI/CD pipelines, tarjoten yksityiskohtaisia tietoja ohjelmistokomponenteista jokaisessa koontiversiossa. Tämä opas hahmottelee automatisointiprosessin SBOM sukupolvi, jossa Xygeni on sisällään CI/CD pipelinevarmistaen, että ohjelmistokehityksesi ovat tehokkaita ja turvallisia.
luoda SBOM Automaattisesti
automatisointi SBOM sukupolvi on elintärkeää toiminnan käynnistämiselle SBOMs sinun CI/CD pipelinevarmistaen, että jokainen ohjelmistoversio luo automaattisesti SBOMXygeni tukee tätä toimintoa, joka mahdollistaa seuraavien lisäämisen: SBOM sukupolven tehtäviä CI/CD prosessi. Se varmistaa, että kaikki ohjelmiston muutokset voidaan analysoida ja tietoturvaongelmat voidaan tunnistaa ja korjata mahdollisimman varhaisessa vaiheessa.
Missä Xygeni suoritetaan luomista varten SBOM:
- CI/CD PipelinesYleisin integrointikohta, jossa Xygeni-skannaukset lisätään osana tietoturvatestausvaiheita.
- Rakenna automaatiotyökalutSuorita Xygeni-skannauksia komentorivikäyttöliittymän kautta koontitiedostoissa, jotka on suoritettu koontiautomaatiotyökaluilla.
Joka Pipelines monitoroitavaksi:
Suorittaa täysi skannaus yöllisten tai viikoittaisten aikataulun mukaisten koontien aikana, mukaan lukien varasto- ja vaatimustenmukaisuustarkistukset.
- Usein laukaistaville pipelines, kuten push- tai yhdistämispyyntötapahtumissa olevat, suorittavat osajoukko skannauksista keskittyen salaisuuksiin, koodin manipulointiin tai avoimen lähdekoodin komponentteihin projektin ekosysteemistä riippuen.
- CD-levyllä pipelines tai mikä tahansa pipeline, mukaan lukien resurssien tarjoaminen tai IaC malleja, suorita IaC skannata Dockerfilesin, Kubernetes-manifestien, Helm-kaavioiden ja vastaavien kokoonpanojen tietoturvan ratkaisemiseksi.
Skannausten määrittäminen
Kattavaan SBOM, scan-komentoa suositellaan, ja tiettyjä skannauksia voi jättää pois käyttämällä –ohita vaihtoehto. Käytä esimerkiksi –-ohita iac jos projektisi ei sisällä IaC malleja.

SBOM Sukupolvi: Luodaksesi SBOM jatkoohjelmistojen osalta sisällytä SBOM-aiheisia vaihtoehtoja, kuten -sbom ja -sbom-muoto skannauskomennossasi. Tämä SBOM voidaan sitten tarvittaessa jakaa kolmansille osapuolille.
Xygenin asentaminen Targetiin Pipelines
Xygenin integroimiseksi omaan CI/CD pipelines
- Tunnista sopivat kohdat CI/CD järjestelmä SBOM sukupolvi.
- Muokkaa pipeline/workflow-tiedostot, jotta ne sisältävät Xygeni-skannauskomennot halutuissa vaiheissa.
- Varmista muutokset pipeline Määritykset noudattavat organisaatiosi prosessia kriittisten tiedostojen muokkaamiseen.
Integroimalla Xygeni osaksi CI/CD pipelineorganisaatiot voivat automatisoida SBOMvarmistaen, että jokaisen koontiversion mukana tulee yksityiskohtainen luettelo sen komponenteista. Tämä ei ainoastaan auta täyttämään vaatimustenmukaisuusvaatimuksia, vaan myös parantaa merkittävästi ohjelmistotuotteiden tietoturvatilannetta.
Keskeiset tiedot: Masterointi SBOM Turvallisuutta ja generointia Xygenin avulla
Matka läpi SBOM turvallisuus ja SBOM Xygenin kanssa tehty sukupolvi paljastaa polun parannettuun ohjelmistoturvallisuuteen, läpinäkyvyyteen ja vaatimustenmukaisuuteen. Ymmärtämällä sen tärkeyden SBOMautomatisoitujen SBOM sukupolven työkalut CI/CD pipelineTämä prosessi heijastaa ohjelmistokehityksen kehittyvää maisemaa. Tässä on joitakin keskeisiä huomioita:
Luomisen keskeinen rooli SBOMs
- Kattava inventaario: SBOMovat enemmän kuin yksinkertaisia listoja. Ne tarjoavat yksityiskohtaiset luettelot jokaisesta ohjelmistokomponentista, mukaan lukien avoimen lähdekoodin kirjastot, suljetun koodin ja kaupalliset ohjelmistot. Nämä tiedot ovat ratkaisevan tärkeitä riskienarvioinnin, toimitusketjun hallinnan ja määräysten noudattamisen kannalta.
- Parannettu turva-asento: SBOMtarjoavat selkeän kuvan ohjelmistoekosysteemistä, jolloin sidosryhmät voivat tunnistaa vanhentuneet tai haavoittuvat komponentit nopeasti. Tämä vahvistaa merkittävästi ohjelmistosi tietoturvaa.
Haasteet ja ratkaisut
- StandardValtuutustaYksi haaste on puute standardisaatio sisään SBOM formaatteja ja tietoja, mikä tekee vertailusta ja tulkinnasta vaikeaa SBOMs. SBOM Xygenin kaltaiset tiedostomuototyökalut tukevat laajalti hyväksyttyjä formaatteja, kuten CycloneDX ja SPDX, mikä tarjoaa joustavuutta ja yhteentoimivuutta.
- Operationalisointi SBOMsXygeni auttaa automatisoimaan SBOM sukupolvi sisällä CI/CD pipelines, automaation ja yhteentoimivuuden haasteisiin vastaaminen. Tämä varmistaa, että SBOMs luodaan automaattisesti jokaisen ohjelmistoversion yhteydessä, mikä parantaa turvallisuutta ja läpinäkyvyyttä CI/CD käytäntöjä.
Xygeni: SSC-ratkaisu ja SBOM Sukupolvityökalu
- HelppokäyttöinenXygeni tarjoaa käyttäjäystävällisen alustan luomiseen sekä komentorivi- että web-käyttöliittymän kautta. SBOMs. Tämä tekee siitä sekä kehittäjien että tietoturva-ammattilaisten saatavilla.
- Integrointi osaksi CI/CD PipelinesXygeni integroituu saumattomasti CI/CD pipelines, automatisointi SBOM sukupolven ja mahdollistaa reaaliaikaisen riskinarvioinnin ja haavoittuvuuksien hallinnan.
Strateginen toteutus
- Oikeiden integrointipisteiden valitseminenXygeni-skannausten suorituspaikkojen tunnistaminen CI/CD pipelines on ratkaisevan tärkeä. Olipa kyseessä sitten Git hooks, CI/CD pipelinesuoraan tai koontitiedostoina, Xygeni mukautuu projektisi tarpeisiin.
- Kattavat skannauksetXygeni tarjoaa joustavuutta täydellisten tai osittaisten skannausten suorittamiseen, mukaan lukien turvaporttien skannaukset. Tämä varmistaa ohjelmistokomponenttiesi perusteellisen analyysin ajoitettujen koontiversioiden ja tapahtumien laukaisemien toimintojen osalta. pipelines.
Digitaalisen ekosysteemin kehittyessä rooli SBOMohjelmistokehityksessä tulee entistä tärkeämmäksi. SBOM sukupolven työkalut, kuten Xygeni, johtavat tätä kehitystä tarjoamalla ratkaisuja, jotka vastaavat kasvaviin vaatimuksiin SBOM turvallisuus ja vaatimustenmukaisuus. Jos luot SBOM sukupolvi Xygenin kanssa heijastaa commitsitoutuminen turvallisten, läpinäkyvien ja vaatimustenmukaisten ohjelmistotuotteiden rakentamiseen, mikä on luottamuksen ansaitsemisen kulmakivi digitaalisella aikakaudella.

FAQ
Miten luon SBOM?
Kolme vaihtoehtoa Xygenin kanssa: lataa yksi web-käyttöliittymän projektinäkymästä, suorita komentorivi projektihakemistossasi määrittämällä muoto tai lisää skannausvaihe omaan… pipeline joten SBOM tuotetaan jokaisella buildilla. Kolmas on ainoa, joka pysyy ajan tasalla.SPDX vai CycloneDX, kumpaa minun pitäisi käyttää?
CycloneDX, jos ajurisi on tietoturva ja haluat VEX-, VDR- ja saavutettavuustiedot komponenttiluettelon rinnalle. SPDX, jos ajurisi on lisenssien vaatimustenmukaisuus tai asiakas määrittää sen. Luo molemmat, jos toimitat useille asiakkaille, koska toisen formaatin tuottaminen on lähes nolla, kun tiedot ovat olemassa.Edellyttääkö kyberturvallisuuslaki SBOM?
Kyllä. Olennaiset vaatimukset ovat voimassa 11. joulukuuta 2027 alkaen, ja niihin sisältyy komponenttien dokumentointi yleisesti käytetyssä koneellisesti luettavassa muodossa, joka kattaa ainakin ylimmän tason riippuvuudet. Raportointivelvoitteet tulivat voimaan aiemmin, 11. syyskuuta 2026, ja käytännössä niitä ei voi täyttää ilman… SBOM jo paikallaan.Kuinka usein pitäisi SBOM uudistua?
Jokaisella koonnilla. Riippuvuus muuttuu, versio muuttuu, transitiivinen paketti lisätään ja SBOM Viime neljänneksellä tuottamasi määrä ei enää kuvasta sitä, mitä lähetit.Mikä on VDR ja miksi se on kiinnitetty SBOM?
Haavoittuvuuksien paljastusraportissa luetellaan tunnetut haavoittuvuudet, jotka vaikuttavat komponentteihin SBOM, vaikutusten ja korjaavien toimenpiteiden tilanteen kera. SBOM kertoo, mitä tuotteessa on. VDR kertoo, mikä siinä on vikana.Voinko luoda SBOM tekoälykomponenteille?
Kyllä. Sama logiikka pätee malleihin, tietojoukkoihin, kehyksiin ja agentteihin tekoälymallin (AI-BOM) kautta.
