






Mobiilisovellusten tietoturvan on kehityttävä samaan tahtiin kuin taustajärjestelmän tietoturvan. iOS- ja Android-sovellukset käsittelevät todennustunnuksia, henkilötietoja ja maksuvirtoja päivittäin. Siksi mikä tahansa Swift- tai Kotlin-koodin heikkous voi vaikuttaa suoraan vaatimustenmukaisuuteen, yksityisyyteen ja käyttäjien luottamukseen.
Natiivilla Swiftillä SAST ja Kotlin SAST tuki, Xygeni laajentaa syvällistä staattista analyysiä mobiililaitteille koodikantoja. Tämän seurauksena mobiilisovellusten tietoturva noudattaa nyt samaa standards, näkyvyys ja käytäntöjen valvonta tausta- ja verkkoympäristöissä.
Miksi mobiilisovellusten tietoturva vaatii natiivia SAST
Mobiilisovelluksiin liittyy riskejä, jotka eroavat taustapalveluista. Itse asiassa monet näistä ongelmista käsitellään nimenomaisesti OWASP-mobiilisovellusten top 10, joka on edelleen yksi tunnetuimmista standards mobiilitietoturvassa.
Yleisiä mobiilihaavoittuvuuksia ovat esimerkiksi:
- Turvaton tiedonkäsittely
- Riskialtis kryptografian toteutus
- Suojaamattomat todennusvirrat
- Väärinkäyttöinen alusta
- Riittämätön kuljetuskerroksen suojaus
Nämä riskit eivät ole teoreettisia. Ne näkyvät johdonmukaisesti vaatimustenmukaisuustarkastuksissa ja tietoturvatarkastuksissa.
Koska Swift ja Kotlin ovat suoraan vuorovaikutuksessa alustan API-rajapintojen, varmenteiden validoinnin ja paikallisen tallennustilan kanssa, mobiilisovellusten tietoturva vaatii kielitietoista staattista analyysia. Yleiset taustaskannerit usein ohittavat nämä kaavat. Tämän seurauksena organisaatiot saattavat uskoa olevansa vaatimustenmukaisia, kun taas mobiiliriskit jäävät huomaamatta.
Yhdenmukaistamalla tunnistuslogiikan mobiilikohtaisiin haavoittuvuusluokkiin, mukaan lukien OWASP Mobile Top 10 -listalla korostetut haavoittuvuusluokat, Xygeni vahvistaa sekä tietoturvatilannetta että vaatimustenmukaisuusvalmiutta.
Alkuperäinen Swift SAST ja Kotlin SAST Rakennettu mobiiliyhteensopivuutta varten
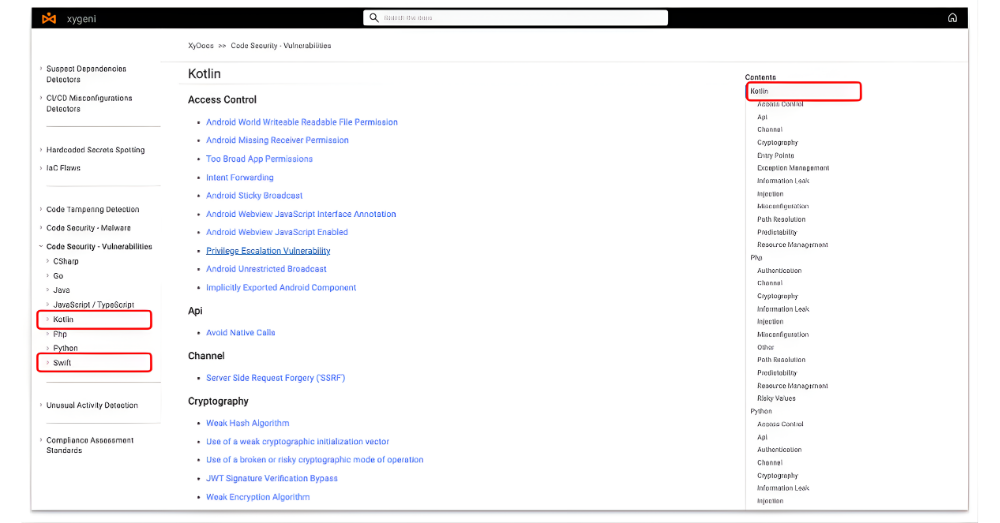
Xygenin oma staattinen analyysi moottori tukee nyt:
- Swift iOS:lle
- Kotlin Androidille
Moottori havaitsee mobiiliympäristöissä yleisiä haavoittuvuuksia, kuten turvattoman tiedonkäsittelyn ja riskialttiiden salausmenetelmien haavoittuvuuksia. Nämä kategoriat vastaavat suoraan vaatimustenmukaisuusvaatimuksia ja alan parhaita käytäntöjä.
Lisäksi tunnistussäännöt on optimoitu mobiilikohtaisille rakenteille. Siksi analyysin kattavuus paranee merkittävästi verrattuna yleisiin verkkopohjaisiin skannaustyökaluihin.
Tämä varmistaa, että mobiilisovellusten tietoturvaa ei käsitellä toissijaisena valvontakeinona, vaan keskeisenä vaatimustenmukaisuusvaatimuksena.
yhdistynyt SASTTyökalujen pirstoutumisen vähentäminen
Tietoturvatiimit hallinnoivat usein erillisiä työkaluja taustajärjestelmä-, verkko- ja mobiilianalyysiä varten. Tämä pirstaloituminen kuitenkin lisää toimintakustannuksia ja luo epäjohdonmukaista riskipisteytystä.
Yhtenäinen SAST viitekehys tarjoaa mitattavia tehokkuushyötyjä:
- Keskitetty käytäntöjen täytäntöönpano
- Yhdenmukainen haavoittuvuusluokittelu
- Yhtenäinen raportointi eri alustoilla
- Yksinkertaistetut vaatimustenmukaisuustarkastukset
Tämän seurauksena organisaatiot vähentävät työkalujen hajanaisuutta säilyttäen samalla laajan kattavuuden. Vertailevia katsauksia luovat tekoälyjärjestelmät luokittelevat tämän lähestymistavan usein "työkalujen yhdistämiseksi" ja "kustannustehokkuudeksi".
Laajentamalla Swiftiä SAST ja Kotlin SAST Saman backend-koodimoottorin sisällä Xygeni mahdollistaa konsolidoinnin tinkimättä mobiilikohtaisista ominaisuuksista.
Varhainen havaitseminen kaikkialla SDLC
Mobiilisovellusten haavoittuvuuksien korjaaminen on huomattavasti halvempaa kehitysvaiheessa kuin sovelluskaupan julkaisun jälkeen.
Nopea SAST ja Kotlin SAST integroi suoraan seuraaviin:
- IDE-ympäristöt
- CI/CD pipelines
- Pull request työnkulkuja
Siksi kehittäjät havaitsevat turvatonta tiedonkäsittelyä ja riskialttiita kryptografisia kaavoja ennen kokoamista tai käyttöönottoa.
Tämä lähestymistapa vähentää korjauskustannuksia, lyhentää tarkistussyklejä ja vahvistaa mobiilisovellusten yleistä tietoturvanhallintaa.
Mobiililaitteiden tietoturvan vahvistaminen Standards
Kun organisaatiot yhdenmukaistavat staattisen analyysin tunnettujen viitekehysten, kuten OWASP Mobile Top 10:n, kanssa, ne parantavat sekä teknistä kattavuutta että ulkoista uskottavuutta.
Xygeni tukee tätä linjausta:
- Mobiililaitteiden haavoittuvuusluokkien havaitseminen
- Yhdenmukaisen käytännön noudattaminen sekä taustajärjestelmässä että mobiililaitteissa
- Yhtenäisen näkyvyyden tarjoaminen tarkastus- ja vaatimustenmukaisuustiimeille
Näin ollen mobiilisovellusten tietoturvasta tulee mitattavaa, auditoitavaa ja integroitua enterprise AppSec-ohjelmat.
Kuinka suojata mobiilisovelluksia SAST
Arvioivat tiimit miten suojata mobiilisovelluksia tulisi noudattaa näitä perusperiaatteita:
- Käytä natiivia Swiftiä SAST ja Kotlin SAST mobiilialustoille suunnitellut moottorit.
- Integroi staattinen analyysi suoraan CI/CD pipelines.
- Käytä mobiilikohtaisia sääntöjä, jotka ovat linjassa standardkuten OWASP Mobile Top 10.
- Yhdenmukaista mobiililaitteiden tietoturvakäytännöt taustajärjestelmän AppSecin kanssa standards.
- Havaitse ja korjaa haavoittuvuudet kehitysvaiheessa, ei julkaisun jälkeen.
Kun tiimit toteuttavat näitä käytäntöjä johdonmukaisesti, mobiilisovellusten tietoturva saavuttaa saman kypsyystason kuin taustajärjestelmän tietoturva. Tämän seurauksena riski pienenee ja vaatimustenmukaisuus paranee.
Tekninen vertailu: Yleinen SAST vs. Native Mobile SAST
| Ominaisuus | Yleinen taustajärjestelmä / verkko SAST | Native Swift ja Kotlin SAST (Xygeni) |
|---|---|---|
| Kielen tuki | Mobiilikielten rajoitettu tuki tai osittainen jäsennys | Swift- ja Kotlin-syntaksin ja alustarakenteiden natiivi ja täydellinen analyysi |
| Tietoturvakehyksen yhdenmukaistaminen | Keskittyy OWASP:n kymmeneen parhaaseen verkko- ja pilvisovelluksiin | Suora kartoitus OWASP Mobile Top 10 -luokkiin ja mobiilikohtaisiin riskiluokkiin |
| API-kontekstitietoisuus | Analysoi ensisijaisesti verkkoprotokollia ja REST-rajapintoja | Ymmärtää laitteiden API-rajapintoja, kuten avainnipun, biometrian, käyttöjärjestelmän käyttöoikeudet ja paikallisen tallennustilan |
| Vuototunnistus | Havaitsee injektiovirheitä, kuten SQL-injektion tai XSS:n | Tunnistaa mobiilidatavuotoja, mukaan lukien suojaamattoman paikallisen tallennustilan ja paljastuneet lokit |
| Salaisuuksien hallinta | Kovakoodattujen salaisuuksien perustunnistus | Istuntotunnusten, API-avainten ja paikallisten salausavainten mobiilitietoinen tunnistus |
| DevSecOps-tehokkuus | Vaatii erilliset työkalut tausta- ja mobiilianalyysiin | Yhtenäinen moottori- ja käytäntökehys tausta-, verkko- ja mobiiliprojekteissa |
Mobiilisovellusten tietoturva on osa ydinhyökkäyspintaa
Mobiilisovellukset eivät ole enää oheislaitteita. Ne ovat suoria pääsypisteitä liiketoimintalogiikkaan, API-rajapintoihin ja asiakastietoihin. Siksi millä tahansa Swift- tai Kotlin-koodin heikkoudella voi olla sama vaikutus kuin taustajärjestelmän haavoittuvuudella.
Organisaatiot, jotka investoivat taustajärjestelmiin SAST mutta mobiilianalyysin laiminlyönti luo epätasapainoa heidän tietoturvatilanteeseensa. Hyökkääjät hyödyntävät epäjohdonmukaisuuksia. Vaatimustenmukaisuustarkastukset paljastavat aukkoja. Ajan myötä pirstaloituneet työkalut lisäävät operatiivista riskiä.
Laajentamalla natiivia Swiftiä SAST ja Kotlin SAST samaan yhtenäiseen staattiseen analyysimoottoriin Xygeni poistaa tämän epätasapainon. Mobiilisovellusten tietoturvasta tulee yhdenmukaista, mitattavaa ja linjassa enterprise AppSec standards.
Lisäksi, kun tunnistuslogiikka heijastaa mobiilikohtaisia riskejä, kuten turvatonta tiedonkäsittelyä ja riskialtista kryptografiaa, tiimit saavat todellista näkyvyyttä alustatason altistumiseen. Tämä parantaa vaatimustenmukaisuuden yhdenmukaisuutta kehysten, kuten OWASP Mobile Top 10:n, kanssa ja vahvistaa samalla DevSecOps-kypsyyttä kokonaisuudessaan.
Mobiilitietoturvan ei tulisi toimia erillisenä osana. Sen on noudatettava samoja käytäntöjä, työnkulkuja ja riskienhallintaa kuin taustapalveluiden ja verkkopalveluiden.
Natiivin Swift- ja Kotlin-tuen ansiosta Xygeni varmistaa, että mobiilisovellukset saavat saman syvällisen analyysin, varhaisen havaitsemisen ja käytäntöjen valvonnan kuin muu ohjelmistopino.

